
 #1
Tools zum Testen und Sichern von Internet-of-Things (IoT)-Geräten, -Protokollen und -Plattformen.
Kitploit empfohlen
 tlatkdgus1/blueborne-cve-2017-1000251
Klon
 alfa100001/-cve-2017-0785-blueborne-poc
CVE-2017-0785 BlueBorne PoC
 unknownpwn-zz/unknownpwn.github.io
Infosec-Enthusiast und Verrückter
 zzz66686/cve-2017-14263
Proof-of-Concept-Exploit für CVE-2017-14263 in Honeywell NVR-Geräten. Zeigt Session Hijacking und Privilegienausweitung von Gast zu Administrator…
 zzz66686/cve-2017-14262
Exploit für CVE-2017-14262, der Samsung-NVR-Geräte angreift: Extrahiert den Admin-MD5-Passwort-Hash über eine nicht authentifizierte CGI-Anfrage und…
 embedi/dir8xx_poc
Proof-of-Concept-Exploits für D-Link-DIR8xx-Router
 nccgroup/thingernet-graph
Python-Skript zur Generierung einer neo4j-Cypher-Repräsentation einer Sammlung von IoT-Geräten zur Visualisierung und Abfrage.
 mlsebrell/amthoneypot
Honeypot für Intels AMT-Firmware-Schwachstelle CVE-2017-5689
 pandipanda69/my-little-honeypot
Leichter Telnet-Honeypot zur Erfassung von IoT-Malware-Proben und Identifizierung aktiver Command-and-Control-Infrastruktur, entwickelt für die…
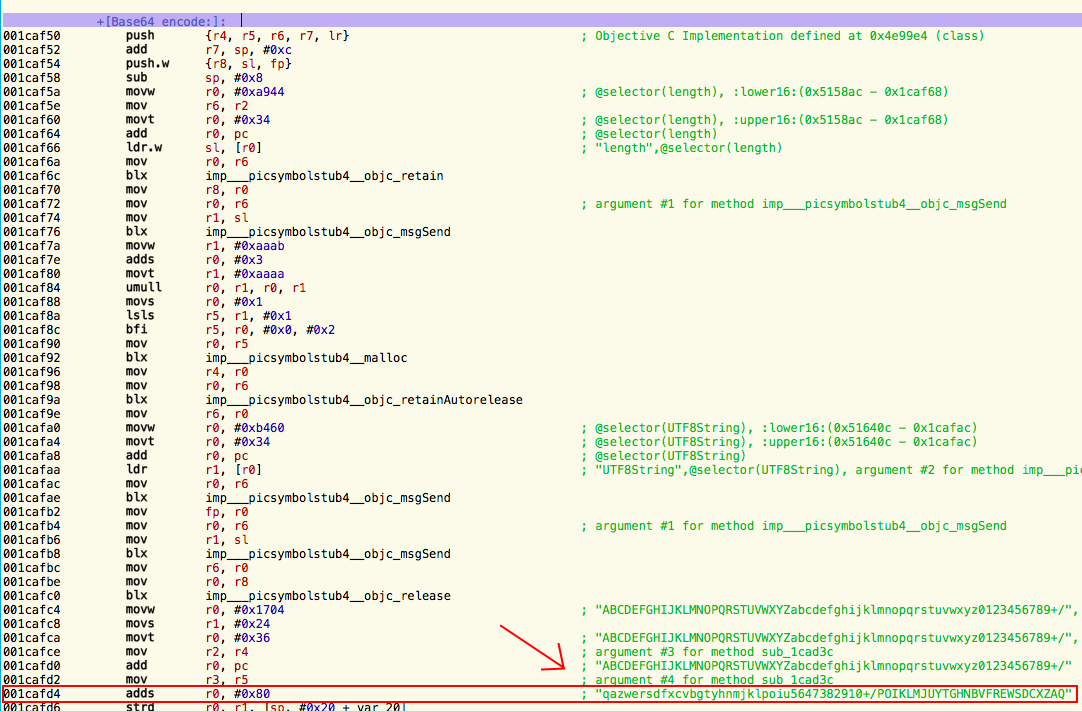 jasondoyle/komfy-switch-wifi-password-disclosure
Proof-of-Concept und Bericht, die zeigen, wie Wi-Fi-SSID und -Passwort über BLE von einem D-Link-Komfy-Smart-Switch abgerufen werden können, durch…
 ayushman4/tp-link-archer-cr-700-xss-exploit
Ausnutzung des TP-Link Archer CR-700 Routers. (Verantwortungsvoll gegenüber TP-Link offengelegt)
 dudux/routerfirmwares
Eine Reihe von Router-Firmware-Images. Hauptsächlich solche, die nicht verfügbar sind und über JTAG, UART, das Entlöten des Flash-Speichers oder das…
 aseemjakhar/kcmd
Kankun Smart Socket Hijacker und Sniffer. Die Kankun-Steckdose und ihre mobile App verwenden einen fest codierten AES-256-Bit-Schlüssel zum Ver- und…
 jduck/asus-cmd
ASUS Router infosvr UDP Broadcast root-Befehlsausführung
 nccgroup/cecster
Ein GUI-basiertes Tool zur Durchführung von Sicherheitstests gegen die HDMI-CEC- (Consumer Electronics Control) und HEC-Protokolle (HDMI Ethernet…
 lochiiconnectivity/vulnupnp
Entdecke uPNP-Geräte, die anfällig für CVE-2013-0229 / CVE-2013-0230 / CVE-2012-5958 / CVE-2012-5959 sind.








