
 #1
Tools zum Testen und Sichern von Internet-of-Things (IoT)-Geräten, -Protokollen und -Plattformen.
Kitploit empfohlen
 badnack/d_link_880_bug
CVE-2017-14948 für D-Link 880 Firmware
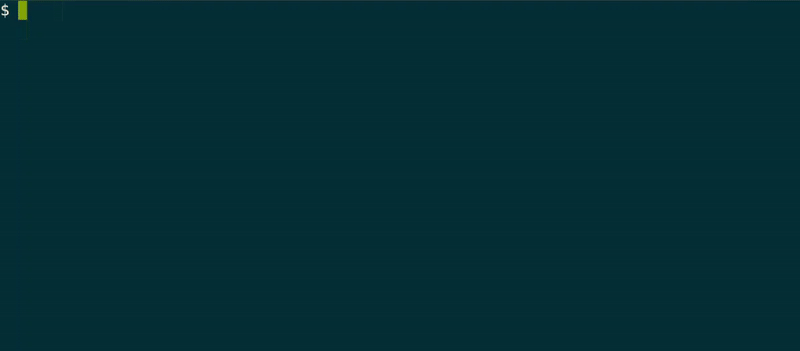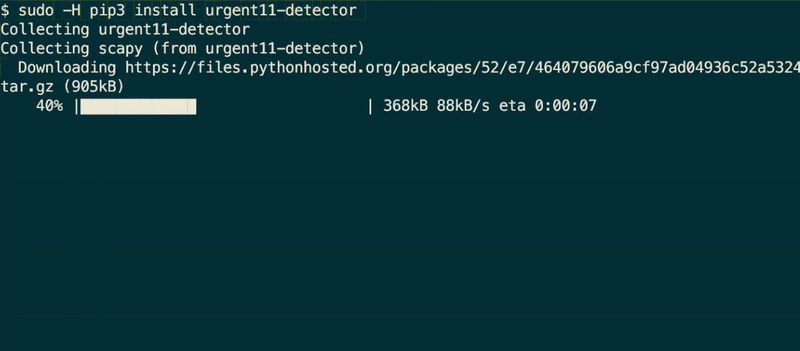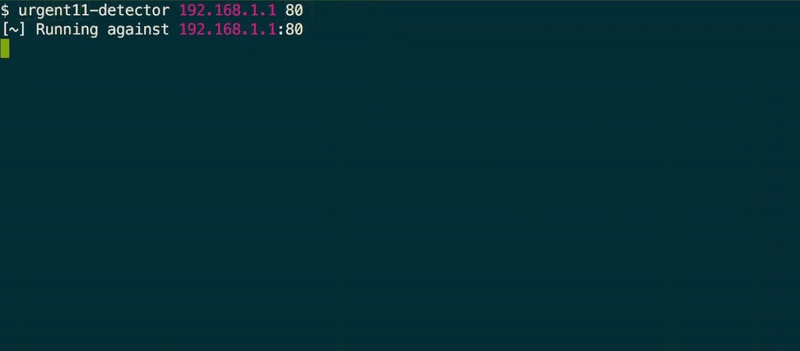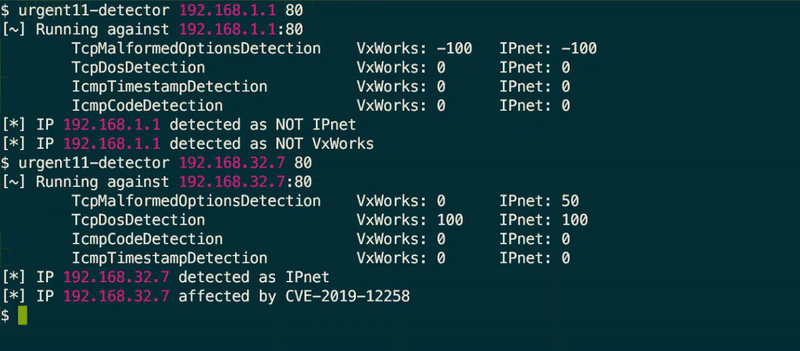 armissecurity/urgent11-detector
# URGENT/11-Erkennungstool von Armis
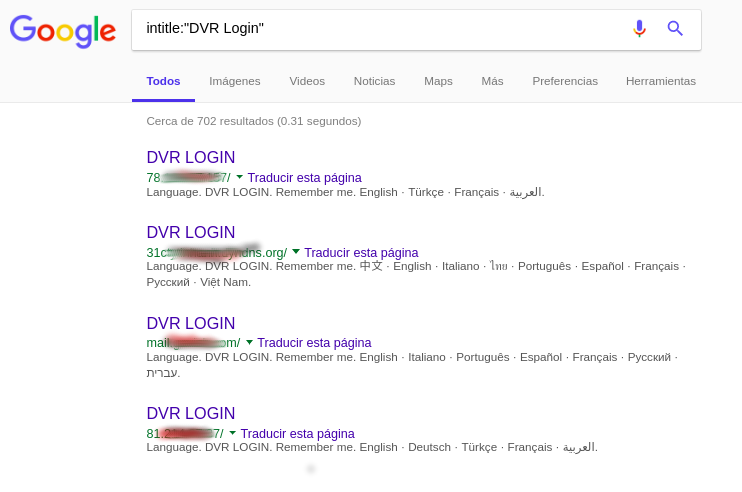 likaifeng0/cve-2018-9995_dvr_credentials-dev_tool
Exploit-Tool für CVE-2018-9995, das Anmeldedaten von exponierten DVR-Geräten über eine HTTP-Anfrage mit Cookie-Bypass extrahiert und dabei mehrere…
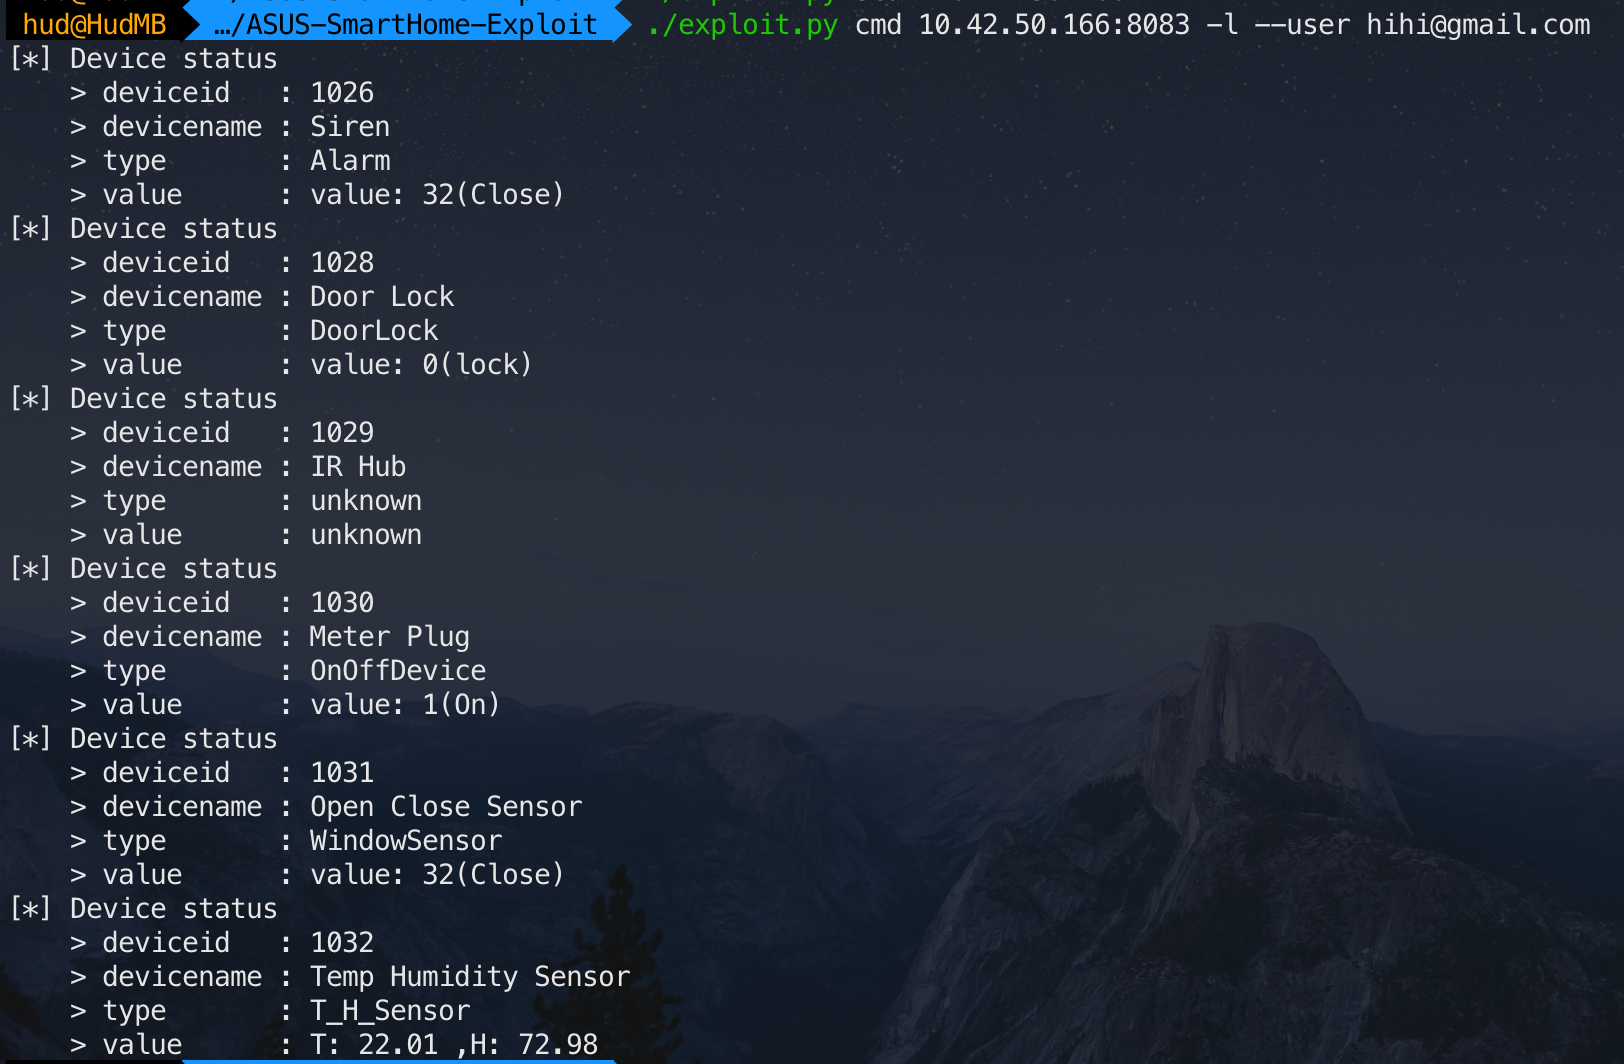 tim124058/asus-smarthome-exploit
ASUS SmartHome Exploit für CVE-2019-11061 und CVE-2019-11063
 pagalaxylab/unifuzzer
Ein Fuzzing-Tool für Closed-Source-Binärdateien basierend auf Unicorn und LibFuzzer
 lodi-g/cve-2019-13361
Smanos W100 1.0.0 Geräte haben Insecure Permissions, ausnutzbar durch einen Angreifer im selben Wi-Fi-Netzwerk.
 securelayer7/pwnfb50
:unlock: Übernimm die Eigentümerschaft eines beliebigen FB50 Smart Locks (CVE-2019-13143)
 andripwn/cve-2018-18852
CERIO RCE CVE-2018-18852, authentifiziertes webbasiertes RCE (Hersteller-Standardwerte) als root-Benutzer.
 arthastang/router-exploit-shovel
Automatische Anwendungsgenerierung für Stack-Überlauftypen bei drahtlosen Routern
 mrali-code/cve-2018-9995_dvr_credentials
Exploit-Tool für CVE-2018-9995, das DVR-Anmeldeinformationen über eine nicht authentifizierte HTTP-Anfrage an anfällige Nov-, CeNova-, QSee- und…
 wizlab-it/anviz-m3-rfid-cve-2019-11523-poc
Anviz M3 RFID CVE-2019-11523 PoC
 abizchi/cve-2018-9995_dvr_credentials
Python-Exploit für CVE-2018-9995, der exponierte DVR-Anmeldeinformationen abruft, indem er die Authentifizierung auf anfälligen Weboberflächen umgeht.
 infobyte/symax5sw-rx-tx
Syma X5SW Telemetrie und Sender
 antoinet/obike
Reverse-Engineering der oBike-Protokollkommunikation (BLE und HTTP)
 tateydq/cve-2018-9995-modifiedbygwolfs
Exploit für CVE-2018-9995 zum Abrufen von DVR-Anmeldeinformationen über Directory Traversal, mit zwei Methoden für Bildungszwecke.
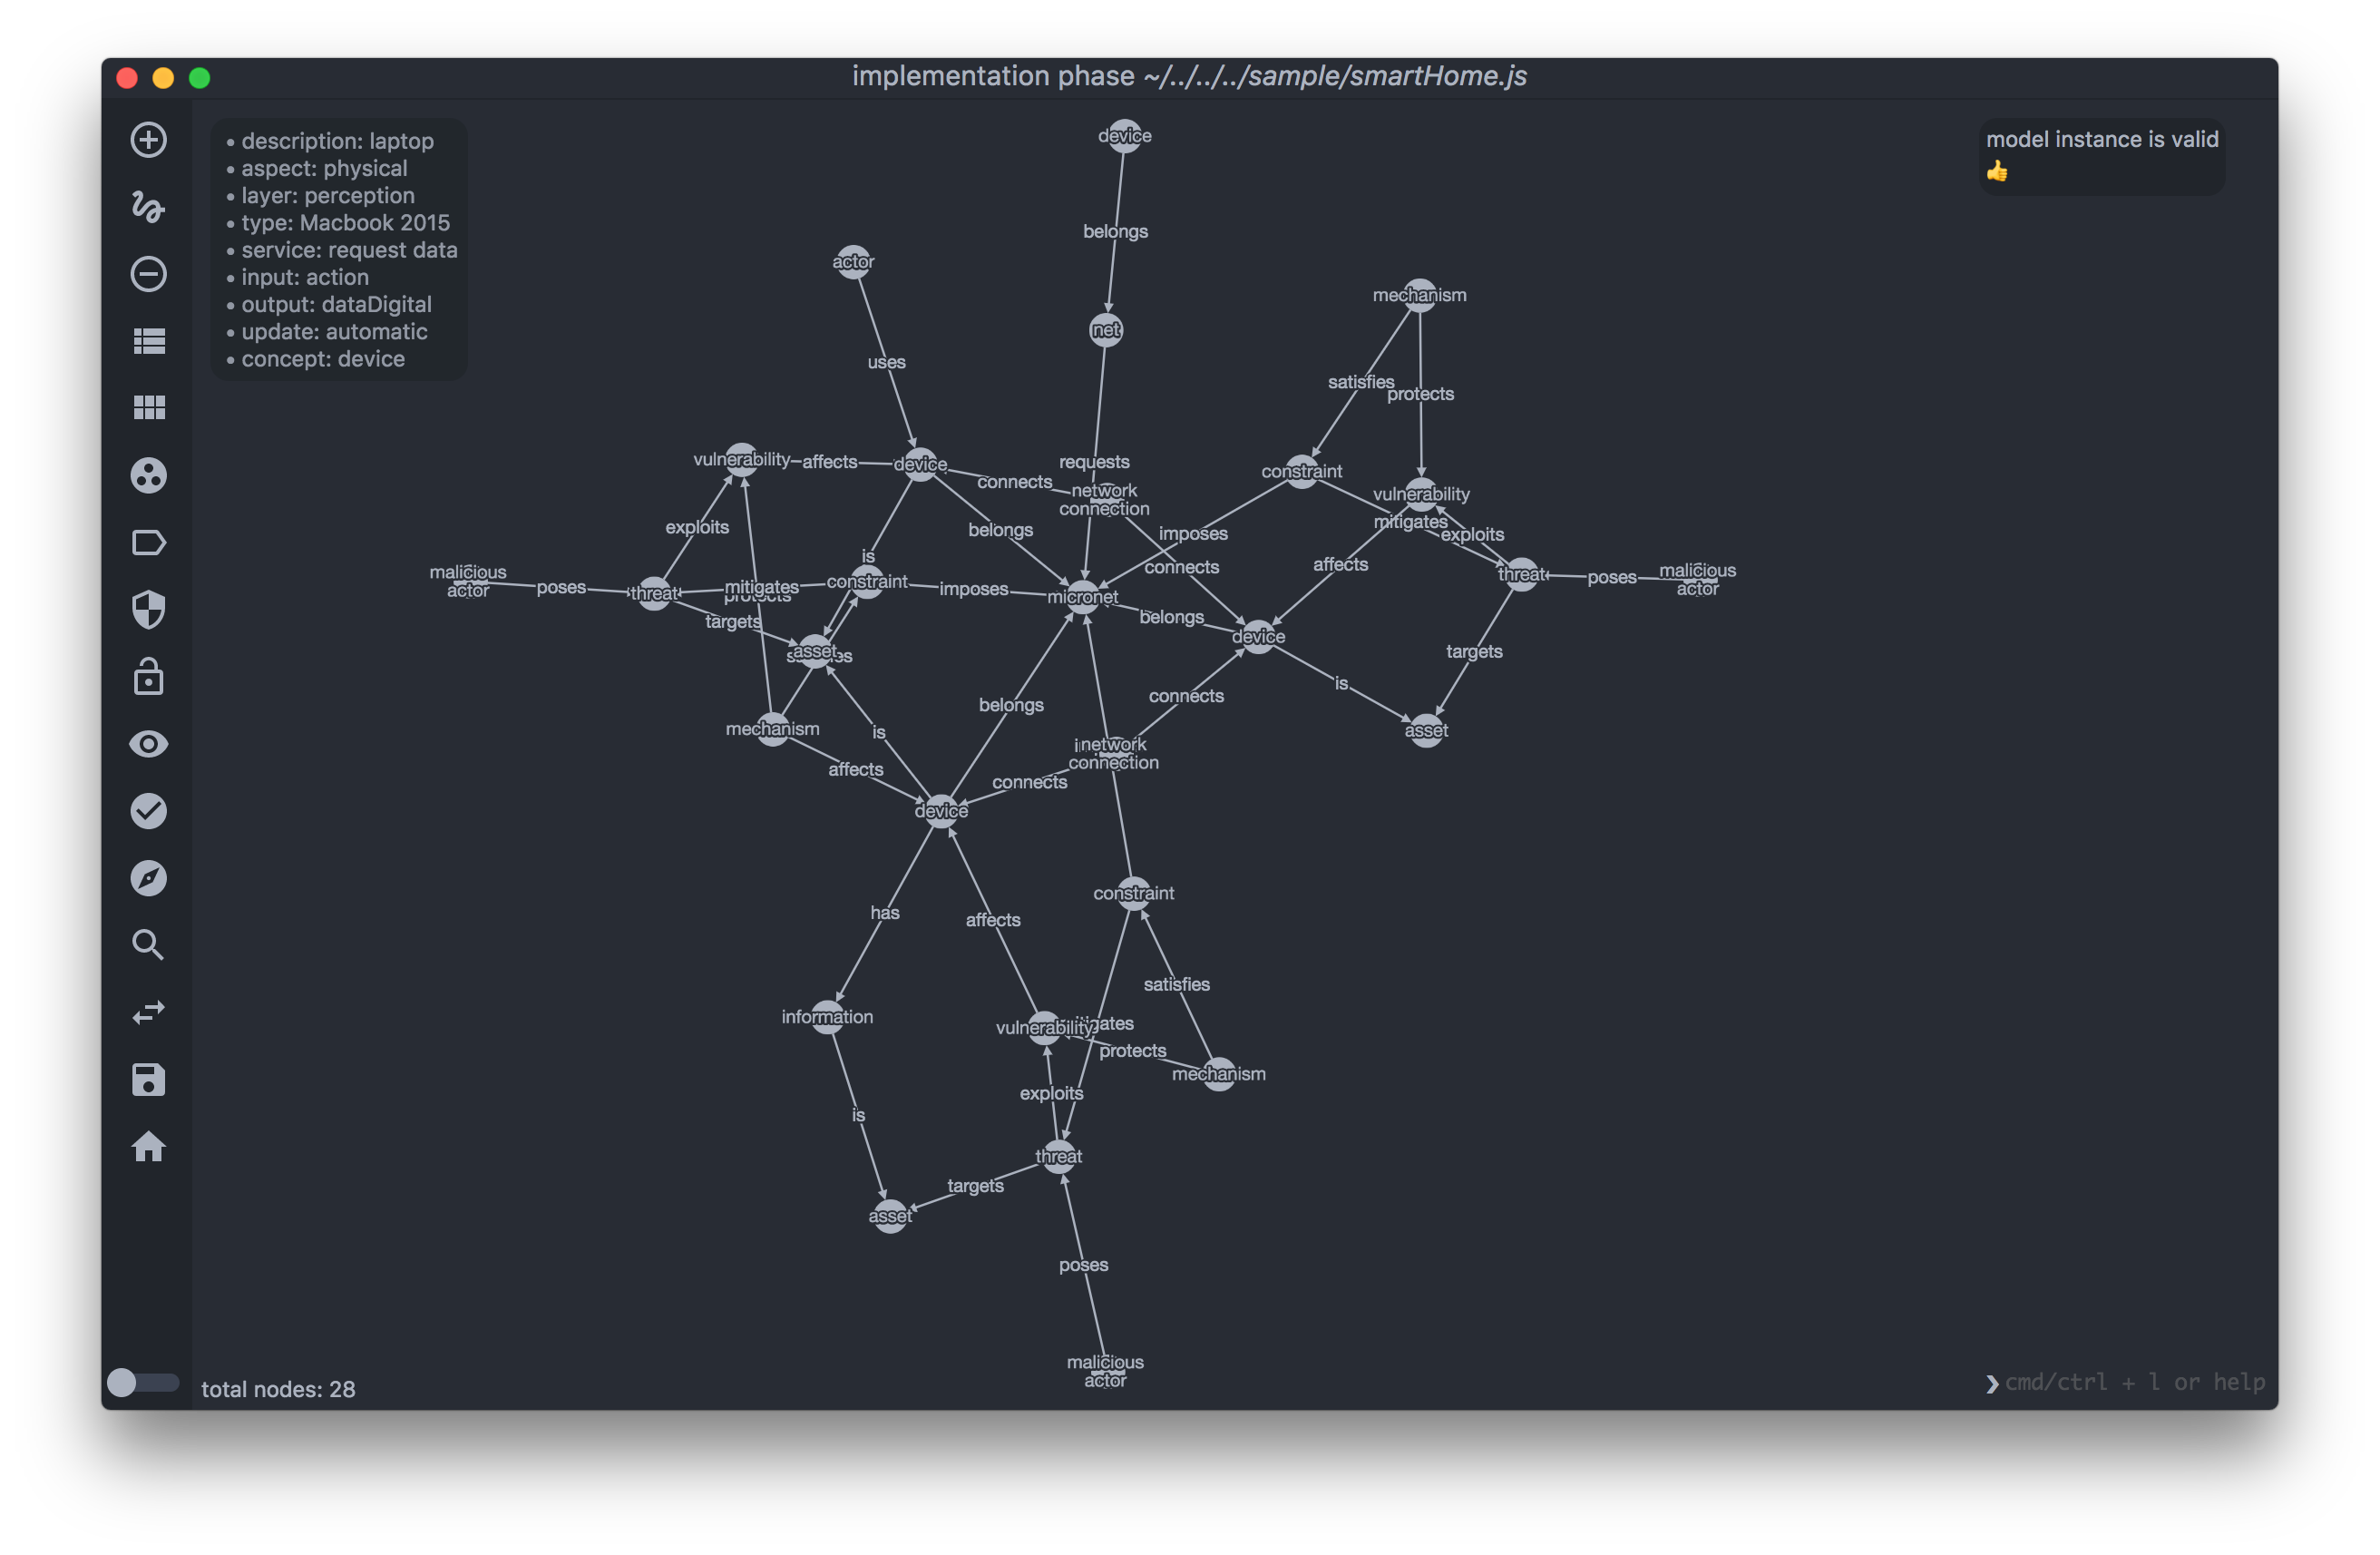 or3stis/apparatus
Ein grafisches Sicherheitsanalyse-Tool für IoT-Netzwerke
 nurdilin/cve-2018-16706
Oder wie ich meinen TV per Cronjob ausschalte
 grayoneday/cve-2019-9653
Proof-of-concept-Exploit für CVE-2019-9653, der eine nicht authentifizierte Remote-Codeausführung als root auf NUUO NVR-Geräten über anfällige…








