
 #1
Tools, die sich auf das Testen, Reverse Engineering und die Sicherung von iOS-Anwendungen und dem iOS-Betriebssystem konzentrieren.
Kitploit empfohlen
 straight-tamago/docktransparent
CVE-2022-46689
 feliam/cve-2014-4378
Exploit-Analyse für CVE-2014-4378: Informationspreisgabe in Apple CoreGraphics durch manipulierte PDF, die ein Speicherlayout-Leck und die Umgehung…
 0xjohnnydev/cve-2026-28992-iohidfamily-fastpathuserclient-race-conditions
UAF- und AOP-Coprozessor-Panik in IOHIDEventServiceFastPathUserClient. Keine Entitlements erforderlich, aus der App-Sandbox erreichbar.
 dimitrifourny/cve-2019-6207
MacOS-Kernel-Speicherleck (4 Bytes)
 bomberfish/mandela-legacy
iOS-Anpassungs-App basierend auf CVE-2022-46689
 userlandkernel/usbusted
Forschung zu Apples USB-Protokollen
 xcodeon1/ipa-scope
Statisches Analysetool für iOS-Anwendungen, das Links, API-Schlüssel, Subdomains, Binärinformationen, verknüpfte Bibliotheken und Zeichenfolgen…
 stuxctf/slythestx
Tool zur Sicherheitsauditierung mobiler Apps, das auf die Automatisierung von SAST-Analysen, die Identifizierung zugrunde liegender Technologien…
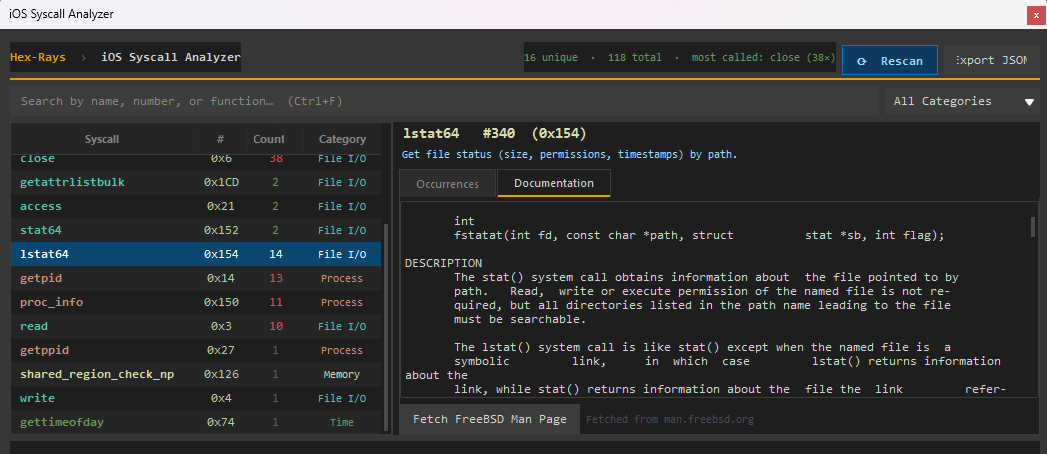 stolevchristian/sylvia
iOS Syscall Explorer für IDA 9.X
 wyatu/cve-2018-4407
CVE-2018-4407 IOS/macOS Kernel-Crash
 geosn0w/pentagram-exploit-tester
Eine Test-App, um zu überprüfen, ob Ihr Gerät anfällig für CVE-2021-30955 ist.
 synacktiv/appledb_rs
Kuratierte Datenbank von Apples internen Artefakten (Entitlements, Frameworks, Geräteversionen) mit API, CLI und WebUI für…
 ping-2o/ios.cve-2026-84616-84607
Forschung zum Finden des Bugs und zur Behebung von CVE-2026-84616 und CVE-2026-84607
 robertmak2014-sudow/cve-2026-28995
# CVE-2026-28995 Proof-of-Concept für CVE-2026-28995 — Path-Traversal-Schwachstelle in App Intents auf iOS 26.4.2 und darunter.
 jgoyd/ios18.6.2-persistent-automation-exploit-in-siri-shortcuts-and-apple-swc
Dieses Repository dokumentiert eine Schwachstelle in Siri Shortcuts und Shared Web Credentials (SWC), die es fehlerhaften Payloads ermöglicht,…
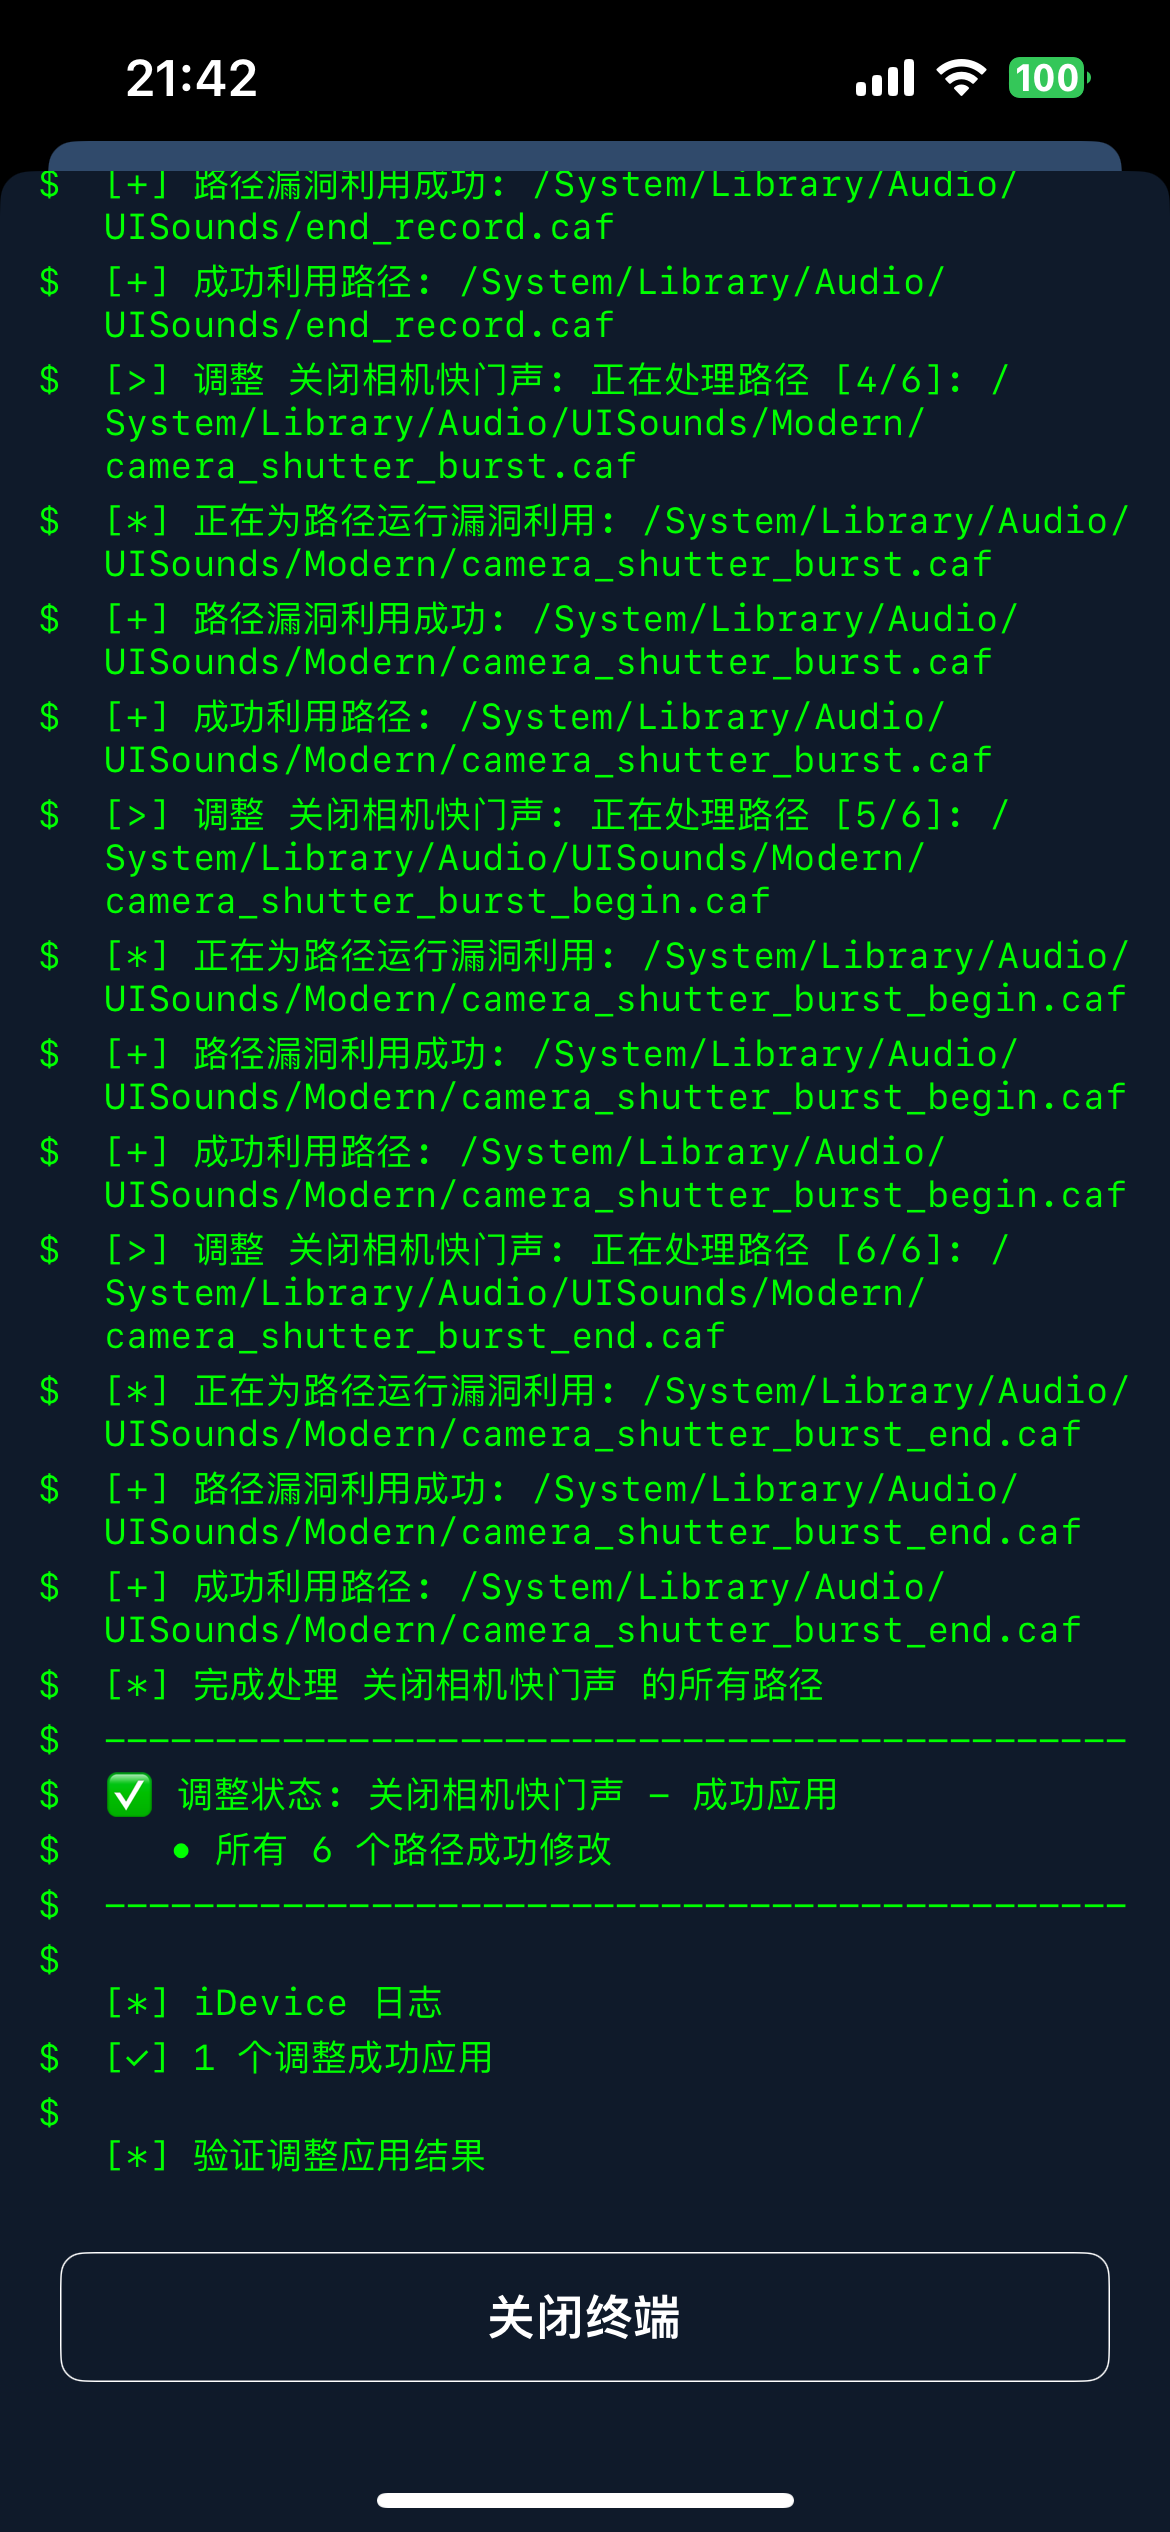 pxx917144686/idevice_zh
CVE-2025-24203-Sicherheitslücke
 peterpan0927/cve-2017-2370
auf Mac 10.12.2
 jailbreaks/empty_list
empty_list - Exploit für p0 issue 1564 (CVE-2018-4243) iOS 11.0 - 11.3.1 kernel r/w








