
 #1
Tools, die sich auf das Testen, Reverse Engineering und die Sicherung von iOS-Anwendungen und dem iOS-Betriebssystem konzentrieren.
Kitploit empfohlen
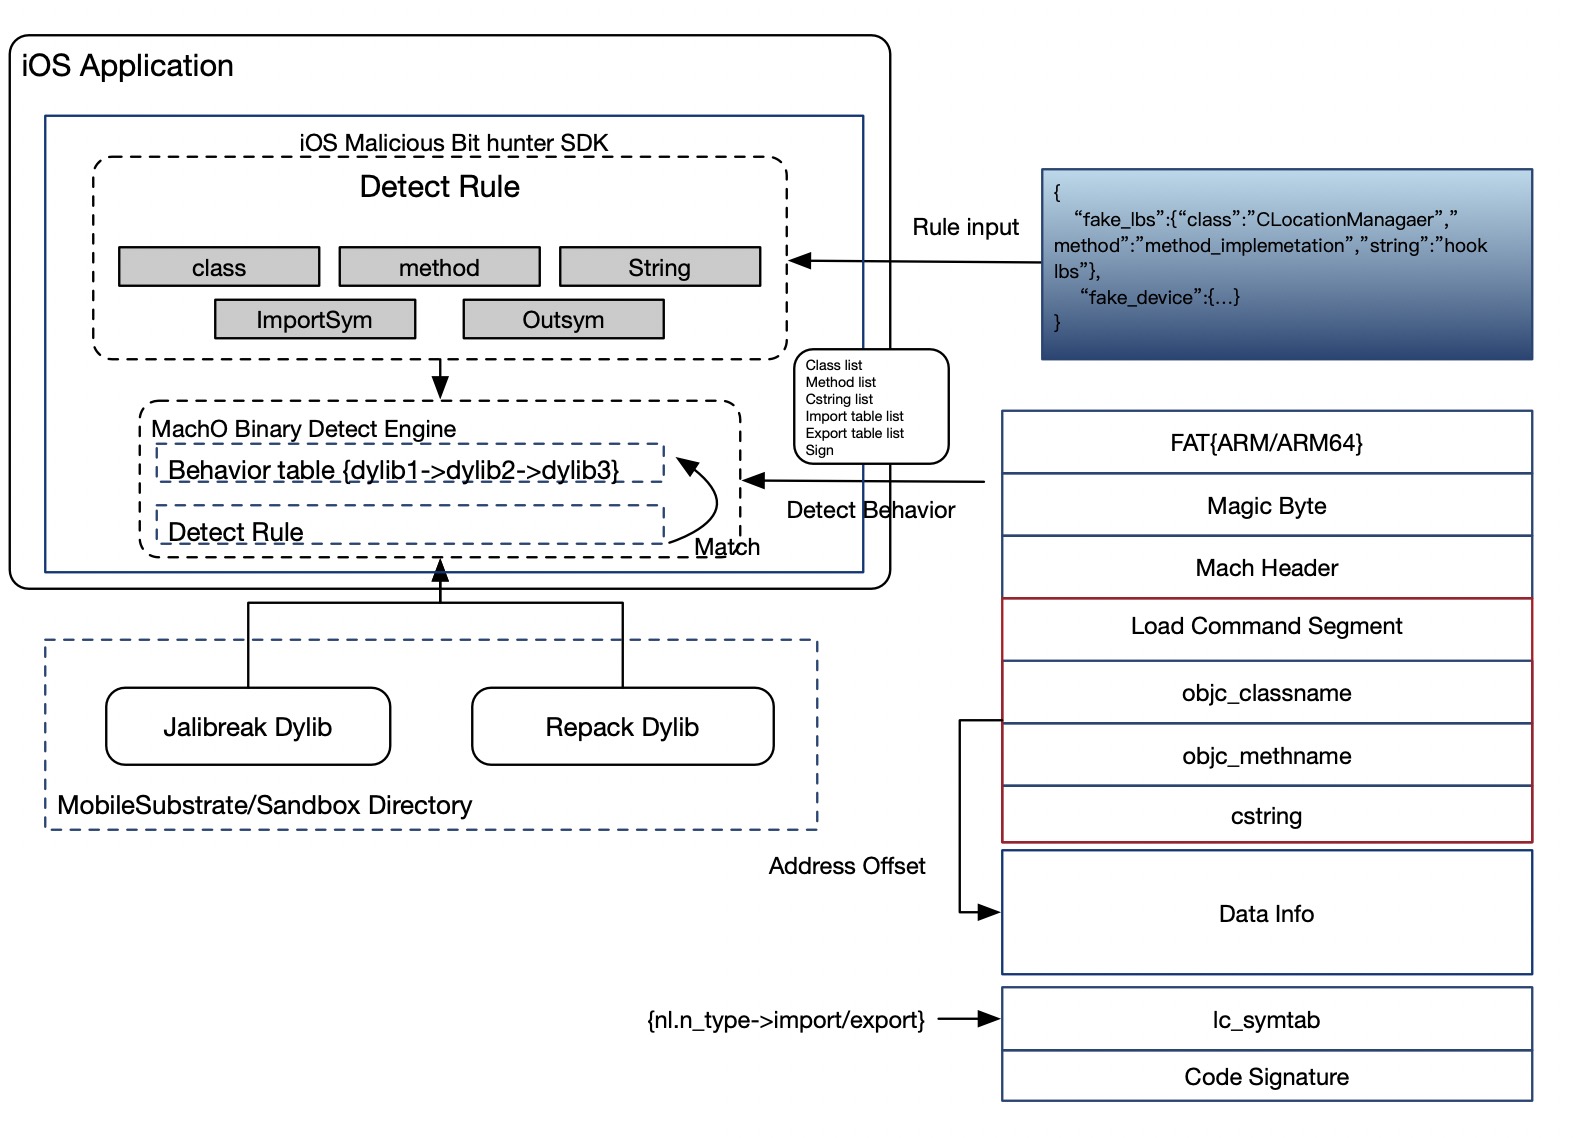
 alipay/ios-malicious-bithunter
iOS Malicious Bit Hunter ist eine Erkennungs-Engine für bösartige Plugins in iOS-Apps. Sie kann den Header der Macho-Datei der injizierten…
 billy-ellis/exr-imageio-poc
PoC für CVE-2026-28990, ein ImageIO-Fehler, der in iOS/macOS 26.5 gepatcht wurde.
 whw0x455/cve-2023-41992
Proof-of-Concept für CVE-2023-41992, eine macOS-Kernel-Schwachstelle, die Exploitation-Techniken demonstriert und eine Patch-Analyse bereitstellt.
 sadopc/machscope
All-in-One-macOS-Binäranalyse: Mach-O-Parsing, ARM64-Disassemblierung, Codesignaturen und Debugging.
 0xjohnnydev/cve-2026-20687-applejpegdriver-uaf
CVE-2026-20687: AppleJPEGDriver startDecoder Timeout UAF — iOS/macOS-Kernel-Schwachstelle, die zu einem verzögerten Panic führt (A19 Pro, iOS 26.3 RC)
 owasp/mas-website
Die OWASP Mobile Application Security Project-Website ist die zentrale Anlaufstelle für branchenführende Standards, Leitfäden und Ressourcen—die…
 markie-dev/desc_race_a15
CVE-2021-30955 iOS 15.1.1 POC für Geräte mit 6 GB RAM (A14-A15)
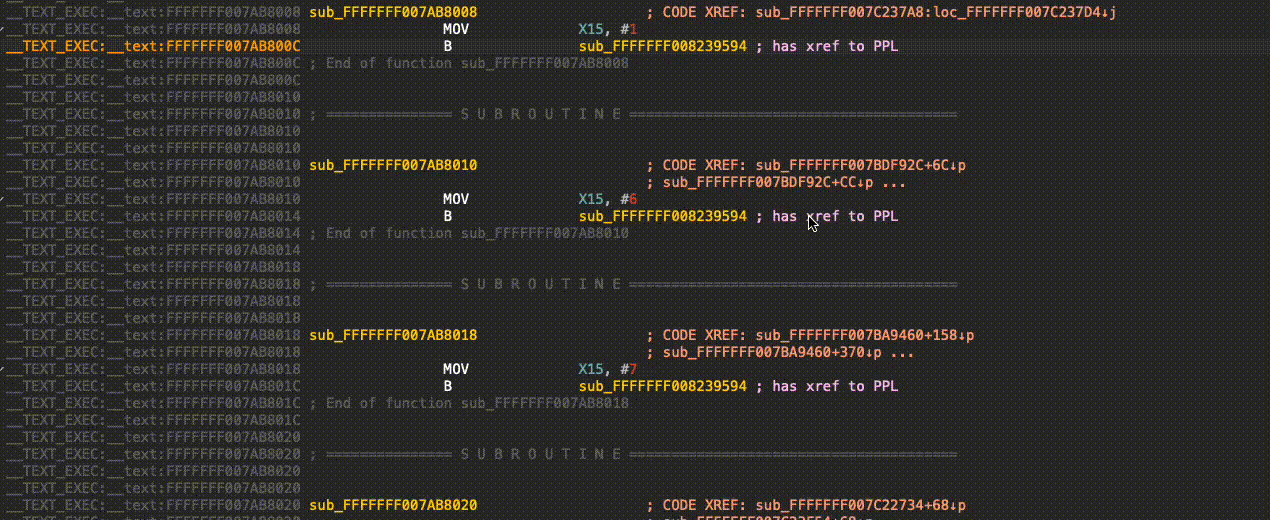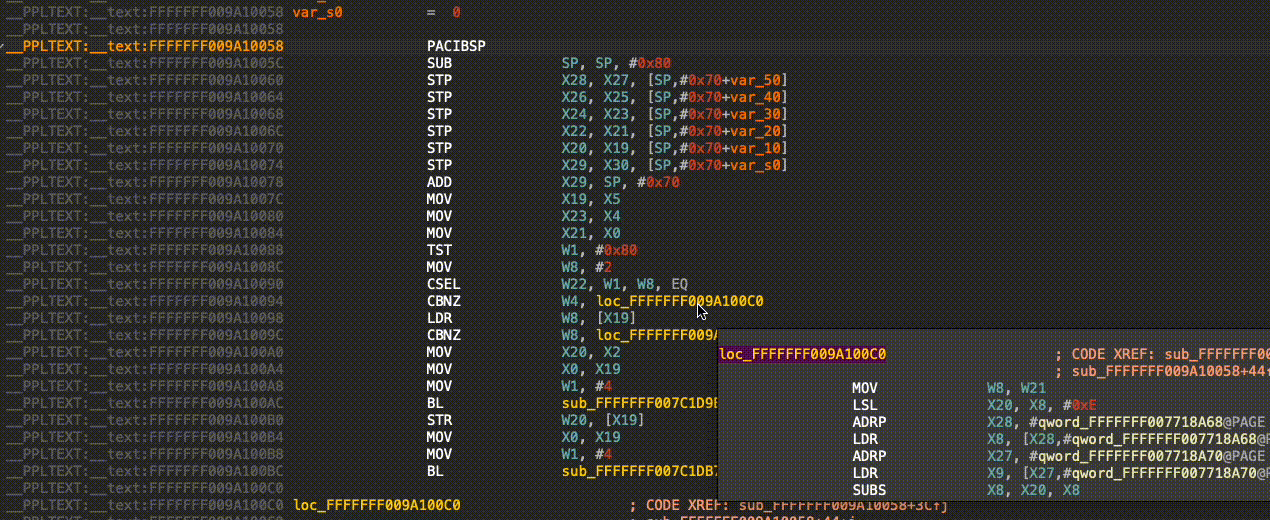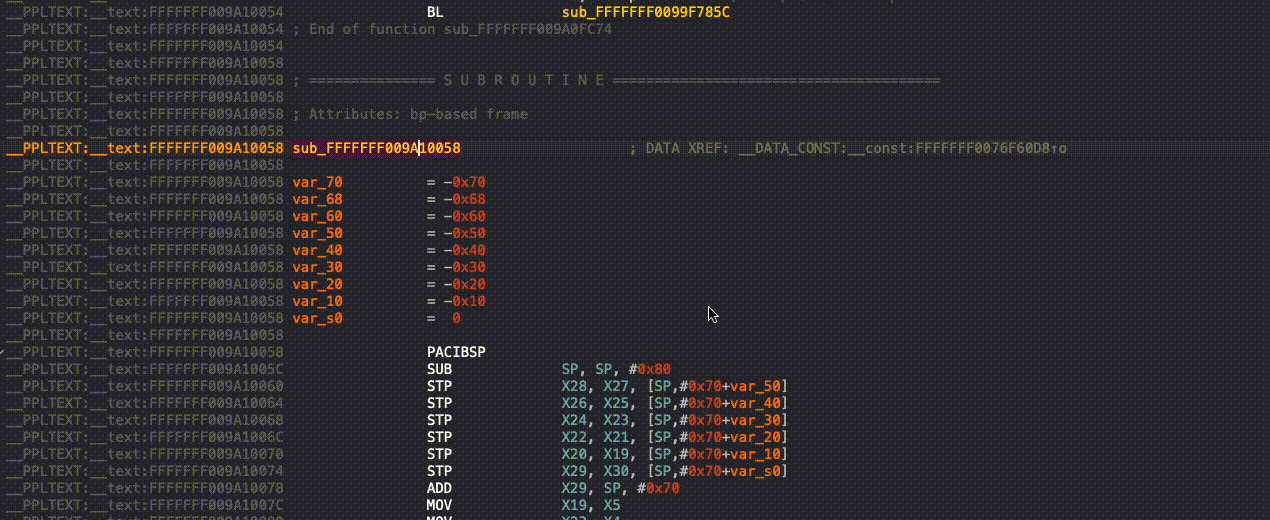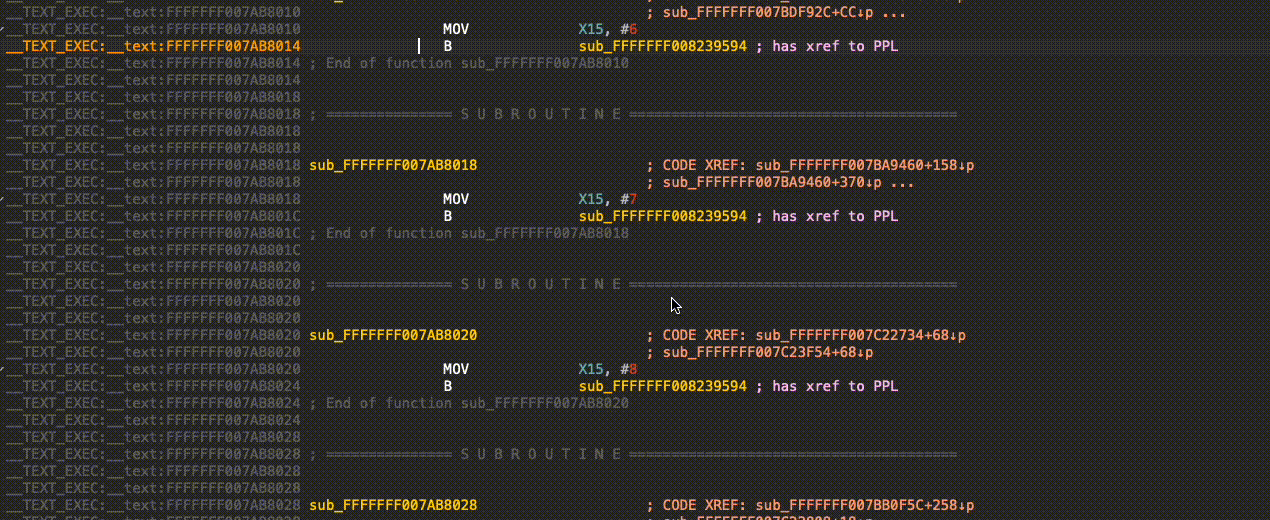 cellebrite-labs/pplorer
IDA-Plugin, das PPL-Aufrufe zur tatsächlichen zugrunde liegenden PPL-Funktion auflöst.
 owasp/mas-crackmes
Die MAS Crackmes, auch bekannt als UnCrackable Apps, sind eine Sammlung von Mobile-Reverse-Engineering-Herausforderungen und Teil des…
 omerporze/brokentooth
PoC für CVE-2018-4327
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass Cage ist eine Zero-Click-PNG-basierte RCE-Kette in iOS 18.2.1, die den LockDown-Mode-Schutz umgeht, indem sie ImageIO (CVE-2025-43300), dann…
 stuxctf/mhf
Mobile Helper Framework (mhf) ist ein Tool, das den Prozess der Identifizierung des Frameworks/der Technologie, die zur Erstellung einer mobilen…
 geosn0w/cve-2025-24203-ios-exploit-with-error-logging
Leicht verbesserter Exploit der CVE-2025-24203 iOS-Sicherheitslücke von Ian Beer von Google Project Zero
 chichou/slides
Spiegle meine Vortragsmaterialien
 straight-tamago/nohomebar
CVE-2022-46689
 bazad/gsscred-race
CVE-2018-4331: Exploit für eine Race-Condition im GSSCred-Systemdienst unter iOS 11.2.
 fatgrass/osirisjailbreak12
iOS 12.0 -> 12.1.2 Unvollständiger Osiris Jailbreak mit CVE-2019-6225 von GeoSn0w (FCE365)
 biscuitehh/cve-2022-46718-leaky-location
CVE-2022-46718: eine App könnte möglicherweise sensible Standortinformationen lesen.








