
 #1
Tools, die sich auf das Testen, Reverse Engineering und die Sicherung von iOS-Anwendungen und dem iOS-Betriebssystem konzentrieren.
Kitploit empfohlen

 0x36/ghidra_kernelcache
Ein Ghidra-Framework für iOS-Kernelcache-Reverse-Engineering
 hahwul/mobilehackersweapons
Mobile Hacker's Weapons / Eine Sammlung cooler Werkzeuge, die von Mobile-Hackern verwendet werden. Happy hacking , Happy bug-hunting
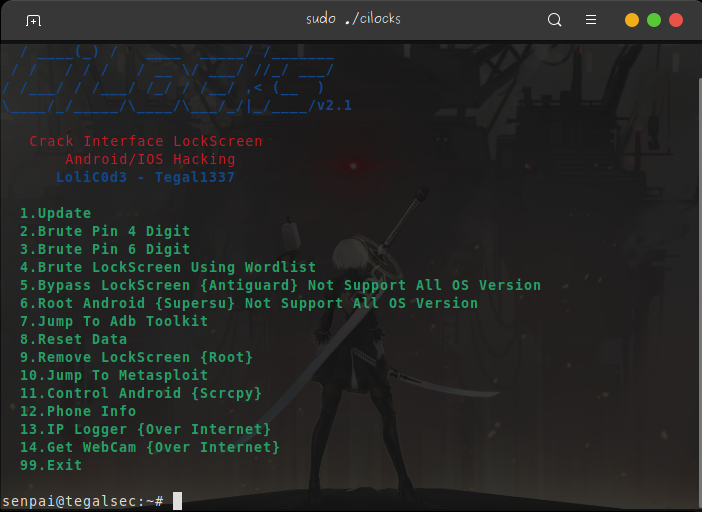 tegal1337/cilocks
Sperrbildschirm-Schnittstelle knacken, Metasploit und mehr Android/iOS-Hacking
 alipay/ios-malicious-bithunter
iOS Malicious Bit Hunter ist eine Erkennungs-Engine für bösartige Plugins in iOS-Apps. Sie kann den Header der Macho-Datei der injizierten…
 ch0pin/medusa
Mobile Edge-Dynamic Unified Security Analysis
 mobsf/mobsfscan
mobsfscan ist ein statisches Analysetool, das unsichere Codemuster in Ihrem Android- und iOS-Quellcode finden kann. Unterstützt Java, Kotlin, Swift…
 frida/frida
Haupt-Repository für das Hosten von Release-Binärdateien
 xcodeon1/ssh-killv2
SSH-Brute-Force-Tool für jailbroken iPhones mit dem Standard-Passwort 'alpine', mit Netzwerkscanning, Wörterbuch-basiertem Cracken und…
 jfarley248/meat
Dieses Toolkit soll Forensikern helfen, verschiedene Arten von Akquisitionen auf iOS-Geräten durchzuführen.
 securing/iossecuritysuite
iOS-Plattformsicherheit & Anti-Tampering Swift-Bibliothek
 impact-i/reflutter
Patches Flutter-Engine-Bibliotheken, um Laufzeit-Reverse-Engineering, Verkehrsabfang und Umgehung von SSL-Pinning für Android- und iOS-Apps ohne Root…
 realitynet/ios_triage
Bash-Skript zum Extrahieren von Daten von einem "chekcra1ned" iOS-Gerät
 brows3r/ipwn
Ein Framework zur Ausnutzung von iOS-Geräten.
 sterrasec/ipa-medit
Tool zur Speichermodifikation für neu signierte IPA unterstützt iOS-Apps, die auf iPhone und Apple Silicon Mac laufen, ohne Jailbreak.
 stuxctf/mhf
Mobile Helper Framework (mhf) ist ein Tool, das den Prozess der Identifizierung des Frameworks/der Technologie, die zur Erstellung einer mobilen…
 vaib25vicky/awesome-mobile-security
Ein Versuch, einen zentralen Ort für alle nützlichen Dinge rund um Android- und iOS-Sicherheit zu schaffen. Alle Referenzen und Werkzeuge gehören…
 federicodotta/ghidra2frida
Ghidra-Erweiterung, die statische und dynamische Analyse über Frida verbindet und eine skriptbare Laufzeitinstrumentierung für das Reverse…








