
 #1
IDS/IPS-Systeme, Netzwerküberwachung, anomaliebasierte Erkennung und Bedrohungsalarm-Tools.
Kitploit empfohlen

 ion-storm/sysmon-config
Erweiterte Sysmon-ATT&CK-Konfiguration mit Fokus auf die Erkennung der meisten Techniken pro Datenquelle in MITRE ATT&CK, bietet Einblick in…
 gossithedog/threathunting
Werkzeuge zur Jagd nach Bedrohungen.
 volexity/threat-intel
Signaturen und IoCs aus öffentlichen Volexity-Blogbeiträgen.
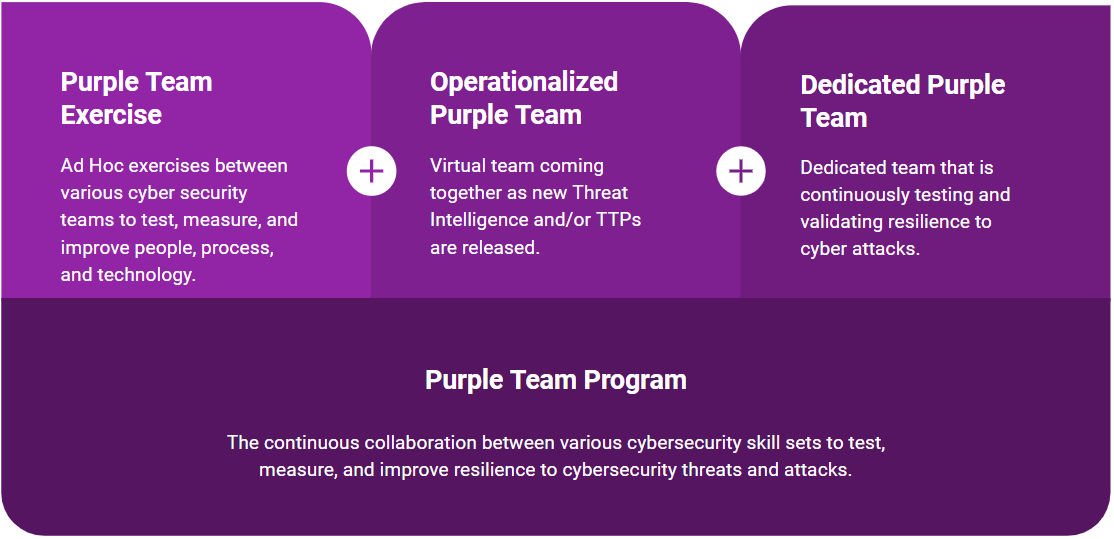 scythe-io/purple-team-exercise-framework
Lila Team Exercise Framework
 bfuzzy/auditd-attack
Ein auf MITRE's Attack Framework abgebildeter Linux Auditd-Regelsatz.
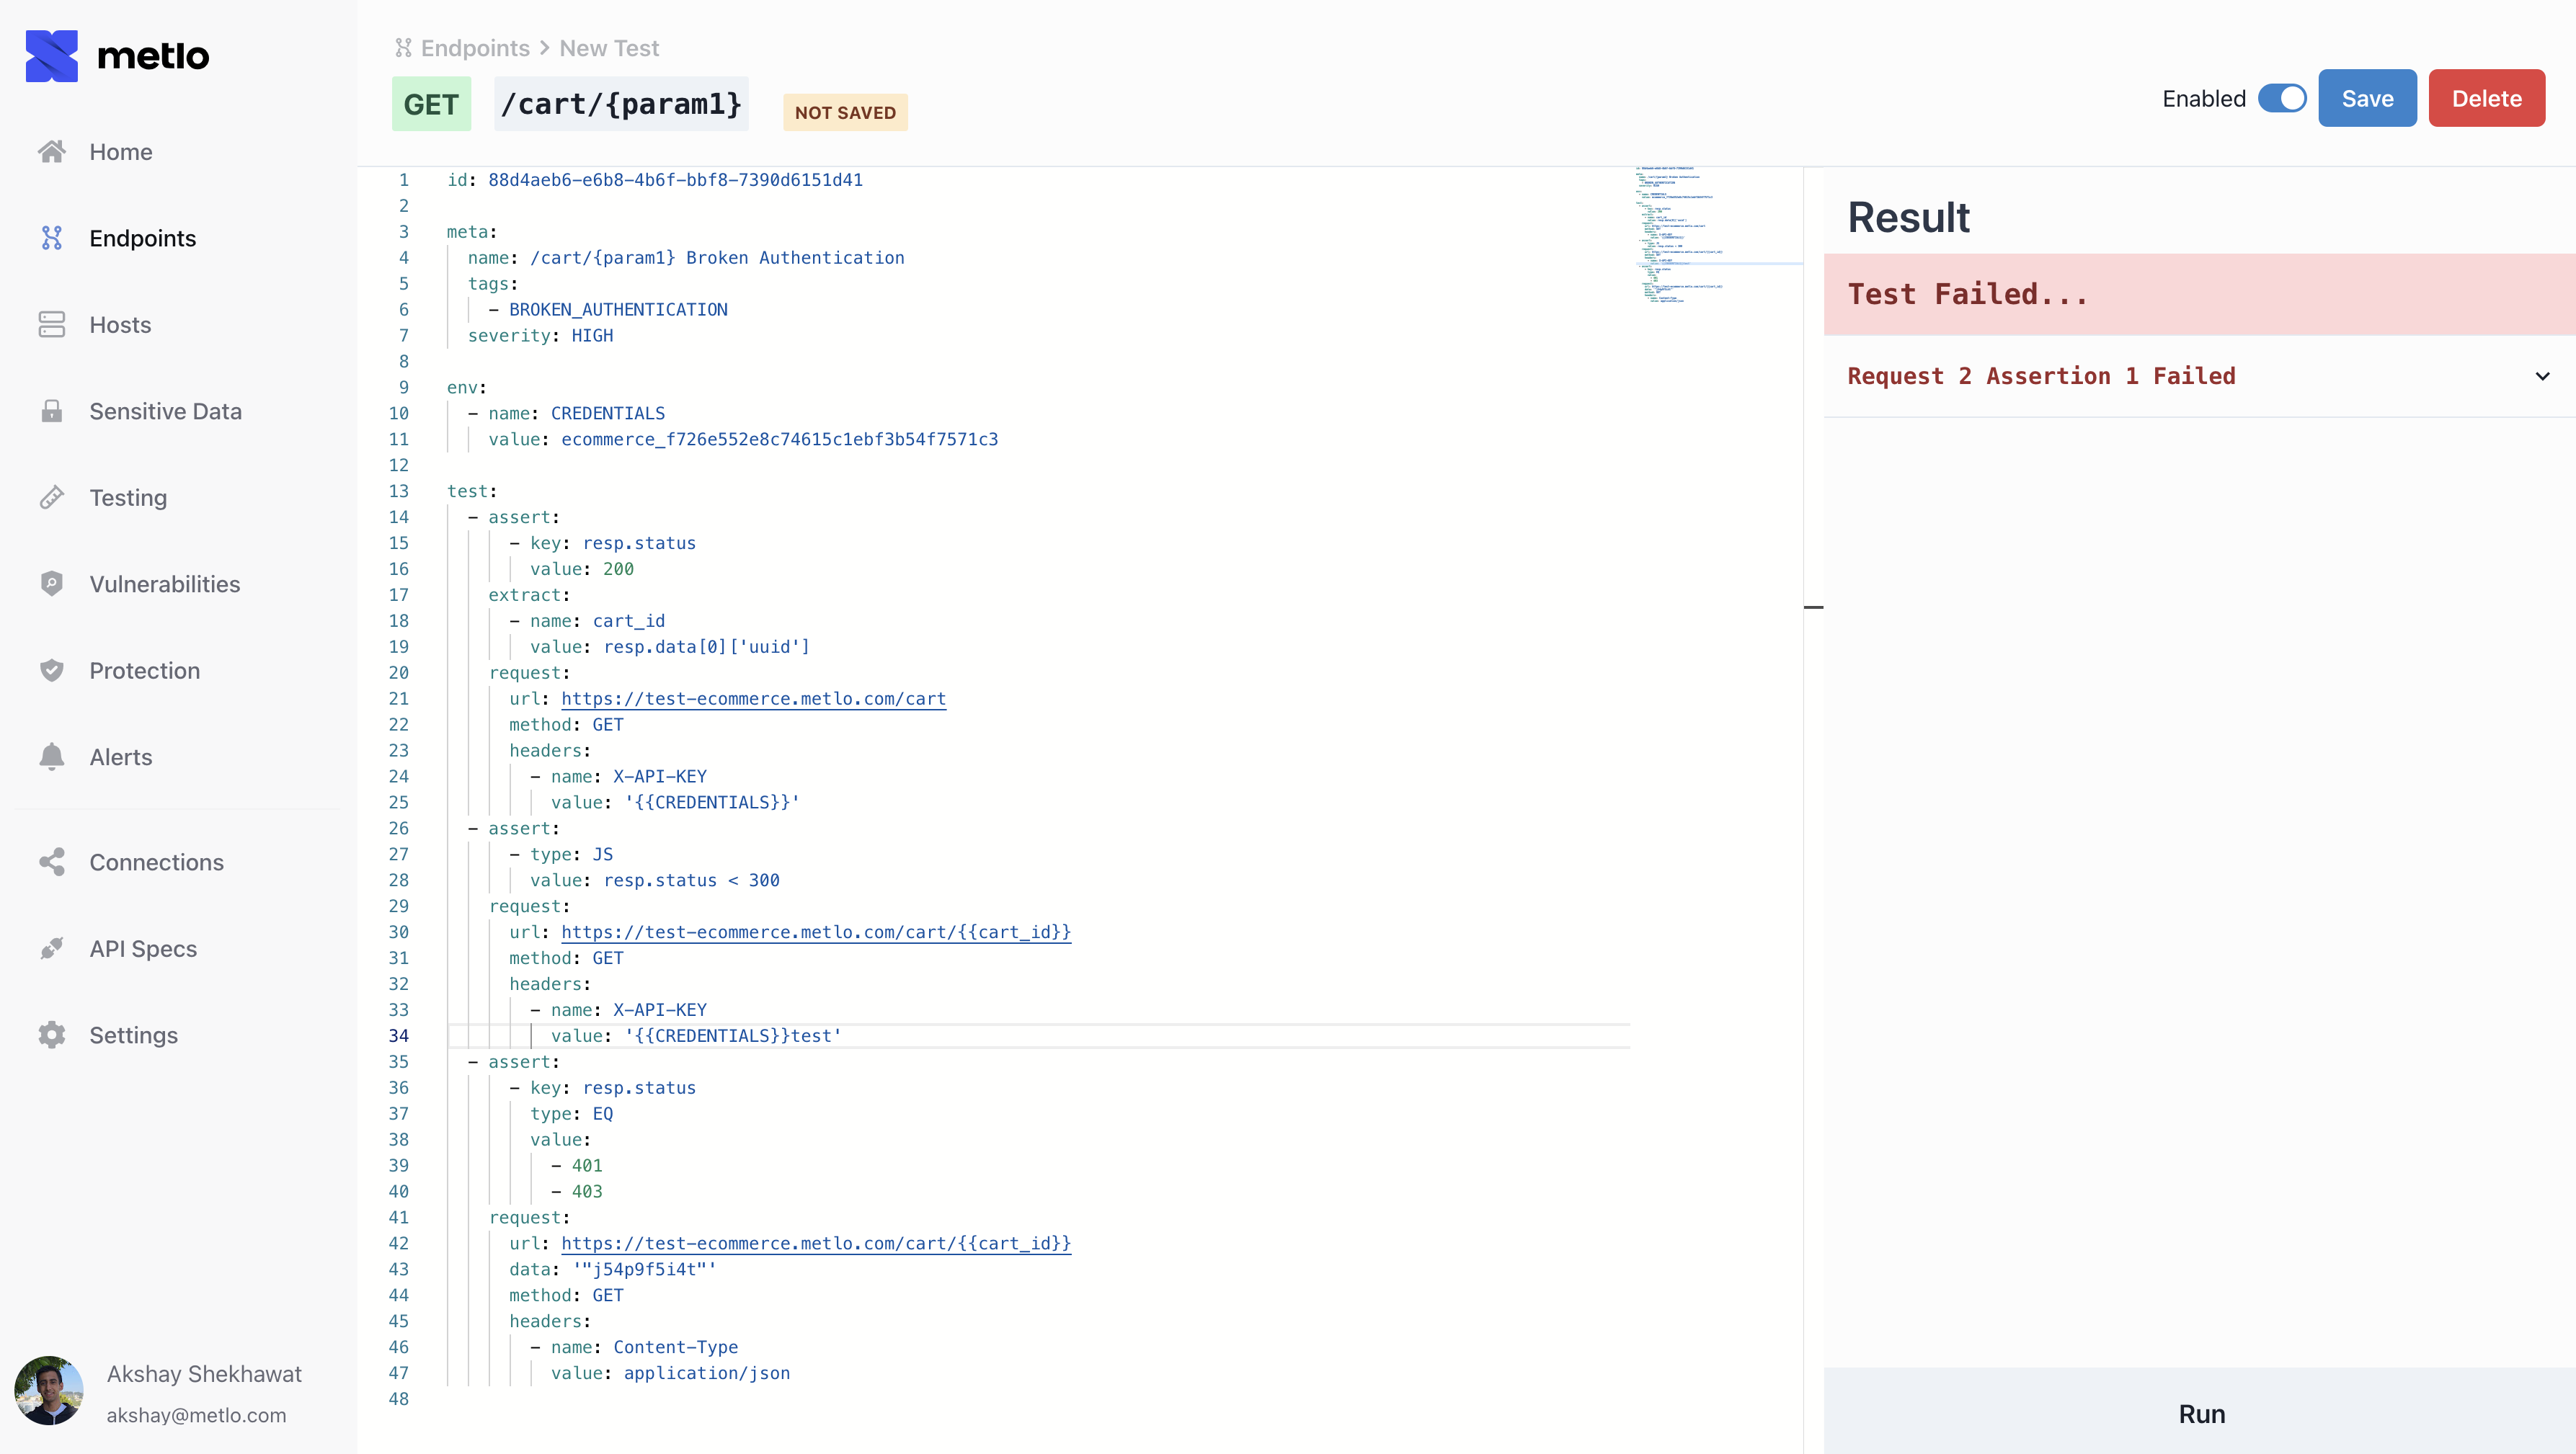 metlo-labs/metlo
Metlo ist eine Open-Source-API-Sicherheitsplattform.
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 alphasoc/flightsim
Ein Dienstprogramm zur sicheren Erzeugung bösartiger Netzwerkverkehrsmuster und zur Bewertung von Kontrollen.
 snorby/snorby
Ruby-on-Rails-Anwendung für Netzwerk-Sicherheitsüberwachung
 pedramamini/threatingestor
Automatisiertes Threat-Intelligence-Aggregationstool, das Indikatoren aus mehreren Quellen (OSINT-Feeds, Malware-Berichten) extrahiert und in ein…
 idaholab/malcolm
Malcolm ist eine leistungsstarke, leicht bereitzustellende Netzwerkverkehrsanalyse-Toolsuite für vollständige Paketerfassungsartefakte…
 dinotools/dionaea
Low-Interaction-Honeypot, der verwundbare Netzwerkdienste emuliert, um Malware, Shellcode und Exploit-Versuche zu erfassen – mit IPv6- und…
 thinkst/canarytokens-docker
Docker-Konfiguration, um schnell deine eigenen Canarytokens einzurichten.
 syworks/waidps
Drahtloses Auditing, Angriffserkennungs- und Präventionssystem
 neo23x0/raccine
Ein einfacher Ransomware-Impfstoff
 cyberdefenders/detectionlabelk
DetectionLabELK ist ein Fork von DetectionLab mit ELK Stack anstelle von Splunk.
 mfthomps/labtainers
Labtainers: Ein Docker-basiertes Cyber-Lab-Framework
 stamusnetworks/scirius
Web-Oberfläche für Suricata-Regelwerkverwaltung, Bedrohungsjagd und Regeloptimierung mit Multi-Quellen-Feed-Aggregation, -Transformation und…








