
 #1
IDS/IPS-Systeme, Netzwerküberwachung, anomaliebasierte Erkennung und Bedrohungsalarm-Tools.
Kitploit empfohlen
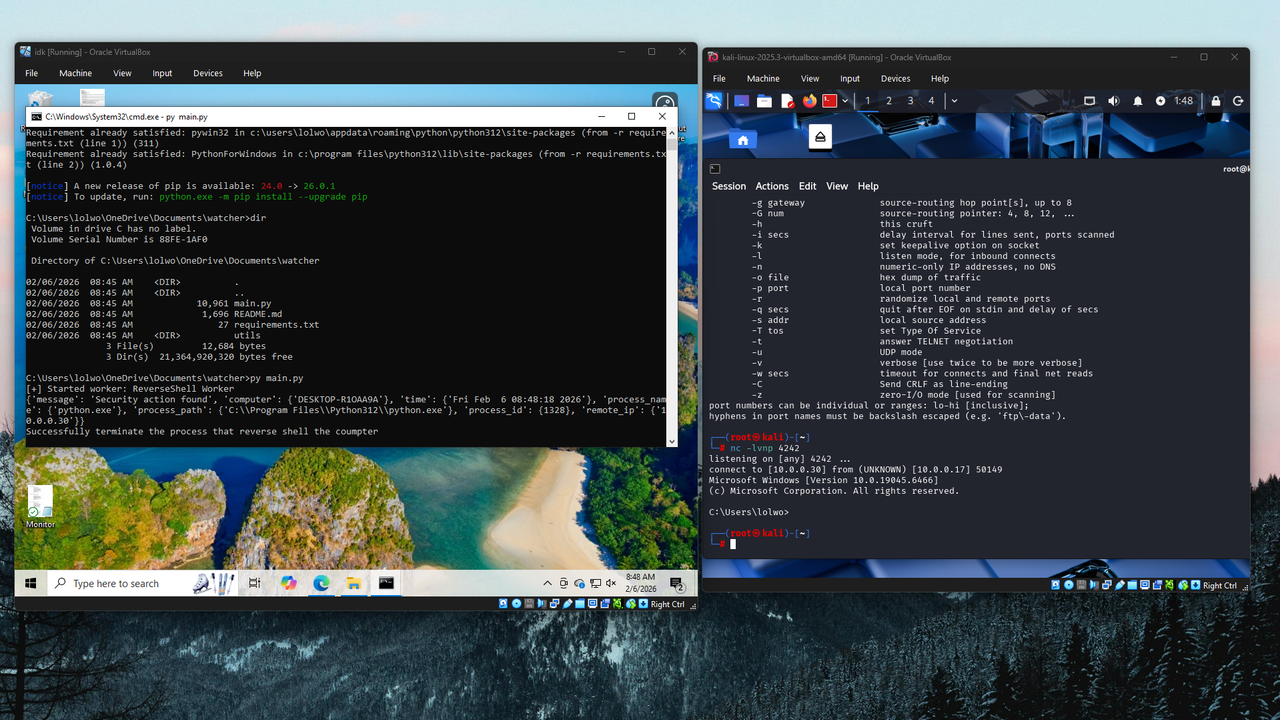
 themoonsir/watcher
Reverse Shell erkennen und töten, bevor die Shell versucht wird.
 vasyapokemon/cve-2026-31431
Forschungs- und Erkennungs-Toolkit für Linux-Kernel-LPE CVE-2026-31431, einschließlich Exploit-Analyse, YARA-Regeln, auditd/Falco-Erkennung,…
 rohithronanki/cve-2026-34159-vulnerability-research-analysis-detection
Kritische Umgehung der Pufferüberprüfung in deserialize_tensor() (llama.cpp < b8492). Ein Null-Tensor-Puffer überspringt die Grenzprüfung und…
 corelight/cve-2022-23270-pptp
Ein Zeek-Paket zur Erkennung von CVE-2022-23270, einer PPTP-Sicherheitslücke in Windows.
 jenderal92/ddos-traffic-monitor
Ein Echtzeit-Verkehrsüberwachungstool, das das Netzwerkverkehrsvolumen pro IP-Adresse erkennt und anzeigt, um potenzielle DDoS-Angriffe zu…
 tungduongnt/cve-2014-0160.
Docker-basierte Laborumgebung zur Ausnutzung von CVE-2014-0160 (Heartbleed), um vertraulichen Speicher von nginx-Webservern zu leaken, mit…
 detect-defenselab/cve-2026-31431-detection-defense
Forschungs- und Erkennungsleitfaden für CVE-2026-31431, eine auf io_uring basierende Umgehung der Syscall-Überwachung. Bietet Erkennungsregeln für…
 gkdgkd123/cve-2026-29145-everything
Reproduzierbare PoC-Umgebung für CVE-2026-29145 Apache Tomcat CLIENT_CERT + OCSP-Soft-Fail-Bypass, einschließlich Exploit-Skripten,…
 paolokappa/sharepointsecuritymonitor
Eine umfassende PowerShell-basierte Sicherheitsüberwachungslösung für SharePoint mit CVE-2025-53770-Schutz, erweiterter DLL-Analyse,…
 g0thamrabb1t/cve-2026-43284-dirtyfrag-detection
Laborvalidierungsbericht und Erkennungsartefakte für CVE-2026-43284 (DirtyFrag) Linux LPE. Bietet auditd-Telemetrie, Ereigniskorrelationsregeln und…
 deckhouse/d8-copy-fail-mitigation
Kubernetes-native Mitigation für CVE-2026-31431 mit automatischer Blockierung von Kernelmodulen, Falco-Erkennungsregeln zur Laufzeit und…
 corelight/petitpotam
Erkennt NTLM-Relay-Angriffe über den PetitPotam-Exploit mithilfe von Zeek und unterscheidet erfolgreiche von erfolglosen Versuchen durch die Analyse…
 tieupham267/log4shell-coraza
Log4Shell (CVE-2021-44228) Abwehrlabor — nginx + Coraza WAF dynamic module + OWASP CRS v4. Nur für Bildungszwecke.
 offseckit/cve-2026-23813
CVE-2026-23813 — AOS-CX Pre-Auth-Bypass über nginx-Regex. Erkennungsskript, Bypass-Demo, Config-Offenlegungs-PoC und IDS-Regeln.
 ne0zer01/cve-2024-27198_lab
Docker-basiertes Labor für die TeamCity-Authentifizierungsumgehung CVE-2024-27198. Enthält Exploit-Reproduktion, IoC-Jagd mit Sigma/Suricata-Regeln…
 taisa456/network-security-snort
Snort 3 IDS → IPS Labor auf Kali. Benutzerdefinierte Erkennungsregeln + iptables-Durchsetzung gegen ICMP-Aufklärung, Nmap-SYN-Scans, Hydra FTP…
 vishvacyber/detection-tool-kit-for-cve-2026-31431
Mehrschichtiges Erkennungstoolkit für CVE-2026-31431 (Copy Fail) Linux-Kernel-LPE. Bietet eBPF, auditd, Sigma-Regeln, Page-Cache-Diff und…
 g0thamrabb1t/cve-2026-46331-pedit-cow-detection
Defensive Validierung von CVE-2026-46331 / pedit COW mit auditd, AppArmor, Maßnahmenvergleich und Erkennungslogik.








