
 #1
Allgemeine Tools zur Sammlung verschiedener Arten von Informationen über Ziele.
Kitploit empfohlen
 cure53/httpleaks
Zählt alle HTML-Elemente und Attribute auf, die HTTP-Anfragen preisgeben können, und ermöglicht so das Testen von Browsern, Web-Proxys und…
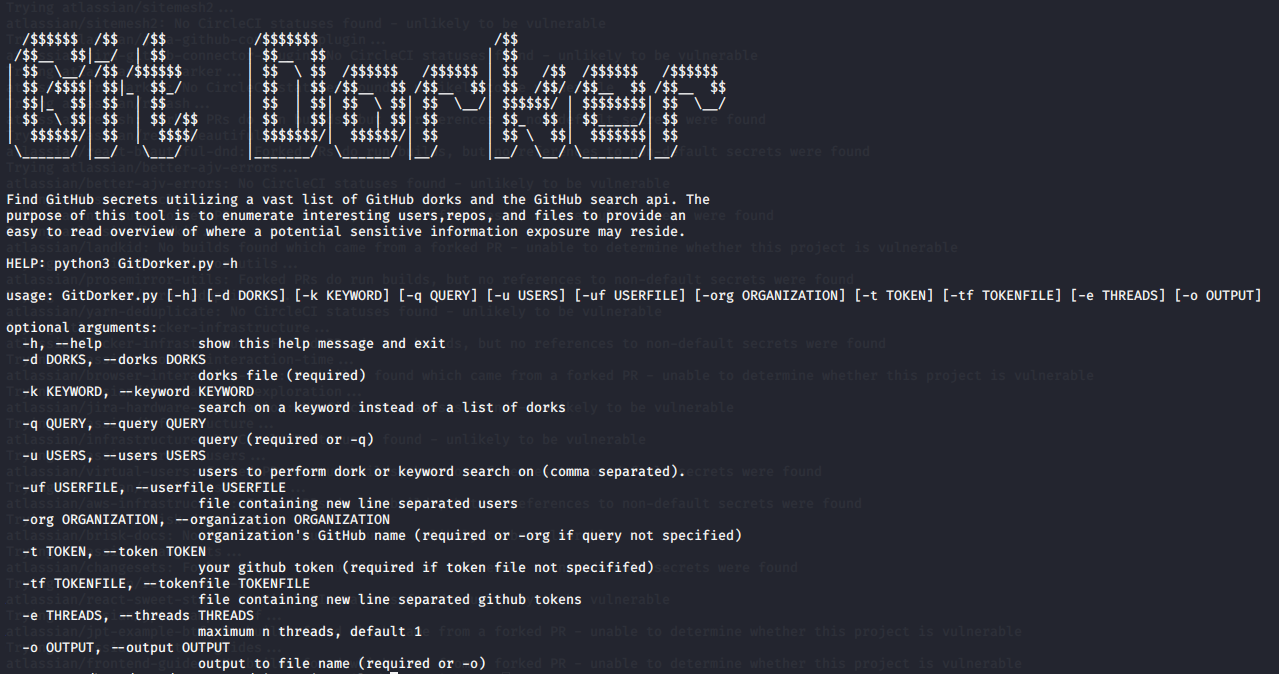 obheda12/gitdorker
Ein Python-Programm zum Extrahieren von Geheimnissen aus GitHub mithilfe einer großen Sammlung von Dorks.
 betterleaks/betterleaks
Schneller, konfigurierbarer Secrets-Scanner für Dateisysteme, Git-Historien, Container und Cloud-Quellen, mit Expr-basierter Filterung, Validierung…
 cve-search/cve-search
Lokale CVE/CPE-Schwachstellendatenbank mit Suche, Bewertung, Weboberfläche und API für die Offline-Schwachstellenanalyse und -verwaltung.
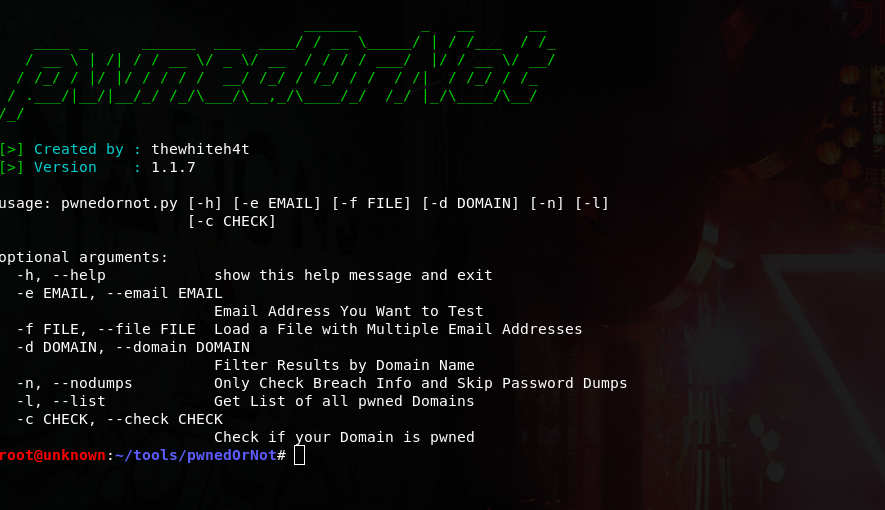 thewhiteh4t/pwnedornot
OSINT-Tool zum Auffinden von Passwörtern kompromittierter E-Mail-Adressen
 microsoft/msticpy
Microsoft Threat Intelligence Sicherheitstools
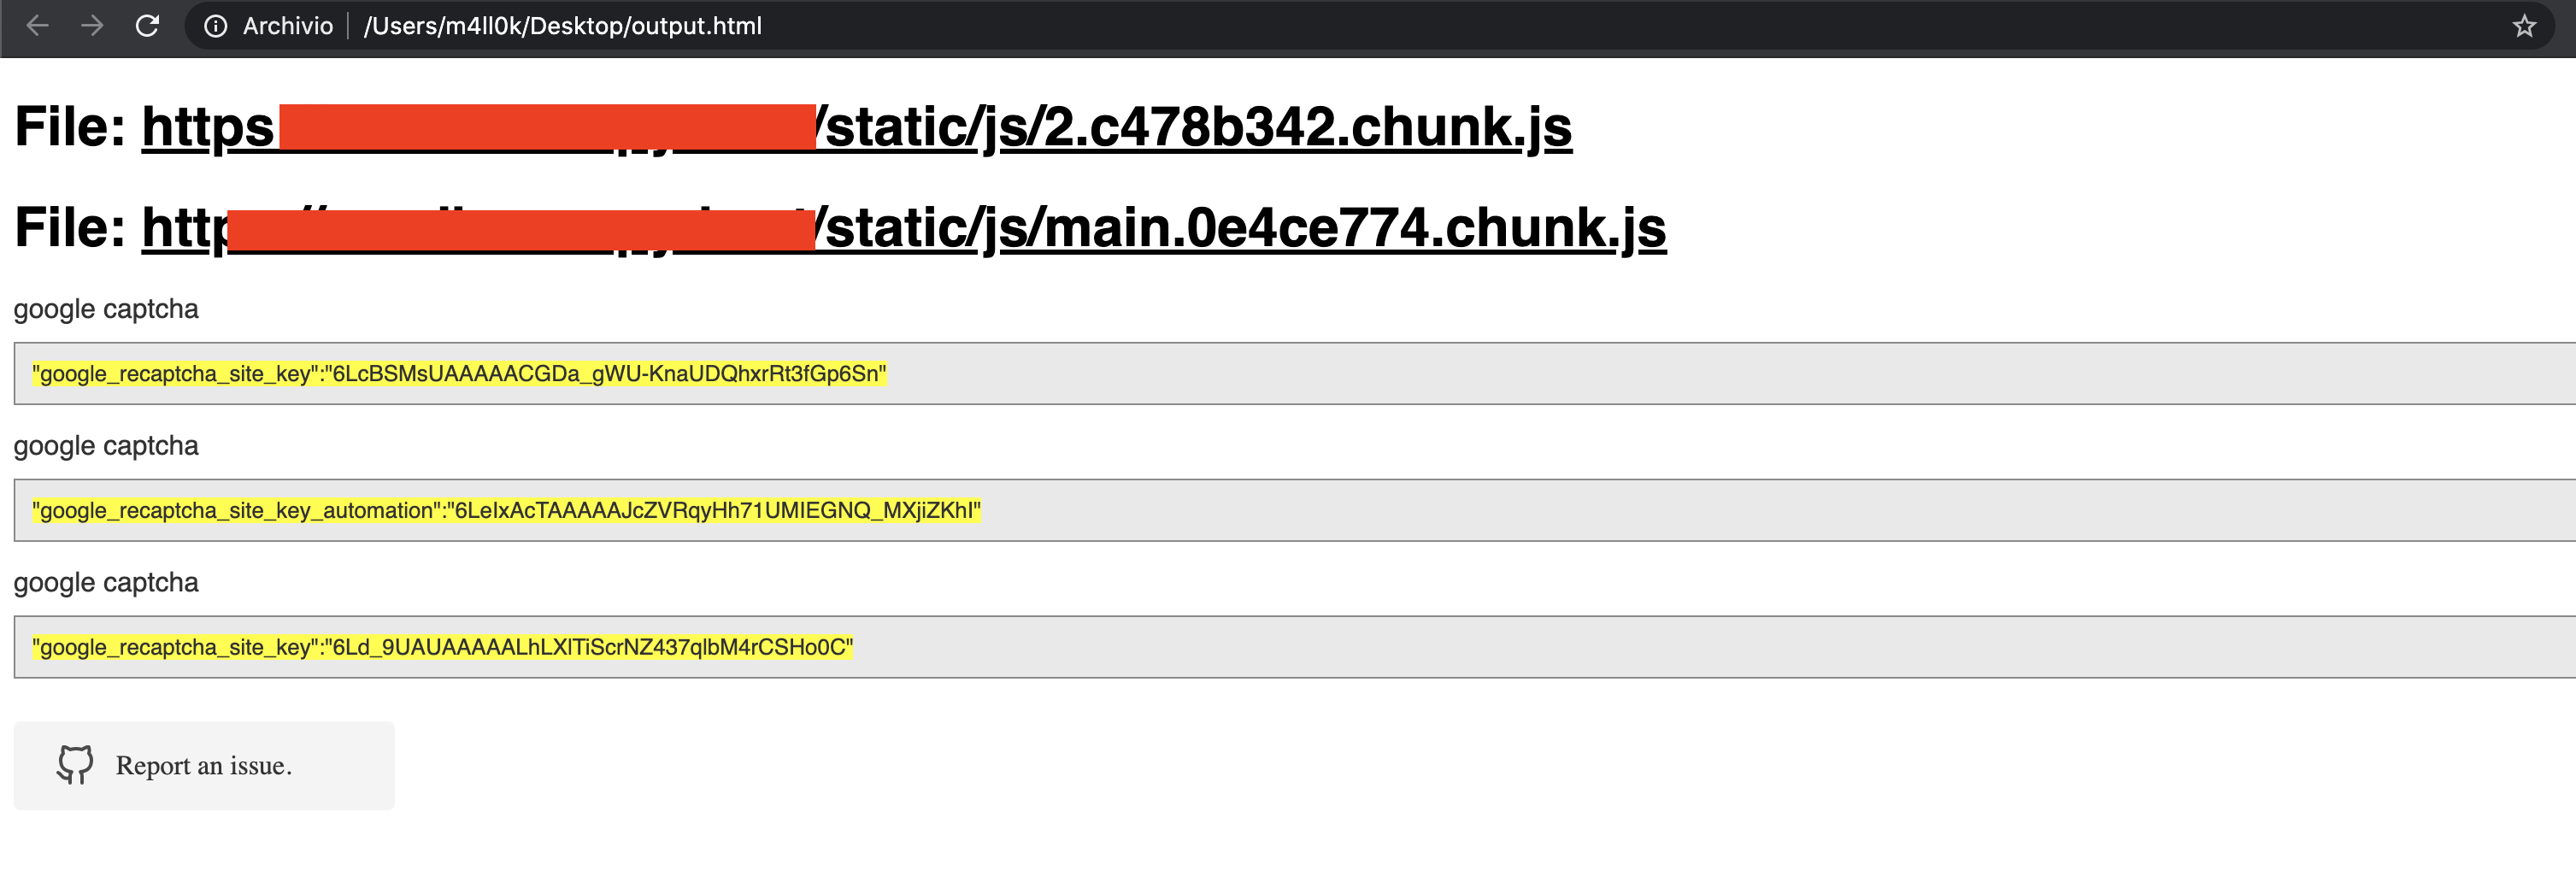 m4ll0k/secretfinder
SecretFinder - Ein Python-Skript zum Finden sensibler Daten (apikeys, accesstoken, jwt, ..) und zum Durchsuchen von JavaScript-Dateien nach…
 sabri-zaki/easy_hack
Hacke die Welt mit Termux
 trhhubsd/artex
Multiagenten-LLM-System für autonome Penetrationstests in isolierten Laboren: Planer-/Worker-Agenten teilen sich Asset- und Explorationsgraphen, mit…
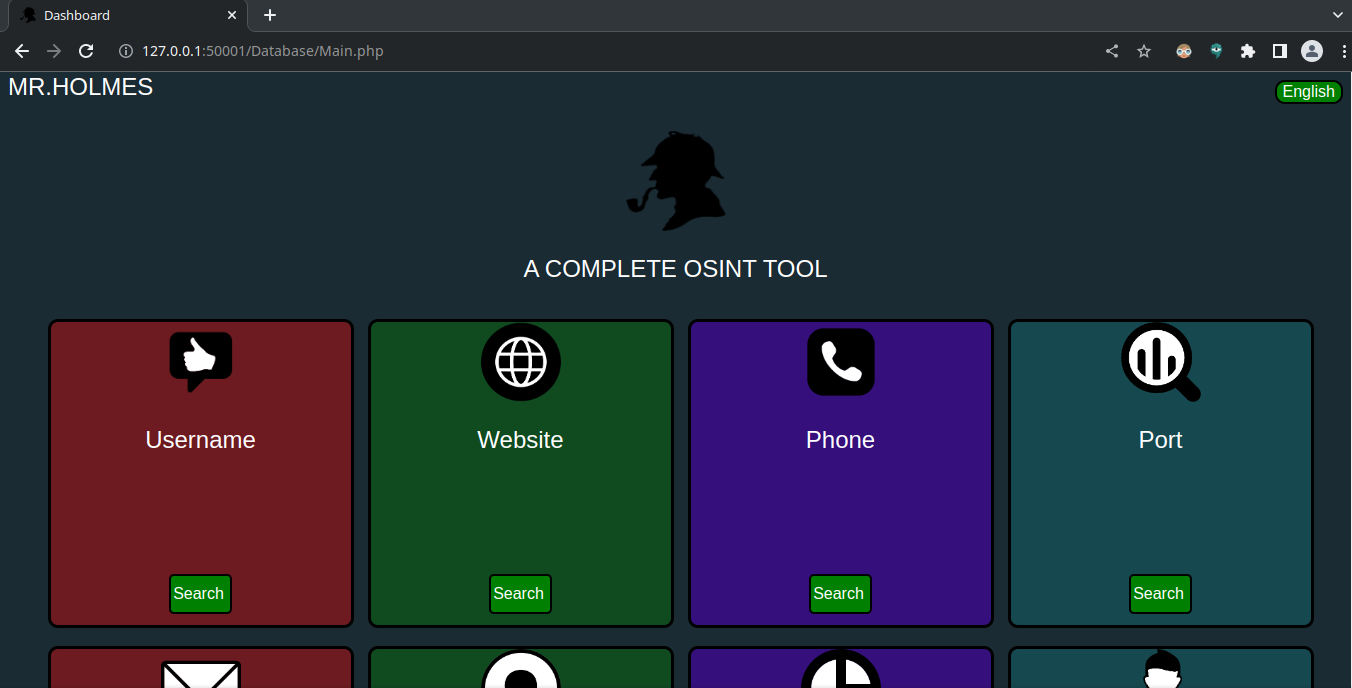 lucksi/mr.holmes
Modulares OSINT-Framework zur Sammlung von Informationen über Domains, Benutzernamen, Telefonnummern und E-Mails unter Verwendung öffentlicher…
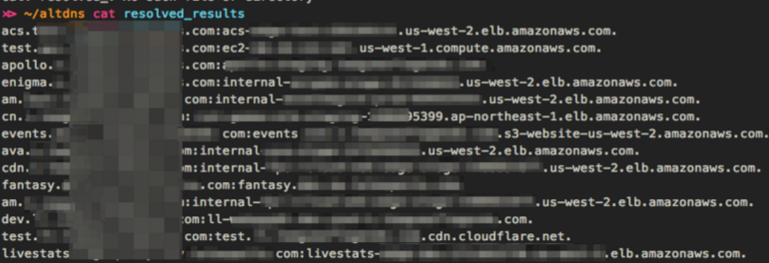 infosec-au/altdns
Generiert Permutationen, Veränderungen und Mutationen von Subdomains und löst diese dann auf.
 thehackingsage/hacktronian
Werkzeuge für Pentesting
 lanjelot/patator
Patator ist ein Mehrzweck-Brute-Forcer mit modularem Design und flexibler Nutzung.
 botesjuan/burp-suite-certified-practitioner-exam-study
Praktische Studiennotizen und Walkthroughs für PortSwigger Academy Labs, die Web-Schwachstellen, Payloads, Enumeration und BSCP-Prüfungsstrategien…
 projectdiscovery/vulnx
Moderne CLI zum Durchsuchen von Schwachstellendaten mit leistungsstarken Such-, Filter- und Analysefunktionen.
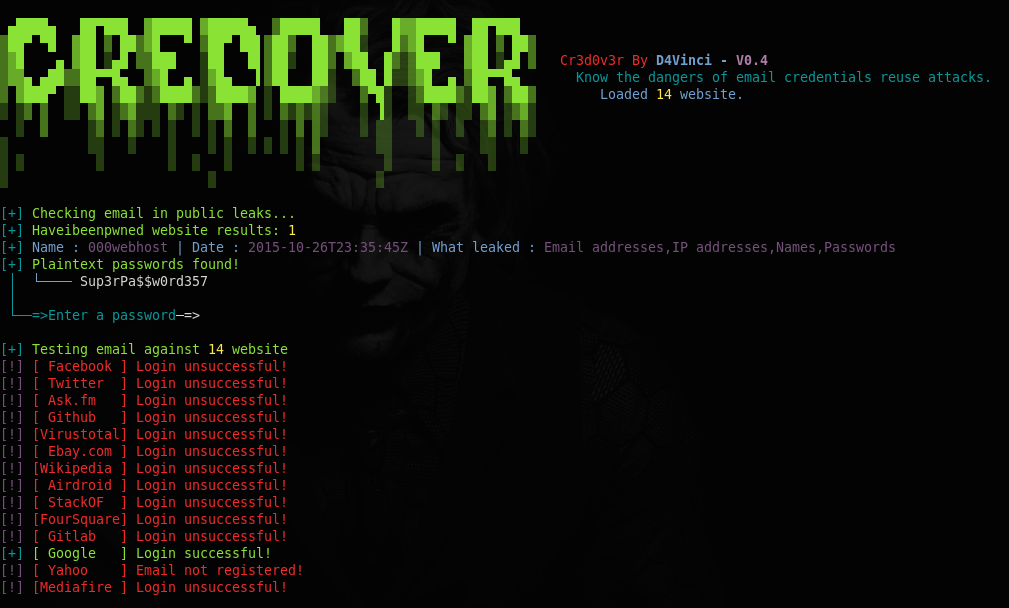 d4vinci/cr3dov3r
Erkennen Sie die Gefahren von Credential-Reuse-Angriffen.
 hslatman/awesome-industrial-control-system-security
Eine kuratierte Liste von Ressourcen zur Sicherheit von Industrial Control Systems (ICS).








