#1

 504ensicslabs/damm
Differenzanalyse von Malware im Arbeitsspeicher
 target/halogen
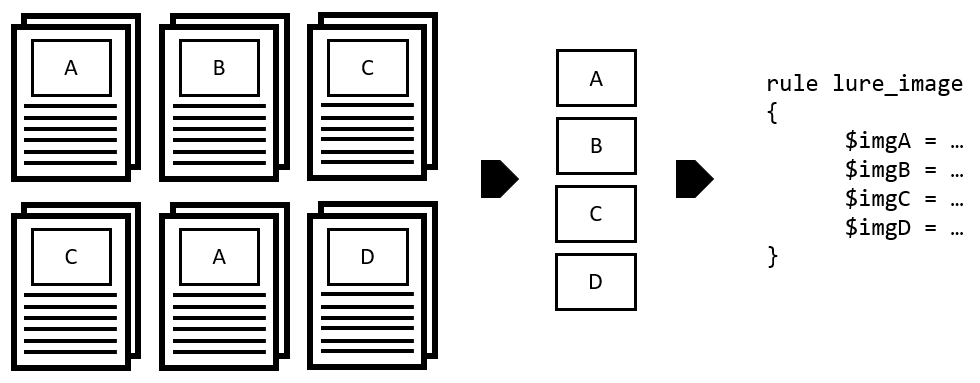
Automatisch YARA-Regeln aus schädlichen Dokumenten erstellen.
 megamansec/ldap-monitoring-watchdog
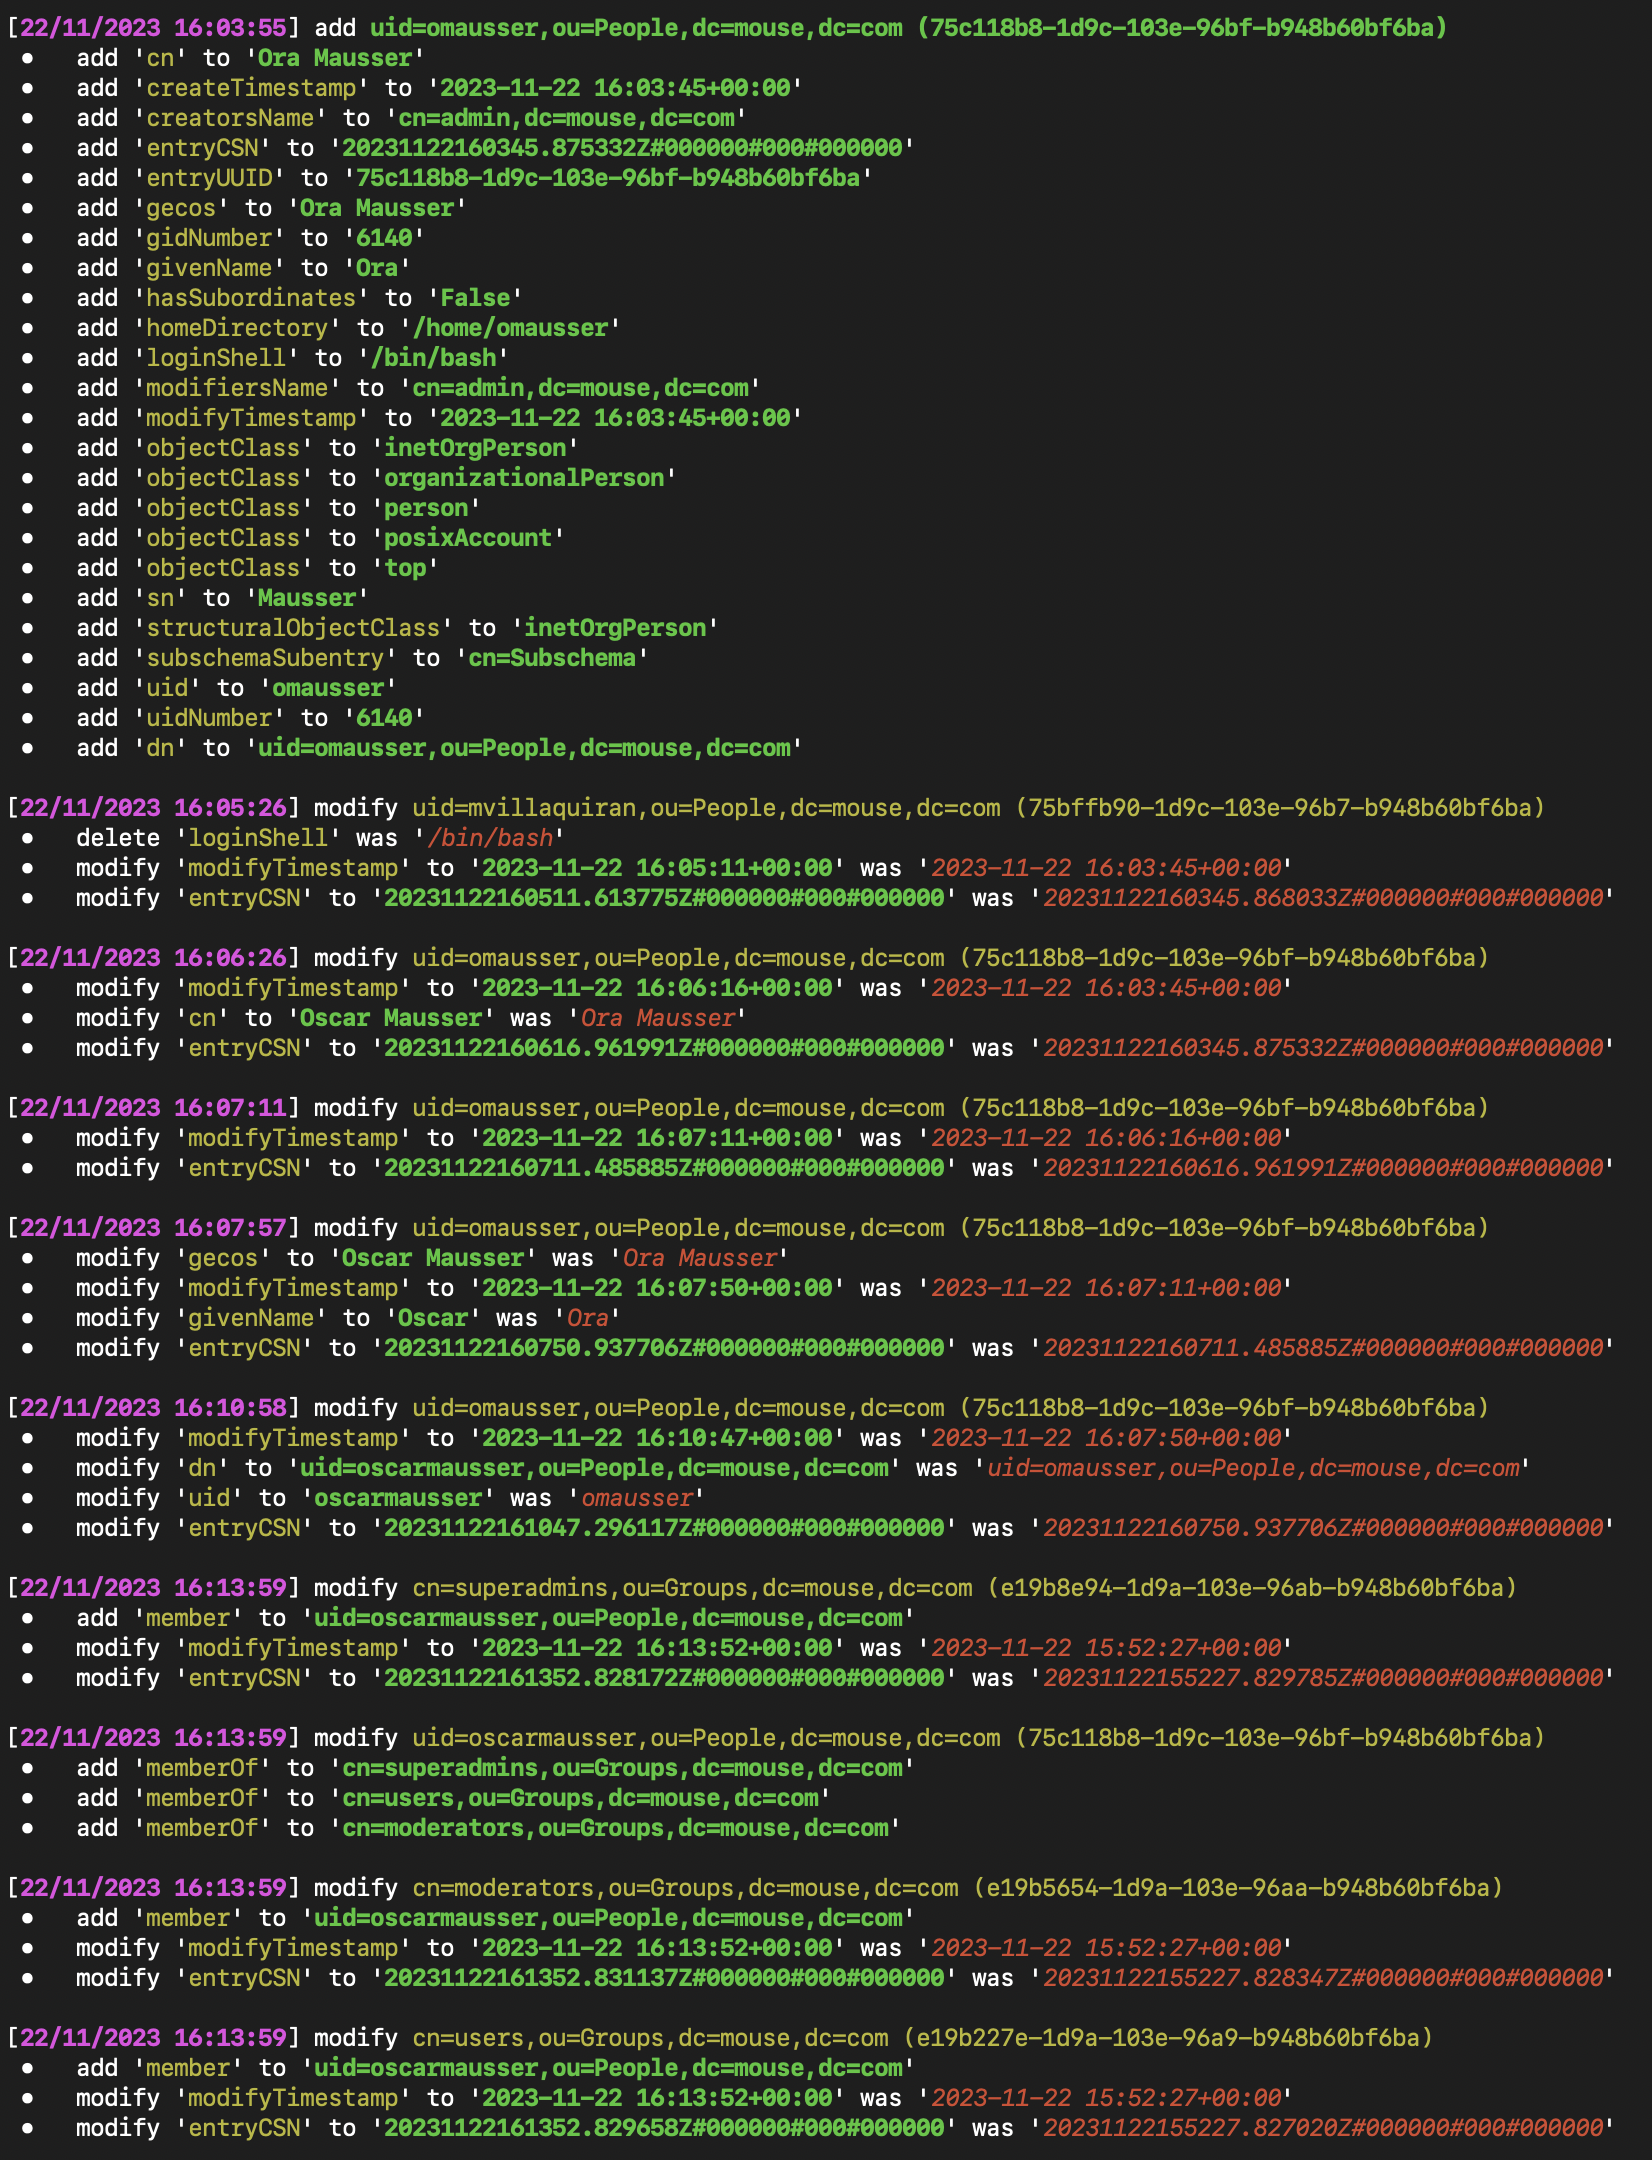
LDAP Watchdog: Ein Echtzeit-Linux-kompatibles LDAP-Überwachungstool zum Erkennen von Verzeichnisänderungen, das Administratoren und…
 nict-csl/exist
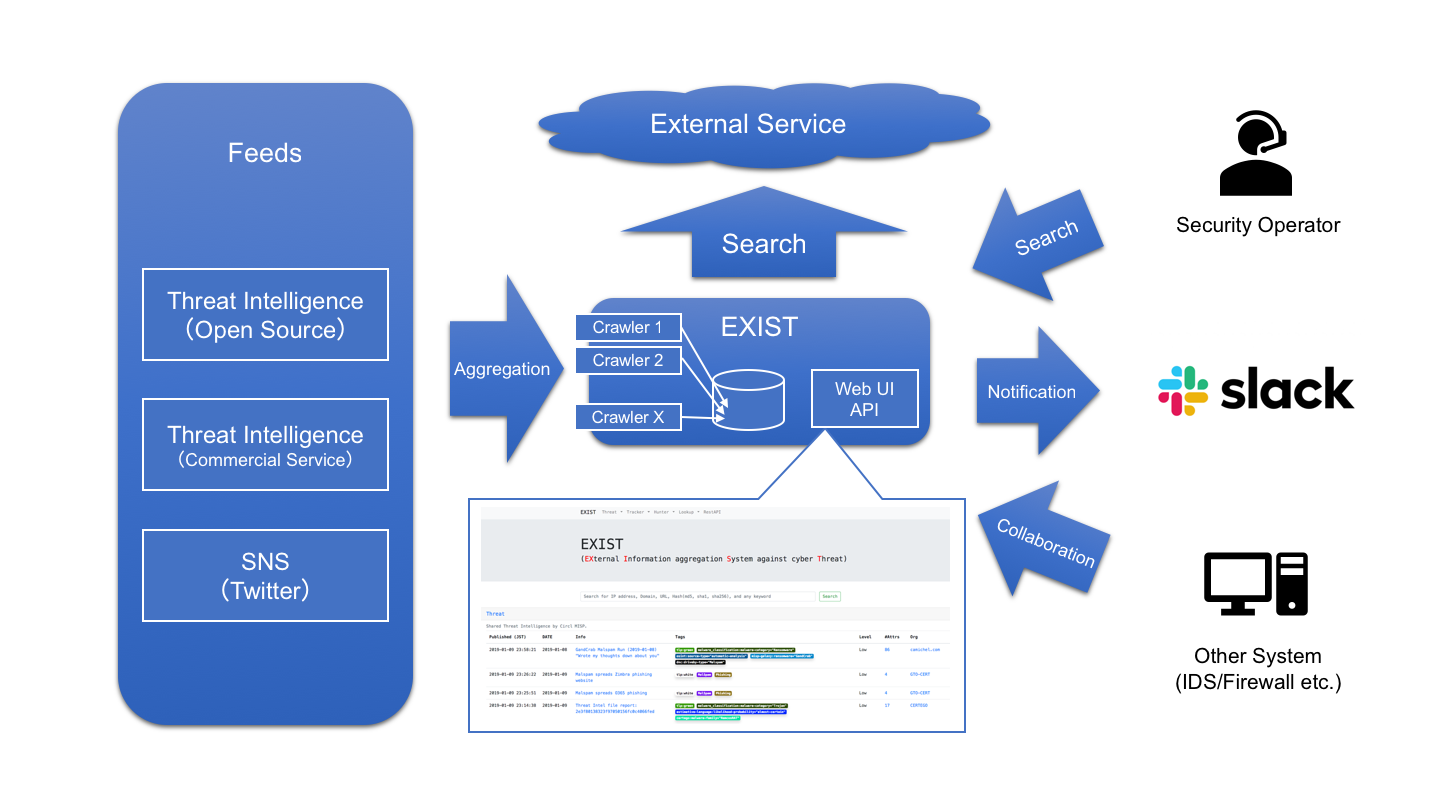
EXIST ist eine Webanwendung zur Aggregierung und Analyse von Cyber-Threat-Intelligence.
 cado-security/rip_raw
Rip Raw ist ein kleines Werkzeug zur Analyse des Speichers kompromittierter Linux-Systeme.
 0x0v1/audix
Audix ist ein PowerShell-Tool zur schnellen Konfiguration der Windows-Ereignisüberwachungsrichtlinien für die Sicherheitsüberwachung.
 daddycocoaman/dumpscan
Geheimnisse im Kernel- und Benutzerspeicher finden
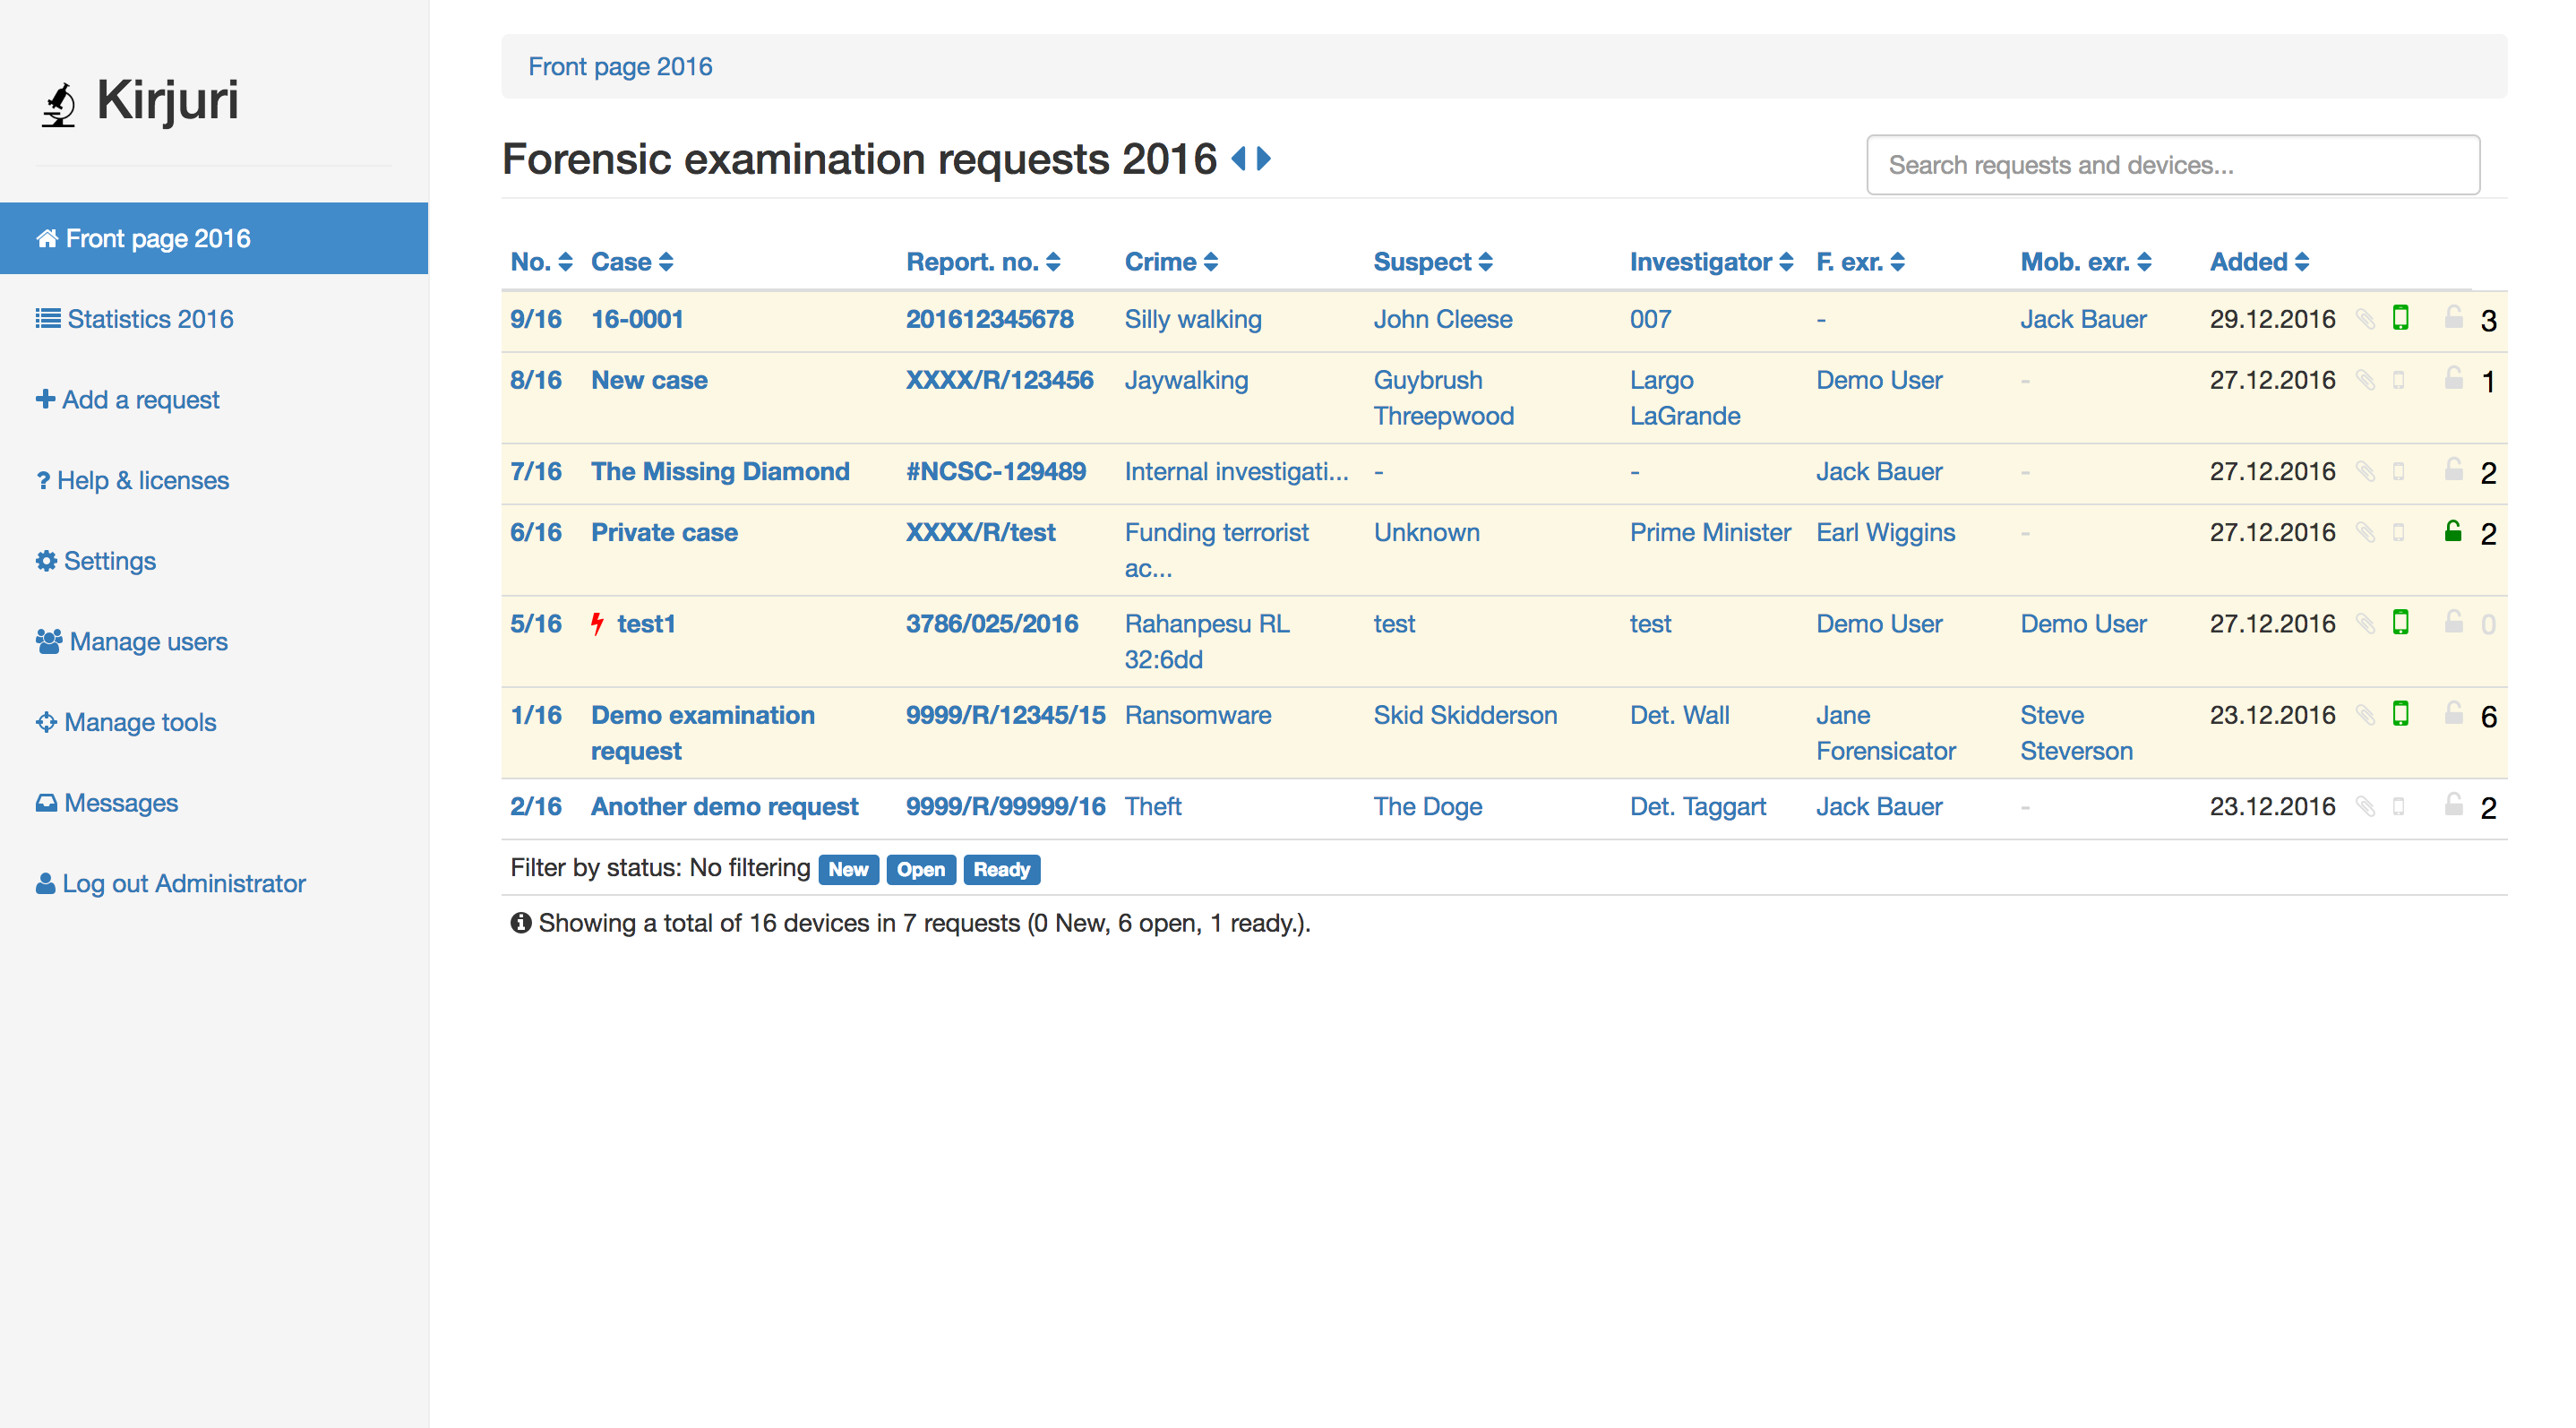 anttikurittu/kirjuri
Kirjuri ist eine Webanwendung zur Verwaltung von Fällen und physischen forensischen Beweismitteln.
 simonis/log4jpatch
Setzt einen Agenten ein, um CVE-2021-44228 (Log4j RCE-Schwachstelle) in einem laufenden JVM-Prozess zu beheben.
 cert-lv/exchange_webshell_detection
Erkennt Webshells, die auf Microsoft Exchange-Servern abgelegt und durch die "proxylogon"-Gruppe von Sicherheitslücken (CVE-2021-26855,…
 mandiant/ioc-scanner-cve-2019-19781
Scanner für Kompromittierungsindikatoren für CVE-2019-19781
 alexverboon/psmdatp
PowerShell-Modul zur Verwaltung von Microsoft Defender Advanced Threat Protection
 mandiant/citrix-ioc-scanner-cve-2023-3519
Bash-basierter Scanner zur Erkennung von Kompromittierungsindikatoren aus der Ausnutzung von CVE-2023-3519 auf Citrix-ADC-Geräten, unterstützt Live-…
 deadbits/yara-rules
Sammlung von YARA-Signaturen aus individueller Forschung
 stripe/log4j-remediation-tools
Werkzeuge zur Behebung der kürzlichen log4j2 RCE-Schwachstelle (CVE-2021-44228)