
 #1
IR-Playbooks, Triage, Fallmanagement, Beweissammlung und Incident-Management-Tools.
Kitploit empfohlen

 asmitdesai/ubuntils
Python-CLI/TUI für die forensische Triage von Ubuntu-Systemen — erkennt und behebt Persistenzmechanismen mit Artefakterfassung, Zeitachsenkorrelation…
 sepinf-inc/iped
IPED Digital Forensic Tool. Es ist eine Open-Source-Software, die zur Verarbeitung und Analyse digitaler Beweise verwendet werden kann, die häufig…
 eddyflores100-lang/taikotalent-phishing-iocs
IoCs, Angriffskette & Erkennung für die Kampagne taikotalent.xyz mit gefälschten Taiko-Recruitern, die einen sich selbst löschenden Bash-Trojaner…
 dwexi/entropystrip
Algorithmic PE de-obfuscator, Shannon entropy radar, and incident triage engine
 corelight/ecs-logstash-mappings
Zuordnung von Corelight- oder Zeek-Daten zu Elastic-Common-Schema-Logs
 pduggusa/redis-cve-2026-23479-check
Sicherer Read-only-Versionsprüfer + Sigma-Regel für Redis CVE-2026-23479 (authentifizierte Use-after-free -> RCE). Von DugganUSA.
 microsoft/msticpy
Microsoft Threat Intelligence Sicherheitstools
 cowrie/cowrie
Cowrie SSH/Telnet Honeypot https://docs.cowrie.org/
 fox-it/dissect.cobaltstrike
Python-Bibliothek zum Zerlegen und Parsen von Cobalt-Strike-bezogenen Daten wie Beacon-Payloads und Malleable C2 Profiles
 mceeomoba/apex-kev-change-desk
Offline-Vergleich von CISA-KEV-Snapshots zur Überprüfung von Änderungen auf Feldebene. Kostenloser Prototyp, keine Sicherheitsbewertung.…
 withsecureopensource/chainsaw
Durchsuchen und Jagen Sie schnell Windows-Forensik-Artefakte
 google/timesketch
Kollaborative Plattform für forensische Zeitachsenanalyse zum Erfassen, Durchsuchen und Annotieren von Ereignisprotokollen zur Unterstützung von…
 remnux/distro
Stellt ergänzende Dateien und Debian-Paketquellen für eine spezialisierte Linux-Distribution bereit, die sich auf Malware-Analyse, Reverse…
 cisco-talos/iocs
Indikatoren der Kompromittierung
 cossas/soarca
SOARCA - Der Open-Source-Sicherheitsorchestrator auf CACAO-Basis!
 lascc/dfirhub
Durchsuchen Sie Artefaktpfade, erstellen Sie Sammlungsskripte und konvertieren Sie Sigma-Regeln. Alles an einem Ort.
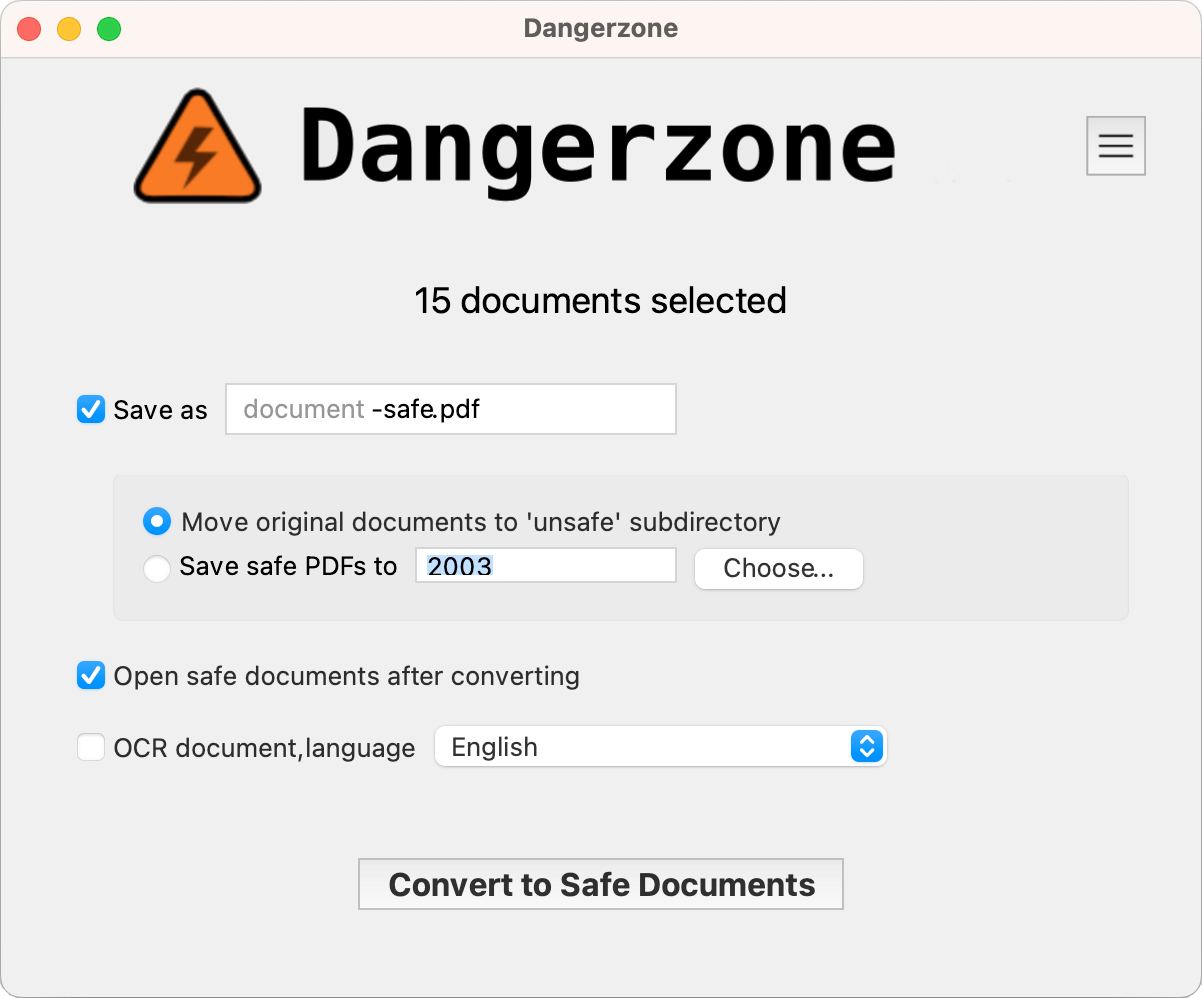 freedomofpress/dangerzone
Nehmen Sie potenziell gefährliche PDFs, Office-Dokumente oder Bilder und konvertieren Sie sie in sichere PDFs.
 olafhartong/sysmon-modular
Ein Repository von Sysmon-Konfigurationsmodulen







