
 #1
IR-Playbooks, Triage, Fallmanagement, Beweissammlung und Incident-Management-Tools.
Kitploit empfohlen

 0xblackash/cve-2026-106173
Dokumentiert CVE-2026-106173, einen Path Traversal (CWE-22) in Fortinet FortiSIEM, mit Auswirkungsanalyse, Hinweisen zur Erkennung und Schritten zur…
 cyb3rxp/awesome-soc
Eine kuratierte Wissensbasis zum Aufbau, Betrieb und zur Weiterentwicklung eines SOC (einschließlich CSIRT).
 mvt-project/androidqf
androidqf (Android Quick Forensics) helps quickly gathering forensic evidence from Android devices, in order to identify potential traces of…
 mvt-project/mvt
Forensisches Erfassungs- und Analysetoolkit für Android- und iOS-Geräte zur Identifizierung potenzieller Kompromittierung durch bekannte Spyware…
 wagga40/zircolite
A standalone SIGMA-based detection tool for EVTX, Auditd and Sysmon for Linux logs
 beelzebub-labs/beelzebub
Ein sicheres Low-Code-Deception-Runtime-Framework, das KI für die Systemvirtualisierung nutzt.
 wslyvh/paperweight
Paperweight scannt deinen Posteingang, um deinen digitalen Fußabdruck abzubilden, und hilft dir dann, die Kontrolle zurückzugewinnen und deine Daten…
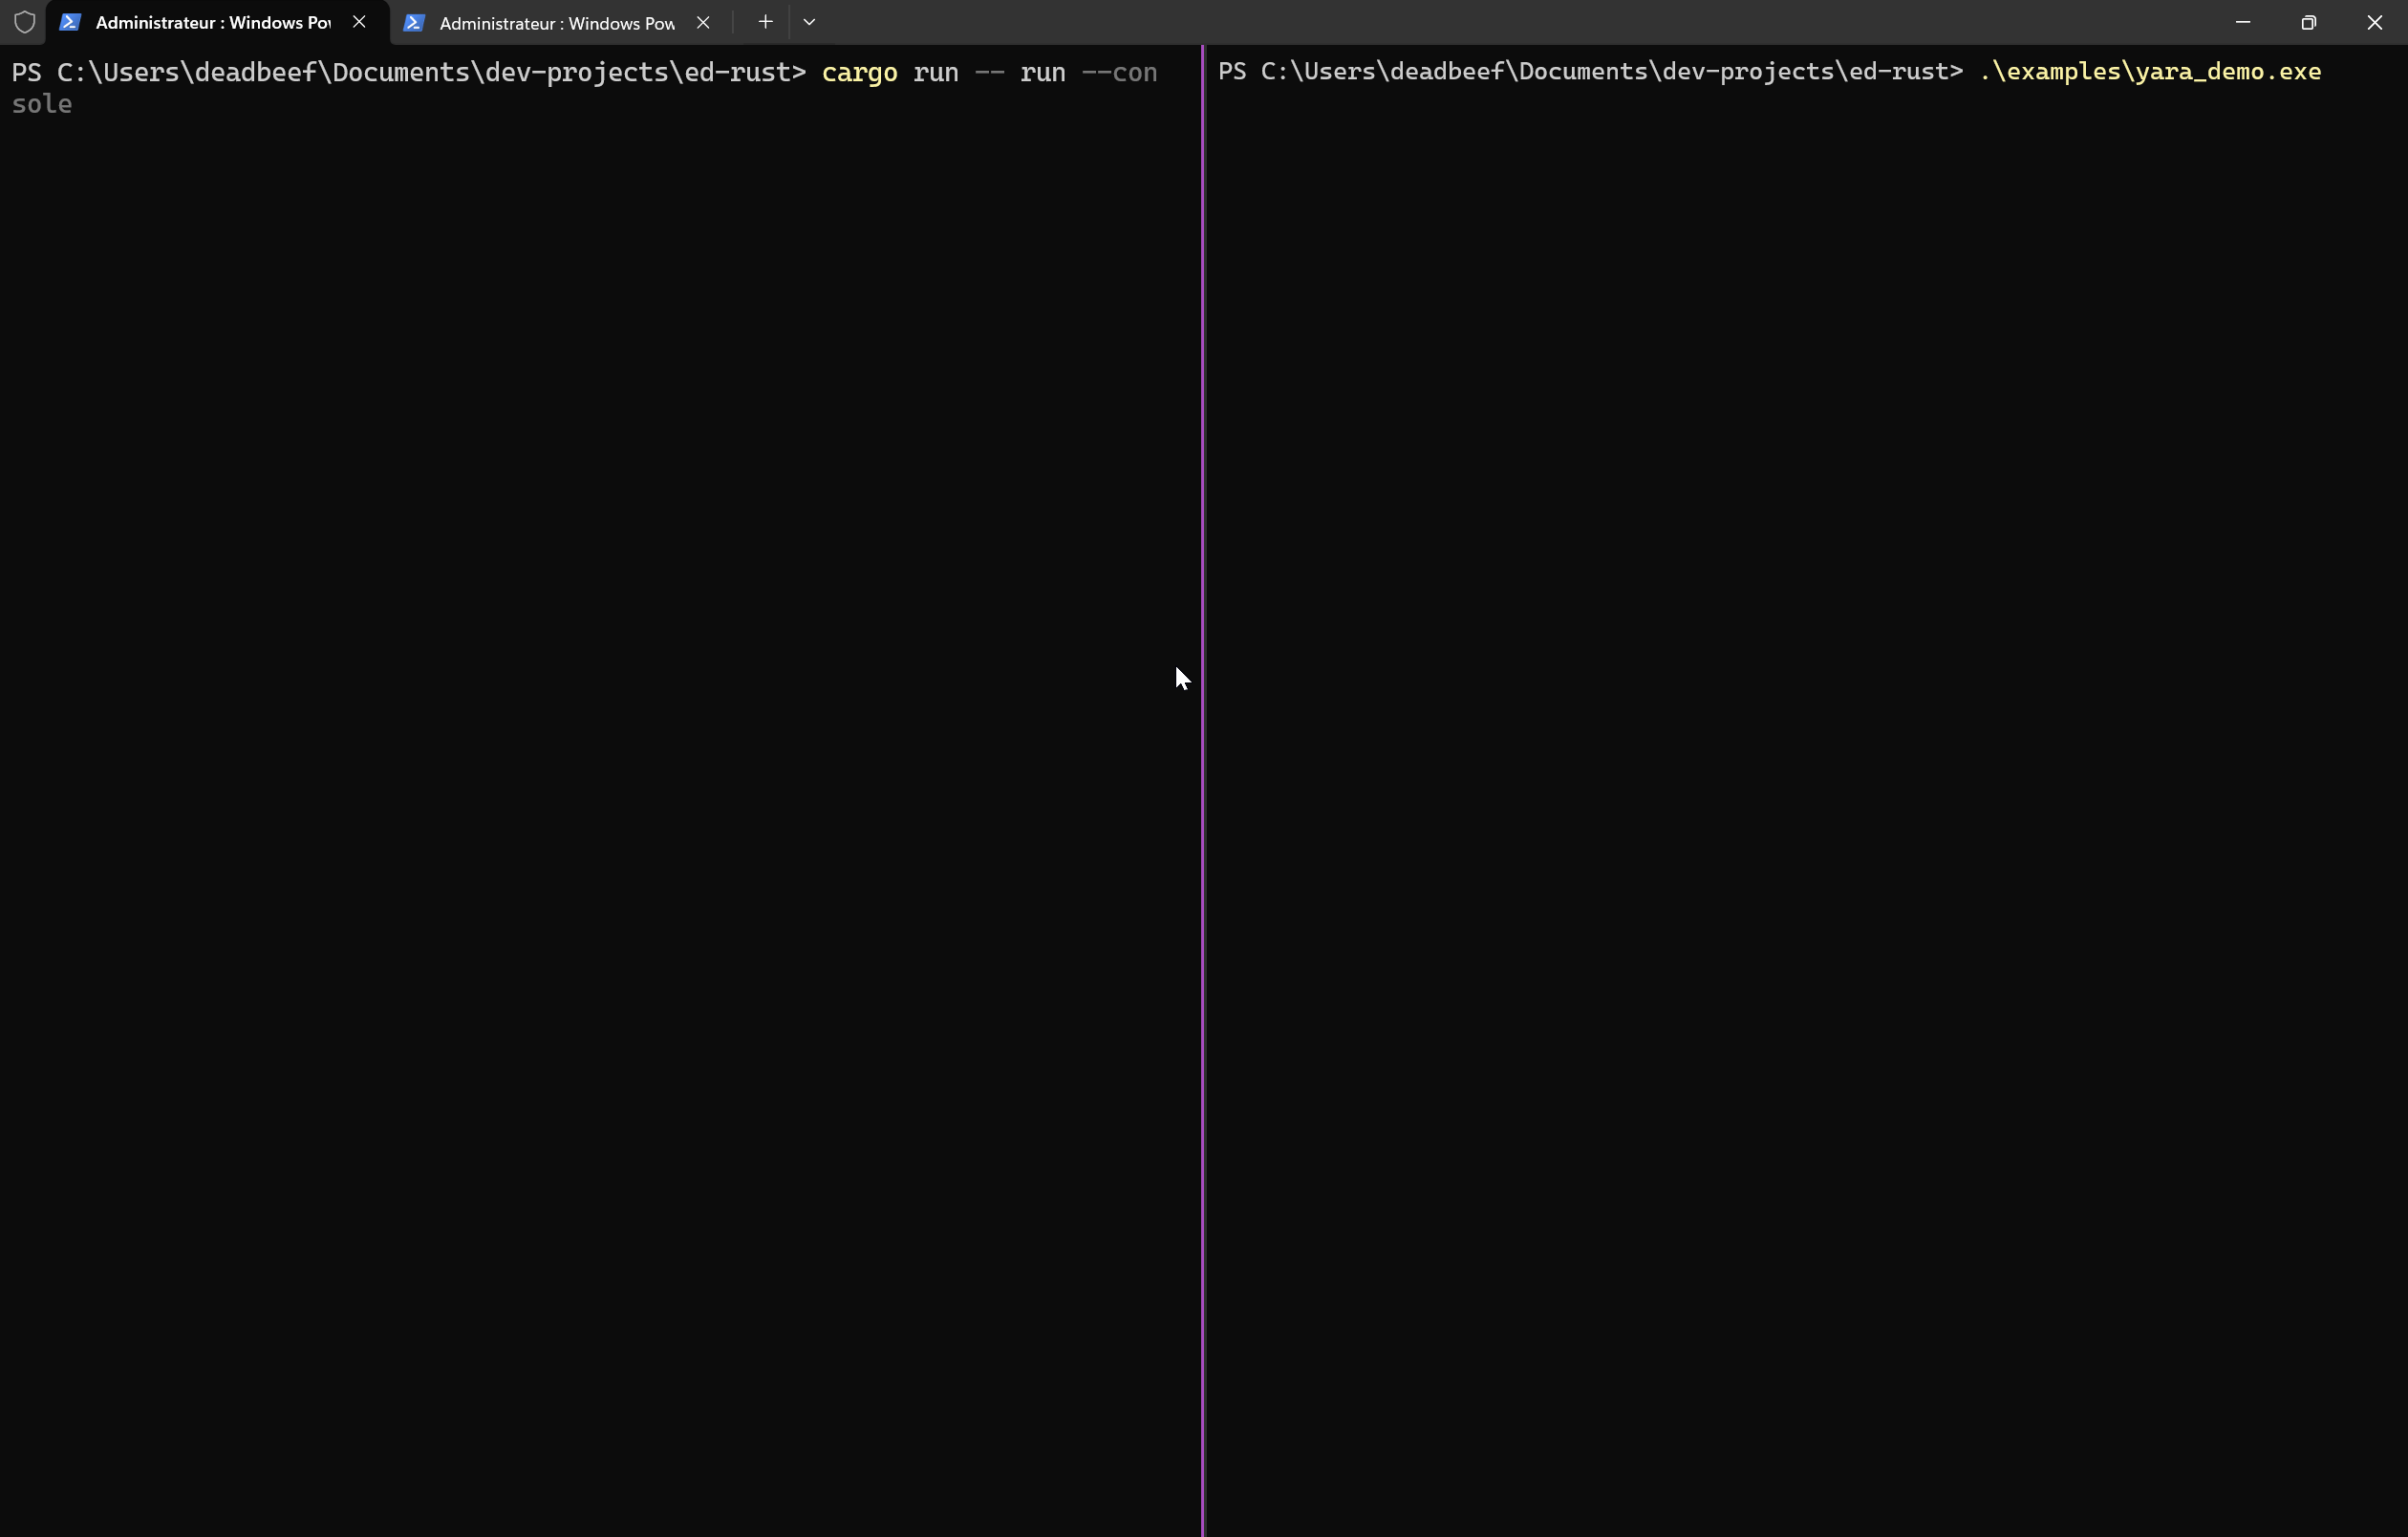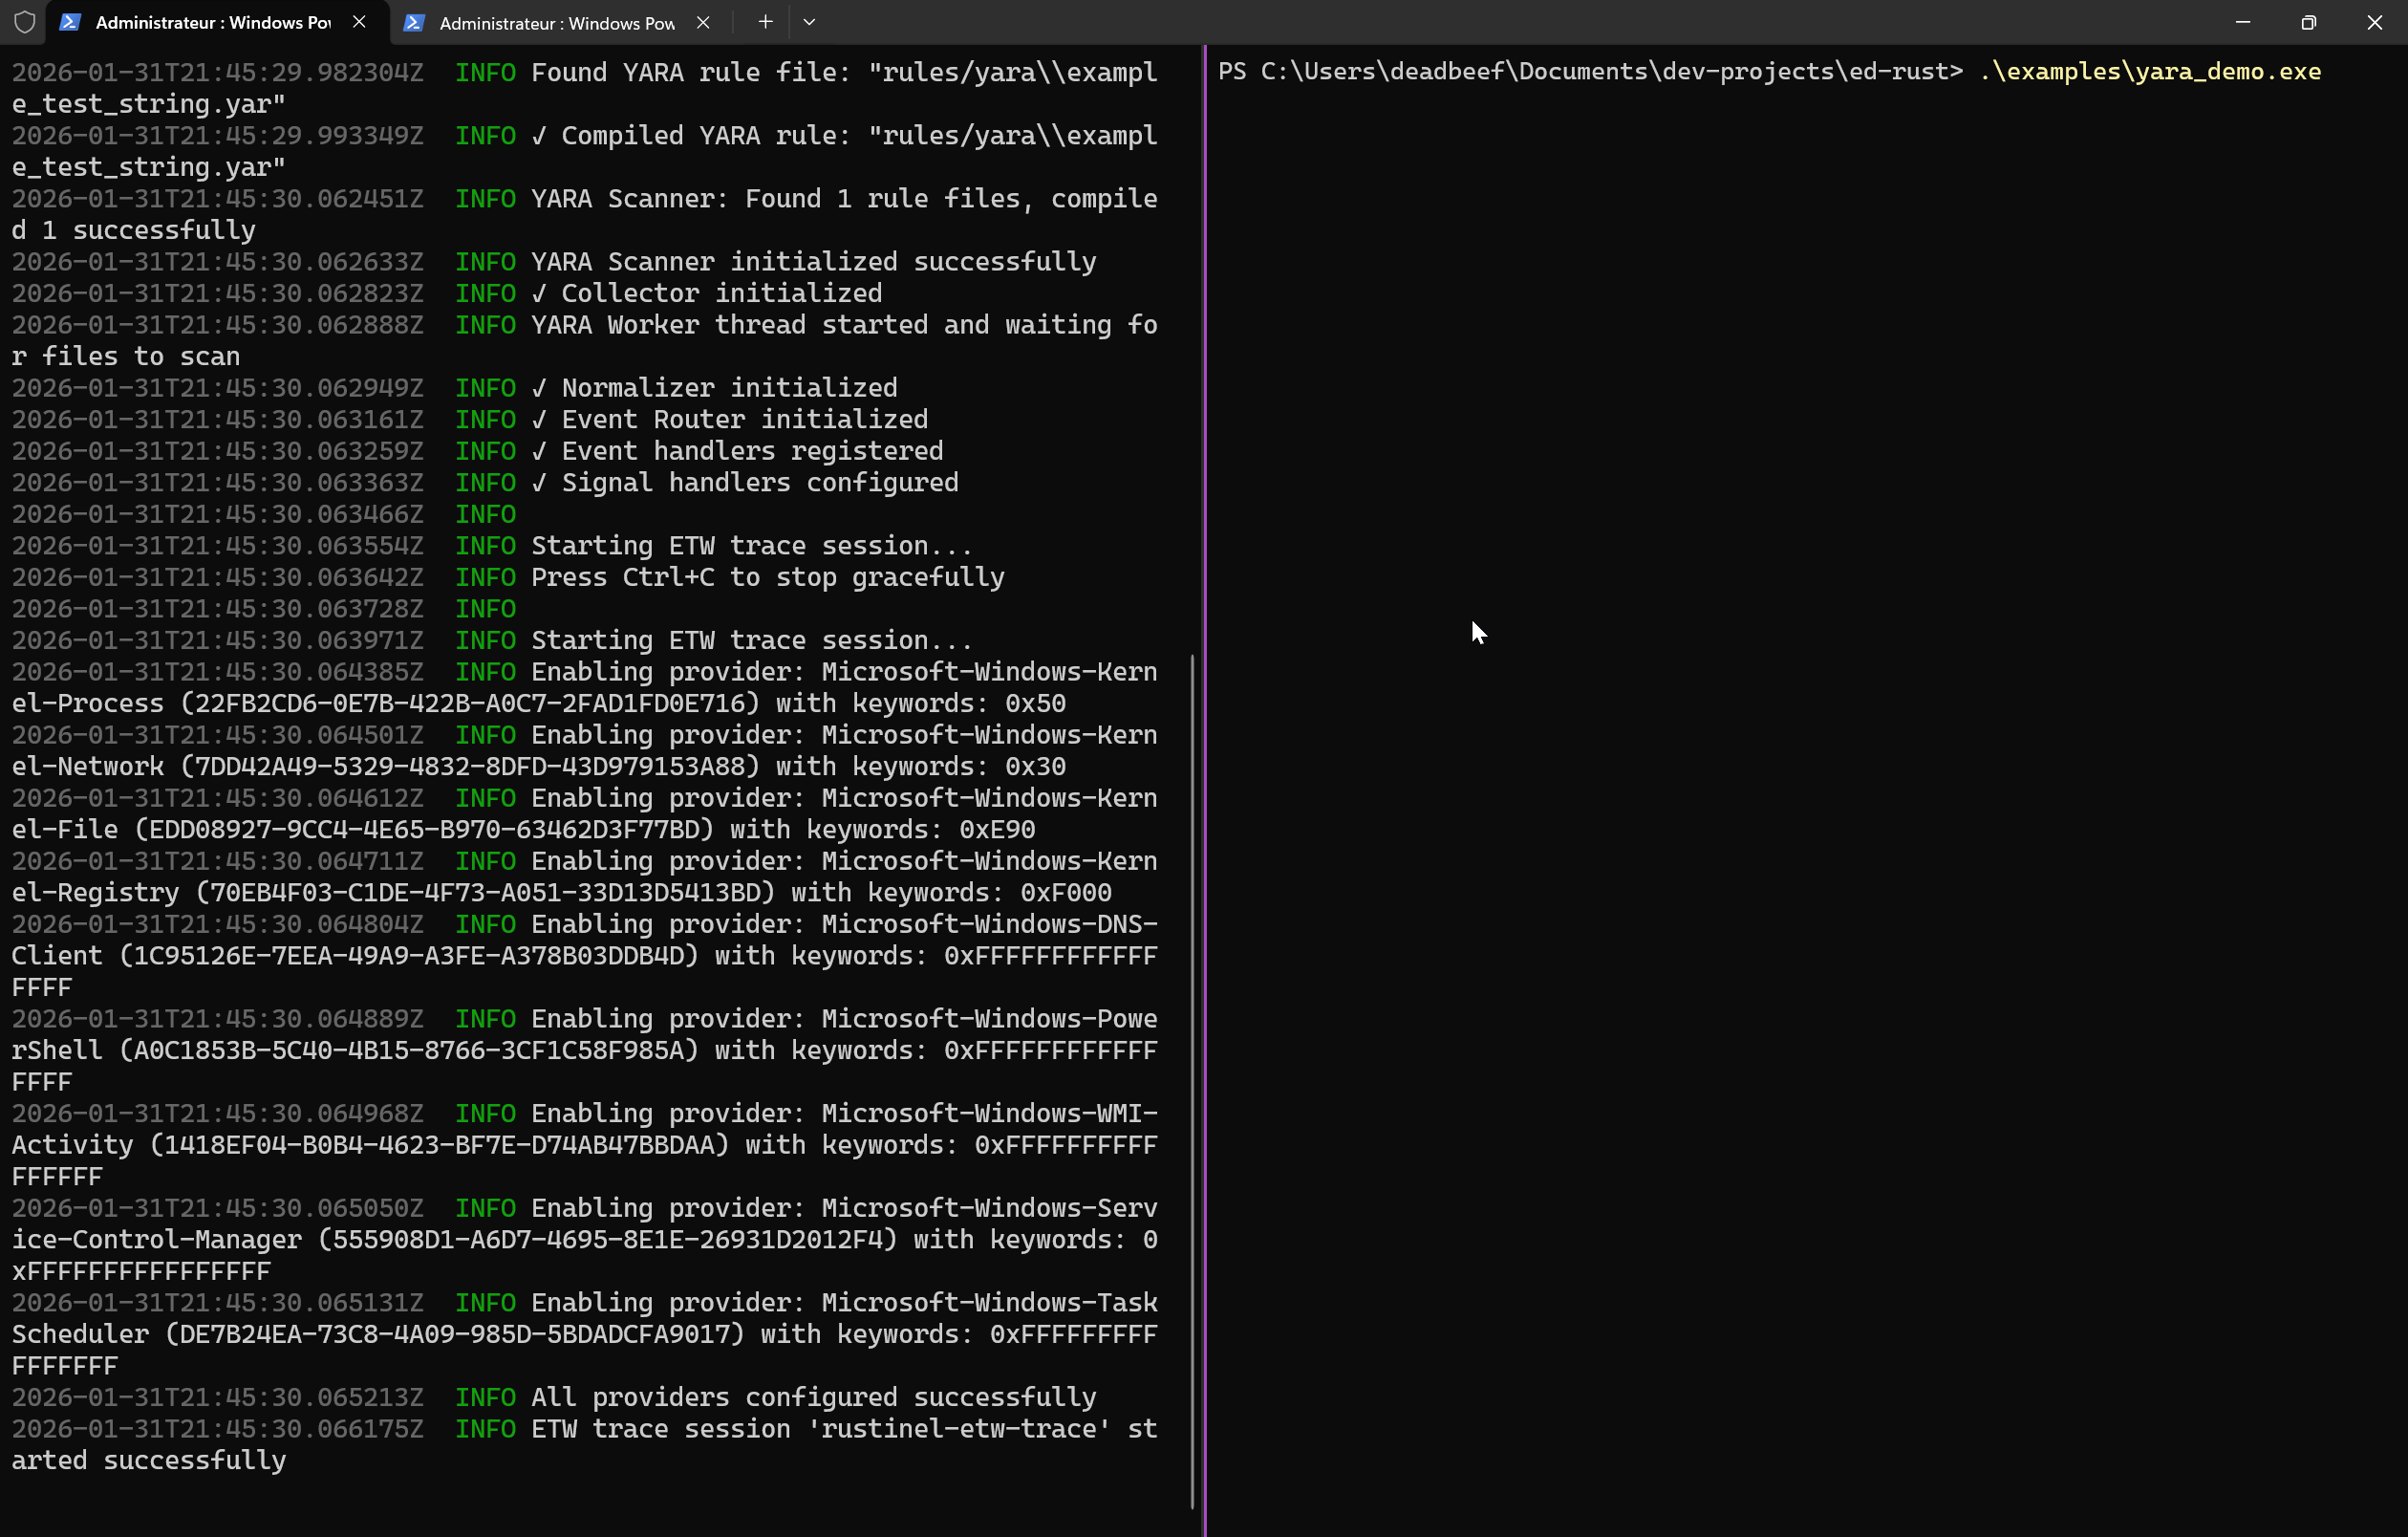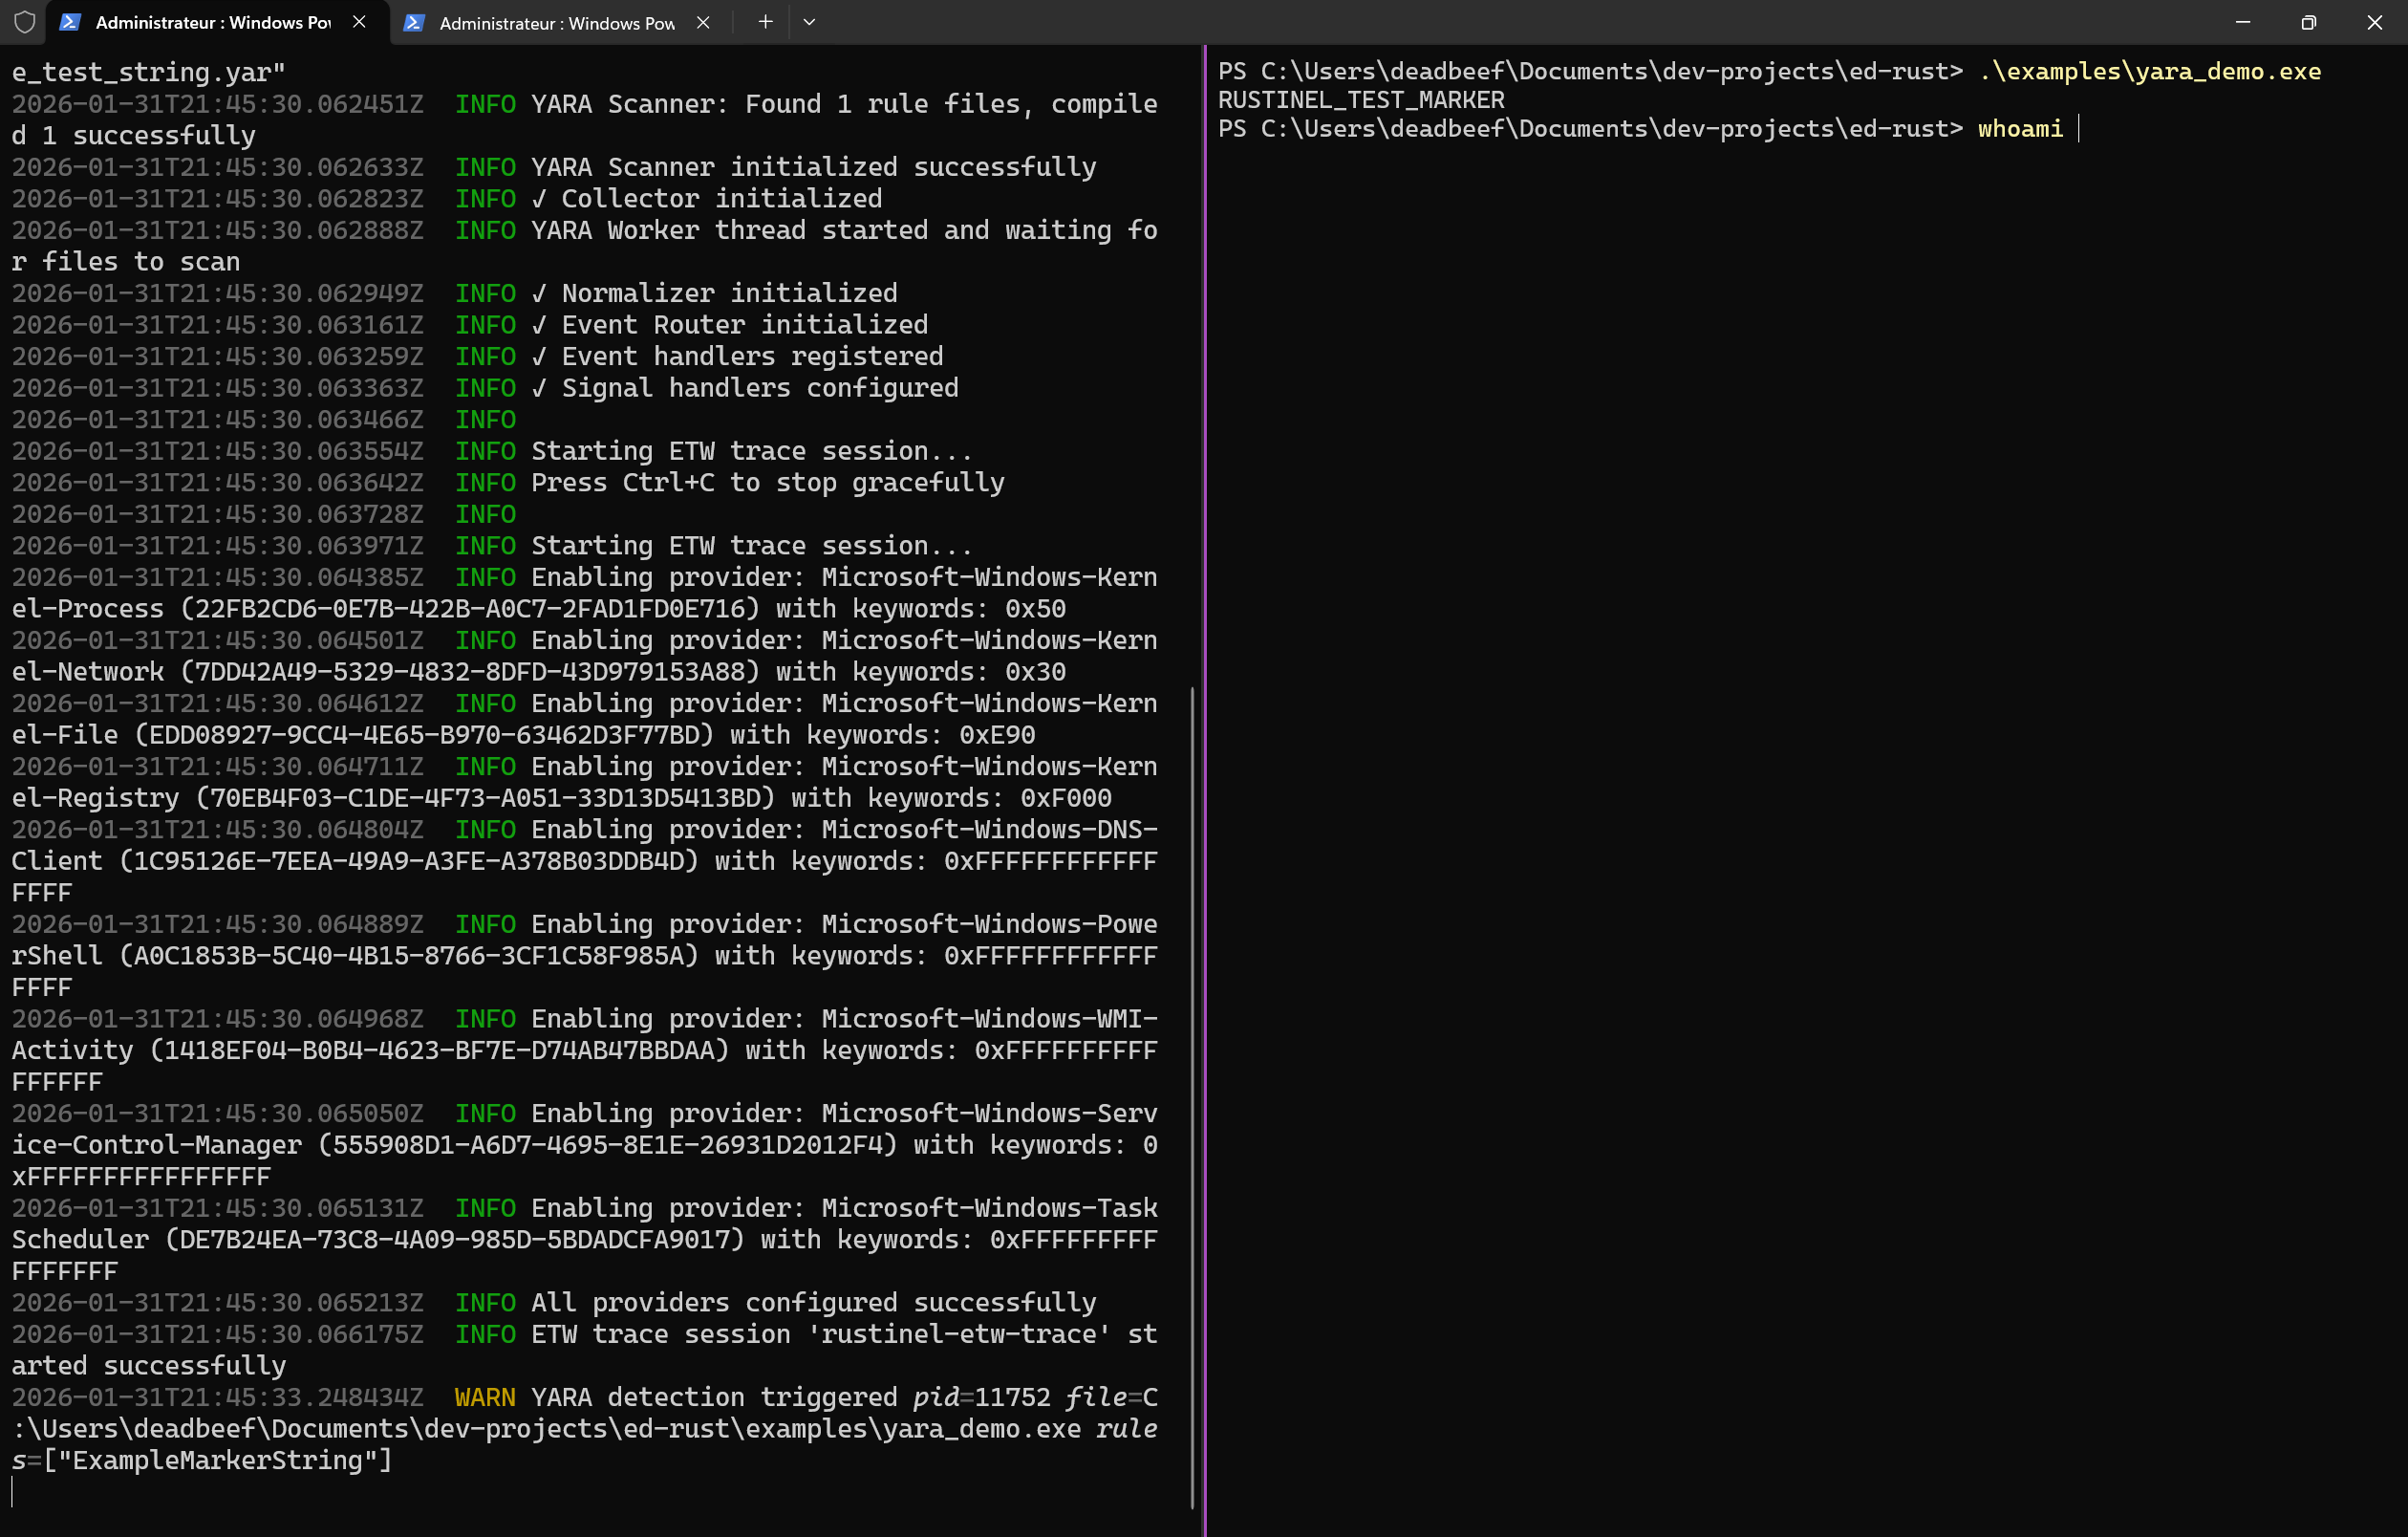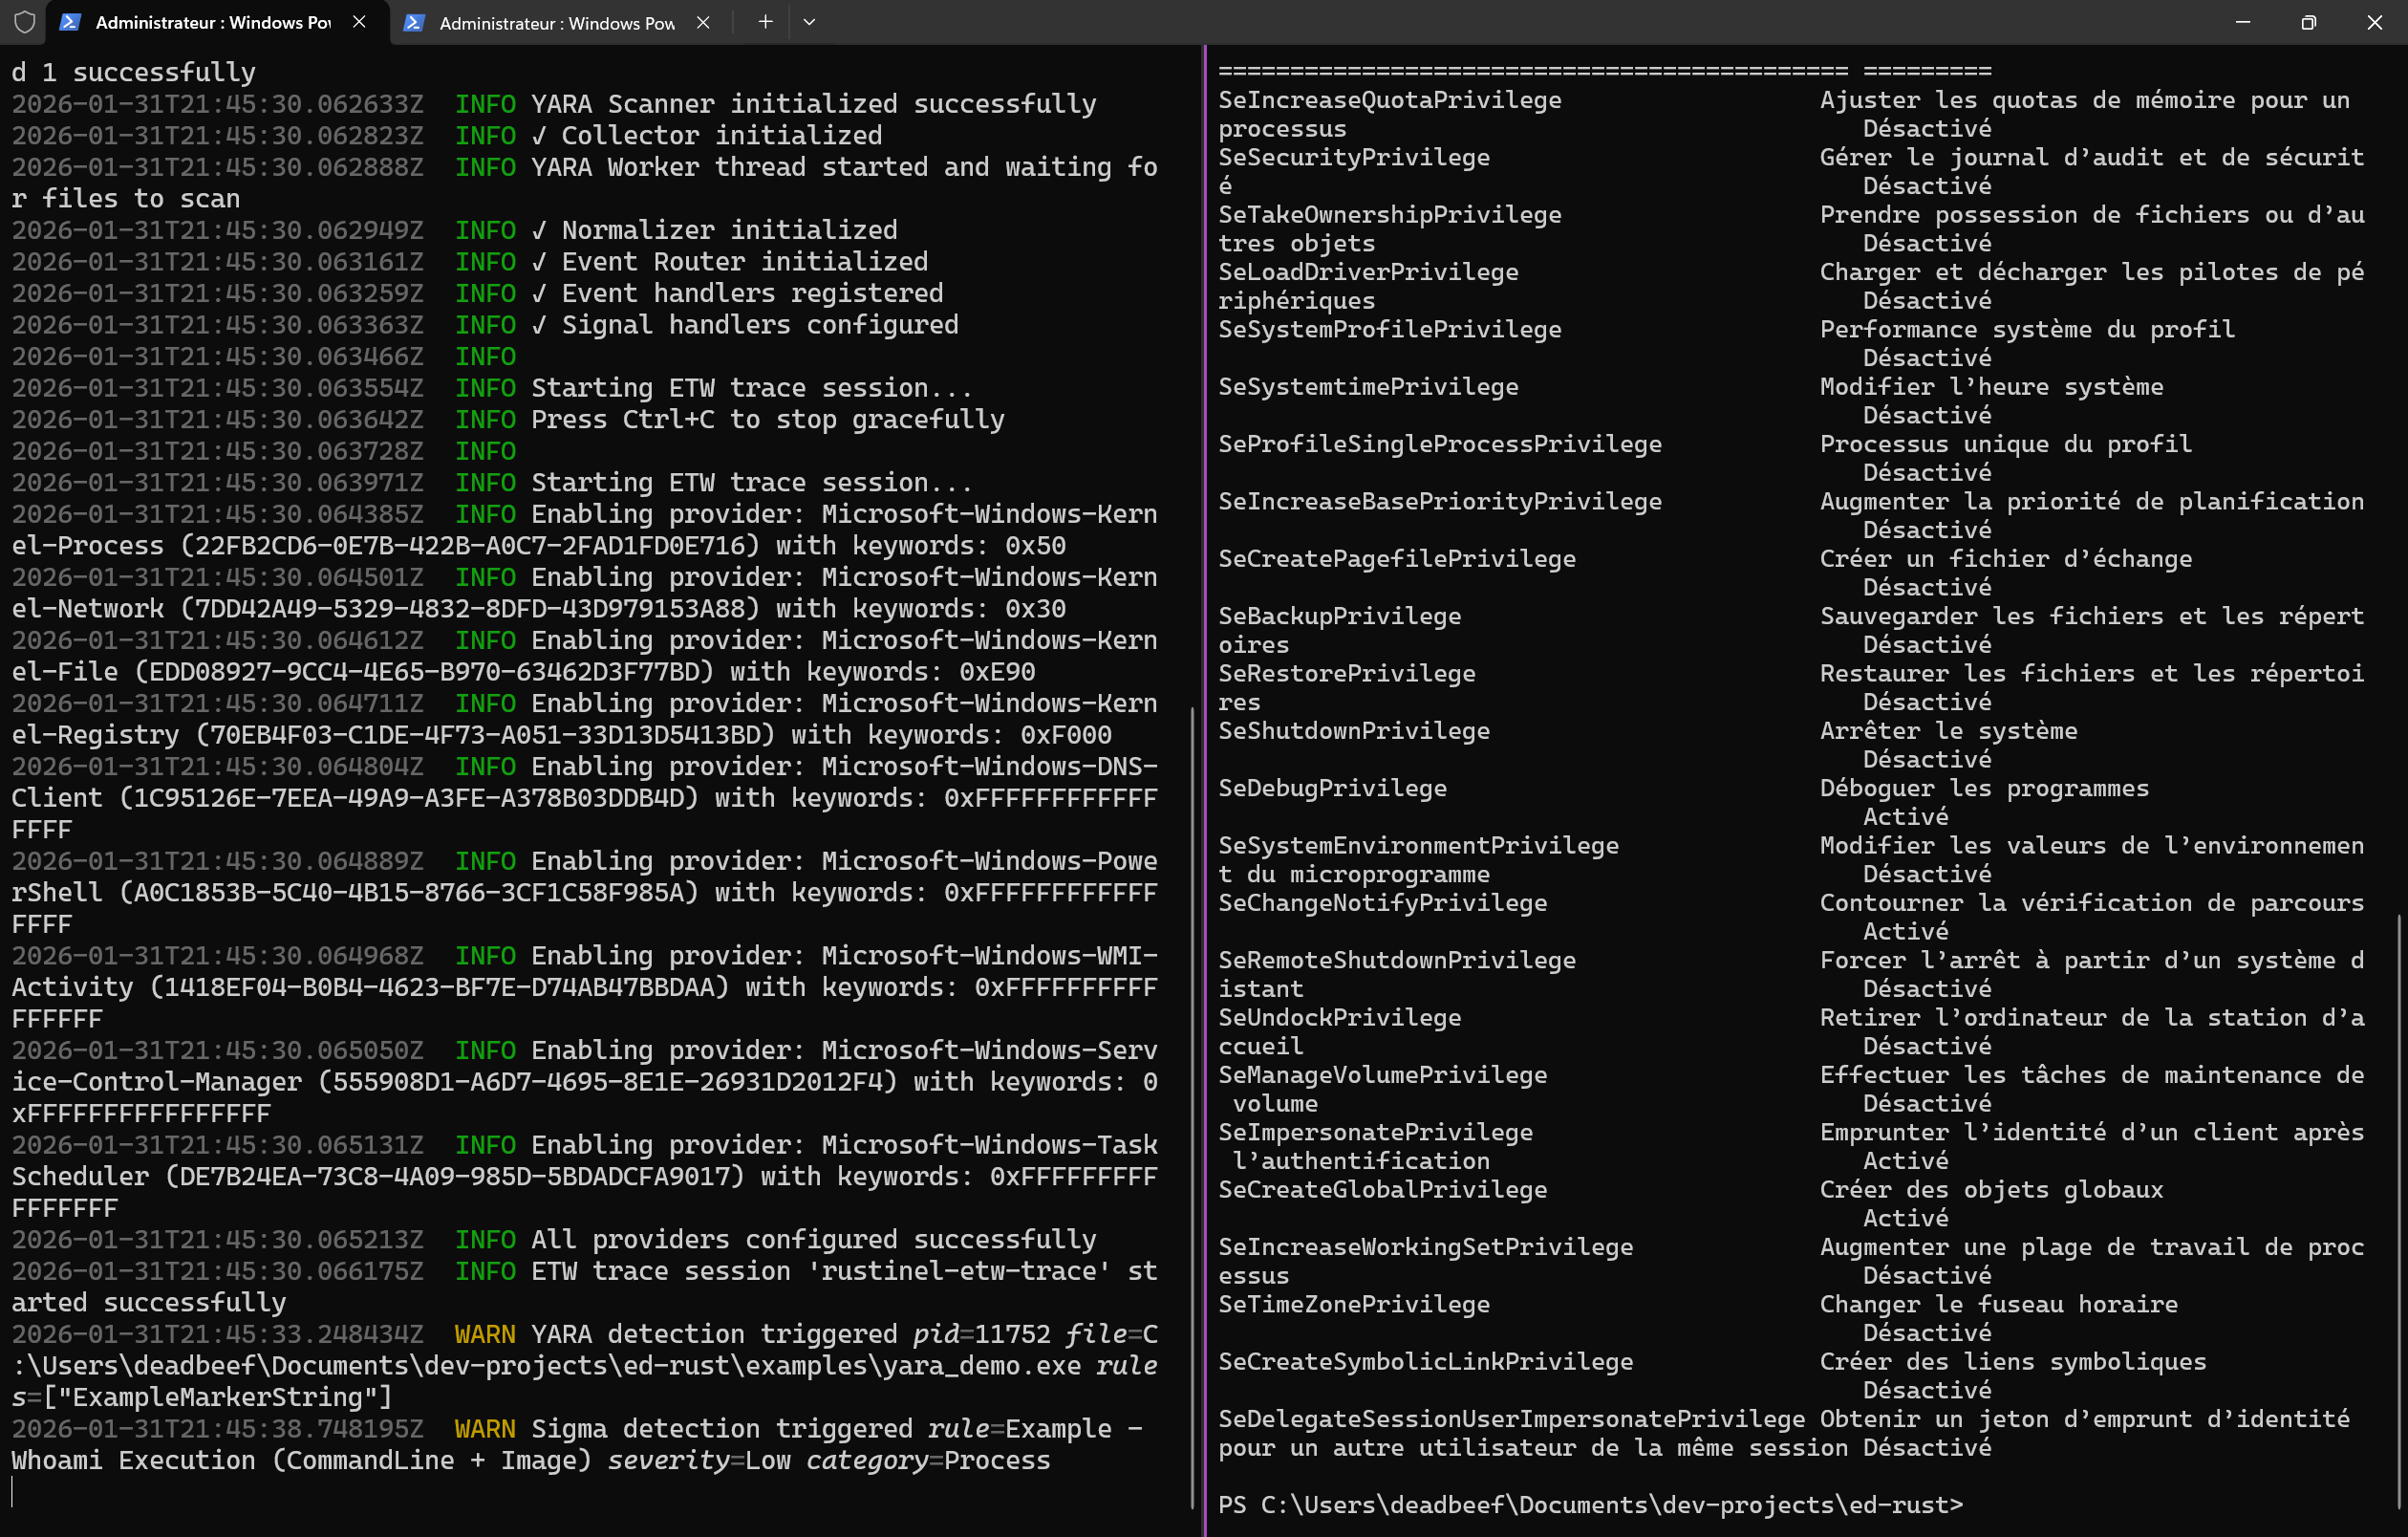 karib0u/rustinel
Endpoint detection for Windows, Linux, and macOS. Sigma, YARA, and IOC rules on native telemetry. Written in Rust. No cloud account required.
 matijamiki/ranwhat
Flight recorder and secret scanner for AI coding agents. Reads what Claude Code, Codex, Gemini CLI and 17 more ran, and flags risky actions and…
 omerbenamram/evtx
Ein schneller (und sicherer) Parser für das Windows XML Event Log (EVTX)-Format
 mc493/linux-kernel-zero-day-mitigation-zero-downtime-kernel-defense-
Zero-downtime Linux kernel zero-day defense case study. For the automated CLI and dual-witness notary framework, see mc493/kshield.
 owasp/blt
Monorepo der OWASP Bug Logging Tool-Projekte: Crowd-sourced Schwachstellenmeldung, Bug-Bounty-Workflows, CVE-Namespace, Autopatching und…
 xephora/threat-remediation-scripts
This repository contains a list of new remediation scripts.
 sleuthkit/sleuthkit
Forensische Bibliothek und CLI-Toolkit zur Analyse von Festplatten- und Dateisystem-Abbildern, zur Wiederherstellung gelöschter Daten, zur Erstellung…
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 ericzimmerman/kapefiles
Dieses Repository dient als Ort für von der Community erstellte Targets und Module zur Verwendung mit KAPE.
 microsoft/avml
Tragbares Linux-Tool zur RAM-Erfassung für Forensik und Incident Response, das LiME-kompatible Images mit optionaler Komprimierung und…
 magicsword-io/loldrivers
Kuratierte Datenbank anfälliger und bösartiger Windows-Treiber mit YARA-, Sigma-, ClamAV- und Sysmon-Erkennungsregeln für proaktive Bedrohungsjagd…







