
 #1
Tools zum Erstellen gefälschter Identitäten, zum Spoofing von Kommunikationen und zum Imitieren von Zielen für Social Engineering.
Kitploit empfohlen
 b0marek/cve-2023-4279
Repository für die CVE-2023-4279-Schwachstelle.
 abdurahmon3236/cve-2022-4539
Exploit für CVE-2022-4539, der X-Forwarded-For-Header spoofed, um WordPress-WAF-IP-basierte Login- und Logging-Beschränkungen zu umgehen. Enthält…
 quinnbast/malicious-mcp
Ein Proof-of-Concept-Repository, das zeigt, wie ein nicht vertrauenswürdiger MCP-Server buchstäblich alles stehlen kann ...
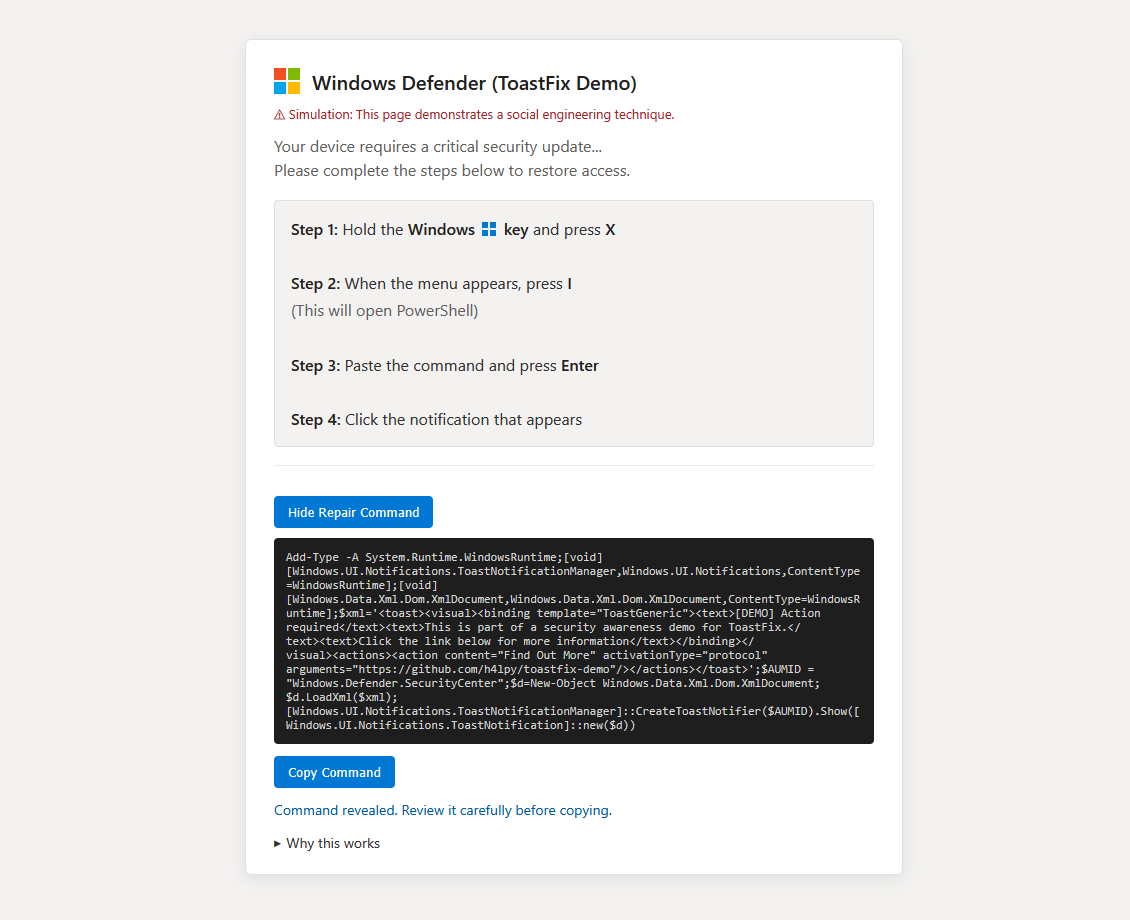 h4lpy/toastfix-demo
Proof-of-Concept-Sicherheitsdemo, die veranschaulicht, wie PowerShell vertrauenswürdig aussehende Windows-Toast-Benachrichtigungen erstellen kann,…
 jienweng/yappy
KI-gestützter LinkedIn-Engagement-Assistent
 wifiphisher/wifiphisher
Rogue Access Point Framework für Red-Team-Einsätze und Wi-Fi-Sicherheitstests. Führt Evil-Twin-, KARMA- und Known-Beacons-Angriffe durch, um eine…
 r00t-3xp10it/backdoorppt
Verwandeln Sie Ihre payload.exe in ein gefälschtes Word-Dokument (.ppt)
 syss-research/clone-cert
Einfaches Shell-Skript zum "Klonen" von X.509-Zertifikaten
 ustayready/credsniper
CredSniper ist ein Phishing-Framework, das mit dem Python-Mikroframework Flask und Jinja2-Templating geschrieben wurde und das Erfassen von…
 kernelfl00d/incriminator
Incriminator ist ein OpenSource-Projekt zu Bildungszwecken, das es Ihnen ermöglicht, während einer Cyberstraftat andere Geräte zu inkriminieren.
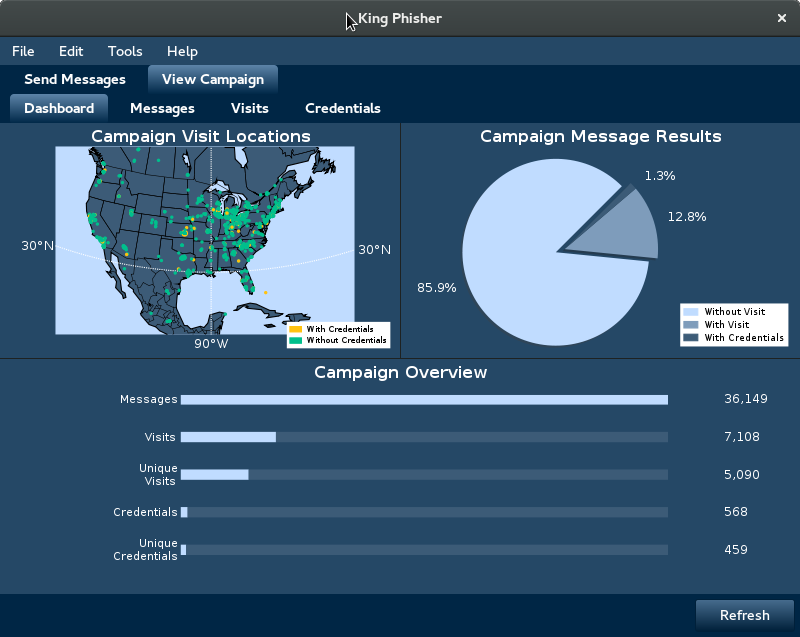 crimsonforge-io/king-phisher
Simulieren Sie realistische Phishing-Kampagnen mit Credential Harvesting, E-Mail-Tracking und Landing-Page-Klonen für…
 undeadsec/socialfish
Modernes dynamisches Phishing-Toolkit für autorisierte Red-Team-Übungen. Klont Anmeldeseiten, erfasst Anmeldedaten, Cookies und 2FA-Codes mit einem…
 mharjac/bad_ducky
Rubber Ducky-kompatibler Klon basierend auf CJMCU BadUSB HW.
kgretzky/evilginx2Eigenständiges Man-in-the-Middle-Angriffs-Framework, das zum Phishing von Anmeldedaten zusammen mit Sitzungscookies verwendet wird und so die…
 trustedsec/social-engineer-toolkit
Das Social-Engineer Toolkit (SET) Repository von TrustedSec – Alle neuen Versionen von SET werden hier bereitgestellt.

 initstring/evil-ssdp
Fälschen von SSDP-Antworten und Erstellen gefälschter UPnP-Geräte, um nach Anmeldeinformationen zu phishen und NetNTLM-Challenge/Response zu nutzen.





