
 #1
Tools zum Erstellen gefälschter Identitäten, zum Spoofing von Kommunikationen und zum Imitieren von Zielen für Social Engineering.
Kitploit empfohlen

 hackerxphantom/spoof_anymail
Leistungsstärkstes Senden von Fake-Mails mit jeder beliebigen Mail-ID – unerkennbar
 m4rm0k/cve-2020-10135-bias
CVE 2020-10135 auch bekannt als BIAS (Bluetooth-Impersonationsangriff)
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
Unsicherer direkter Objektverweis (IDOR-Schwachstelle) in SOGo Webmail ermöglicht es einem Benutzer, E-Mails im Namen eines anderen Benutzers zu…
 x48ps/cve-2026-8181
Diese Schwachstelle ermöglicht es nicht authentifizierten Angreifern, die einen gültigen Administrator-Benutzernamen kennen, sich bei…
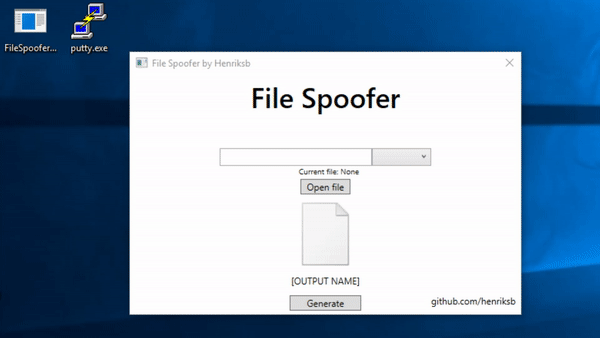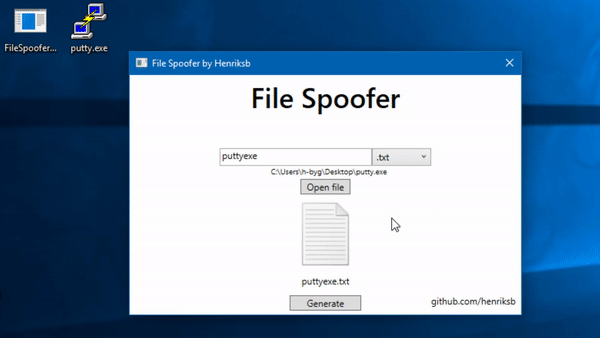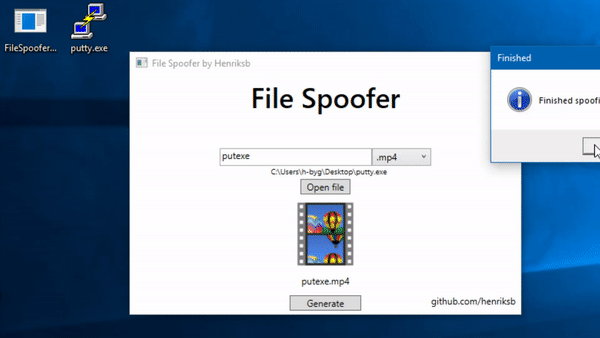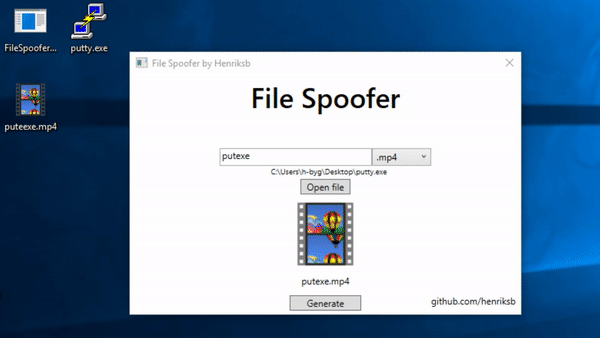 henriksb/extensionspoofer
Täuschen Sie Dateisymbole und -erweiterungen in Windows vor
 alirezaparsi/copg
Advanced per-app device / CPU / GPU spoofer for rooted Android — device profiles, per-app CPU models, prop & Android-ID spoofing, all driven by a…
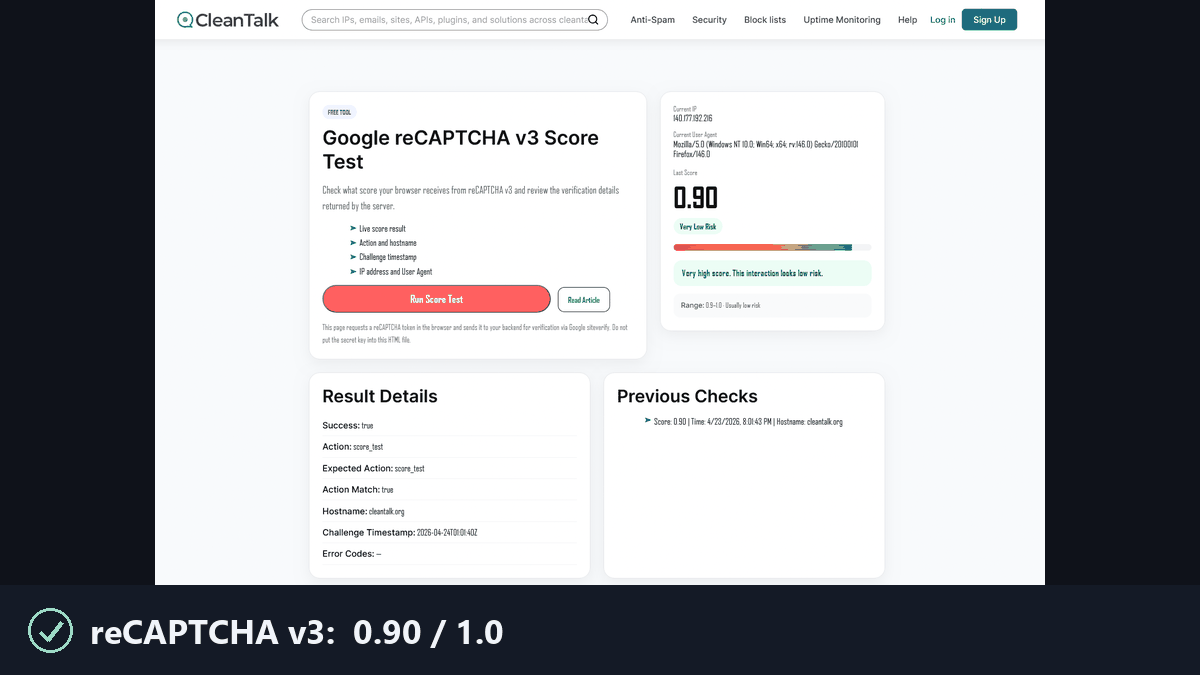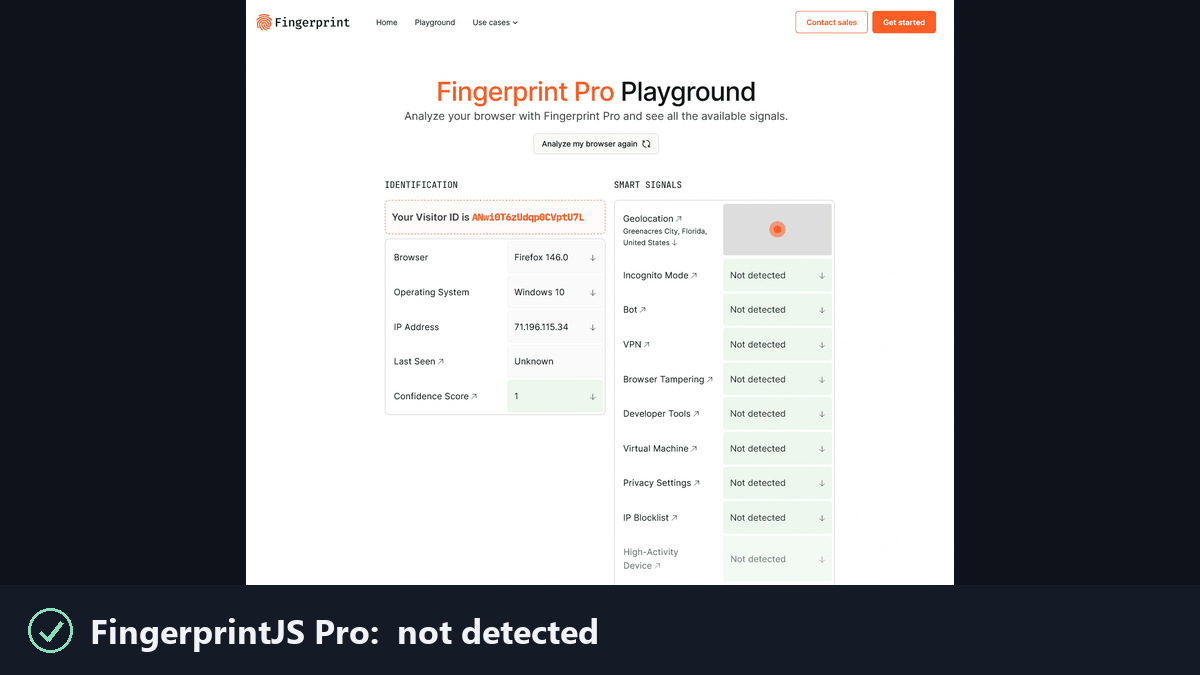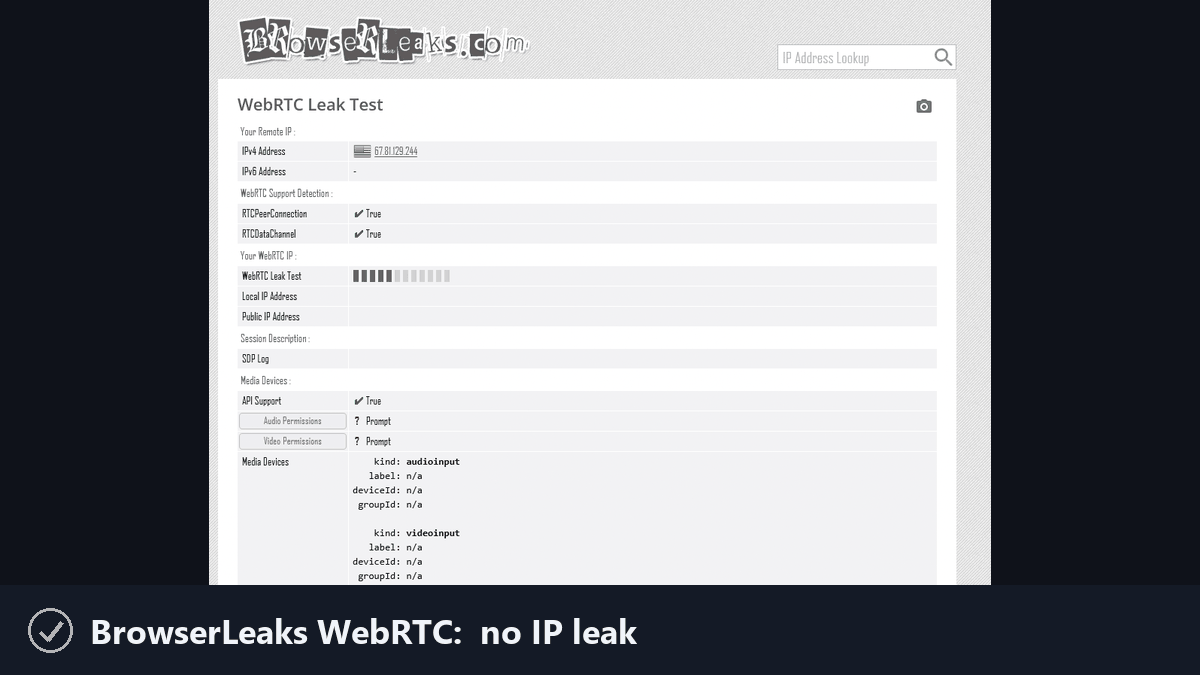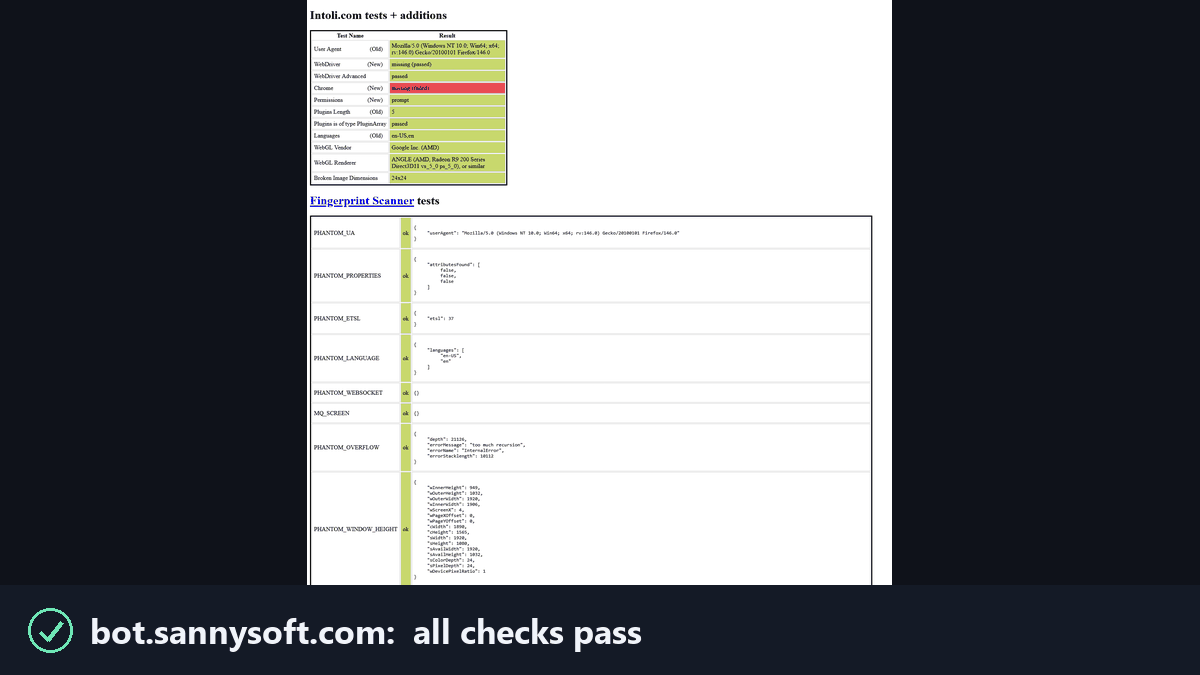 feder-cr/invisible_playwright
Playwright, das Anti-Bots nicht sehen können, also keine Captchas: gleiche API, Anti-Detect-Stealth-Headless-Firefox, unentdeckter Fingerprint,…
 sanupl/cve-2021-46067
CVE-2021-46067 - Im Vehicle Service Management System 1.0 kann ein Angreifer die Cookies stehlen, was zur vollständigen Kontenübernahme führt.
 qeeqbox/social-analyzer
API, CLI und Web-App zur Analyse und zum Auffinden des Profils einer Person in 1000 sozialen Medien \ Websites
 bettercap/bettercap
Das Schweizer Taschenmesser für 802.11-, BLE-, HID-, CAN-Bus-, IPv4- und IPv6-Netzwerkaufklärung und MITM-Angriffe.
 soxoj/maigret
🕵️♂️ Collect a dossier on a person by username from 6K websites
 sherlock-project/sherlock
Soziale Medien-Konten anhand von Benutzernamen über soziale Netzwerke hinweg aufspüren
 zadewg/rius
CVE-2020-20093; 20094; 20095; 20096, 2022-28345 RTLO Injection URI Spoofing
 mondaycom/hatcha
CAPTCHA beweist, dass du menschlich bist. HATCHA beweist, dass du es nicht bist.
 gar-re/cve-2022-27438
Proof-of-Concept-Exploit für CVE-2022-27438, das Remotecodeausführung über einen gefälschten Updateserver in Advanced Installer 19.3 demonstriert.…
 b0marek/cve-2023-4631
Repository für die Schwachstelle CVE-2023-4631.
 b0marek/cve-2023-4281
Repository für die Schwachstelle CVE-2023-4281.





