Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Kategorien

Identitäts- & Zugriffsmanagement (IAM)

Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.

Kitploit empfohlen

Top-Tools

10 ausgewählt
keycloak preview#1

keycloak

GitHubkeycloak/keycloak
38.0kvor 12h 25m
authentik preview#2

authentik

GitHubgoauthentik/authentik
26.4kvor 9h 11m
zitadel preview#3

zitadel

GitHubzitadel/zitadel
15.6kvor 3h 13m
kratos preview#4

kratos

GitHubory/kratos
13.8kvor 3 Monaten
hydra preview#5

hydra

GitHubory/hydra
17.7kvor 3 Monaten
dex preview#6

dex

GitHubdexidp/dex
11.3kvor 10h 28m
authelia preview#7

authelia

GitHubauthelia/authelia
28.5kvor 1 Tag
kanidm preview#9

kanidm

GitHubkanidm/kanidm
5.6kvor 1 Tag
freeipa preview#10

freeipa

GitHubfreeipa/freeipa
1.3kvor 3 Tagen
pomerium preview#11

pomerium

GitHubpomerium/pomerium
5.1kvor 11h 19m
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
1095 Ergebnisse
spring-cloud__spring-cloud-config_CVE-2020-5405_2-1-6-RELEASE preview

spring-cloud__spring-cloud-config_CVE-2020-5405_2-1-6-RELEASE

GitHubshoucheng3/spring-cloud__spring-cloud-config_cve-2020-5405_2-1-6-release

Zentraler Konfigurationsserver für verteilte Systeme mit HTTP-API, Ver-/Entschlüsselung von Eigenschaften und Unterstützung für Git-, Vault-, JDBC-…

authentication-authorizationencryption-decryption-toolsconfiguration-auditing+3
vor 1 Jahr
CVE-2023-52268 preview

CVE-2023-52268

GitHubsqu1dw3rm/cve-2023-52268

Authentifizierungsumgehung für FreeScout End-User Portal

authentication-authorizationvulnerability-analysisexploitation+3
vor 2 Jahren
CVE-2024-11643 preview

CVE-2024-11643

GitHubrandomrobbiebf/cve-2024-11643

Barrierefreiheit von AllAccessible <= 1.3.4 - Fehlende Autorisierung für authentifizierte (Subscriber+) Benutzer zur willkürlichen Aktualisierung von…

authentication-authorizationprivilege-escalationvulnerability-analysis+3
vor 1 Jahr
cve-2022-31692 preview

cve-2022-31692

GitHubhotblac/cve-2022-31692

Demonstriert die CVE-2022-31692 Spring Security Autorisierungsumgehung mit einem minimalen Java-Exploit, der es Sicherheitsforschern ermöglicht, die…

authentication-authorizationvulnerability-analysisexploitation+3
vor 2 Jahren
CVE-2020-26061 preview

CVE-2020-26061

GitHubmissing0x00/cve-2020-26061

CVE-2020-26061 - ClickStudios Passwordstate Passwort-Reset-Portal
authentication-authorizationvulnerability-analysisexploitation+2
vor 6 Jahren
CVE-2024-8349-and-CVE-2024-8350 preview

CVE-2024-8349-and-CVE-2024-8350

GitHubkarlemilnikka/cve-2024-8349-and-cve-2024-8350

Authentifizierte Privilegieneskalation zum Administrator durch Ausnutzung von Uncanny Groups für LearnDash.
authentication-authorizationprivilege-escalationvulnerability-analysis+3
vor 2 Jahren
CVE-2024-54379 preview

CVE-2024-54379

GitHubrandomrobbiebf/cve-2024-54379

Minterpress <= 1.0.5 - Fehlende Autorisierung für authentifizierte Benutzer (Subscriber+) zur beliebigen Aktualisierung von Optionen

authentication-authorizationprivilege-escalationvulnerability-analysis+3
vor 1 Jahr
CVE-2024-10924 preview

CVE-2024-10924

GitHubsariamubeen/cve-2024-10924

Python-Exploit für CVE-2024-10924, der die Zwei-Faktor-Authentifizierung im Really Simple SSL WordPress-Plugin umgeht und unbefugten administrativen…

authentication-authorizationvulnerability-analysisexploitation+3
vor 1 Jahr
CVE-2024-44812-PoC preview

CVE-2024-44812-PoC

GitHubb1u3st0rm/cve-2024-44812-poc

Proof-of-Concept-Exploit für CVE-2024-44812 – SQL-Injection-Schwachstelle zur Authentifizierungsumgehung in Online Complaint Site v1.0

authentication-authorizationpassword-attacksvulnerability-analysis+3
vor 2 Jahren
middleware-auth-bypass preview

middleware-auth-bypass

GitHubvalgrace/middleware-auth-bypass

CVE-2025-29927 ~ ein PoC der next.js Middleware Authentifizierungsumgehung
authentication-authorizationvulnerability-analysisexploitation+2
vor 1 Jahr
CVE-2025-29927-PoC preview

CVE-2025-29927-PoC

GitHubheimd411/cve-2025-29927-poc

Proof-of-concept-Exploit für CVE-2025-29927, eine Sicherheitslücke zur Umgehung der Next.js-Middleware. Enthält Versions-Fingerprinting,…
authentication-authorizationvulnerability-analysisexploitation+3
vor 1 Jahr
ABO.CMS-EXPLOIT-Unauthenticated-Login-Bypass-CVE-2024-25227 preview

ABO.CMS-EXPLOIT-Unauthenticated-Login-Bypass-CVE-2024-25227

GitHubthetrueartist/abo.cms-exploit-unauthenticated-login-bypass-cve-2024-25227

SQL-Injection-Exploit für ABO.CMS 5.8, der die Authentifizierung über den tb_login-Parameter umgeht und nicht authentifizierten Zugriff auf das…
authentication-authorizationvulnerability-analysisexploitation+2
vor 2 Jahren
CVE-2023-49547 preview

CVE-2023-49547

GitHubgeraldoalcantara/cve-2023-49547

Kundensupport-System 1.0 - SQL-Injection-Login-Bypass

authentication-authorizationvulnerability-analysisexploitation+3
vor 2 Jahren
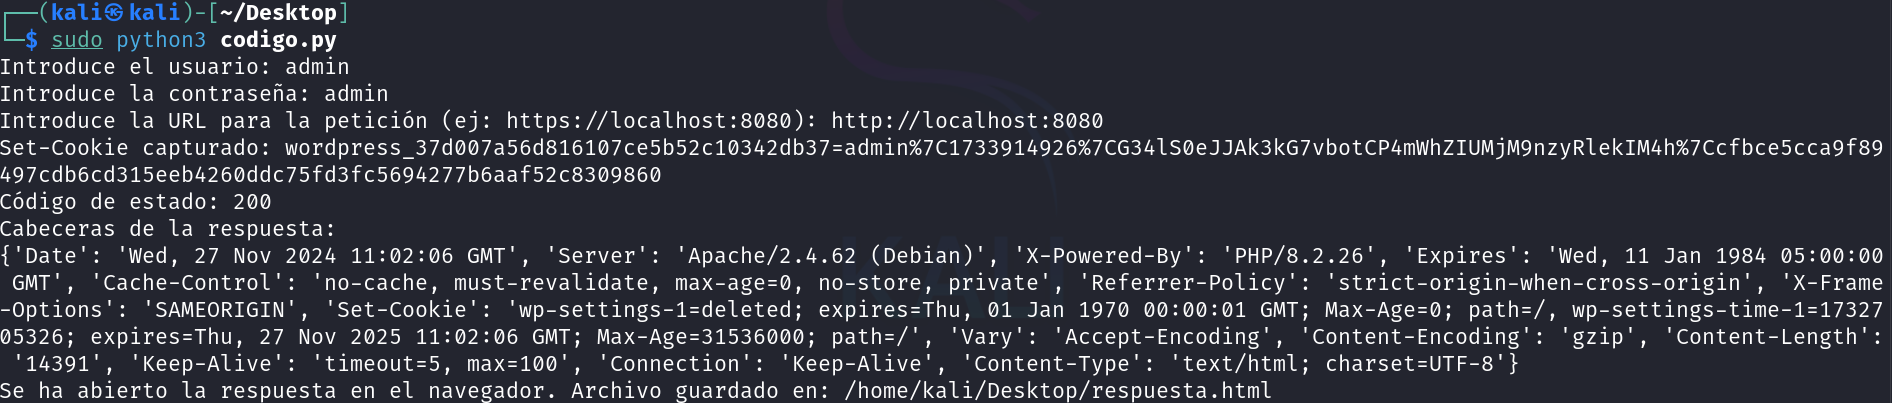
CVE-2023-43154-PoC preview

CVE-2023-43154-PoC

GitHubally-petitt/cve-2023-43154-poc

PoC für die Typverwechslungsschwachstelle in Mac's CMS, die zu einer Authentifizierungsumgehung und Übernahme des Administratorkontos führt.
authentication-authorizationpassword-attacksvulnerability-analysis+3
vor 3 Jahren
CVE-2024-10924-PoC preview

CVE-2024-10924-PoC

GitHubhunt3r850/cve-2024-10924-poc

Proof-of-Concept-Exploit für CVE-2024-10924, eine Schwachstelle zur Umgehung der Authentifizierung im WordPress-Plugin Really Simple Security, die…

authentication-authorizationvulnerability-analysisexploitation+2
vor 1 Jahr
CVE-2021-40903 preview

CVE-2021-40903

GitHubvulnz/cve-2021-40903

CVE-2021-40903

authentication-authorizationvulnerability-analysisexploitation+3
vor 4 Jahren
CVE-2020-24030 preview

CVE-2020-24030

GitHubunderprotection/cve-2020-24030

Proof-of-Concept für CVE-2020-24030: schwache Token-Ablaufzeit in ForLogic Qualiex v1/v3, die eine remote, nicht authentifizierte…

authentication-authorizationprivilege-escalationvulnerability-analysis+3
vor 6 Jahren
CVE-2023-47564 preview

CVE-2023-47564

GitHubc411e/cve-2023-47564

CVE-2023-47564

authentication-authorizationvulnerability-analysisweb-application-exploitation+2
vor 2 Jahren
Zurück1…545556…61Weiter