
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen
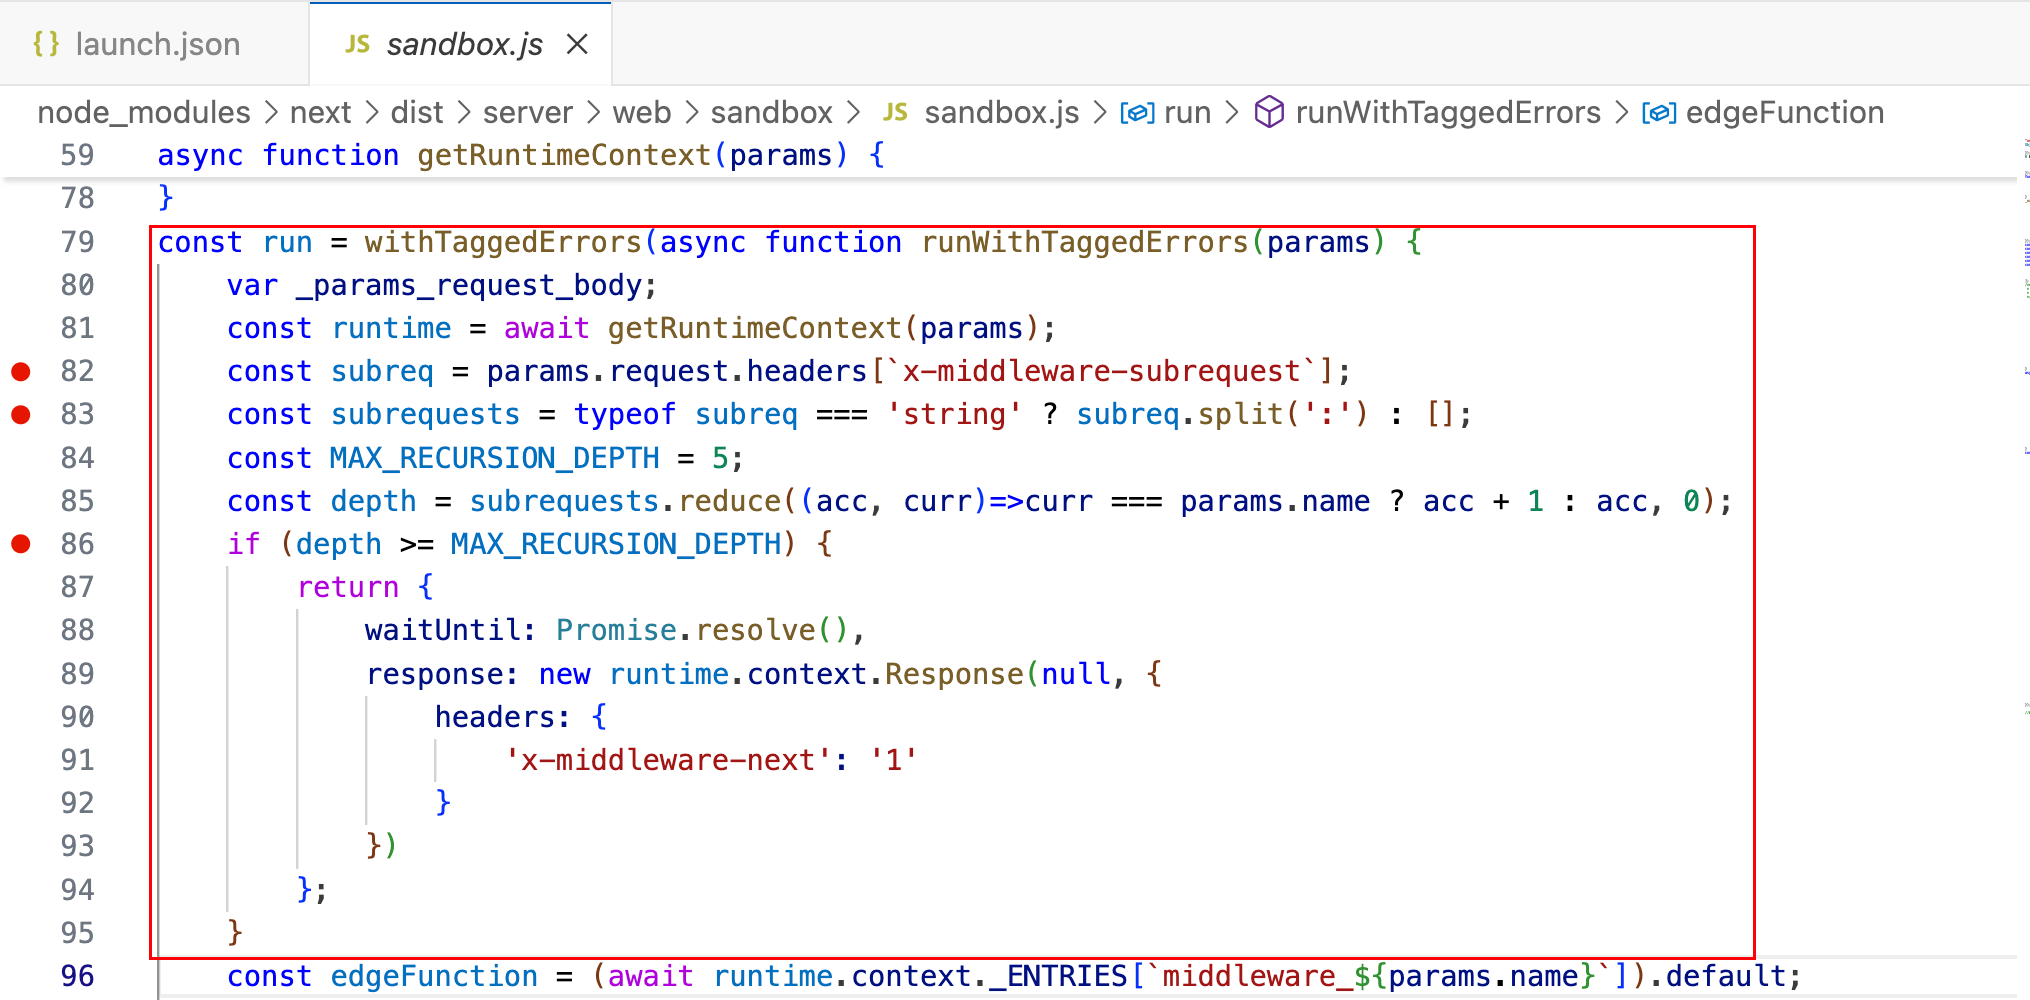
 oyst3r1ng/cve-2025-29927
Next.js Middleware Auth Bypass
 kmaruthisrikar/cve-2026-41940-cpanel-auth-bypass-exploit
Exploit für CVE-2026-41940, eine Authentifizierungsumgehung in cPanel/WHM, die es nicht authentifizierten Angreifern ermöglicht, über…
 fredevsec/cve-2026-0073
0-Klick RCE Android ADB TLS Drahtloses Debugging
 umakant76705/cve-2022-22978
Schritt-für-Schritt-Demonstration der CVE-2022-22978-Autorisierungsumgehung in Spring Securitys RegexRequestMatcher, mit Einrichtung der verwundbaren…
 0xabdoulaye/cpanel-cve-2026-41940
Proof-of-Concept-Exploit für CVE-2026-41940, eine kritische Authentifizierungsumgehung in cPanel/WHM über CRLF-Injection, die nicht authentifizierten…
 abraxas/pfsense-api-fleet-jwt
pfSense Plus MIM API toolkit b4acd7ca - Hoch - Remote - IDOR - ein Controller-JWT ist ein Flotten-Token
 rajsidwadkar/uap-protocol
Ein einheitliches, sicherheitsorientiertes Drahtprotokoll für Tool-Zugriff und Agentenkoordination. UAP eliminiert CVE-2025-49596 und…
 abraxas/pfsense-api-export-key-get
pfSense Plus MIM API toolkit b4acd7ca - Hoch - Remote - Privilegien-Rest - GET export-key private keys
 galaxy-sc/cve-2026-0920-wordpress-la-studio-exploit
Proof-of-Concept-Exploit für CVE-2026-0920 im LA-Studio Element Kit, das eine nicht authentifizierte Rechteausweitung zum Administrator über…
 edtrackai/nextjs-supabase-stripe-security-checker
Lokaler statischer Sicherheitsscanner für Next.js-, Supabase- und Stripe-Apps: 24 AST-basierte Prüfungen auf geleakte Schlüssel, fehlende RLS und…
 nxploited/cve-2025-14440
JAY Login & Register <= 2.4.01 - Authentifizierungsumgehung über Cookie
 alihussainzada/cve-2026-29000-python-poc-pac4j-jwt-authenticationbypass-poc
Python-PoC, der eine Authentifizierungsumgehung in pac4j JWT demonstriert, indem ein JWE-Token mit einem unsignierten inneren JWT erstellt wird, was…
 rhz0d/cve-2025-3102
Wordpress SureTriggers <= 1.0.78 - Autorisierungsumgehung aufgrund fehlender Leerwertprüfung zur nicht authentifizierten Erstellung administrativer…
 micaelmaciel/cve-2024-55211
Cookie-basierte Authentifizierungsschwachstelle auf Tk-Rt-Wr135G
 savior-only/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST Authentifizierungsumgehungsschwachstelle
 nxploited/cve-2024-10924-exploit
Really Simple Security (Free, Pro und Pro Multisite) 9.0.0 - 9.1.1.1 - Authentifizierungsumgehung
 r3dxpl0it/cve-2018-10933
CVE-2018-10933 POC (LIBSSH)
 davidzzo23/cve-2022-23131
Zabbix Frontend Authentifizierungsumgehungs-Schwachstelle








