
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen
 bughunt4me/cpanelcve-2026-41940
Proof-of-Concept-Exploit für CVE-2026-41940, eine kritische Authentifizierungsumgehung in cPanel & WHM über CRLF-Injection in Session-Dateien, die…
 eduardolat/authkeysync
🔐 Leichtgewichtiges CLI-Dienstprogramm zum Synchronisieren von SSH-Public-Keys aus Remote-URLs in lokale authorized_keys-Dateien
 eastarctica/cve-2026-43813
CVE-2026-43813: CloudAttestation enforceEnvironment Umgehung
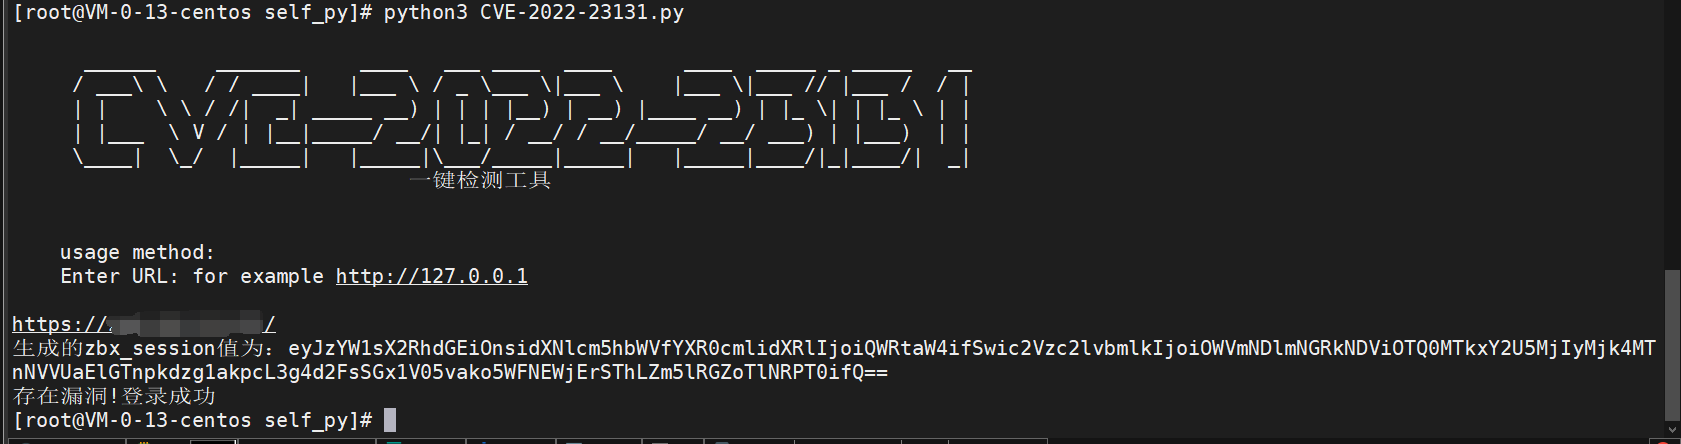 kazaf6s/cve-2022-23131
CVE-2022-23131 Exploit-Tool einsatzbereit.
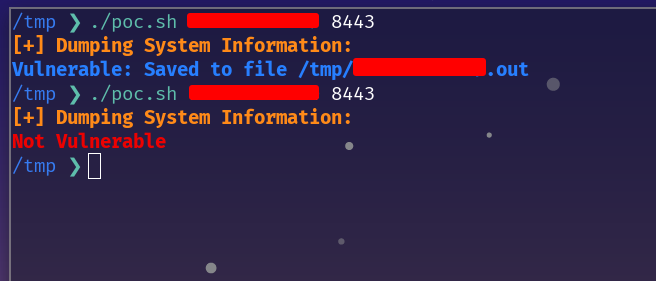 filiplain/fortinet-poc-auth-bypass
Bash PoC für Fortinet Auth-Bypass - CVE-2022-40684
 theronielanddaronpodcastshow/svja
Die Super Vulnerable Java Application (SVJA), wie sie in der Roniel-und-DaRon-Podcast-Show demonstriert wird, ist eine Apache-Struts-Anwendung, die…
 synacktiv/eipp
Entra ID Kennwortschutz – Listen gesperrter Kennwörter
 zhzyker/cve-2020-11444
Nexus 3 Exploit-Skript für unbefugten Zugriff
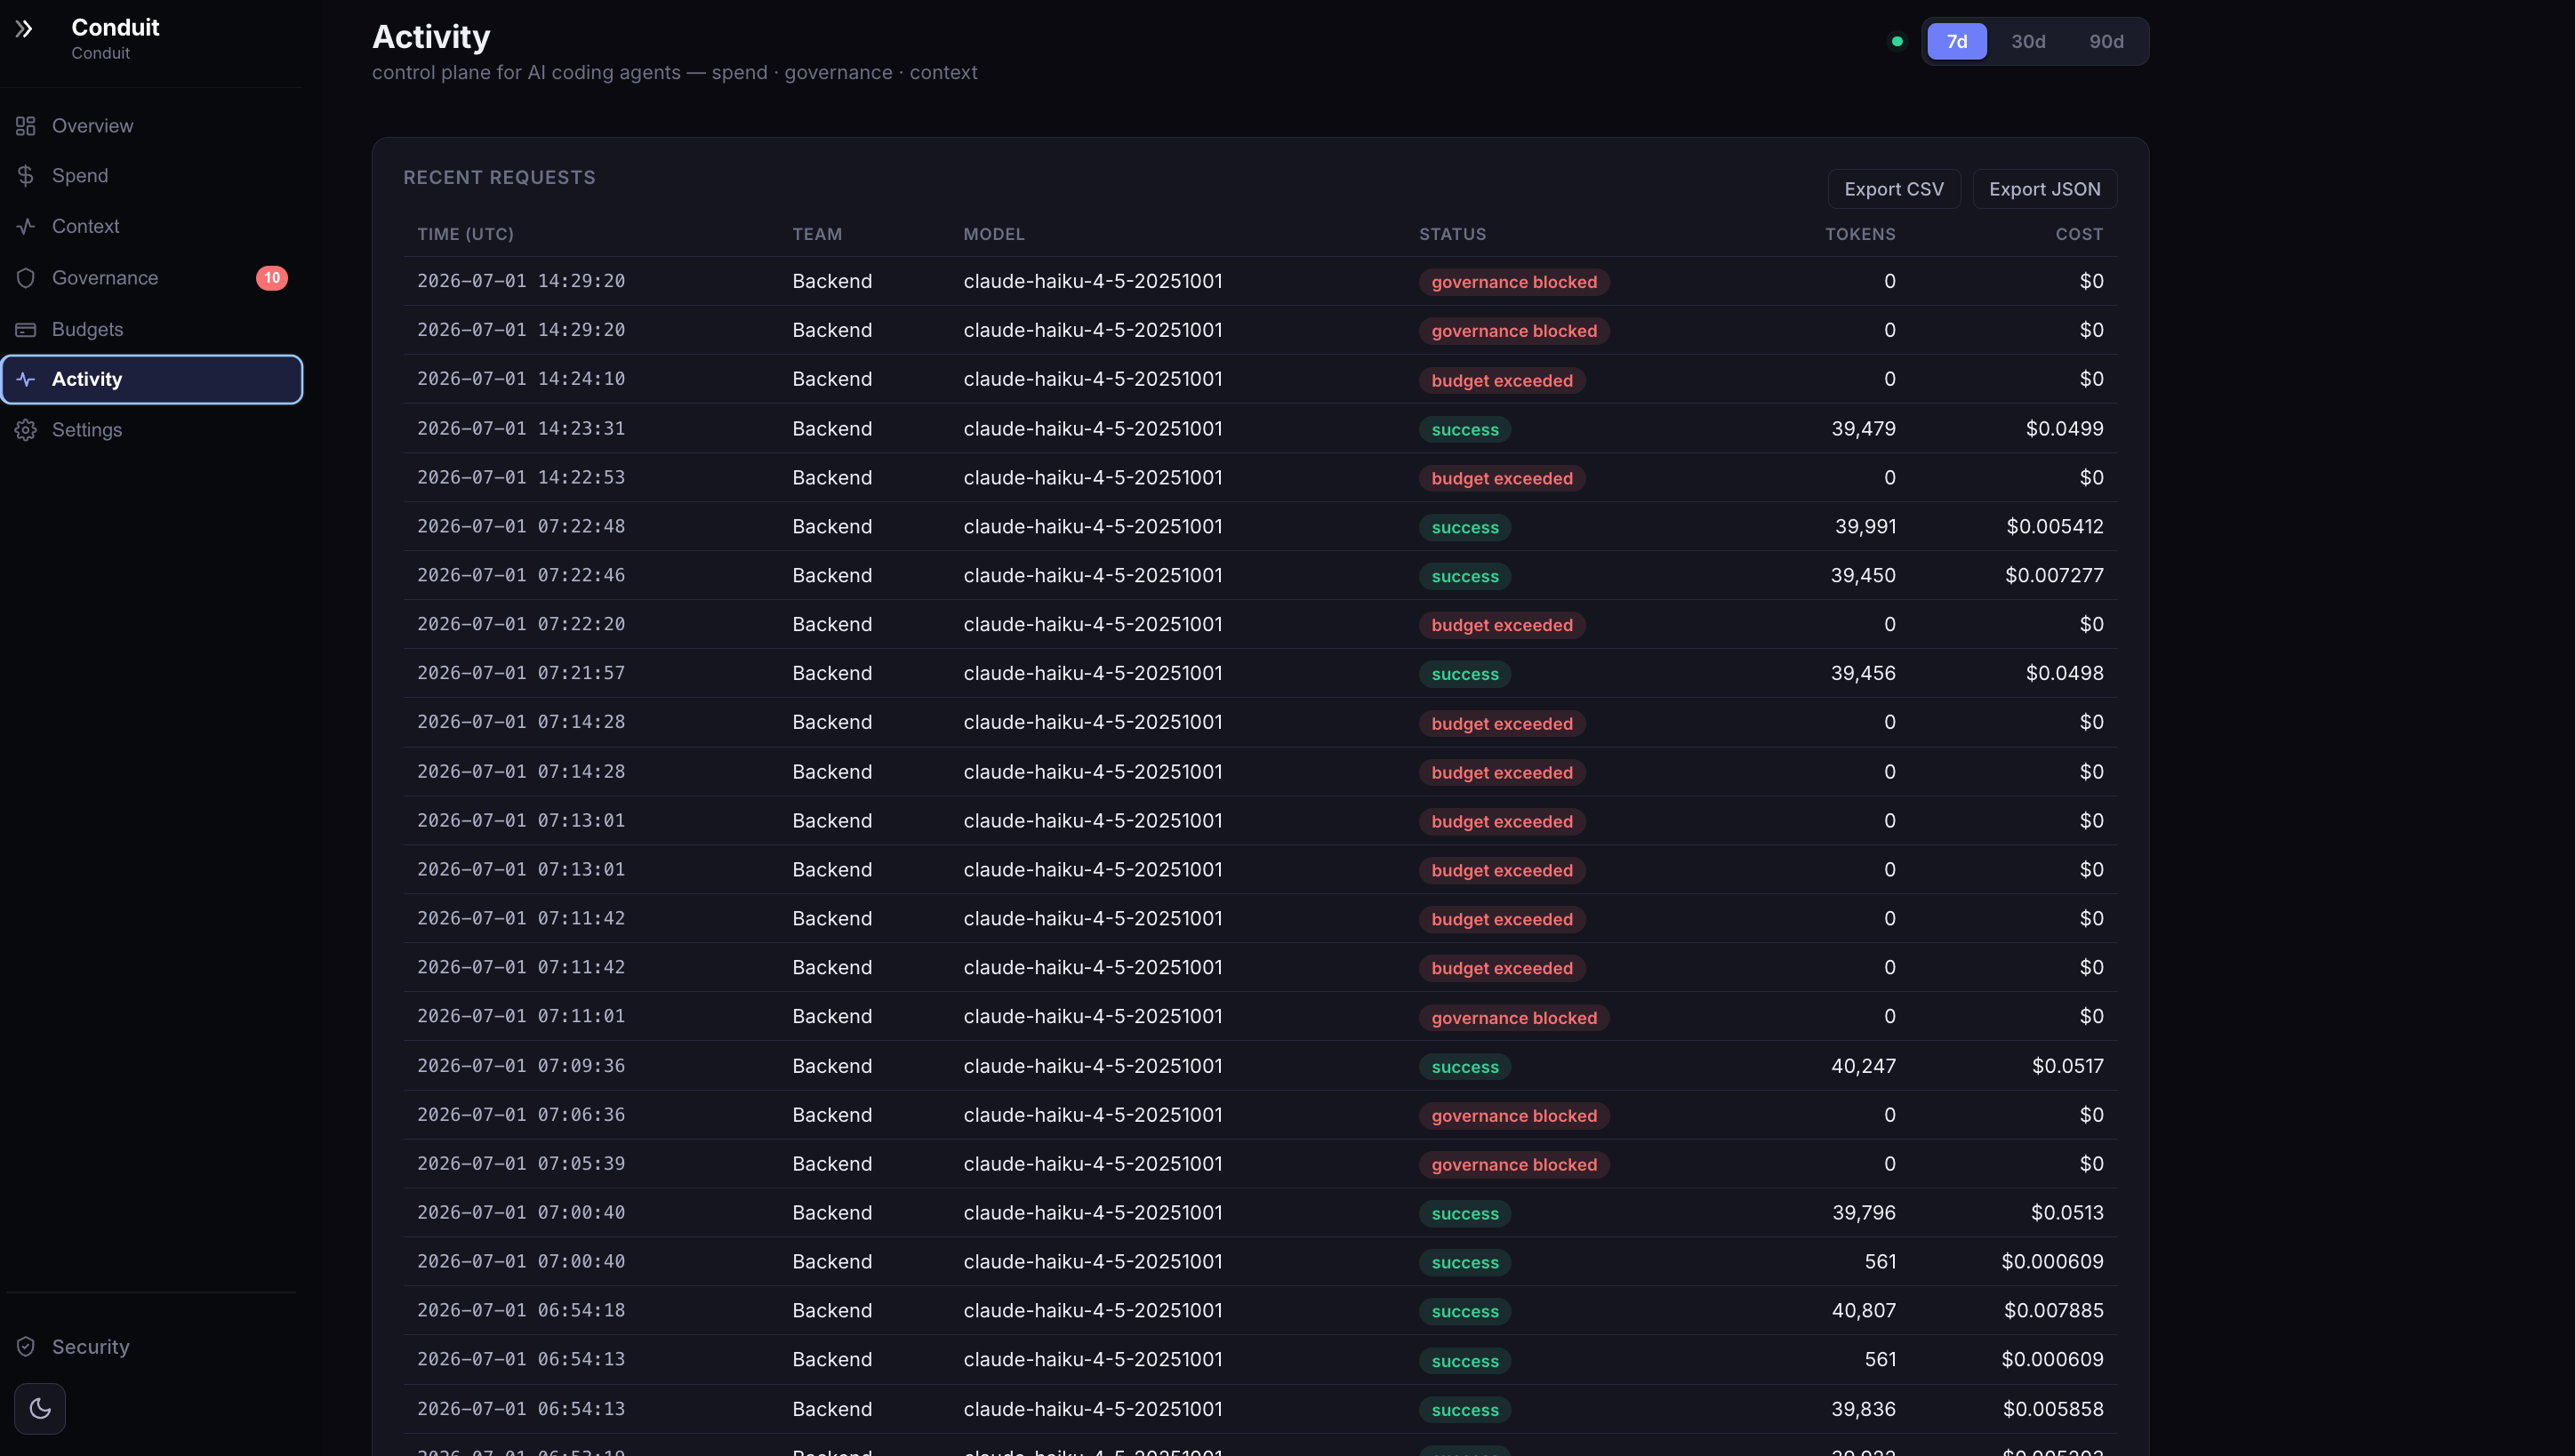 anee769/conduit
On-Prem API-Gateway für KI-Coding-Agenten mit Kostenverteilung pro Entwickler, harten Budgets, Egress-Governance (Scannen von…
 tomjwxf/scopeblind-gateway
Sicherheits-Gateway für MCP-Server mit richtlinienbasierter Durchsetzung pro Tool, Ed25519-signierten Audit-Belegen und…
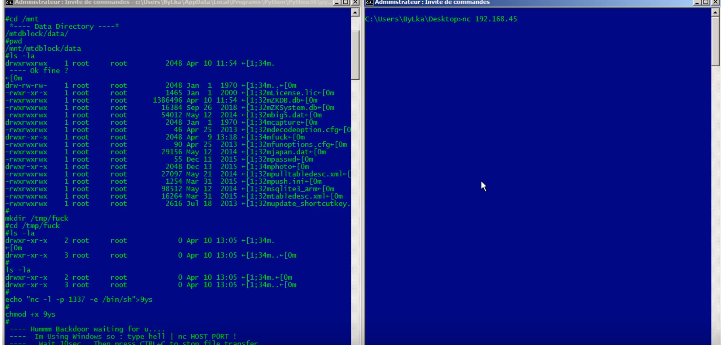 9aylas/backdooring-zmm100-fingerprint-devices
AuthBypass & Auto Backdooring von Geräten
 hughink/cve-2022-40684
PoC und Exploit für CVE-2022-40684, eine Authentifizierungsumgehung in den Verwaltungsschnittstellen von Fortinet FortiOS, FortiProxy und…
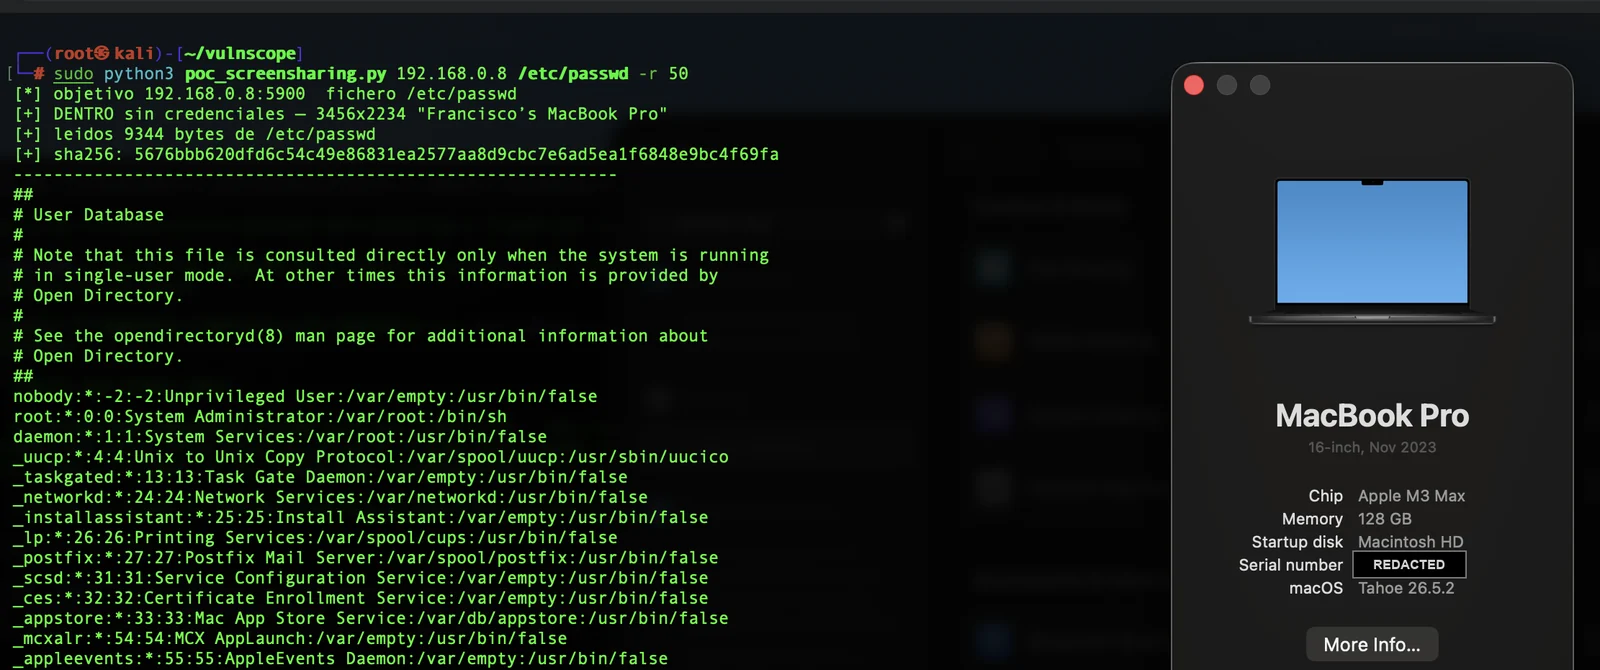 panchocosil/cve-2026-65400-poc
Nur-Lese-PoC für CVE-2026-65400 — macOS-Bildschirmfreigabe (screensharingd) Pre-Auth-SRP-Bypass, der das Lesen von Dateien als Root ermöglicht.…
 horizon3ai/secureconnect-auth-bypass
Ein Proof-of-Concept-Exploit für die Schwachstelle zur Authentifizierungsumgehung in ConnectWise SecureConnect.
 ducluongtran9121/cve-2022-22978-poc
PoC der Schwachstelle CVE-2022-22978 im Spring Security Framework
 murataydemir/cve-2020-6287
[CVE-2020-6287] SAP NetWeaver AS JAVA (LM Configuration Wizard) Umgehung der Authentifizierung (Einfachen & Administrator-Java-Benutzer erstellen)
 eugexo/security-baseline-ubuntu
Produktionsreife Sicherheits-Baseline & Härtungsanleitung für Ubuntu 24.04/26.04 LTS. Kernel-Isolierung, Notfall-Panic-Button, benutzerdefiniertes…
 johnearle/coalmine
Cloud Canary Objekt-Orchestrierungs-Verwaltungsplattform








