
 #1
Kitploit empfohlen
 jas502n/gogs_rce
Exploit für Gogs RCE (CVE-2018-18925), der Sitzungsfälschung und Git-Hook-Injektion nutzt, um eine beliebige Befehlsausführung mit Root-Rechten zu…
 randomrobbiebf/wordpress-bf
Brute-Force für WordPress-Blogs.
 fa1c0n35/vmware_vcenter_cve_2020_3952
Exploit für CVE-2020-3952 in vCenter 6.7 https://www.guardicore.com/2020/04/pwning-vmware-vcenter-cve-2020-3952/
 guardicore/vmware_vcenter_cve_2020_3952
Exploit für CVE-2020-3952 in vCenter 6.7
 nuid/nebulousad
NebulousAD automatisiertes Tool zur Prüfung von Anmeldeinformationen.
 jas502n/oa-tongda-rce
Office Anywhere Intelligentes Büro-Netzwerksystem
 eddiejibson/limitrr-php
Besseres PHP-Rate-Limiting mit Redis.
 paulsec/awesome-windows-domain-hardening
Eine kuratierte Liste großartiger Security-Hardening-Techniken für Windows.
 ianxtianxt/ms14-068
Domain-Penetrationstool
 ricardojoserf/cve-2019-19033
CVE-2019-19033 Beschreibung und Skripte zur Überprüfung der Schwachstelle in Jalios JCMS 10 (Authentifizierungsumgehung)
 andresriancho/enumerate-iam
Listen Sie die mit dem AWS-Anmeldeinformationssatz verbundenen Berechtigungen auf
 nccgroup/sshession
The SSH Multiplex Backdoor Tool
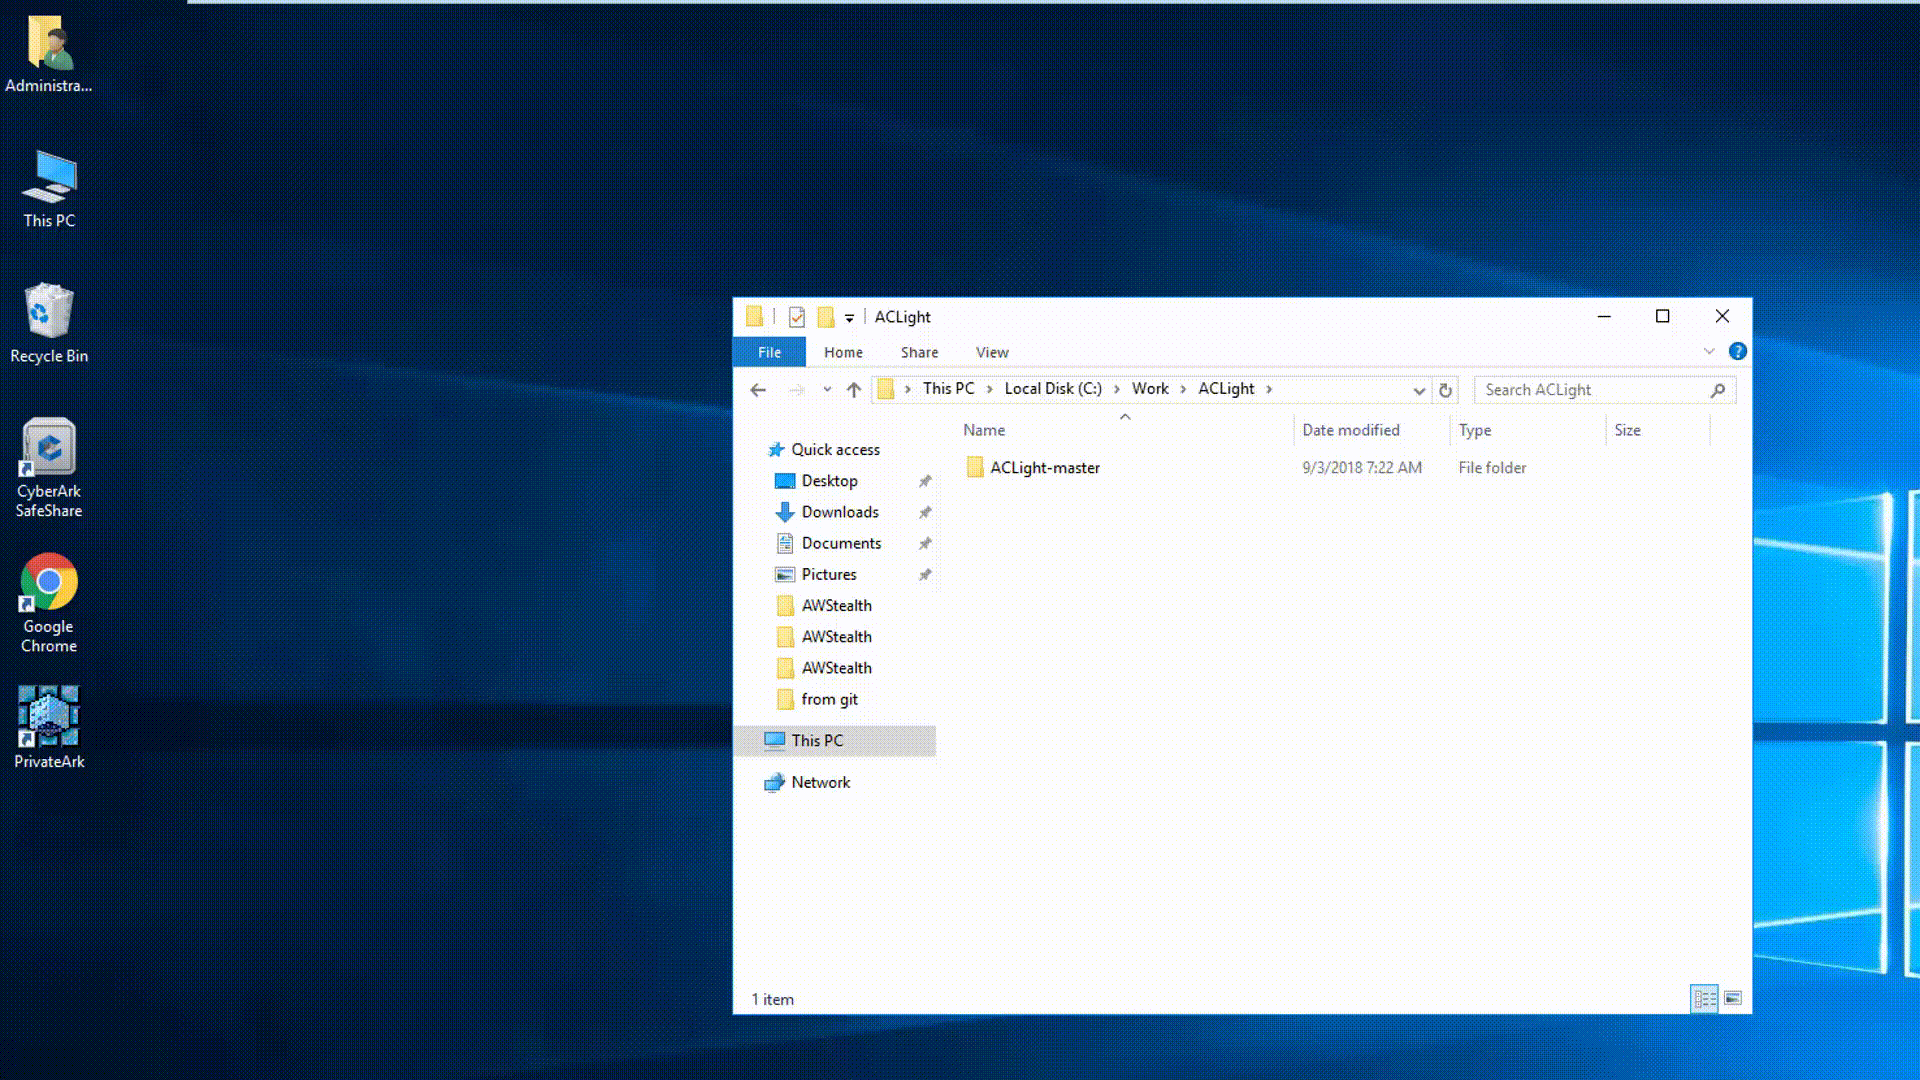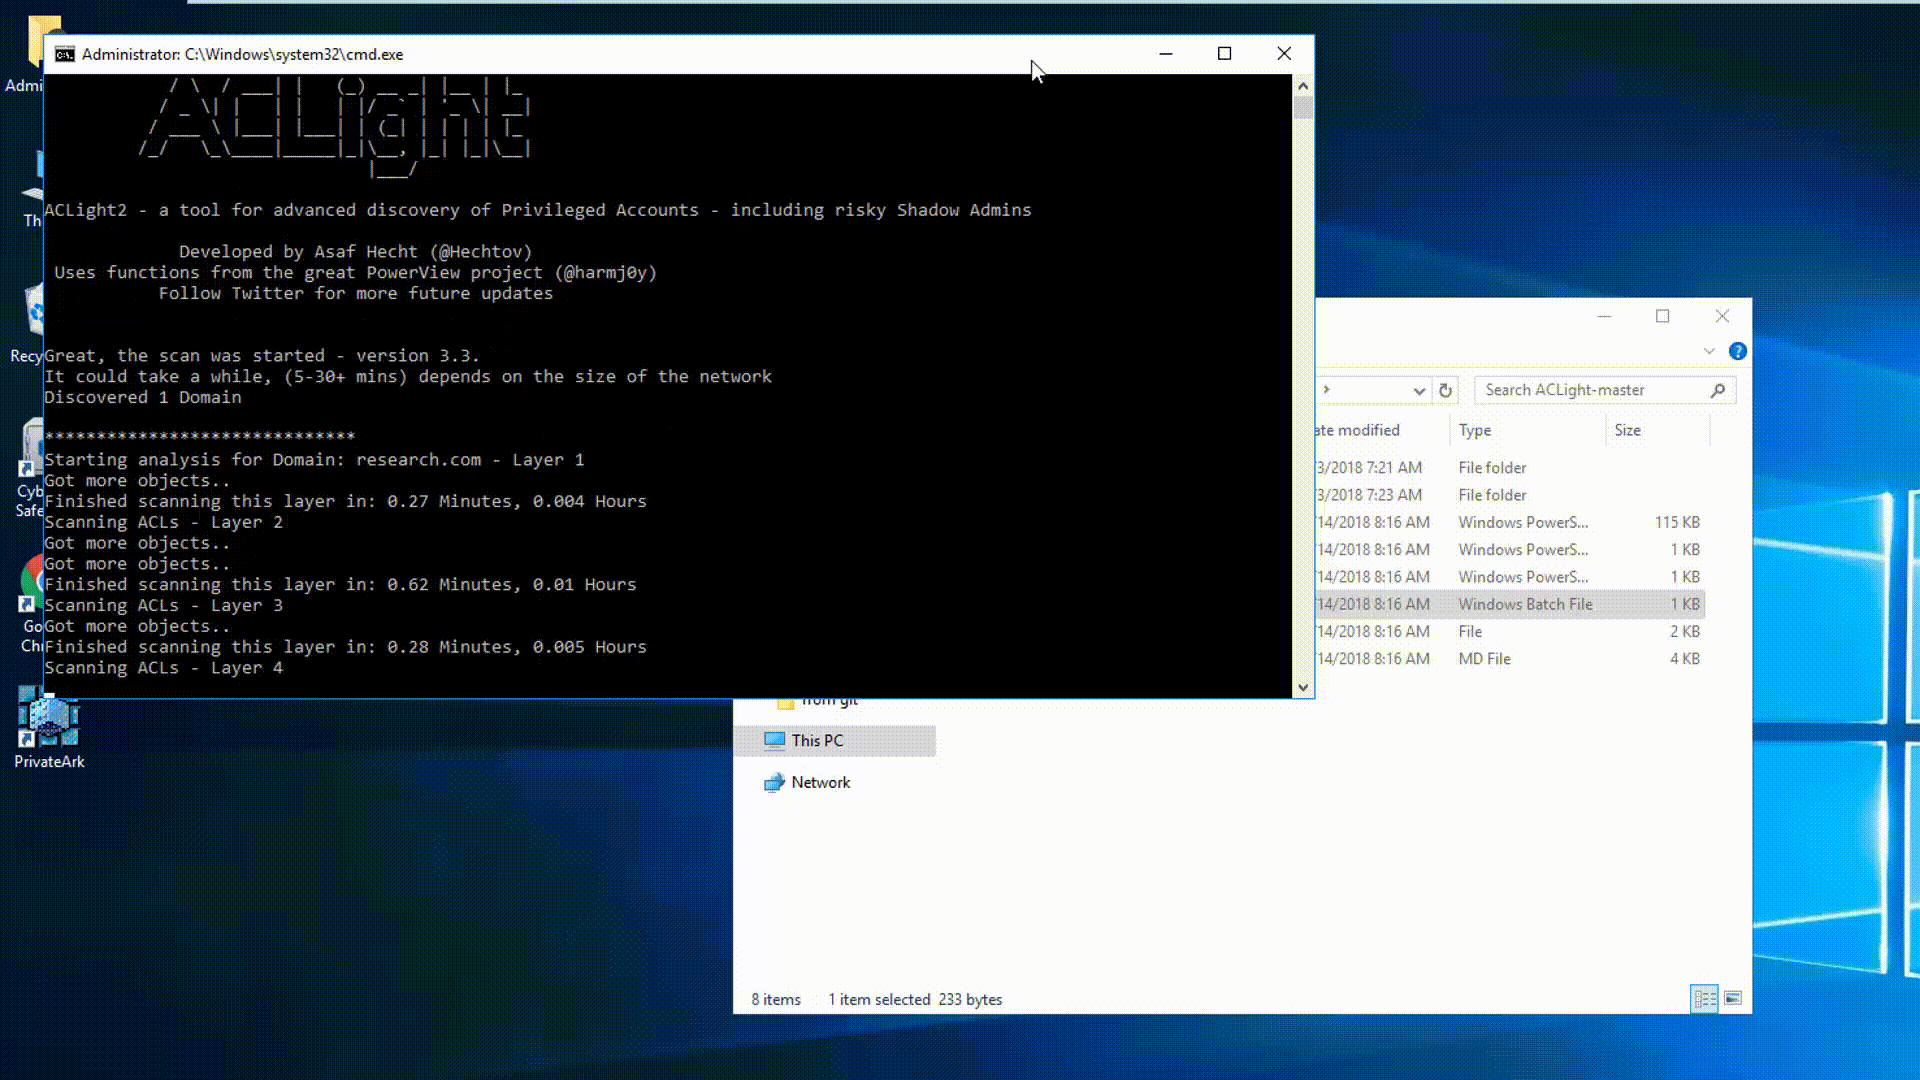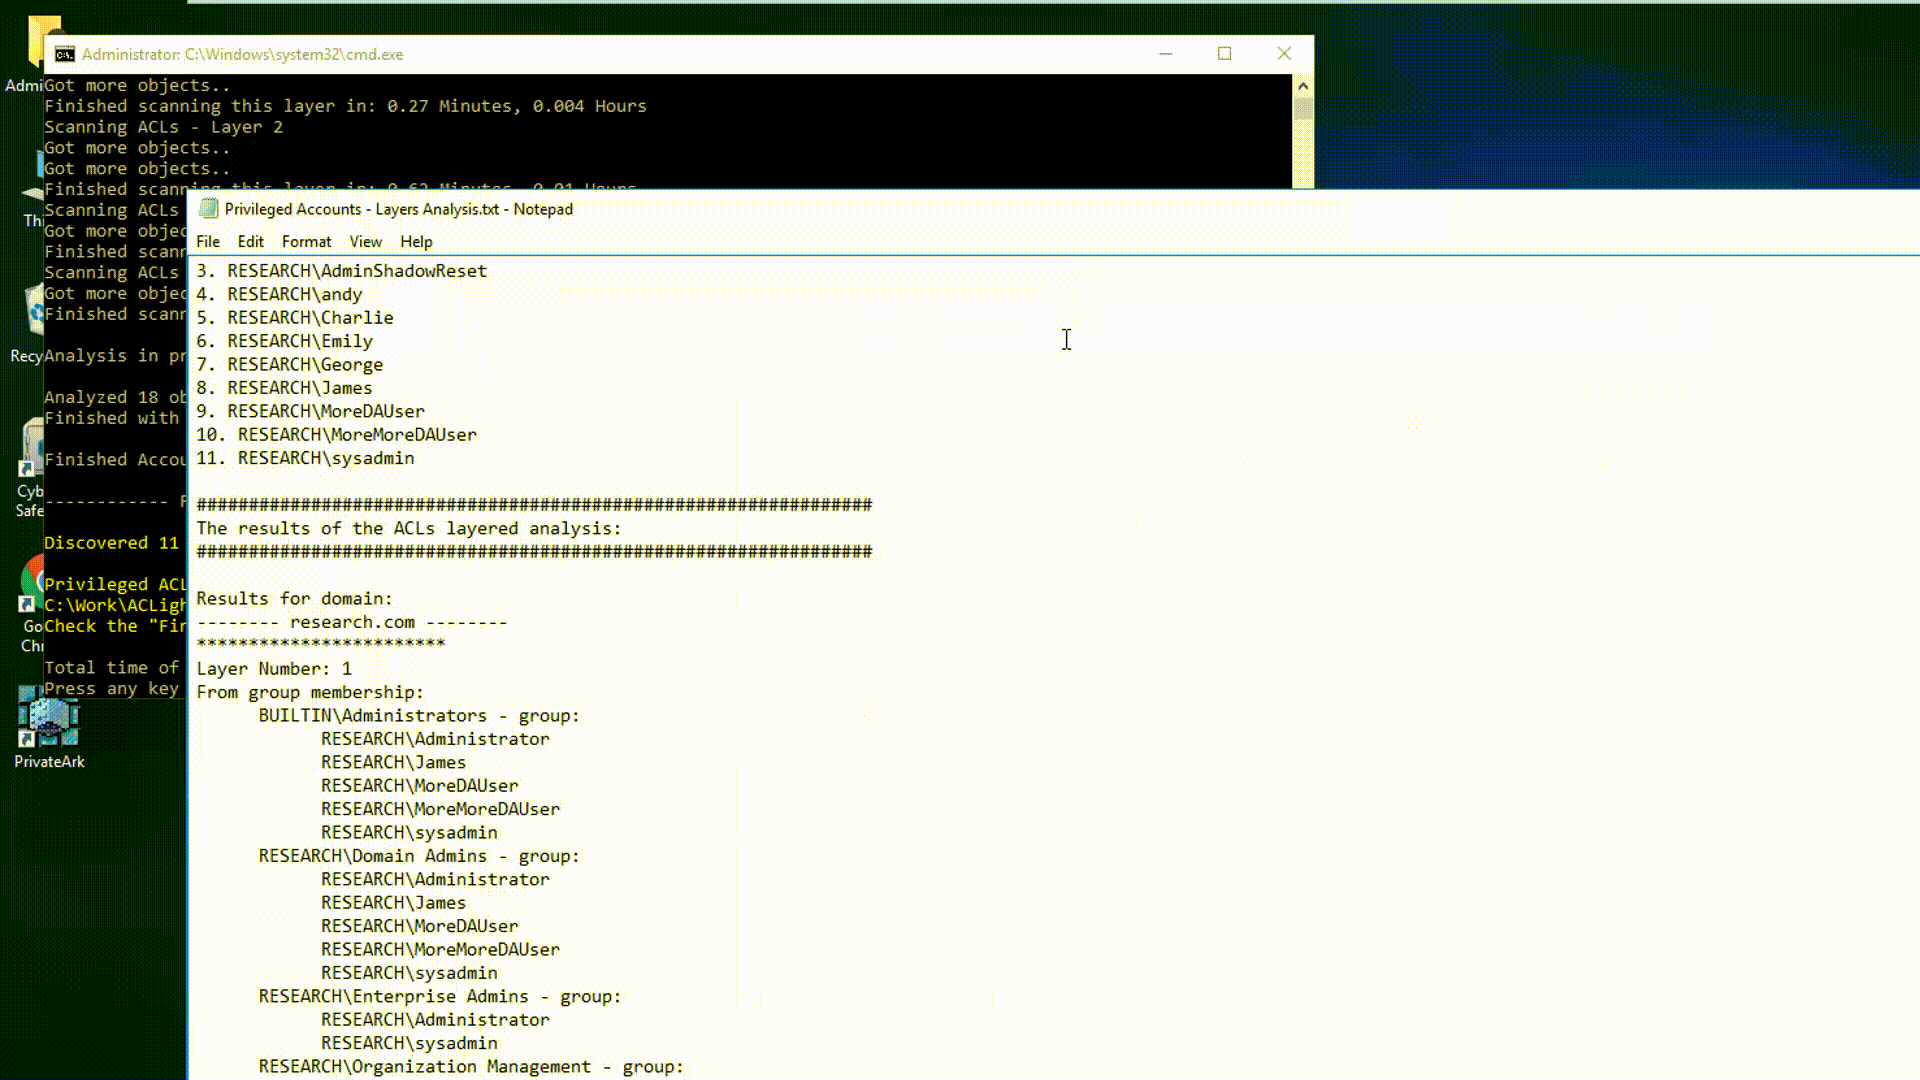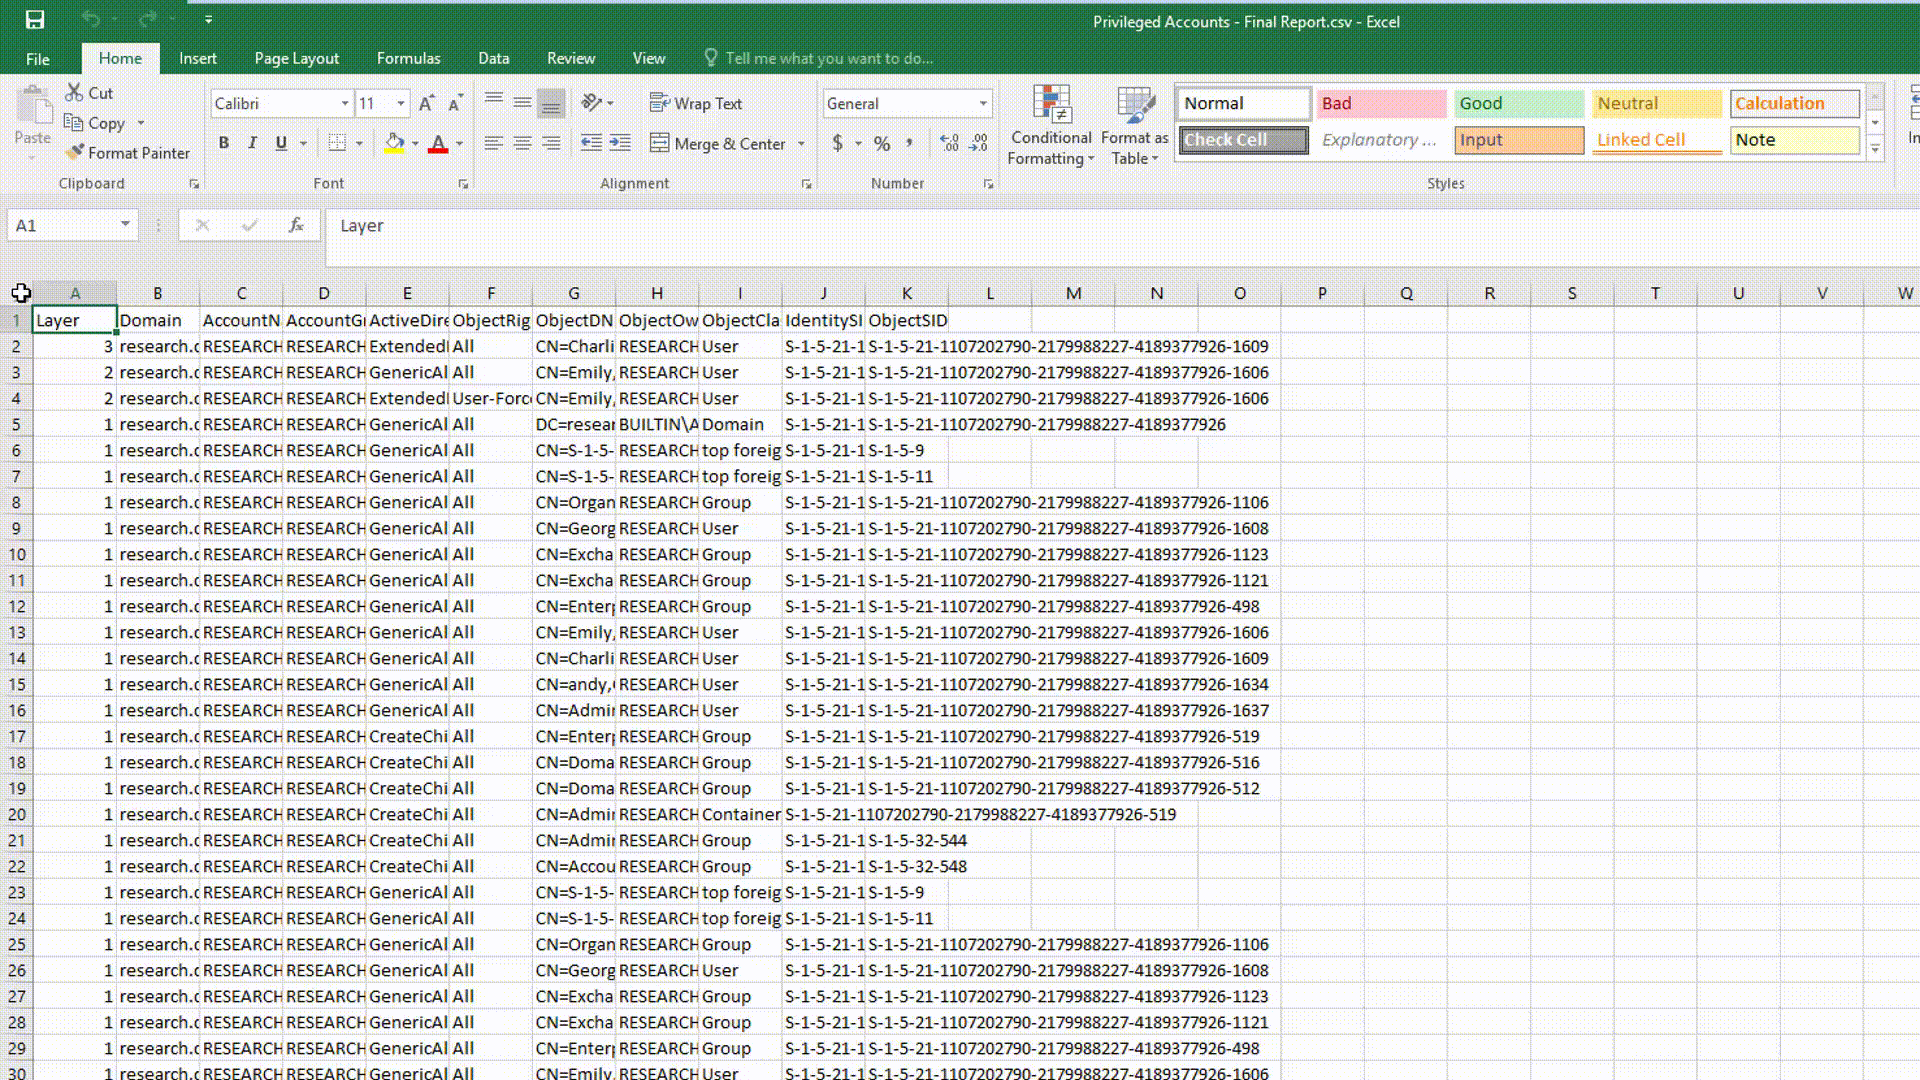 cyberark/aclight
Ein Skript zur erweiterten Erkennung privilegierter Konten – inklusive Schatten-Administratoren
 ignis-sec/cve-2019-10008
ManageEngine Service Desk Plus 10.0 Übernahme privilegierter Konten
 jiansiting/cve-2019-10915
Proof-of-Concept-Exploit für CVE-2019-10915, das eine Authentifizierungsumgehung im Siemens TIA Administrator angreift und die Remote-Ausführung von…
 leosol/initroot
Ausnutzung von CVE-2016-10277 für Secure Boot und Device Locking-Bypass
 9aylas/backdooring-zmm100-fingerprint-devices
AuthBypass & Auto Backdooring von Geräten
 aymanelsherif/oracle-oam-authentication-bypas-exploit
Exploit für die Oracle Access Manager Padding-Oracle-Schwachstelle (CVE-2018-2879)








