
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen
 vidvansh/cve-2021-41511
Proof-of-Concept-Exploit für SQL-Injection und Authentifizierungs-Bypass im Lodging Reservation Management System 1.0, das über manipulierte Payloads…
 treebuilder/aad-sso-enum-brute-spray
POC der kürzlich von SecureWorks entdeckten Azure Active Directory-Passwort-Brute-Force-Schwachstelle
 jayngng/cve-2021-22911
Modifizierte Version des ursprünglichen Exploits, um etwas Zeit beim Zurücksetzen von Passwörtern für unprivilegierte Benutzer zu sparen.
 muirlandoracle/cve-2019-17662
Exploit-Code für CVE-2019-17662
 motikan2010/cve-2021-34646
CVE-2021-34646 PoC
 netflix/repokid
AWS Least Privilege für verteilte, schnelle Bereitstellung
 aancw/polkit-auto-exploit
Automatischer Exploit-PoC für Polkit CVE-2021-3560
 0dayninja/cve-2021-3560
Polkit D-Bus Authentifizierungsumgehungs-Exploit
 hydragyrum/cve-2019-20933
Proof-of-Concept-Exploit-Client für die Authentifizierungsumgehung von InfluxDB (CVE-2019-20933). Führt beliebige Abfragen gegen anfällige…
 theway-hue/cve-2017-5689-checker
Automatisierter Checker-Exploit für CVE-2017-5689, der Intel-AMT-Panels auf Authentifizierungsumgehung scannt und verwundbare IPs meldet.
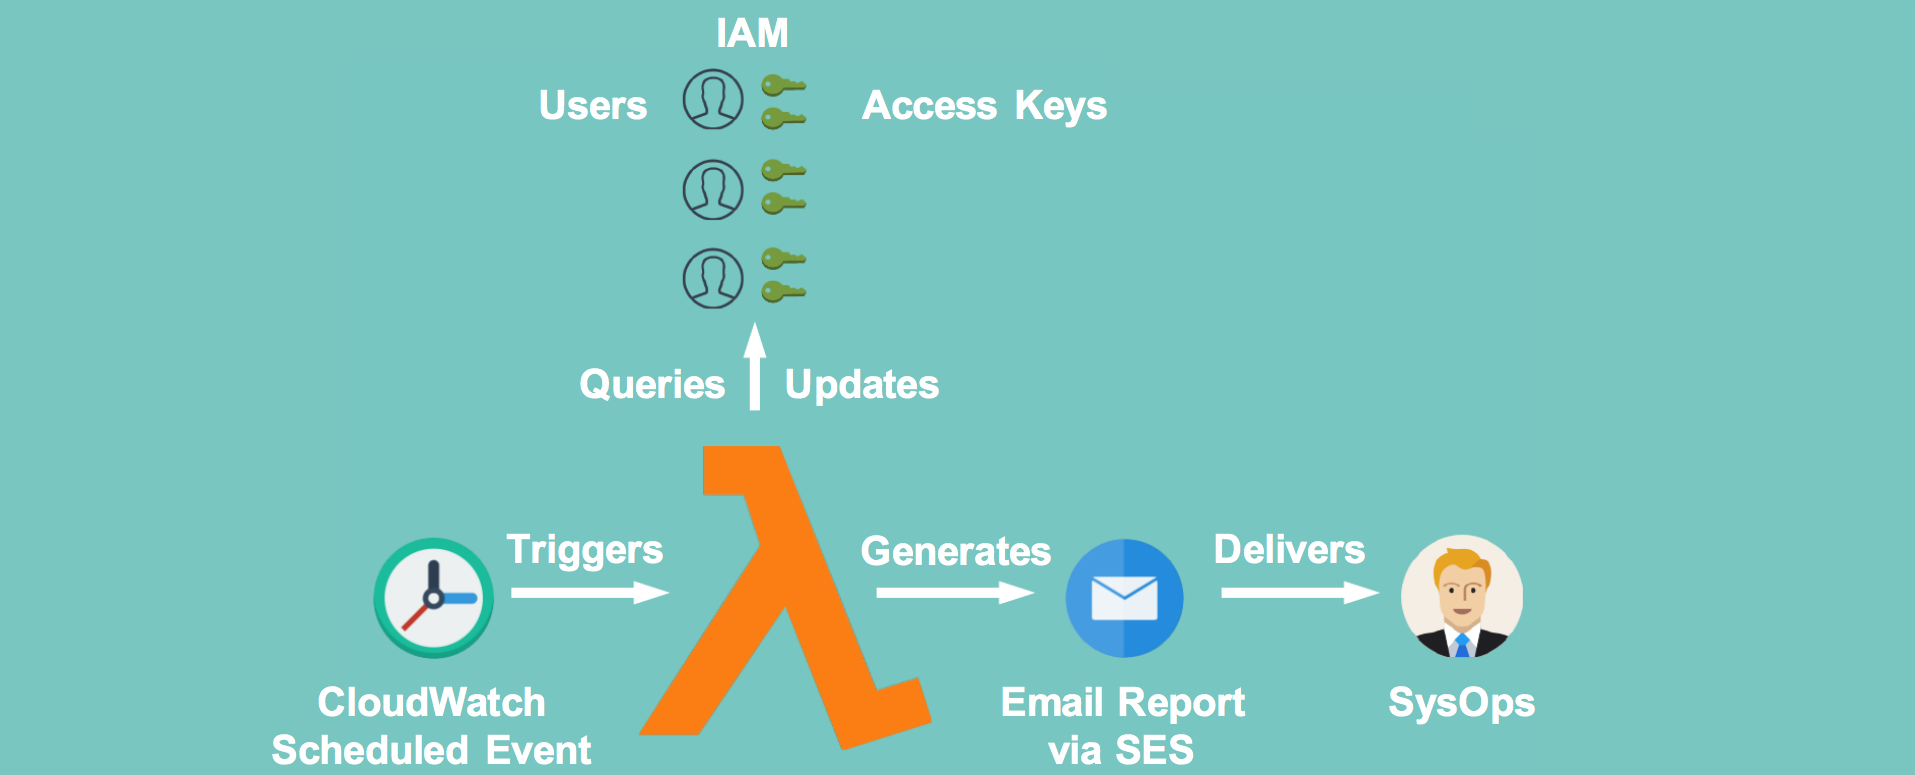 te-papa/aws-key-disabler
Ein kleines Lambda-Skript, das Zugriffsschlüssel deaktiviert, die älter als eine bestimmte Anzahl von Tagen sind.
 tanarchytan/cve-2021-1675
Behebung ohne Deaktivieren des Print Spoolers
 sec-it/monitorr-exploit-toolkit
Mehrere Exploits für Monitorr
 hakivvi/cve-2021-3560
C-Exploit für CVE-2021-3560, eine Authentifizierungsumgehung in polkit, die es unprivilegierten Benutzern ermöglicht, über DBus ein privilegiertes…
 circuitsoul/poc-cve-2016-10555
Ändere den Algorithmus RS256(asymmetrisch) zu HS256(symmetrisch) - POC (CVE-2016-10555)
 mesh3l911/cve-2021-3138
Discource POC
 lightspin-tech/red-shadow
Scannt AWS IAM-Konfigurationen auf Shadow-Administratoren, indem es falsch konfigurierte Deny-Richtlinien erkennt, die Aktionen von Benutzern auf…
 cyberark/skywrapper
SkyWrapper hilft dabei, verdächtige Erstellungsformen und Nutzungen von temporären Tokens in AWS zu entdecken.








