
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen
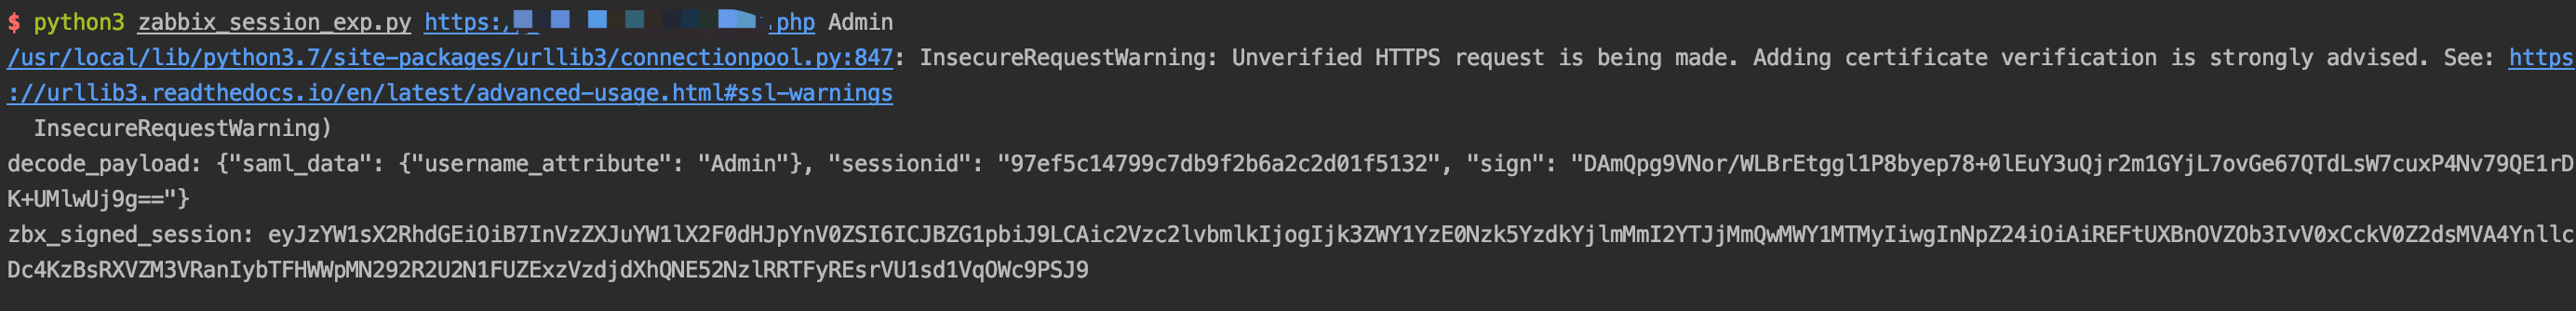
 mr-xn/cve-2022-23131
cve-2022-23131 zabbix-saml-bypass-exp
 fa1c0n35/zabbix-cve-2022-23131
Exploit für die Zabbix SAML SSO-Umgehung (CVE-2022-23131), die nicht autorisierten Admin-Zugriff durch Fälschung von Sitzungscookies ermöglicht.
 random-robbie/cve-2022-23131-exp
Zabbix SSO-Bypass
 l0ading-x/cve-2022-23131
cve-2022-23131
 1mxml/cve-2022-23131
Nutzt die Umgehung der Zabbix-SAML-SSO-Authentifizierung (CVE-2022-23131) aus und enthält eine FOFA-Abfrage, um verwundbare Zabbix-Instanzen zu…
 nccgroup/pmapper
Ein Werkzeug zur schnellen Bewertung von IAM-Berechtigungen in AWS.
 pandora-research/cve-2018-0114-exploit
Exploit für CVE-2018-0114: signiert JWT-Tokens neu, indem ein vom Angreifer kontrollierter öffentlicher Schlüssel in den JWS-Header eingebettet wird,…
 sleepycofe/cve-2021-26102
PoC für FortiWAN Auth-Bypass (https://www.fortiguard.com/psirt/FG-IR-21-048)
 immersive-labs-sec/cve-2021-32648
Proof-of-Concept-Exploit für die OctoberCMS-Authentifizierungsumgehung (CVE-2021-32648), das unbefugten Zugriff demonstriert und einen…
 uzju/gin-vue-admin-poc-cve-2022-21660
CVE-2022-21660
 haingn/lohongcam-cve-2021-33044
Python-Exploit für die Umgehung der Geräteauthentifizierung von Dahua (CVE-2021-33044). Sendet manipulierte schädliche Datenpakete, um die Anmeldung…
 cube0x0/nopac
CVE-2021-42287/CVE-2021-42278 Scanner & Exploiter.
 fengchenzxc/cve-2020-28148
Wi-Fi-Portal-Authentifizierungs-Bypass-Exploit mittels MAC-Adressen-Spoofing, um unbefugten Netzwerkzugriff zu erlangen, demonstriert auf…
 wing-song/cve-2021-37580
Apache ShenYu Admin-Authentifizierungsumgehung
 rabbitsafe/cve-2021-37580
Proof-of-Concept-Exploit für die Umgehung der JWT-Authentifizierung von Apache ShenYu Admin (CVE-2021-37580). Enthält ein Scan-Skript, um anfällige…
 mmeza-developer/cve-2018-0114
JWT Exploit
 spy0x7/cve-2021-33044
Dahua IPC/VTH/VTO Geräte Authentifizierungsumgehungs-Exploit
 bhdresh/cve-2021-33766
ProxyToken (CVE-2021-33766) : Eine Authentifizierungsumgehung in Microsoft Exchange Server POC Exploit








