
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen

 azuread/azureadassessment
Tooling zur Bewertung des Zustands und der Konfiguration eines Azure AD-Mandanten.
 asg-castle/cve-2023-27350
Proof-of-Concept-Exploit für CVE-2023-27350 in PaperCut NG; nutzt SetupCompleted-Zugriffskontrollfehler aus, um Authentifizierung zu umgehen und Code…
 synacktiv/eipp
Entra ID Kennwortschutz – Listen gesperrter Kennwörter
 opensc/opensc.tokend
Tokend-Modul für OS X mit Unterstützung für alle von OpenSC unterstützten Karten.
 sxyrxyy/cve-2024-1709-connectwise-screenconnect-authentication-bypass
Python-Exploit-Skript für CVE-2024-1709, eine Authentifizierungsumgehungs-Schwachstelle in ConnectWise ScreenConnect. Fügt der Zielinstanz einen…
 thetrueartist/abo.cms-exploit-unauthenticated-login-bypass-cve-2024-25227
SQL-Injection-Exploit für ABO.CMS 5.8, der die Authentifizierung über den tb_login-Parameter umgeht und nicht authentifizierten Zugriff auf das…
 threedr3am/learnjavabug
Java-sicherheitsbezogene Schwachstellen- und Technik-Demos, native Java-, Fastjson-, Jackson-, Hessian2-,…
 w01fh4cker/cve-2024-27198-rce
CVE-2024-27198 & CVE-2024-27199 Authentifizierungs-Bypass --> RCE in JetBrains TeamCity vor 2023.11.4
 rampantspark/cve-2024-27198
Ein PoC für CVE-2024-27198, geschrieben in Go
 miko550/cve-2023-32315
Openfire Console Authentifizierungsumgehungs-Schwachstelle mit RCE-Plugin
 horizon3ai/cve-2024-1403
Progress OpenEdge Authentifizierungsumgehung
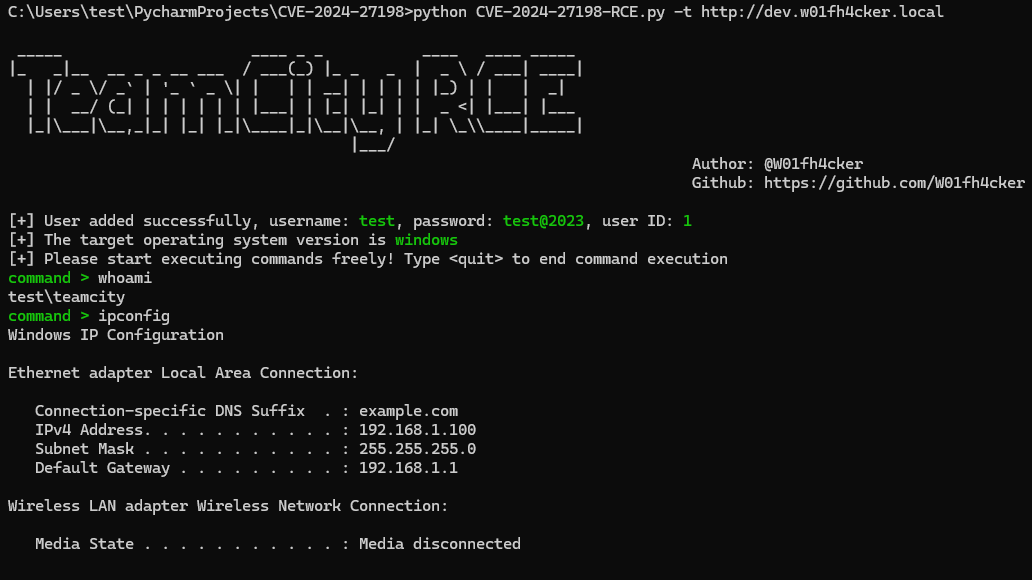 passwa11/cve-2024-27198-rce
Exploit für JetBrains TeamCity Authentifizierungsumgehung (CVE-2024-27198/27199) ermöglicht Remote-Code-Ausführung. Enthält Dork-Abfragen zur…
 rxrcoder/cve-2023-2437
Exploit-Tool für CVE-2023-2437, das auf UserPro <= 5.1.1 Authentication-Bypass abzielt und es Angreifern ermöglicht, Admin-Zugriff zu erlangen und…
 watchtowrlabs/connectwise-screenconnect_auth-bypass-add-user-poc
Proof-of-Concept-Exploit für die Umgehung der Authentifizierung in ConnectWise ScreenConnect, der das Hinzufügen eines administrativen Benutzers als…
 horizon3ai/secureconnect-auth-bypass
Ein Proof-of-Concept-Exploit für die Schwachstelle zur Authentifizierungsumgehung in ConnectWise SecureConnect.
 az0x7/vulnerability-checklist
Kuratierte Sammlung von Checklisten für Web- und API-Schwachstellen, die XSS, SQLi, CSRF, IDOR, Authentifizierungsumgehung, Datei-Upload und Tipps…
 c411e/cve-2023-47564
CVE-2023-47564
 shibli2700/randomrepo
SecOpsMaesttro POC








