
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen

 cyberark/skyark
SkyArk hilft, die höchstprivilegierten Entitäten in Azure und AWS zu entdecken, zu bewerten und zu sichern.
 randomrobbiebf/cve-2024-12172
WP Courses LMS – Online-Kurs-Builder, eLearning-Kurse, Kurslösung, Bildungskurse <= 3.2.21 - Missing Authorization to Authenticated (Subscriber+)…
 compliancecontrol/cve-2024-56116
Dokumentation für CVE-2024-56116: eine Cross-Site-Request-Forgery-Schwachstelle in Amiro.CMS vor 7.8.4, die es Remote-Angreifern ermöglicht, über…
 randomrobbiebf/cve-2024-11643
Barrierefreiheit von AllAccessible <= 1.3.4 - Fehlende Autorisierung für authentifizierte (Subscriber+) Benutzer zur willkürlichen Aktualisierung von…
 watchtowrlabs/mitel-micollab-auth-bypass_cve-2024-41713
Proof-of-Concept-Exploit für CVE-2024-41713, der eine Authentifizierungsumgehung in Mitel MiCollab demonstriert, die zu beliebigem Dateizugriff…
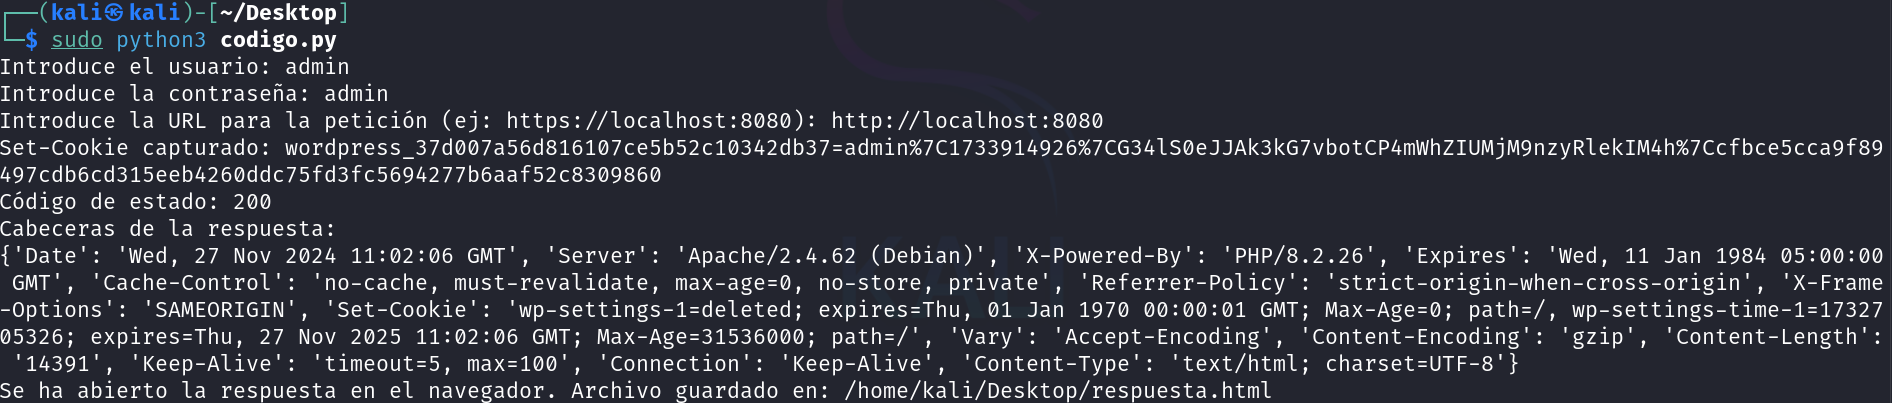 hunt3r850/cve-2024-10924-poc
Proof-of-Concept-Exploit für CVE-2024-10924, eine Schwachstelle zur Umgehung der Authentifizierung im WordPress-Plugin Really Simple Security, die…
 portswigger/oauth-scan
Burp Suite Extension zur Überprüfung der OAUTHv2- und OpenID-Sicherheit
 dagowda/zabbix-cve-2022-23131-sso-bypass
Exploit-Skript für CVE-2022-23131, das die Zabbix SSO-Authentifizierung durch Fälschung von JWT-Tokens umgeht und damit unbefugten Admin-Zugriff auf…
 d0ge/sign-saboteur
SignSaboteur ist eine Burp Suite Erweiterung zum Bearbeiten, Signieren und Verifizieren verschiedener signierter Web-Tokens.
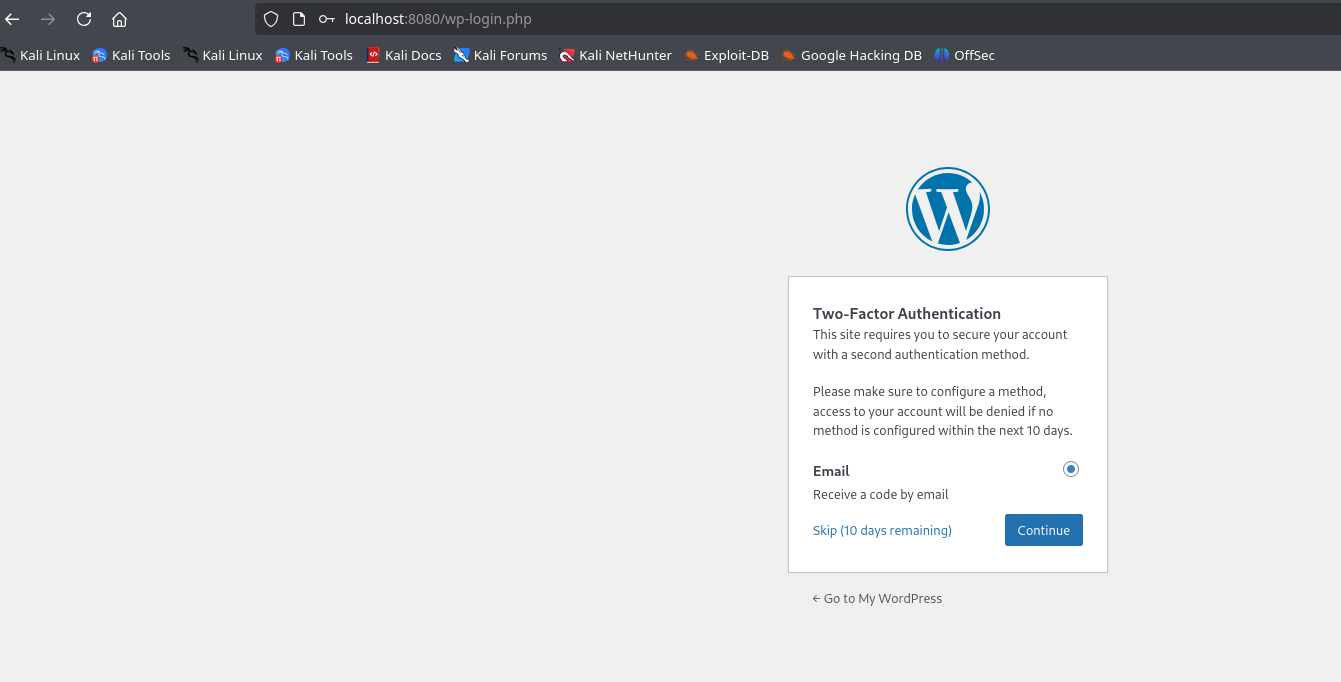 maalfer/cve-2024-10924-poc
MFA-Bypass in WordPress mit dem Plugin Really Simple Security, installiert zwischen den Versionen 9.0.0 – 9.1.1.1.
 xthalach/cve-2024-11318
Dieses Repository beschreibt eine IDOR-Schwachstelle in AbsysNet 2.3.1, die es einem entfernten Angreifer ermöglicht, Sitzungs-IDs über den Endpunkt…
 gr-1m/cve-2024-0012-poc
CVE-2024-0012 ist eine Schwachstelle zur Authentifizierungsumgehung in der Palo Alto Networks PAN-OS Software. Diese Schwachstelle ermöglicht es…
 randomrobbiebf/cve-2024-52429
WP Quick Setup <= 2.0 - Fehlende Autorisierung für authentifizierte (Abonnent+) Beliebige Plugin/Theme-Installation
 tam-k592/cve-2024-52316
CVE-2024-52316 - Apache Tomcat Authentifizierungsumgehungsschwachstelle
 zyn3rgy/smbtakeover
BOF- und Python3-Implementierung einer Technik zum Entbinden von 445/tcp unter Windows über SCM-Interaktionen
 m3ssap0/wordpress-really-simple-security-authn-bypass-exploit
Python-Exploit für CVE-2024-10924 Authentifizierungsumgehung in Really Simple Security < 9.1.2. Ermöglicht unauthentifiziertes Login als jeder…
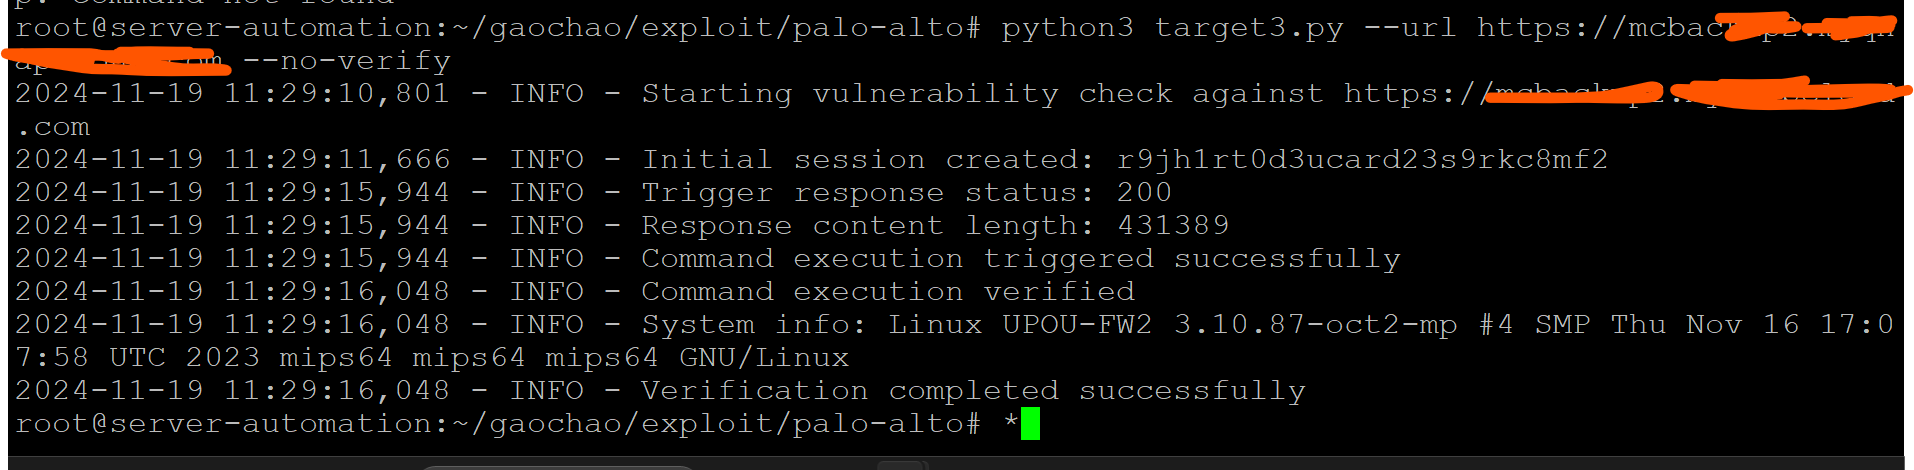 sachinart/cve-2024-0012-poc
CVE-2024-0012 PAN-OS: Authentifizierungsumgehung in der Management-Weboberfläche (PAN-SA-2024-0015) RCE POC
 watchtowrlabs/palo-alto-panos-cve-2024-0012
Exploit für CVE-2024-0012 und CVE-2024-9474, der auf Authentifizierungsumgehung und authentifizierte Befehlseinschleusung in der Palo Alto PAN-OS…








