
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen

 xenom0rph97/cve-2024-30896
Proof-of-Concept-Exploit für CVE-2024-30896, eine Privilegieneskalations-Schwachstelle in InfluxDB, die es Inhabern von allAccess-Tokens ermöglicht,…
 hakivvi/cve-2025-23369
Exploit für CVE-2025-23369: SAML-Authentifizierungsumgehung in GitHub Enterprise Server über libxml2-Eigenheiten, die unbefugten Zugriff ermöglicht.
 ainrm/jrohy-trojan-unauth-poc
CVE-2024-55215
 elastic/silhouette
Bewahre es geheim, bewahre es sicher
 nxploited/cve-2024-10924-exploit
Really Simple Security (Free, Pro und Pro Multisite) 9.0.0 - 9.1.1.1 - Authentifizierungsumgehung
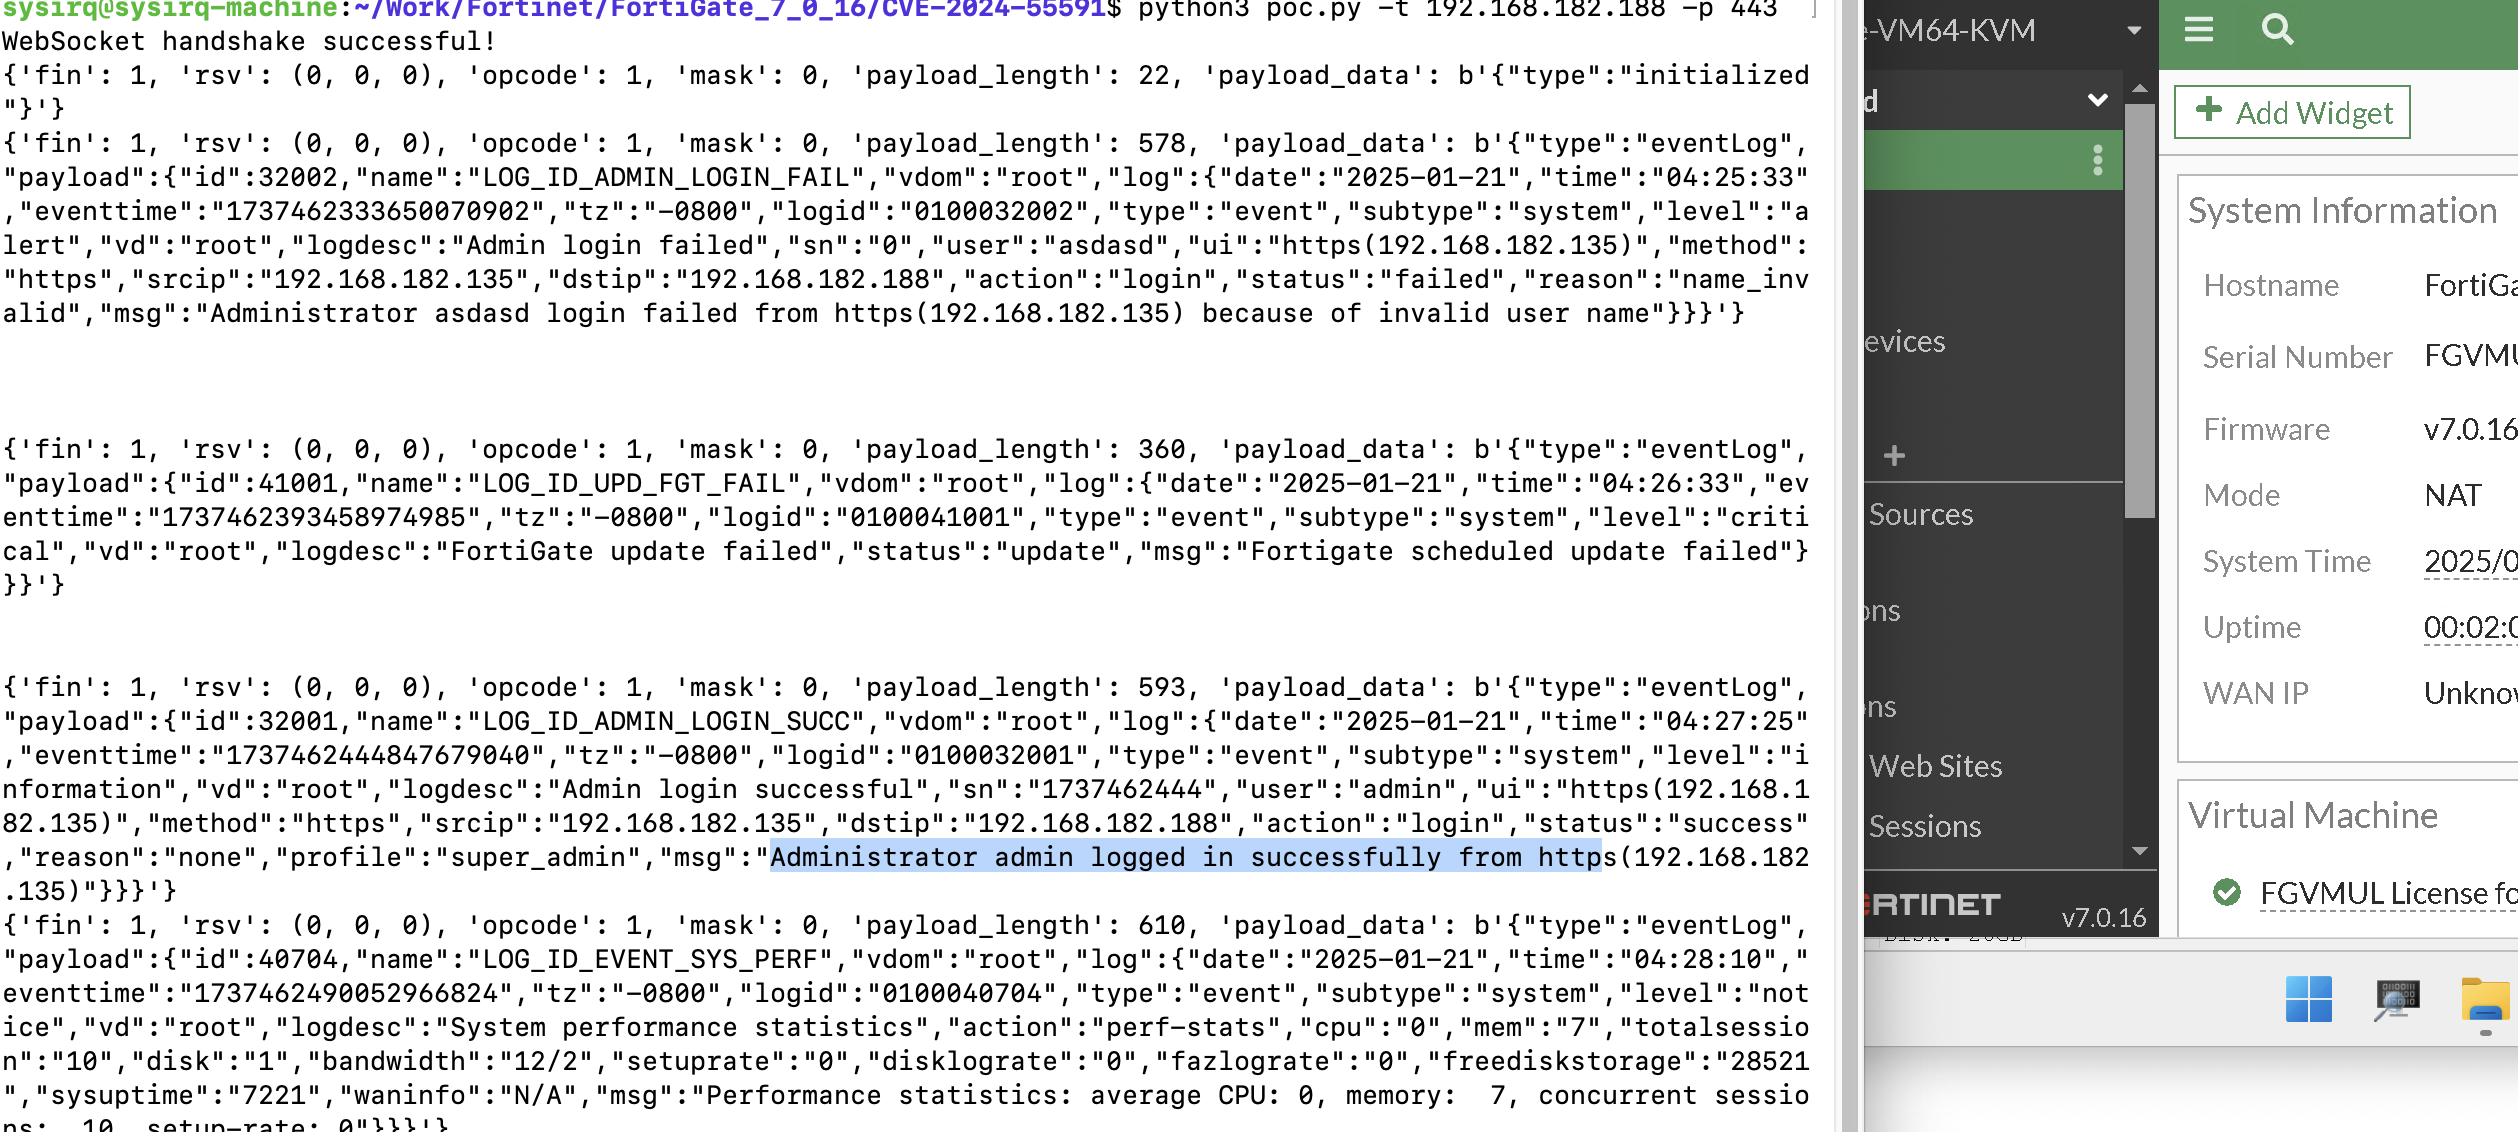 sysirq/fortios-auth-bypass-poc-cve-2024-55591
Proof-of-concept-Exploit für die FortiOS-Authentifizierungsumgehung (CVE-2024-55591), der nicht authentifizierten Zugriff auf System-Logs über…
 sysirq/fortios-auth-bypass-exploit-cve-2024-55591
Python-Exploit für CVE-2024-55591, das die FortiOS-Authentifizierung umgeht, um Remote-Befehle auf verwundbaren FortiGate- und FortiProxy-Geräten…
 sfewer-r7/sonicsessionleak
Exploit für CVE-2024-53704 - SonicWall SonicOS SSLVPN Authentifizierungs-Bypass
 masa42/cve-2024-38821-poc
Proof-of-Concept-Exploit für CVE-2024-38821, der eine Authentifizierungsumgehung im Spring Framework über Pfad-Traversal demonstriert, um auf…
 quahac/azure-ad-password-checker
# Azure AD Passwortprüfer
 randomrobbiebf/cve-2024-11848
NitroPack <= 1.17.0 - Fehlende Autorisierung für authentifizierte (Abonnent+) eingeschränkte Optionsaktualisierung
 katsana/remote-control
Ermöglicht Remote-Zugriff auf ein Benutzerkonto ohne Weitergabe von Anmeldedaten.
 randomrobbiebf/cve-2024-11423
Ultimate Gift Cards for WooCommerce <= 3.0.6 - Fehlende Autorisierung für den Unendlich-Geld-Glitch
 randomrobbiebf/cve-2024-12252
SEO LAT Auto Post <= 2.2.1 - Fehlende Autorisierung zum Überschreiben/Hochladen von Dateien (Remote Code Execution)
 randomrobbiebf/cve-2024-54378
Quietly Insights <= 1.2.2 – Fehlende Autorisierung für authentifizierte (Subscriber+) beliebige Optionenaktualisierung
 randomrobbiebf/cve-2024-54379
Minterpress <= 1.0.5 - Fehlende Autorisierung für authentifizierte Benutzer (Subscriber+) zur beliebigen Aktualisierung von Optionen
 yoryio/cve-2024-27198
Exploit für CVE-2024-27198 – TeamCity Server
 randomrobbiebf/agency-toolkit-1023-missing-authorization-to-unauthenticated-arbitrary-options-update
Agency Toolkit <= 1.0.23 – Fehlende Autorisierung für nicht authentifizierte beliebige Optionsaktualisierung








