
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen
 alihussainzada/cve-2025-29927-poc
PoC für CVE-2025-29927: Next.js Middleware-Bypass-Sicherheitslücke. Zeigt, wie x-middleware-subrequest Authentifizierungsprüfungen umgehen kann.…
 ricsirigu/cve-2025-29927
Eine absichtlich anfällige Next.js-App, verwundbar gegenüber CVE-2025-29927, Authorization Bypass
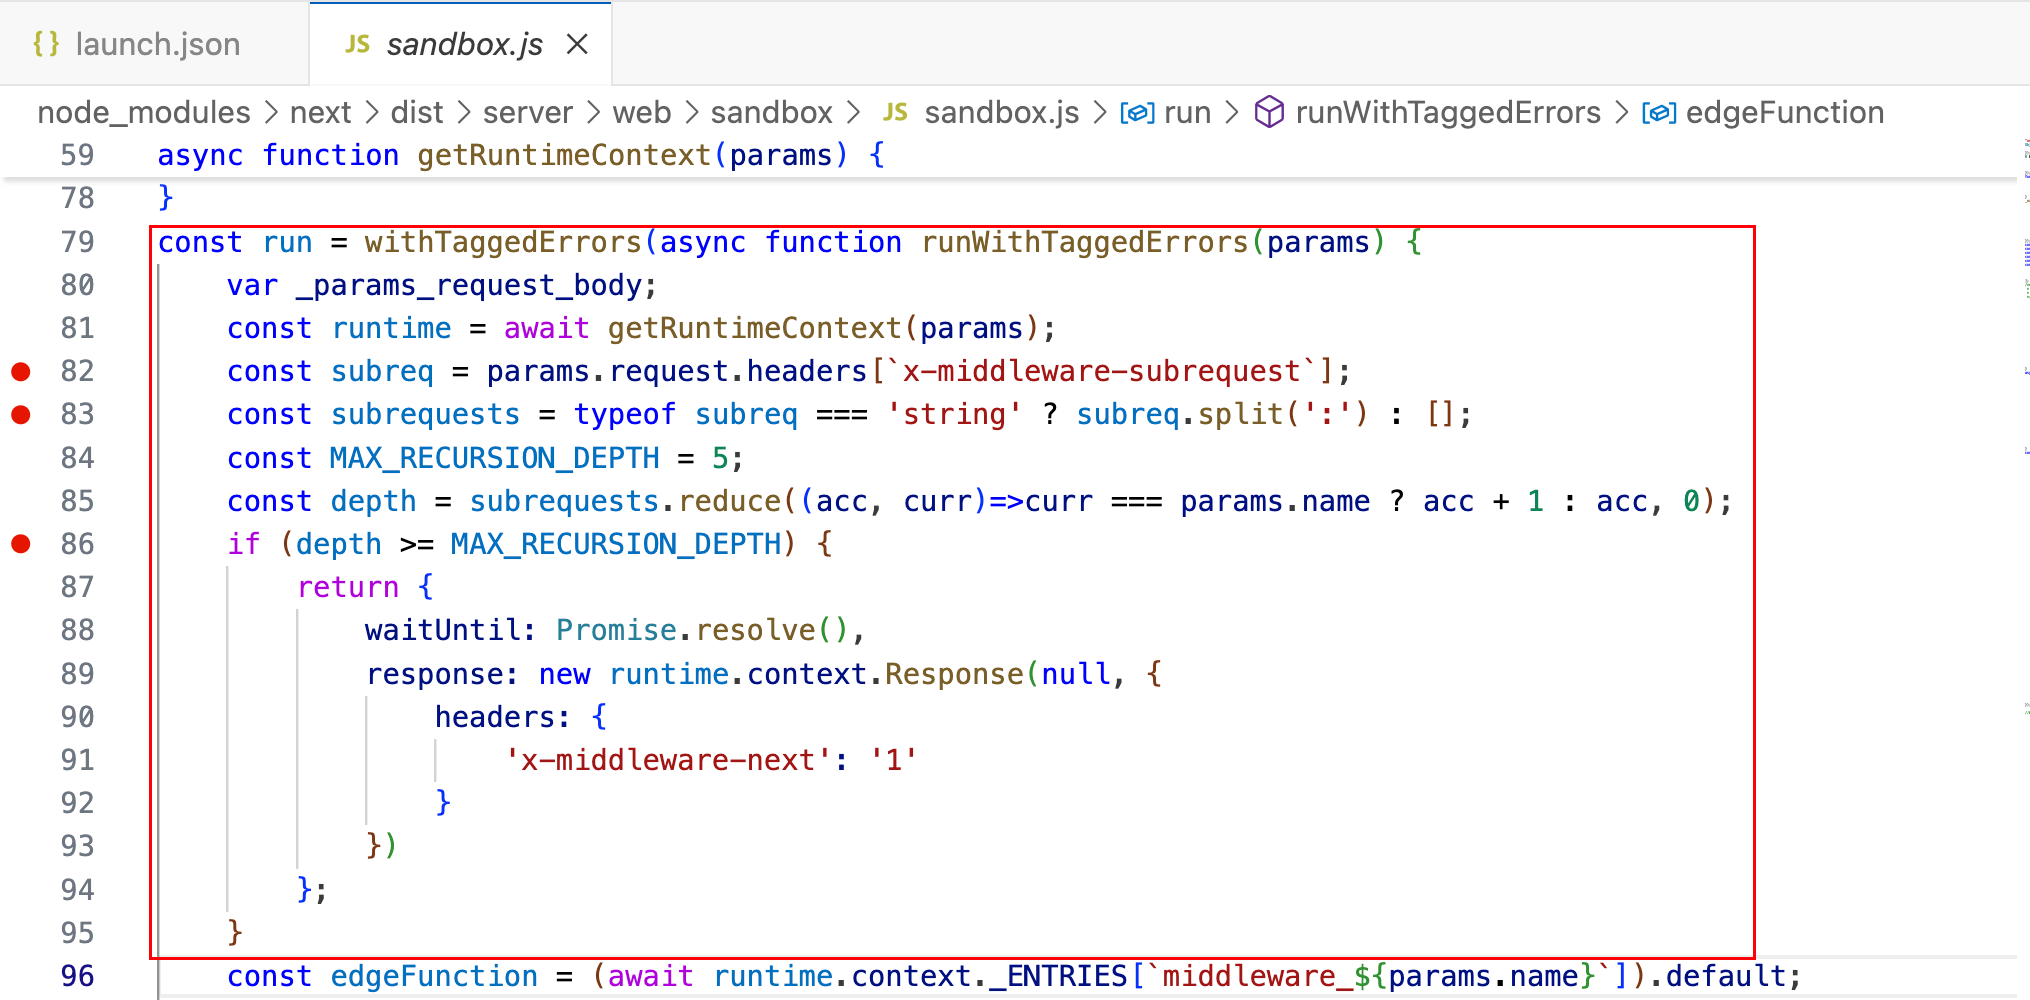 oyst3r1ng/cve-2025-29927
Next.js Middleware Auth Bypass
 lem0n817/cve-2025-29927
Lokale Testumgebung für die Next.js-Middleware-Autorisierungs-Bypass-Schwachstelle (CVE-2025-29927). Demonstriert die Ausnutzung über manipulierte…
 arvion-agent/next-cve-2025-29927
CVE-2025-29927 Umgehung der Autorisierung in der Next.js-Middleware
 azu/nextjs-cve-2025-29927-poc
Next.js PoC für CVE-2025-29927
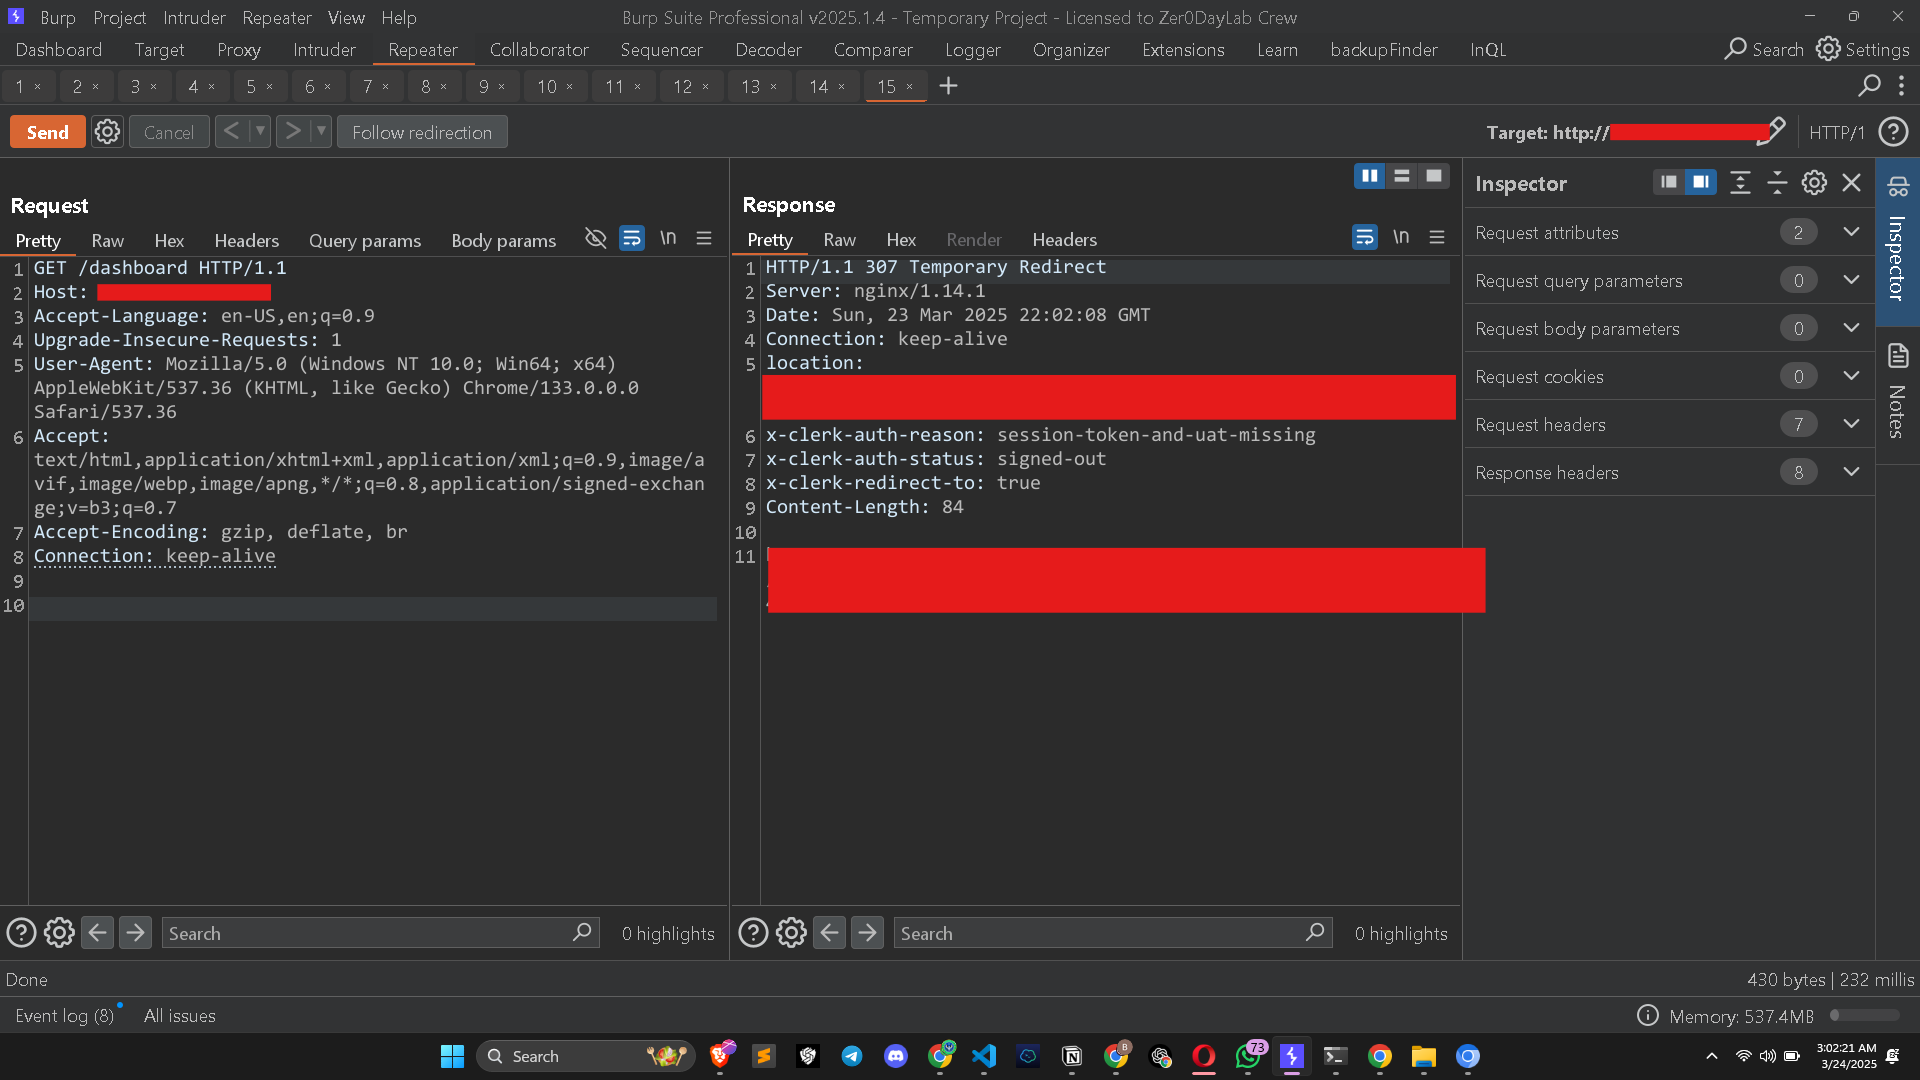 muhammadwaseem29/cve-2025-29927-poc
Autorisierungsumgehung in der Next.js-Middleware
 dedibagus/cve-2025-29927-poc
Umgehung der Autorisierung in Next.js Middleware
 aydinnyunus/cve-2025-29927
CVE-2025-29927 Proof of Concept
 iknowjason/purplecloud
Ein kleines Tool, um mit Azure Identity zu spielen – Tool zur Erstellung von Azure- und Entra-ID-Laboren. Blog: …
 absholi7ly/poc-cve-2024-32962-xml-crypto
Simuliert einen Angriff, der CVE-2024-32962 ausnutzt, um SAML-Nachrichten zu fälschen und unbefugte Berechtigungen zu erlangen, und demonstriert die…
 knavesec/credmaster
Umstrukturiertes und verbessertes CredKing-Passwort-Spraying-Tool, nutzt FireProx-APIs, um IP-Adressen zu rotieren, anonym zu bleiben und Drosselung…

 watchtowrlabs/kentico-xperience13-authbypass-wt-2025-0011
Python-Skript zur Prüfung der Authentifizierungs-Bypass-Schwachstelle (WT-2025-0011) im Kentico Xperience 13 CMS Staging Service durch…
 watchtowrlabs/kentico-xperience13-authbypass-wt-2025-0006
Authentifizierungs-Bypass-Erkennungsskript für den Kentico Xperience 13 CMS-Staging-Dienst, das eine einzelne POST-Anfrage verwendet, um die…
 maleeshaudan/wordpress-cve-2024-10924--exploit
WordPress CVE-2024-10924 Exploit für das Really Simple Security Plugin
 sariamubeen/cve-2024-10924
Python-Exploit für CVE-2024-10924, der die Zwei-Faktor-Authentifizierung im Really Simple SSL WordPress-Plugin umgeht und unbefugten administrativen…
 h8su/wordpress-cve-2024-10924-exploit
Ein Proof-of-Concept (PoC) Exploit für CVE-2024-10924, eine Schwachstelle im Really Simple SSL WordPress-Plugin, die das Umgehen der…








