
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen

 sugib3o/vulnerable-nextjs-14-cve-2025-29927
vulnerable-nextjs-14-CVE-2025-29927
 logisek/huntcyberark
CyberArk Sicherheitsaudit
 baza-nato/cve-2021-33044
Exploit für Dahua IPC/VTH/VTO-Geräte, der die Identitätsauthentifizierung durch das Senden manipulierter bösartiger Pakete umgeht und so unbefugten…
 typeconfused/cve-2026-24061
GNU telnetd-Dienst aus GNU InetUtils Authentifizierungsumgehung
 shivam-bathla/cve-2026-24061-setup
Docker-Setup für CVE-2026-24061
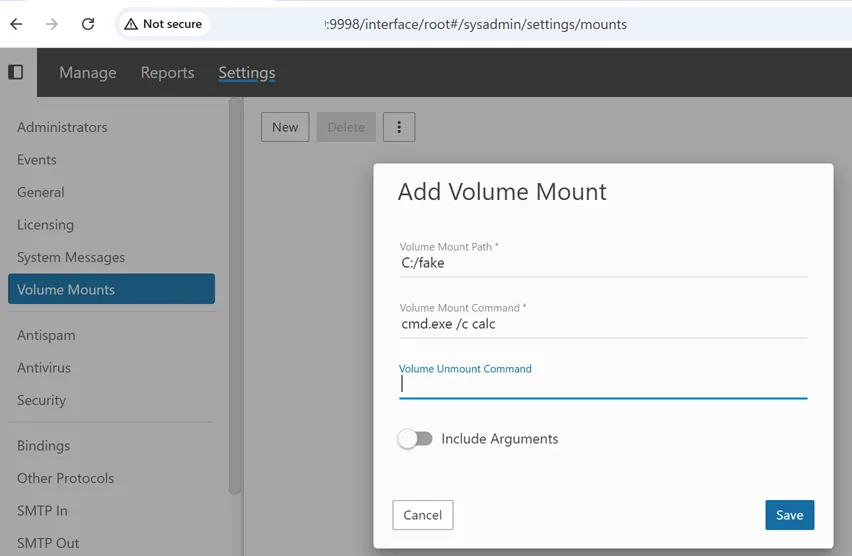 maxmnml/smartermail-cve-2026-23760-poc
CVE-2026-23760 – Eine Authentifizierungsumgehung über die Passwort-Reset-API in SmarterMail.
 galaxy-sc/cve-2026-0920-wordpress-la-studio-exploit
Proof-of-Concept-Exploit für CVE-2026-0920 im LA-Studio Element Kit, das eine nicht authentifizierte Rechteausweitung zum Administrator über…
 chocapikk/cve-2026-24061
Proof-of-Concept-Exploit für die Authentifizierungsumgehung von GNU Inetutils telnetd (CVE-2026-24061) mit Docker-Laboreinrichtung und Go-PoC. Nutzt…
 dsccommunity/certificatedsc
DSC-Ressourcen zur Vereinfachung der Verwaltung von Zertifikaten auf einem Windows-Server.
 masriyan/fufufafa
Framework für einheitliche Schwachstellen- und Fehlerprüfung Das ultimative AWS Cloud Security Audit Framework, das Sicherheitsaudits so einfach…
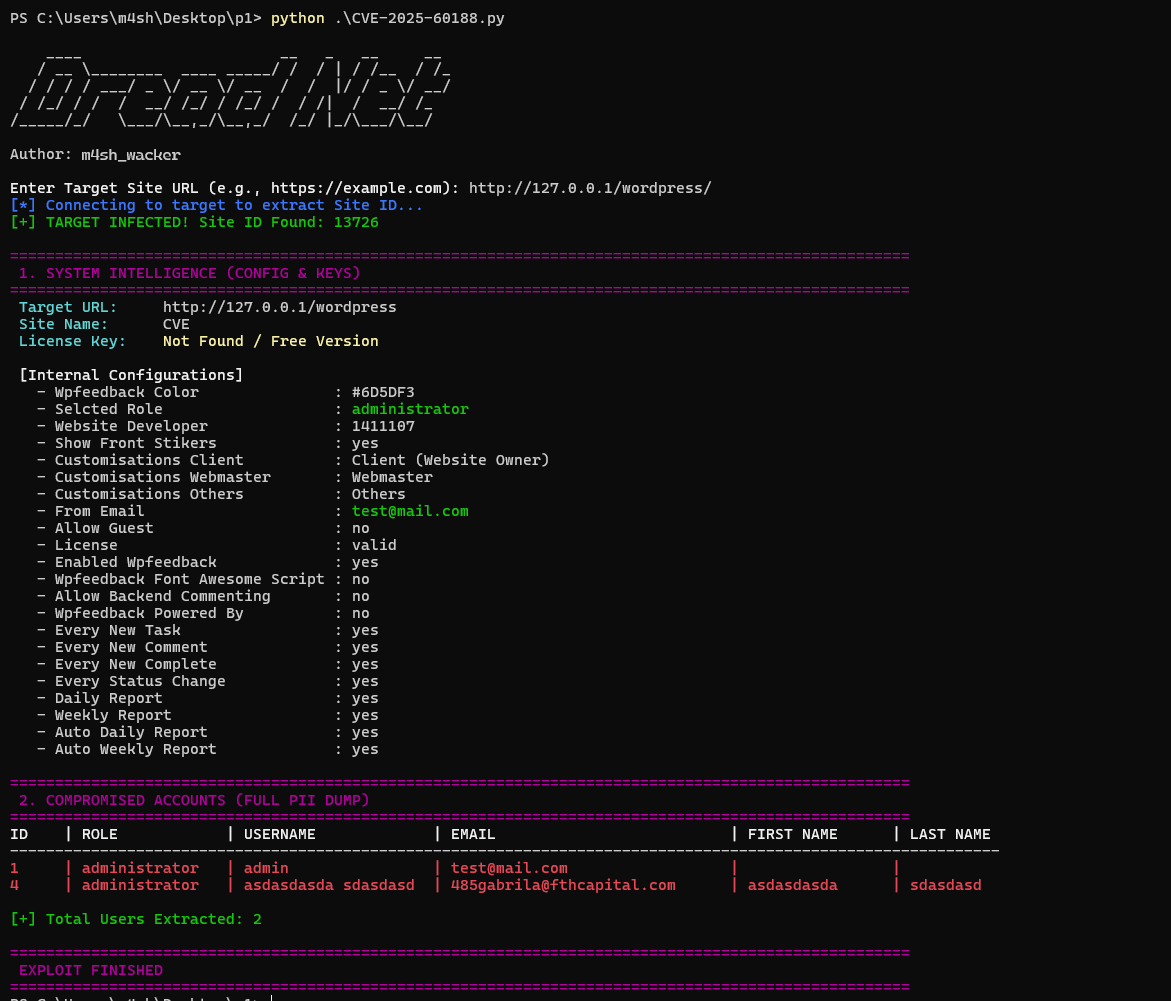 m4sh-wacker/cve-2025-60188-atarim-plugin-exploit
CVE-2025-60188 Atarim-Plugin-Exploit
 vectra-ai-research/maad-af
MAAD Attack Framework - Ein Angriffstool für einfaches, schnelles & effektives Sicherheitstesten von M365 & Entra ID (Azure AD).
 the-infra-company/kcatcher
Erwische, was in deinen Kafka-Clustern lauert.
 teteco/cve-2025-67070-intelbras-cftv-mfa-bypass
Eine kritische Schwachstelle im Intelbras NVD 9032 R Ftd IP CFTV-Gerät ermöglicht es einem Angreifer, die Multi-Faktor-Authentifizierung während der…
 openpcc/openpcc
Ein Open-Source-Framework für verifizierbar private KI-Inferenz
 bidaoui4905/cve-2018-10933
LibSSH-Authentifizierungsumgehung
 theronielanddaronpodcastshow/svja
Die Super Vulnerable Java Application (SVJA), wie sie in der Roniel-und-DaRon-Podcast-Show demonstriert wird, ist eine Apache-Struts-Anwendung, die…
 sneden/zeroheight-account-verification-bypass-cve-2025-65925
Unabhängiger Sicherheitsbefund – Zeroheight-Kontoerstellungs-Bypass durch fehlende Durchsetzung der Verifizierung (behoben im Juni 2025)








