
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen
 synacktiv/kcmapper
KcMapper ist ein Sicherheitsaudit-Tool für Keycloak. Es exportiert Ihre Keycloak-Konfiguration (Realms, Clients, Benutzer, Rollen usw.) in eine…
 watchtowrlabs/watchtowr-vs-solarwinds-webhelpdesk-cve-2025-40552-cve-2025-40553
Detektions-Artefakt-Generator für die SolarWinds Web Help Desk Pre-Auth-RCE-Kette (CVE-2025-40552 + CVE-2025-40553). Verifiziert die…
 thirukguru/aws-perimeter
Ein terminalbasierter AWS-Sicherheitsscanner mit über 102 Sicherheitsprüfungen in den Bereichen VPC, IAM, S3, CloudTrail, Container (ECS/EKS) und…
 0x240x23elu/cve-2026-1529
Keycloak: Nicht autorisierte Organisationsregistrierung durch fehlerhafte Validierung von Einladungstokens
 qarait/ephemera
Zero-Trust SSH CA
 oscerd/cve-2026-23552
CVE-2026-23552 – Akzeptanz von realmübergreifenden Token in camel-keycloak
 shoucheng3/keycloak__keycloak_cve-2022-4361_21-1-1
Open-Source-Lösung für Identitäts- und Zugriffsverwaltung, die Single Sign-On, Benutzer-Föderation und zentrale Authentifizierung für moderne…
 cspf-founder/darwis-taxii
Ein Hochleistungs-TAXII (Trusted Automated eXchange of Indicator Information) Server, geschrieben in Rust.
 shoucheng3/keycloak__keycloak_cve-2022-4137_20-0-3
Open-Source-Lösung für Identitäts- und Zugriffsverwaltung mit Single Sign-On, Benutzerföderation und zentraler Authentifizierung für moderne…
 shoucheng3/keycloak__keycloak_cve-2022-3782_20-0-1
Open-Source-Identitäts- und Zugriffsverwaltungsplattform, die Single Sign-On, Benutzerföderation und zentrale Authentifizierung für moderne…
 qarait/gate0
Eine kleine, überprüfbare, terminierende, deterministische Mikro-Policy-Engine
 shoucheng3/keycloak__keycloak_cve-2022-1274_20-0-3
Open-Source-Lösung für Identitäts- und Zugriffsverwaltung, die Single Sign-on, Benutzer-Föderation und zentrale Authentifizierung für moderne…
 shoucheng3/keycloak__keycloak_cve-2014-3656_1-0-5-final
Open-Source-Identitäts- und Zugriffsverwaltungslösung, die Authentifizierung, Benutzer-Föderation, Single Sign-On und granulare Autorisierung für…
 enochgitgamefied/nextjs-cve-2025-29927-docker-lab
Docker-basiertes Labor zur Erkundung und Reproduktion der Next.js CVE-2025-29927 Middleware-Autorisierungsumgehungs-Schwachstelle. Beinhaltet…
 simoesctt/sctt-2026-33-0004-forticloud-sso-identity-singularity
Während die von Fortinet am 27. Januar 2026 veröffentlichte Abschwächung für **CVE-2026-24858** darauf abzielt, bestimmte Konten wie…
 simoesctt/ctt-refraction-vortex-cve-2026-7731-
Exploit für CVE-2026-7731, der Cloud-native Identity-Gateways angreift, indem die zeitliche JWT-Validierung umgebogen wird, um Privilegien von…
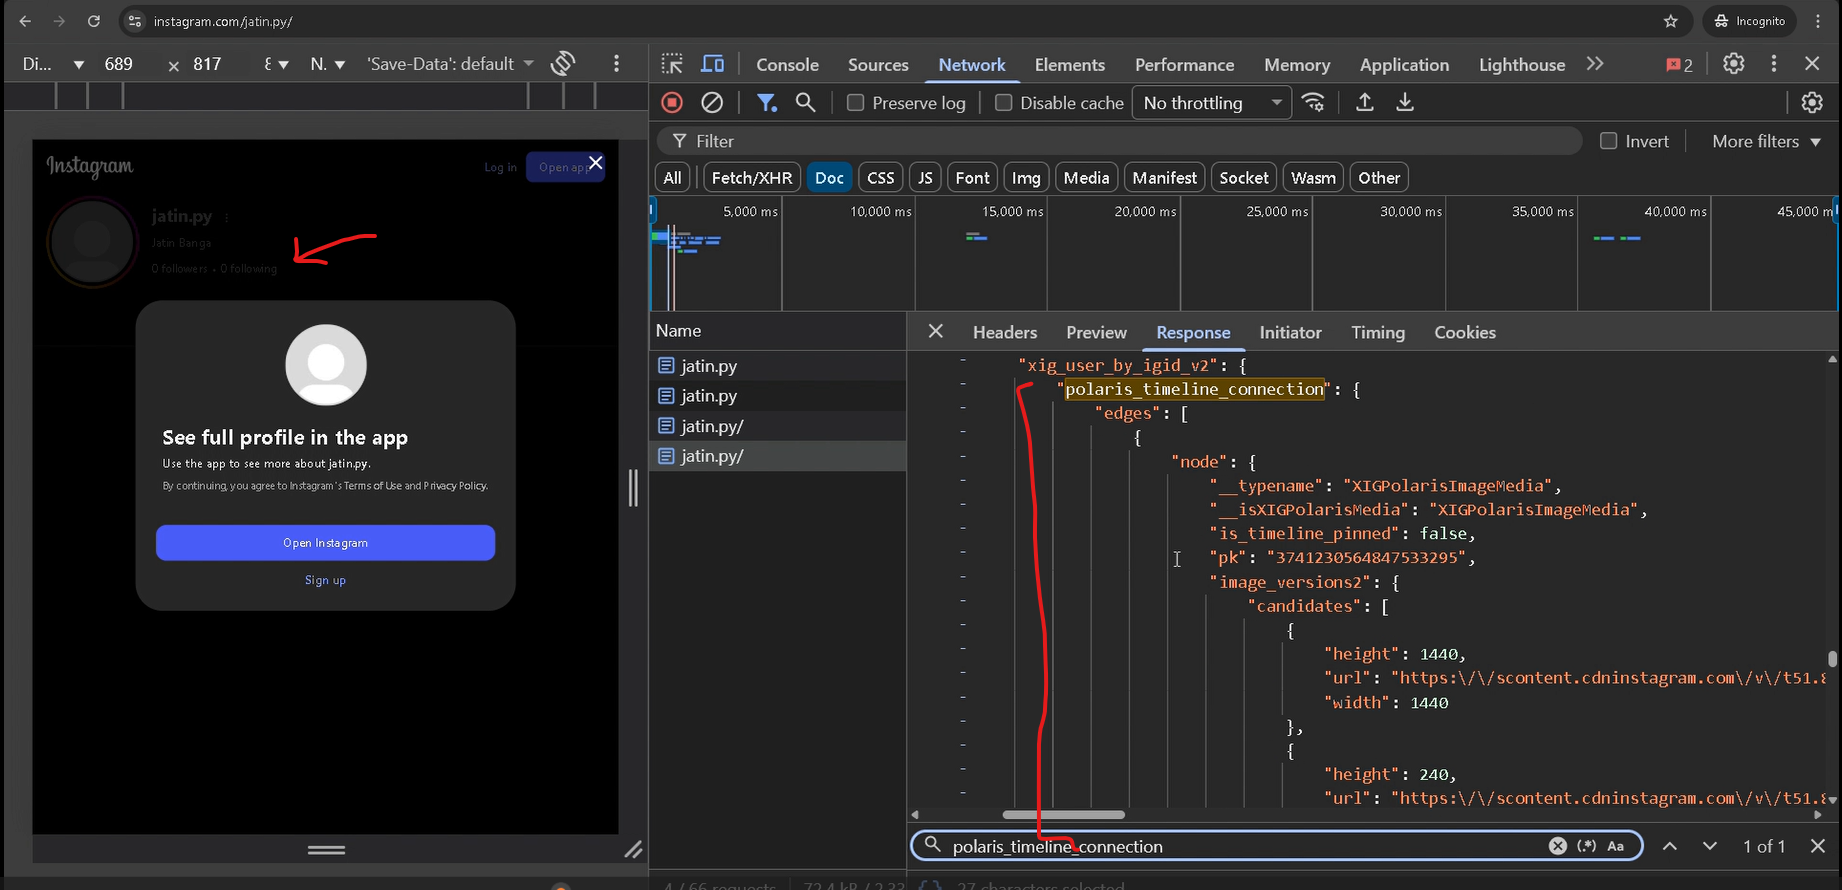 jatin-dot-py/instagram-private-bypass
Dieses Repository deckt eine serverseitige Autorisierungsumgehung bei Instagram auf, die nicht authentifizierten Zugriff auf private Zeitleisten…
 imbas007/auth-bypass-cve-2025-40554
Proof-of-concept-Exploit für CVE-2025-40554, eine Authentifizierungsumgehung in SolarWinds Web Help Desk. Enthält Nuclei-Vorlage und Python-Exploit…








