
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen
 crims-on/cve-2026-29000
Exploit-Skript für CVE-2026-29000, eine JWT-Authentifizierungsumgehung in Pac4j, die unbefugten Zugriff mithilfe eines öffentlichen Schlüssels…
 manbahadurthapa1248/cve-2026-29000---pac4j-jwt-authentication-bypass-poc
Proof-of-Concept-Exploit für CVE-2026-29000, eine Authentifizierungsumgehung in pac4j-jwt. Fälscht JWT-Tokens, um Administratorzugriff auf geschützte…
 helixar-ai/mcp-security-checklist
MCP wird rasant eingeführt. Sicherheitsleitfäden hinken hinterher. Diese Checkliste bietet Sicherheitsingenieuren, Plattformteams und technischen…
 rohitberiwala/cve-2026-28372-telnetd-privilege-escalation
Dieses Proof-of-Concept demonstriert eine **Local Privilege Escalation**-Schwachstelle in GNU inetutils `telnetd`. `telnetd` reicht…
 wardgate/wardgate
Sicherheits-Gateway für KI-Agenten - API-Proxy mit isolierten Anmeldeinformationen und richtliniengesteuerte Remote-Ausführung (Conclaves).…
 kernelzeroday/cve-2026-29000
Forge JWE-verpackte unsignierte JWTs, um die pac4j-jwt-Signaturprüfung (CVE-2026-29000) zu umgehen und sich als beliebiger Benutzer zu…
 aksalsalimi/cve-2026-26418
# Dokumentation zu CVE-2026-26418 Eine fehlende Authentifizierungs- und Autorisierungsschwachstelle in der TCS Cognix Recon Client v3.0 Web-API,…
 m2l33k/blockguard
BlockGuard ist ein Windows Data Loss Prevention (DLP)-Agent, der Dateizugriffe auf Prozessebene abfängt und kontrolliert. Es stellt sicher, dass nur…
 xenoncyber/envy
Ein terminalbasiertes Tool zur Verwaltung von Geheimnissen mit sowohl TUI- als auch CLI-Unterstützung.
 khoinp1012/kprotect
Sicherheits-Engine auf Kernel-Ebene, die mithilfe von eBPF-LSM Dateizugriffsrichtlinien basierend auf der Prozessherkunft durchsetzt und sensible…
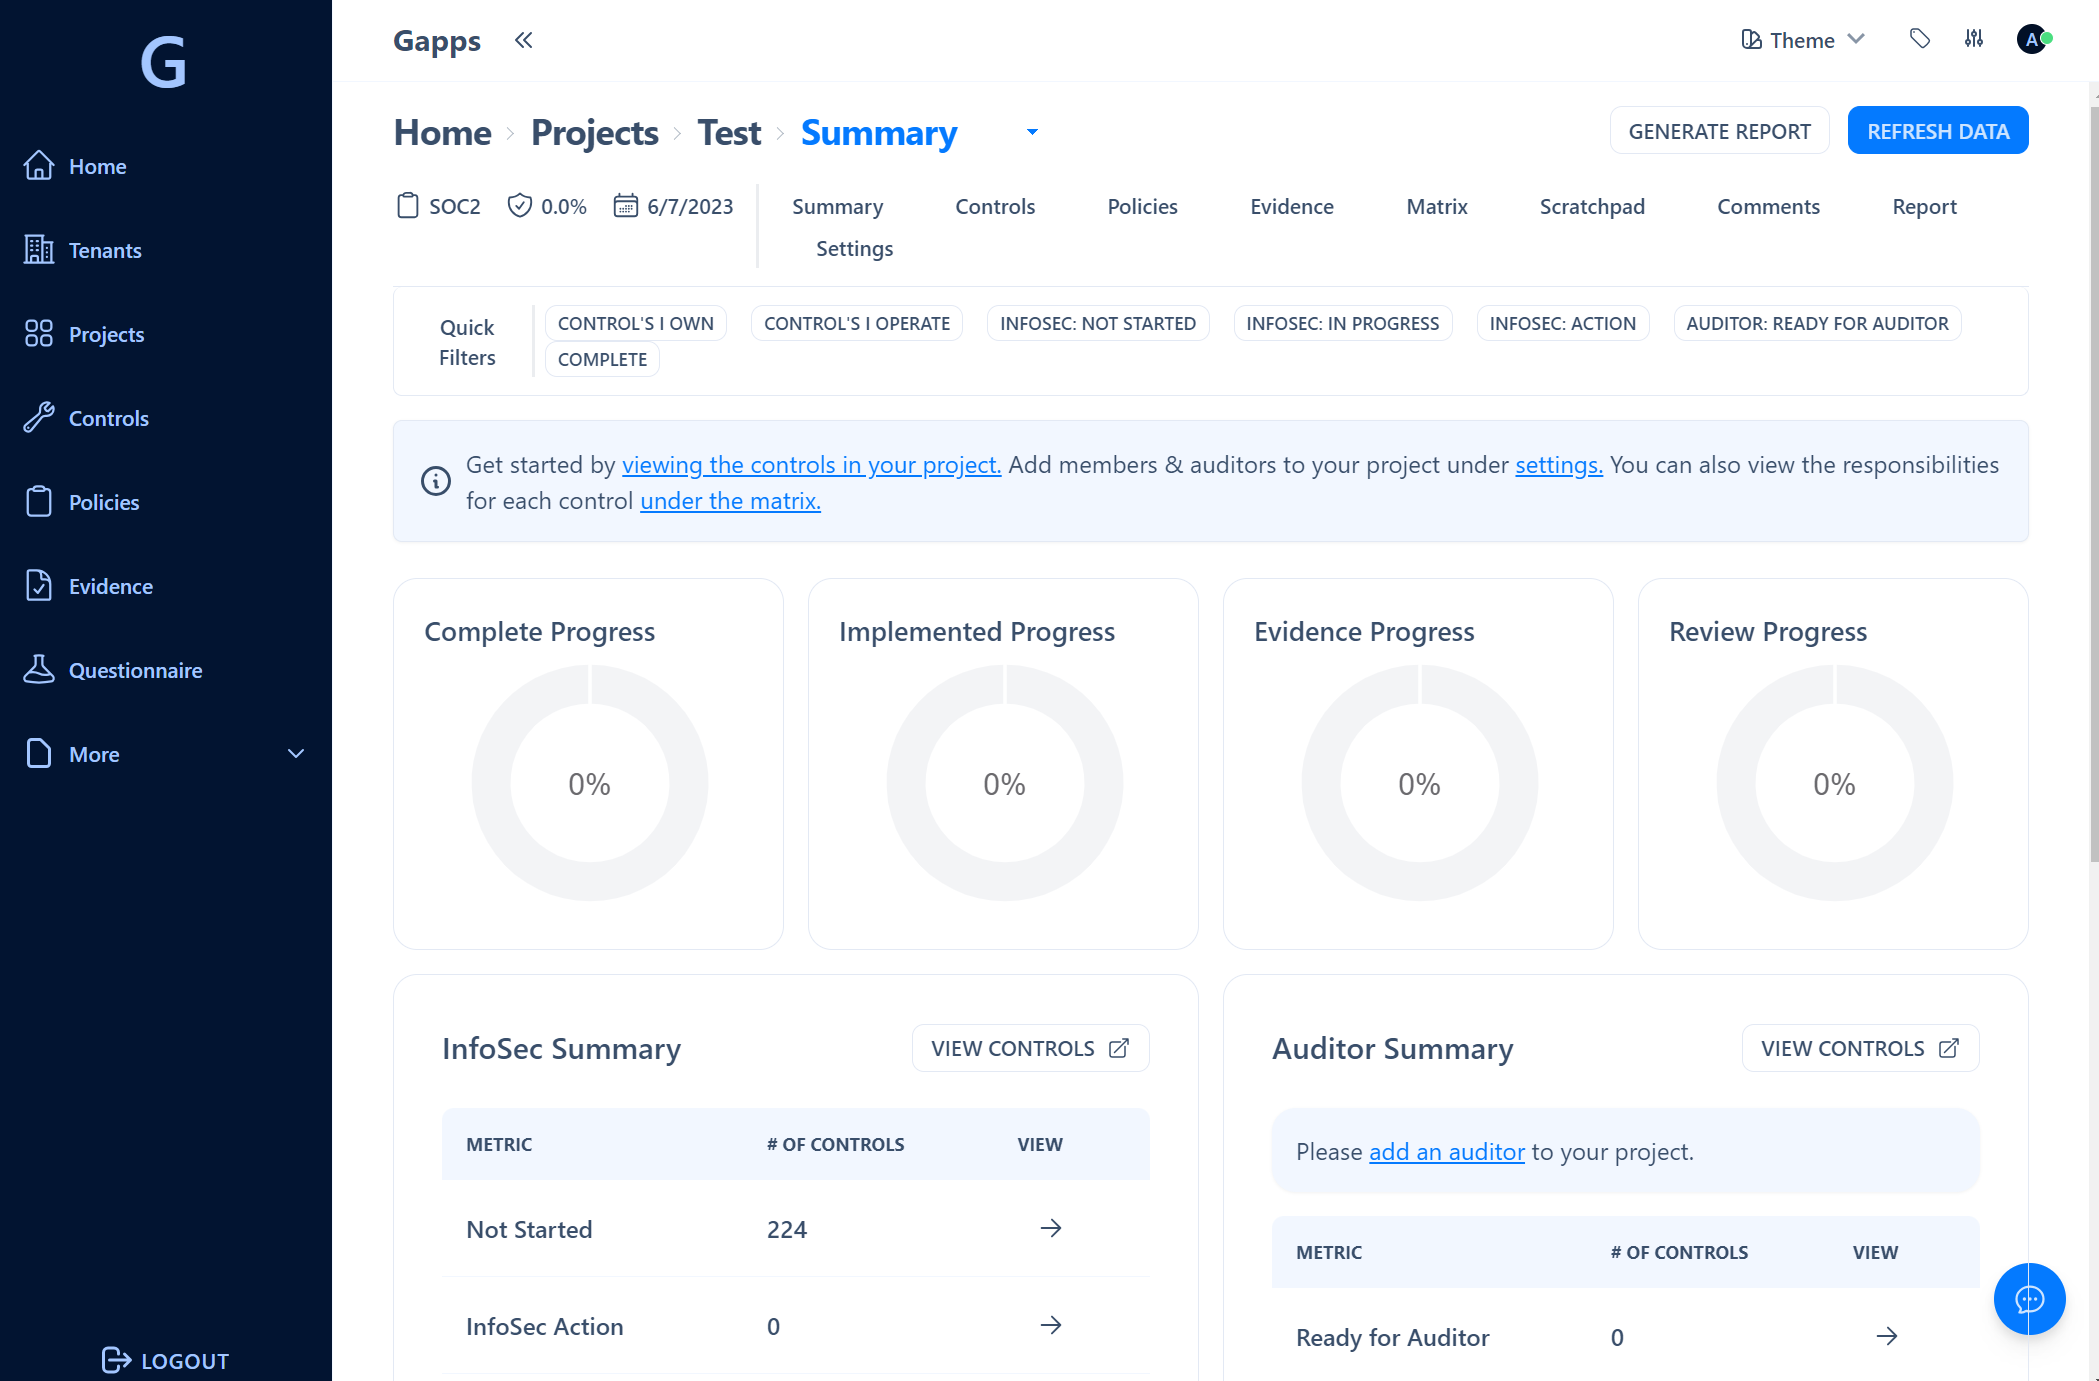 bmarsh9/gapps
Sicherheits-Compliance-Plattform - SOC2, CMMC, ASVS, ISO27001, HIPAA, NIST CSF, NIST 800-53, CSC CIS 18, PCI DSS, SSF Tracking
 logisek/evilmist
EvilMist ist eine Sammlung von Skripten und Hilfsprogrammen, die für die Unterstützung von Cloud-Penetrationstests und Red Teaming entwickelt wurde.…
 gmh5225/gatekeeper
Selbstgehostetes SSH-Zugriffsgateway in Go mit OIDC/LDAP-Authentifizierung, RBAC, MFA, Sitzungsaufzeichnung, Audit-Export, Verschlüsselung im…
 sahiloj/cve-2023-33730
eScan Management Console Version 14.0.1400.2281 enthält eine Rechteausweitung über die `GetUserCurrentPwd`-Funktion, die es Angreifern ermöglicht,…
 shoucheng3/jenkinsci__script-security-plugin_cve-2023-24422_1228.vd93135a_2fb_25
Jenkins-Plugin, das Skriptgenehmigungsworkflows und Groovy-Sandboxing bereitstellt, um eine sichere Skriptausführung zu erzwingen, mit ACL-bewussten…
 csuribird/cve-2025-2304
Dieses Python-Skript nutzt eine kritische Mass Assignment Vulnerability in Camaleon CMS Version 2.9.0 aus, die es jedem registrierten Benutzer…
 sanmilie/pkcs11sshagent
SRO PKCS11 – SSH Agent CNG ist ein souveräner, ultraleichter und abhängigkeitsfreier Windows-Agent, der PKCS#11, SSH-Agent, Pageant und CNG/Smartcard…
 gill-singh-a/cve-2023-20198-exploit
Proof-of-concept-Exploit für CVE-2023-20198, eine Authentifizierungs-Bypass-Schwachstelle, die das Cisco IOS XE Web UI betrifft.








