
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen

 s1incere/cve-2023-22515
Exploit-Skript für die unbefugte Hinzufügung von Confluence-Administratorbenutzern
 k4ptor/cve-2023-22515
Skript zur unautorisierten Administrator-Benutzerhinzufügung in Confluence
 golioth/signy
Asymmetrische Kryptographie-Bibliothek zur Erzeugung signierter URLs auf eingebetteten Geräten, die zeitlich begrenzten Ressourcenzugriff unter…
 jfriedli/cve-2025-10294
Exploit für CVE-2025-10294: Authentifizierungsumgehung durch leeren HMAC-Schlüssel in ownid_shared_secret, die JWT-Fälschung und unbefugten…
 alvin-alvo/safenet-soho-security-framework
Ein leichtgewichtiges, richtliniengesteuertes Framework, das Zero-Trust-Mikrosegmentierung in SOHO-Netzwerke unter Verwendung von WireGuard bringt.
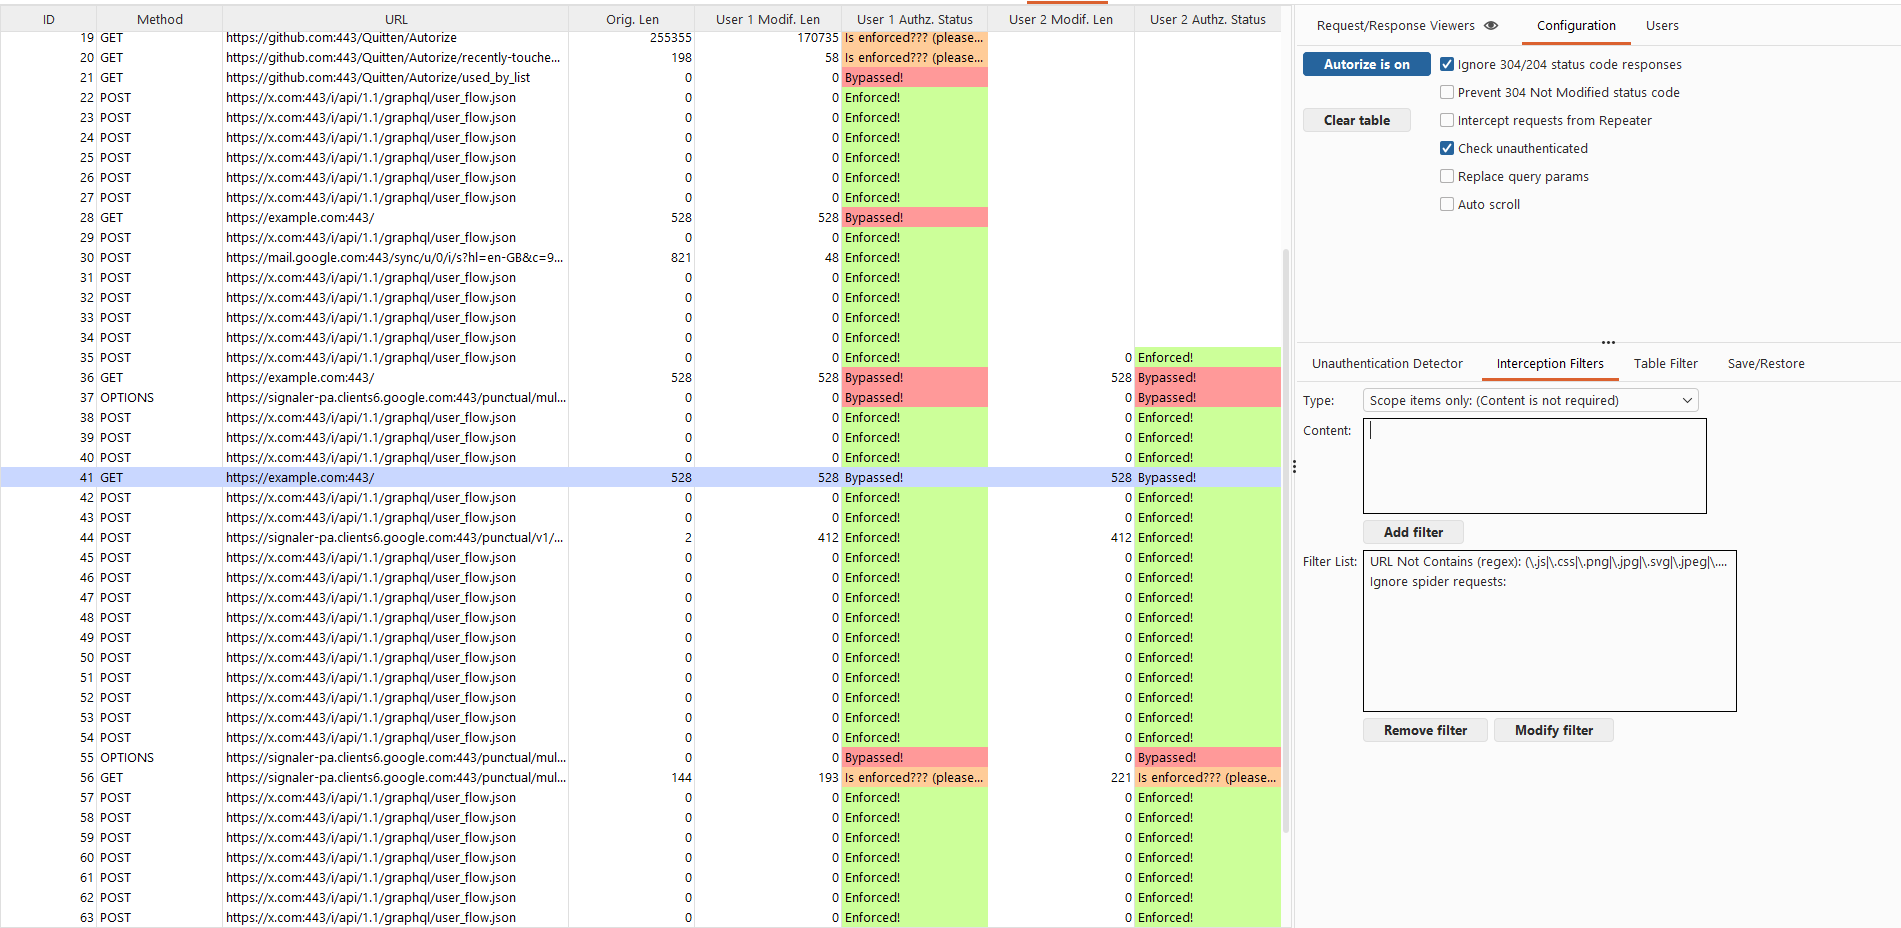 quitten/autorize
Automatische Autorisierungsdurchsetzungserkennungserweiterung für Burp Suite, geschrieben in Jython, entwickelt von Barak Tawily, um die Arbeit von…
 joshuavanderpoll/cve-2026-2991
PoC-Exploit für CVE-2026-2991 — Authentifizierungsumgehung im KiviCare-WordPress-Plugin (≤4.1.2), die es nicht authentifizierten Angreifern…
 toddkk02/cve-2025-29927
Proof-of-concept-Exploit für CVE-2025-29927, der die Authentifizierungsumgehung in Next.js-Middleware über den x-middleware-subrequest-Header…
 v-jfanca/cve-2026-20833-rc4-kerberos
Kerberos-RC4-Deprecation: Erkennung, Behebung und Anleitung (CVE-2026-20833)
 sudo-wp/sudowp-postgallery
Ein sicherheitsgehärteter Fork des aufgegebenen WordPress-Plugins "PostGallery". Behebt kritische Schwachstellen für beliebigen Datei-Upload…
 sudo-wp/sudowp-crowdsignal-forms
Ein sicherheitsgehärteter Fork von Crowdsignal Forms. Behebt CVE-2025-69015 (Broken Access Control), modernisiert für PHP 8.2+ und erzwingt strenge…
 sudo-wp/sudowp-clickfunnels-zurich
Ein sicherheitsgepatchter Fork des veralteten ClickFunnels Classic WordPress-Plugins. Behebt kritische Stored-XSS-Sicherheitslücken (CVE-2022-4782)…
 sudo-wp/sudowp-adminer
Ein sicheres, vertrauensfreies Datenbankverwaltungstool für WordPress. Behebt kritische SSRF-Sicherheitslücken (CVE-2021-21311) durch die…
 rootx111/cve-2026-29000
Exploit für CVE-2026-29000, eine JWT-Authentifizierungsumgehung in pac4j-jwt über JWE-verpacktes PlainJWT, die Token-Fälschung und…
 sumaiyafathima-code/cve-2023-27524
Exploit-Tool für CVE-2023-27524, eine Authentifizierungs-Bypass-Schwachstelle in Apache Superset. Ermöglicht unbefugten Zugriff auf verwundbare…
 ignitetechnologies/burpsuite-for-pentester
Dieses Cheatsheet wurde für Bug-Bounty-Jäger und Penetrationstester erstellt, um ihnen zu helfen, Schwachstellen von P4 bis P1 ausschließlich und…
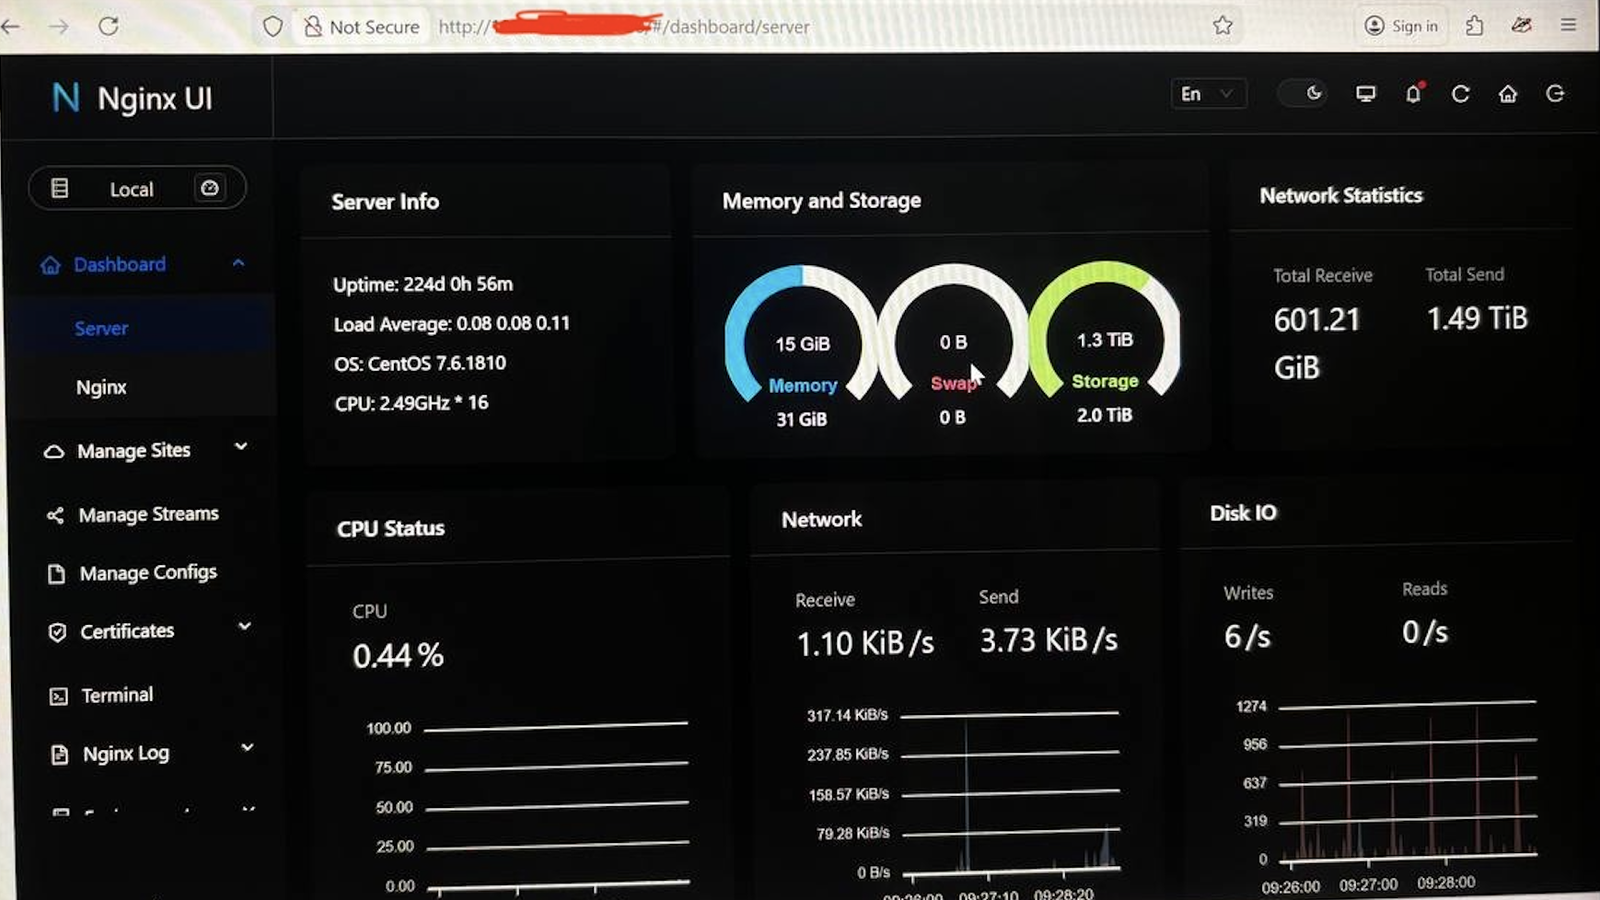 skynoxk/cve-2026-27944
Automatisierter Exploit für CVE-2026-27944 in Nginx UI: lädt Backups herunter und entschlüsselt sie, extrahiert Geheimnisse und erstellt…
 alihussainzada/cve-2026-29000-python-poc-pac4j-jwt-authenticationbypass-poc
Python-PoC, der eine Authentifizierungsumgehung in pac4j JWT demonstriert, indem ein JWE-Token mit einem unsignierten inneren JWT erstellt wird, was…








