
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen

 toanln-cov/cve-2026-66917
IDOR + Stored XSS durch fehlerhafte Autorisierung auf Objektebene in JoomGallery

 wattocyber/detection-defense-library
Referenz für Detection Engineering, die Windows-, Cloud-, Container-, Identity- und ICS-Angriffsklassen auf Sigma-Regeln, Trust-Boundary-Modelle,…
 wattocyber/agentic-dm-gateway
Sicherheits-Kontrollebene für LLM-Agenten: Allowlists, Owner-Kill-Switch, PIN-Sitzungen, Rate-Limits, Prompt-Injection-Erkennung und…
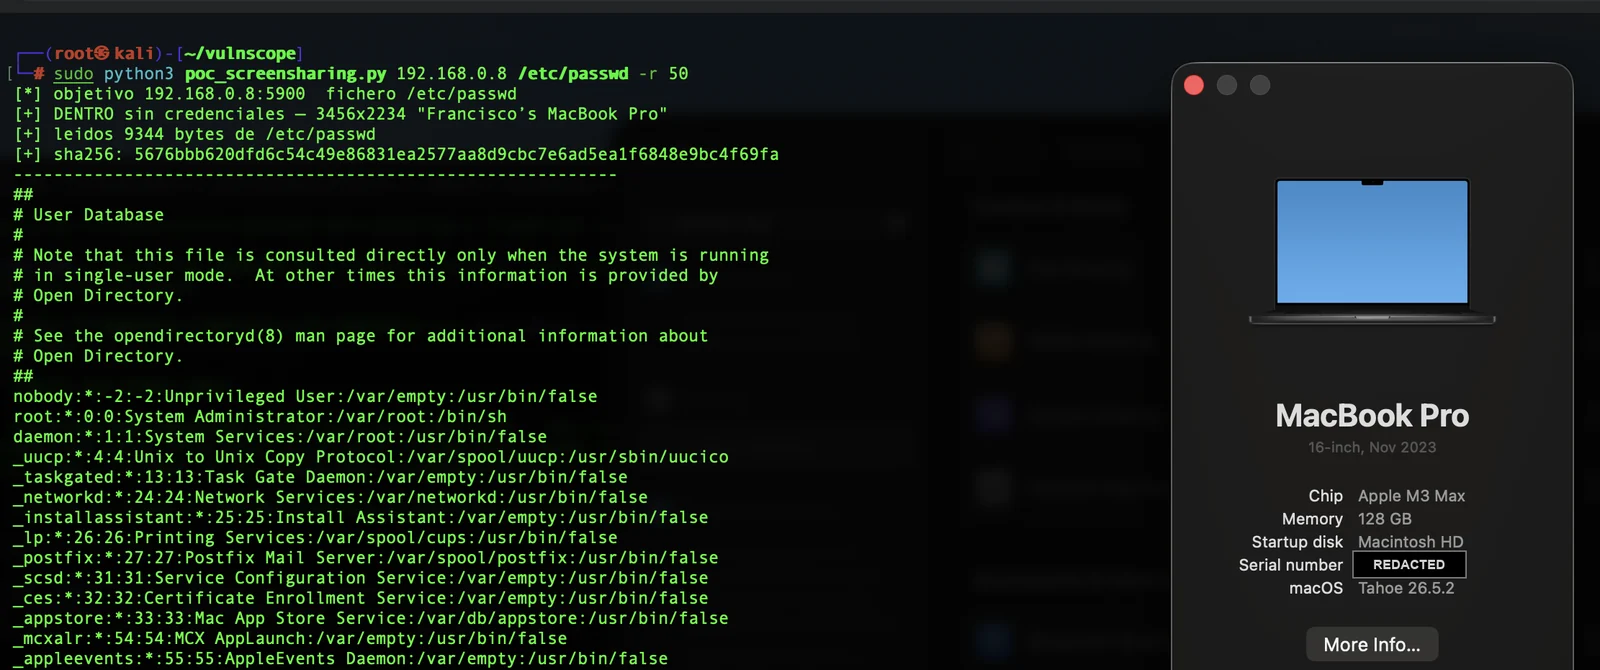 panchocosil/cve-2026-65400-poc
Nur-Lese-PoC für CVE-2026-65400 — macOS-Bildschirmfreigabe (screensharingd) Pre-Auth-SRP-Bypass, der das Lesen von Dateien als Root ermöglicht.…
 sag-asab/cve-2026-19598
WordPress-Plugin für benutzerdefinierte Inhaltstypen und Felder
 snizi/cve-2026-18963-exploit
Exploit für Keycloak CVE-2026-18963, der eine nicht authentifizierte Übernahme von Konten über einen Reset-Credentials-Bypass ermöglicht. Enthält…
 nastar-id/cve-2026-18315-poc
Proof-of-Concept für CVE-2026-18315 (TrueBooker WordPress-Plugin): Unauthentifizierte Autorisierungsumgehung über einen benutzergesteuerten Schlüssel…
 semperis-community/resetnightmare
POC-Tool für ResetNightmare (CVE-2026-27912)
 0xterror/cve-2026-8181
Exploit-PoC für die WordPress-Erweiterung Burst Statistics, der einen Authentifizierungs-Bypass ermöglicht und eine nicht authentifizierte…
 leestripp/lspass
Lokaler, verschlüsselter Passwortmanager für Anmeldungen, Notizen und API-Schlüssel, mit einem SQLite-Tresor, der mit Argon2id und XChaCha20-Poly1305…
 bunnie/dc34-vault
# Vault-App für das DC34-Badge
 xhyumiracle/sudp
Secret-Use Delegation Protocol — Geheimnisnutzung auf Protokollebene für agentische Systeme
 aetherai3/aether-protocol-p
Funktionierende Implementierung: kryptografisch verifizierte kurzlebige Identitäten zur Authentifizierung von KI-Entscheidungen — CVE-2025-59536…
 turtlearm/ksmbrace
ksmbd CVEs: CVE-2026-31717, CVE-2026-68083
 boreas37/cve-2026-44848-poc
PoC für CVE-2026-44848: Fehlende Autorisierung bei Portainer auf Docker-Plugin-Endpunkten -> RCE auf dem Host (GHSA-rrmm-9v76-h3p4). Python nur mit…
 tori-tech/mandating-honeypots-project
Dieses Repository führt Sicherheitsaudits von Systemen zur Überprüfung digitaler Identitäten durch, identifiziert Schwachstellen mittels Whitepapers…
 ilhomjonr/cve-2026-71518
Advisory und PoC für einen nicht authentifizierten Autorisierungs-Bypass bei Typemill-Medien-Downloads, der pfadäquivalente URL-Varianten nutzt, um…
 nel-droid/cve-2026-71204-poc
PoC: Mass Assignment per Blind-Merge in den Einstellungen von changedetection.io (CVE-2026-71204, Medium 6.3)








