
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen

 m-cetin/cve-2024-0204
Dieses Skript nutzt die Schwachstelle CVE-2024-0204 in Fortra GoAnywhere MFT aus und ermöglicht die Erstellung unbefugter administrativer Benutzer,…
 squ1dw3rm/cve-2023-52268
Authentifizierungsumgehung für FreeScout End-User Portal
 10toothhtoot01/hiya
Ein Fingerabdruckmodul, das außerdem Unterstützung für Passkeys zu Linux hinzufügt.
 randomrobbiebf/cve-2023-47840
Qode Essential Addons <= 1.5.2 - Fehlende Autorisierung für authentifizierte (Abonnent+) beliebige Plugin-Installation/-Aktivierung
 xcr-19/cve-2023-32749
PoC für CVE-2023-32749, der Pydio Cells betrifft
 miko550/cve-2023-32315
Openfire Console Authentifizierungsumgehungs-Schwachstelle mit RCE-Plugin
 spyata123/cve-2023-3128
Python-Skript zur Erkennung der Authentifizierungsumgehung CVE-2023-3128 in Grafana über Azure AD-E-Mail-Anspruchsvalidierung. Überprüft die Azure…
 randomrobbiebf/cve-2023-30486
Square <= 2.0.0 - Fehlende Autorisierung über activate_plugin
 luisdevpentest/cve-2023-28121-wordpress-privilege-escalation
Praktische Ausnutzung einer kritischen Schwachstelle in WordPress mithilfe des Plugins WooCommerce Payments.
 maanvader/cve-2023-27524-poc
Ein POC für die brandneue CVE-2023-27524, die eine Authentifizierungsumgehung und den Zugriff auf das Admin-Dashboard ermöglicht.
 sumaiyafathima-code/cve-2023-27524
Exploit-Tool für CVE-2023-27524, eine Authentifizierungs-Bypass-Schwachstelle in Apache Superset. Ermöglicht unbefugten Zugriff auf verwundbare…
 tardc/cve-2023-27524
Apache Superset Auth Bypass (CVE-2023-27524)
 cybersentinel321/cve-2023-22515-lab
Praktisches Sicherheitslabor zur Demonstration von CVE-2023-22515 — Atlassian Confluence Authentication Bypass mithilfe einer simulierten…
 zwxxb/cve-2023-2215
PoC für CVE-2023-2215 - Auth-Bypass
 svchost9913/cve-2022-46169_unauth_remote_code_execution
Nicht authentifizierte Remotecodeausführung durch Umgehung der Authentifizierung und Befehlseinschleusung in Cacti < 1.2.23 und < 1.3.0
 melikesraoz/cve-2022-39227-jwt-auth-bypass-demo
Bildungslabor, das CVE-2022-39227 JWT-Authentifizierungs-Bypass in python-jwt demonstriert. Schritt-für-Schritt-Angriff gegen verwundbare und…
 lay0us/cve-2022-32532
Apache Shiro CVE-2022-32532
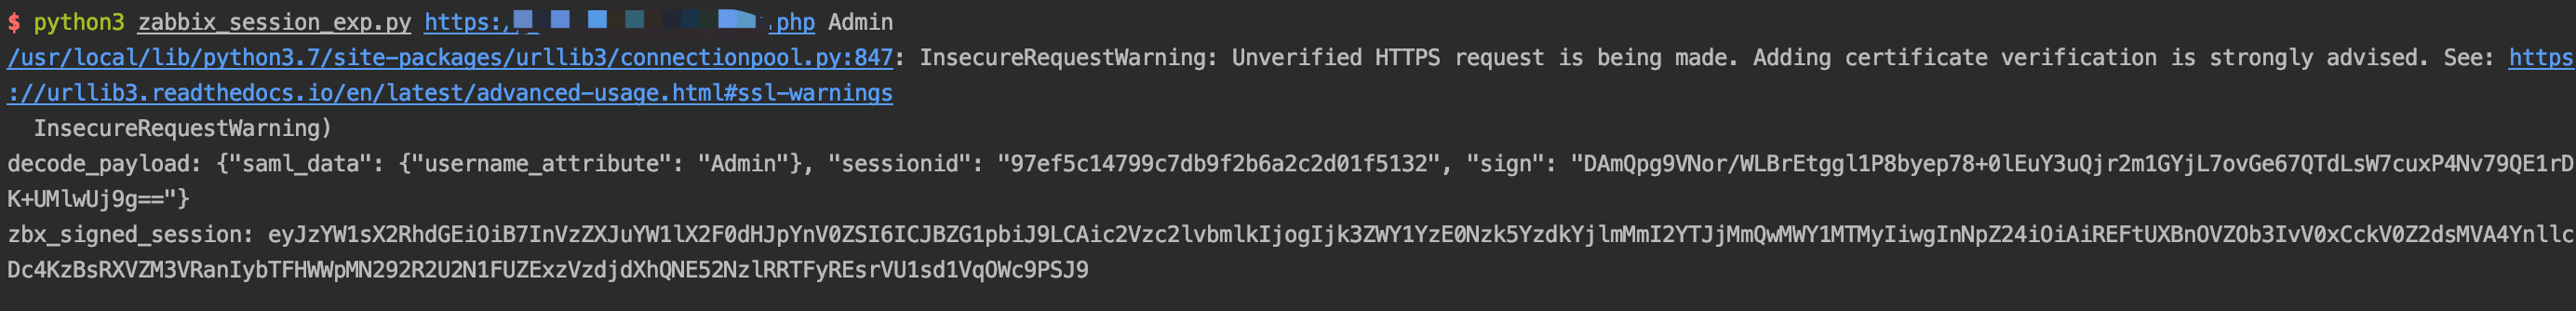 mr-xn/cve-2022-23131
cve-2022-23131 zabbix-saml-bypass-exp








