
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen

 kmaruthisrikar/cve-2026-41940-cpanel-auth-bypass-exploit
Exploit für CVE-2026-41940, eine Authentifizierungsumgehung in cPanel/WHM, die es nicht authentifizierten Angreifern ermöglicht, über…
 strikoder-premium/cve-2026-29000-pac4j-jwt
CVE-2026-29000 PoC: pac4j-jwt PlainJWT-in-JWE-Authentifizierungsumgehung.
 rosemary1337/cve-2026-41940
Proof-of-Concept-Exploit für CVE-2026-41940, eine nicht authentifizierte Authentifizierungsumgehung in cPanel/WHM mittels CRLF-Injection, um…
 ishanoshada/cve-2026-41940-exploit-poc
Exploit-PoC für CVE-2026-41940, eine Umgehung der Authentifizierung von cPanel & WHM über CRLF-Injection. Enthält Massen-Scanning,…
 v-jfanca/cve-2026-20833-rc4-kerberos
Kerberos-RC4-Deprecation: Erkennung, Behebung und Anleitung (CVE-2026-20833)
 typeconfused/cve-2026-24061
GNU telnetd-Dienst aus GNU InetUtils Authentifizierungsumgehung
 sm1ee/cve-2026-39324
Proof-of-Concept-Exploit für die Rack::Cookie-Authentifizierungsumgehung (CVE-2026-39324), das die Sitzungsfälschung über einen Fallback-Coder…
 siyad01/agentbox
Open-Source-Sandbox-Laufzeitumgebung für KI-Agenten — gVisor/Docker-Isolation, Credential-Vault, unveränderliches Audit-Log. Entwickelt nach…
 manbahadurthapa1248/cve-2026-29000---pac4j-jwt-authentication-bypass-poc
Proof-of-Concept-Exploit für CVE-2026-29000, eine Authentifizierungsumgehung in pac4j-jwt. Fälscht JWT-Tokens, um Administratorzugriff auf geschützte…
 kernelzeroday/cve-2026-29000
Forge JWE-verpackte unsignierte JWTs, um die pac4j-jwt-Signaturprüfung (CVE-2026-29000) zu umgehen und sich als beliebiger Benutzer zu…
 bughunt4me/cpanelcve-2026-41940
Proof-of-Concept-Exploit für CVE-2026-41940, eine kritische Authentifizierungsumgehung in cPanel & WHM über CRLF-Injection in Session-Dateien, die…
 alihussainzada/cve-2026-29000-python-poc-pac4j-jwt-authenticationbypass-poc
Python-PoC, der eine Authentifizierungsumgehung in pac4j JWT demonstriert, indem ein JWE-Token mit einem unsignierten inneren JWT erstellt wird, was…
 aksalsalimi/cve-2026-26418
# Dokumentation zu CVE-2026-26418 Eine fehlende Authentifizierungs- und Autorisierungsschwachstelle in der TCS Cognix Recon Client v3.0 Web-API,…
 turkios/cve-2026-32699-facturascripts-nick-bypass
Gebrochene Zugriffskontrolle im EditUser-Controller von FacturaScripts ermöglicht es authentifizierten Benutzern, jedes Konto (einschließlich Admin)…
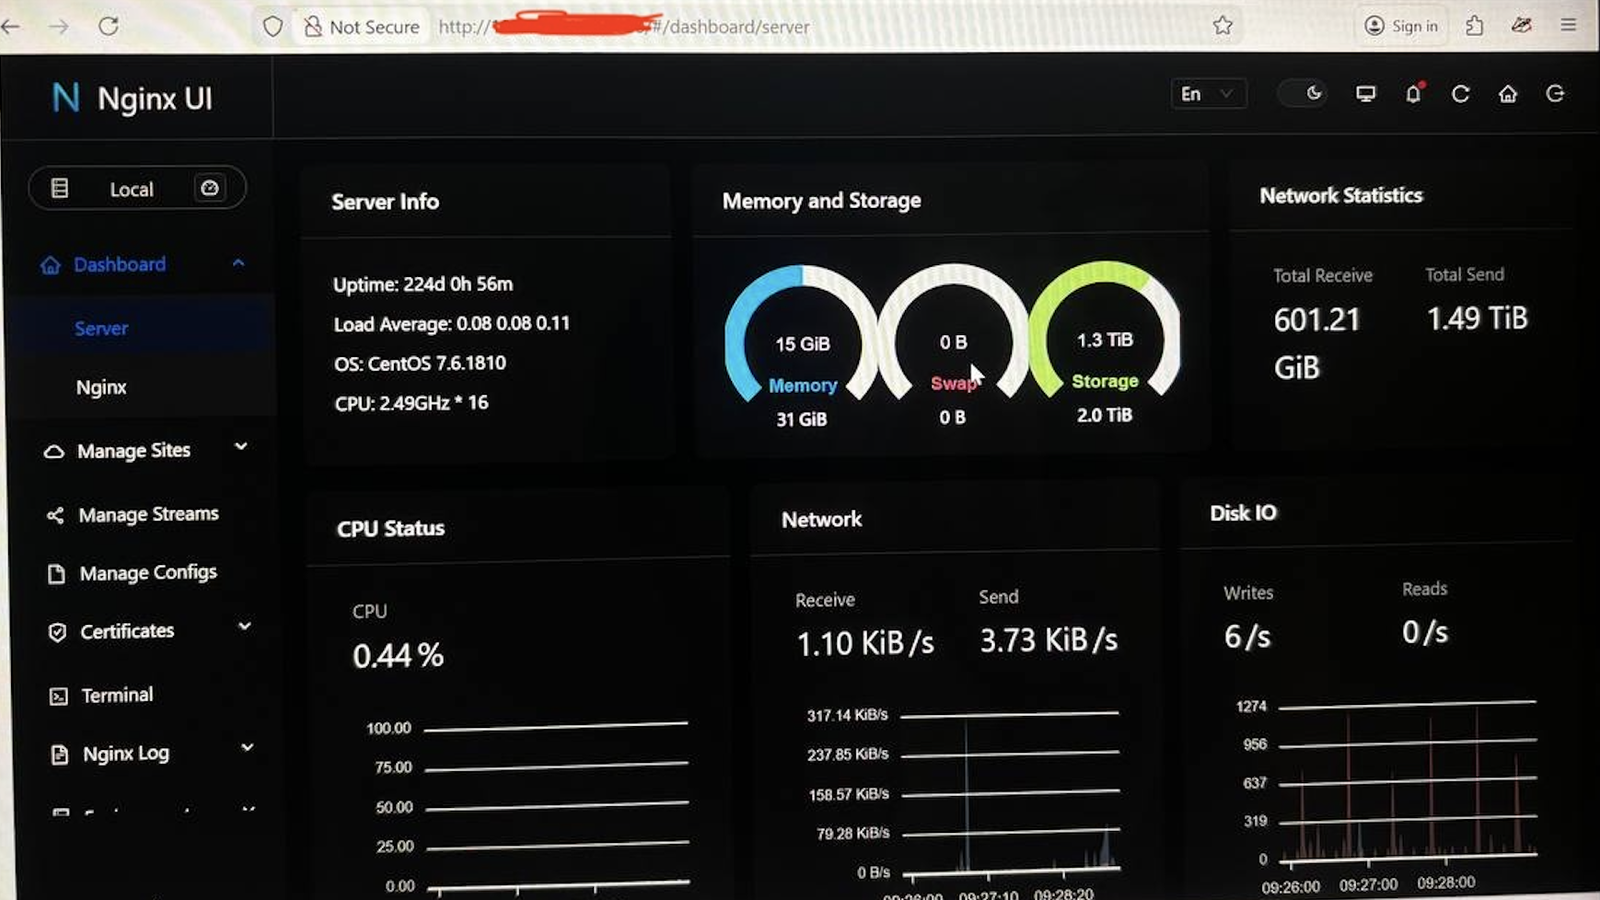 skynoxk/cve-2026-27944
Automatisierter Exploit für CVE-2026-27944 in Nginx UI: lädt Backups herunter und entschlüsselt sie, extrahiert Geheimnisse und erstellt…
 simoesctt/sctt-2026-33-0004-forticloud-sso-identity-singularity
Während die von Fortinet am 27. Januar 2026 veröffentlichte Abschwächung für **CVE-2026-24858** darauf abzielt, bestimmte Konten wie…
 simoesctt/ctt-refraction-vortex-cve-2026-7731-
Exploit für CVE-2026-7731, der Cloud-native Identity-Gateways angreift, indem die zeitliche JWT-Validierung umgebogen wird, um Privilegien von…
 rootx111/cve-2026-29000
Exploit für CVE-2026-29000, eine JWT-Authentifizierungsumgehung in pac4j-jwt über JWE-verpacktes PlainJWT, die Token-Fälschung und…








