
 #1
Kitploit empfohlen

 abraxas/opnsense-uidfield-system-uid0
OPNsense 26.7.6 – Hoch – Remote – Privilegien-Rest – UidField uid 0
 abraxas/opnsense-captive-lastseen-roam
OPNsense 26.7.6 – Hoch – Remote – Umgehung der Netzwerkzugriffskontrolle – Captive Lastseen Roam
 abraxas/keycloak-saml-redirect-param-split
Loopback PoC for a Keycloak 26.8.1 SAML broker flaw: a percent-encoded duplicate SAMLResponse name bypasses redirect signature verification, allowing…
 ghost-bx1/authenticatorflaw-cve-2026-80097
CVE-2026-80097 - Microsoft Authenticator Android Token Theft PoC & Exploit
 aorozco-sys/cve-2026-90907
Python-CLI, die CVE-2026-90907 erkennt und ausnutzt, eine Autorisierungsumgehung in Joomla! com_users, die unauthentifizierte Kontoerstellung…
 ahiamaduuche-sys/cve-2026-97859-cyb-analysis
Cybersecurity-Aufgabe zu CVE-2026-97859, Schweregradanalyse, Patchen und der Cyber Kill Chain.
 abraxas/keycloak-manage-users-composite
Keycloak 26.8.1 Medium 6.6 Remote authenticated auth leftover. A help-desk admin with manage-users can pin a pre-built composite of manage-realm onto…
 sustilliano/cve-2026-93328-gate
Die Autorisierungsschicht CVE-2026-93328 fehlte: bereichsbezogene Berechtigungen, Pfadbeschränkung und signierte Belege vor MCP-Speicherwerkzeugen.…
 sleepthegod/cve-2026-9618-patch
Gehärtete PHP-Ersatz-Handler für die PeachPay-Stripe-Capture- und Void-AJAX-Endpunkte, die Nonce-Verifizierung, Berechtigungsprüfungen und strikte…
 inertfluid/cve-2026-93355-lab
Gutartige Offline-Reproduktion von CVE-2026-93355 — LiteLLM-Kontoübernahme per JWT mit unbestätigter E-Mail (führt den echten LiteLLM-Code aus)
 ethen1212/tomcat-cve-2026-76183
Umgehung von Apache Tomcat WebSocket-Sicherheitsbeschränkungen (CVE-2026-76183) – Reproduktion
 secfathy/keycloakesc
Reproduzierbares Docker-Lab + PoC: Keycloak manage-users -> realm-admin-Eskalation über zusammengesetzte Rollen (CVE-2026-94000-Variante). Validiert…
 mnk-works/portainer-cve-2026-44848-checker
Nicht-destruktiver Prüfer für CVE-2026-44848: Fehlende Autorisierung bei Portainer für Docker-Plugin-Endpunkte
 stefanoandreatta/cve-2026-51367-insecure-direct-object-reference-idor
Sicherheitshinweis — Insecure Direct Object Reference (IDOR / BOLA) in Vedo Suite (Bottinelli Informatica). Verantwortungsvolle Offenlegung.
 envincion/cve-2026-51954
Sicherheitshinweis zu CVE-2026-51954, einer Schwachstelle bei der OAuth-2.0-Validierung im Webasyst Framework ≤4.0.3, die es nicht authentifizierten…
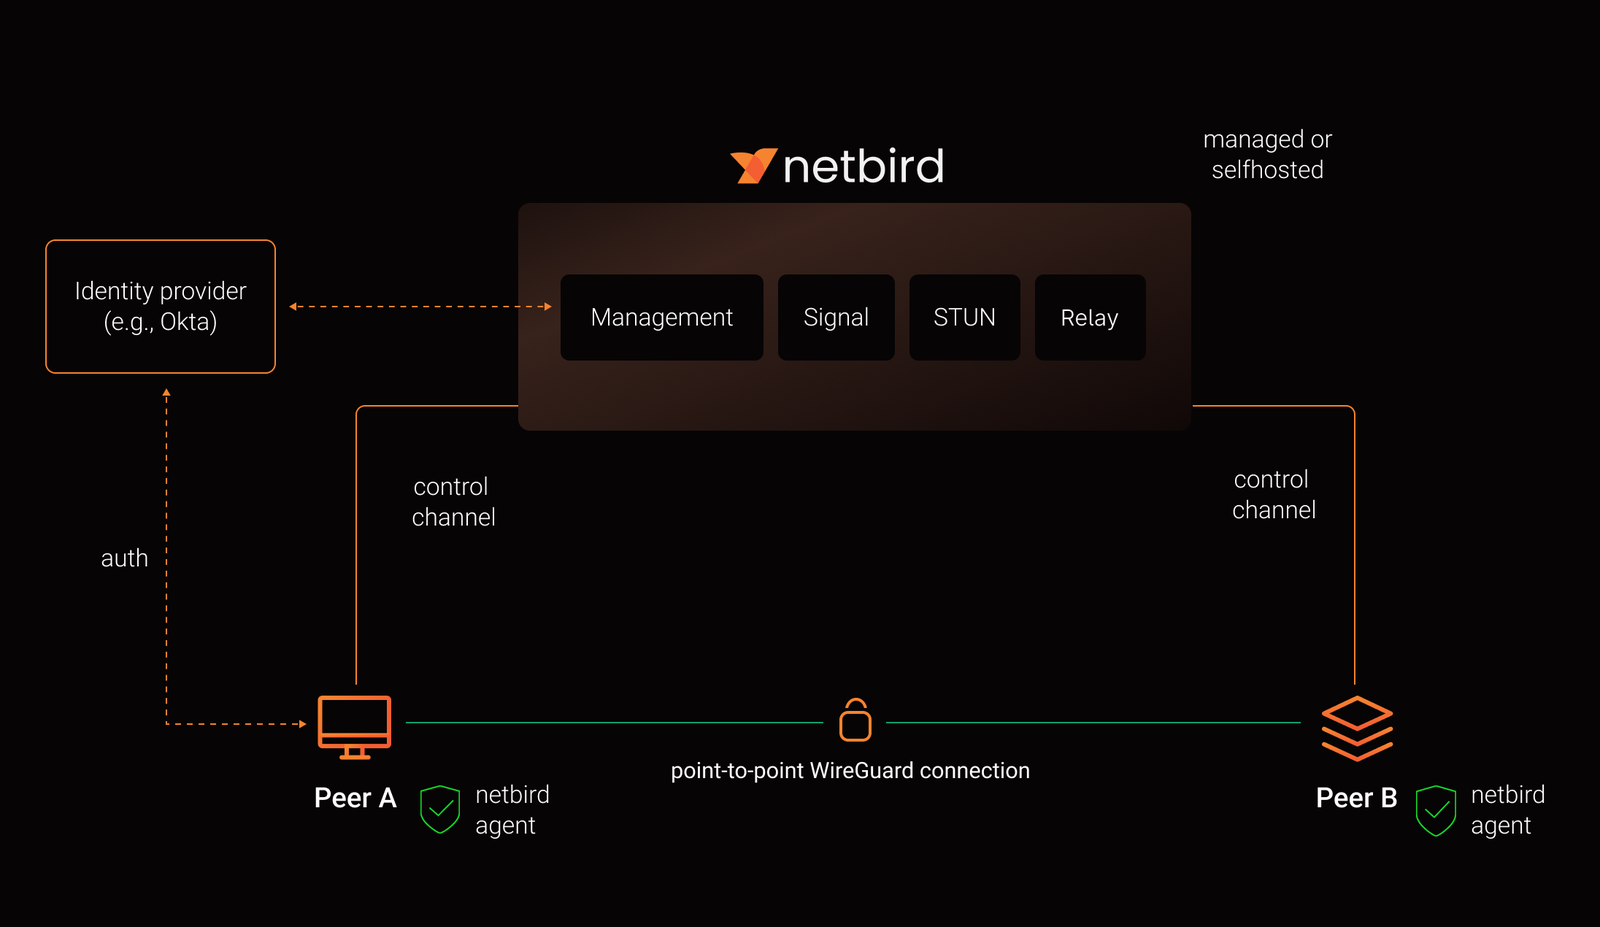 netbirdio/netbird
Identitätsbasierte Zero-Trust-Netzwerkplattform, die Peer-to-Peer-WireGuard-Overlay-Netzwerke mit granularer Zugriffssteuerung, SSO/MFA und selbst…
 keyshade-xyz/keyshade
Echtzeit-Tool zur Verwaltung von Geheimnissen und Konfigurationen
 garudex-labs/caracal
🐾 Autorität statt Anmeldedaten für KI-Agenten: richtlinienkonform genehmigte Aktionen, Delegation, die nur einschränken kann, sofortiger Widerruf,…








