
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen

 h454nsec/cve-2023-42793
JetBrains TeamCity Authentifizierungs-Bypass CVE-2023-42793 Exploit
 bishopfox/otto-support
Eine Implementierung eines verwundbaren MCP-Servers mit mcp-go
 sleepycofe/cve-2021-26102
PoC für FortiWAN Auth-Bypass (https://www.fortiguard.com/psirt/FG-IR-21-048)
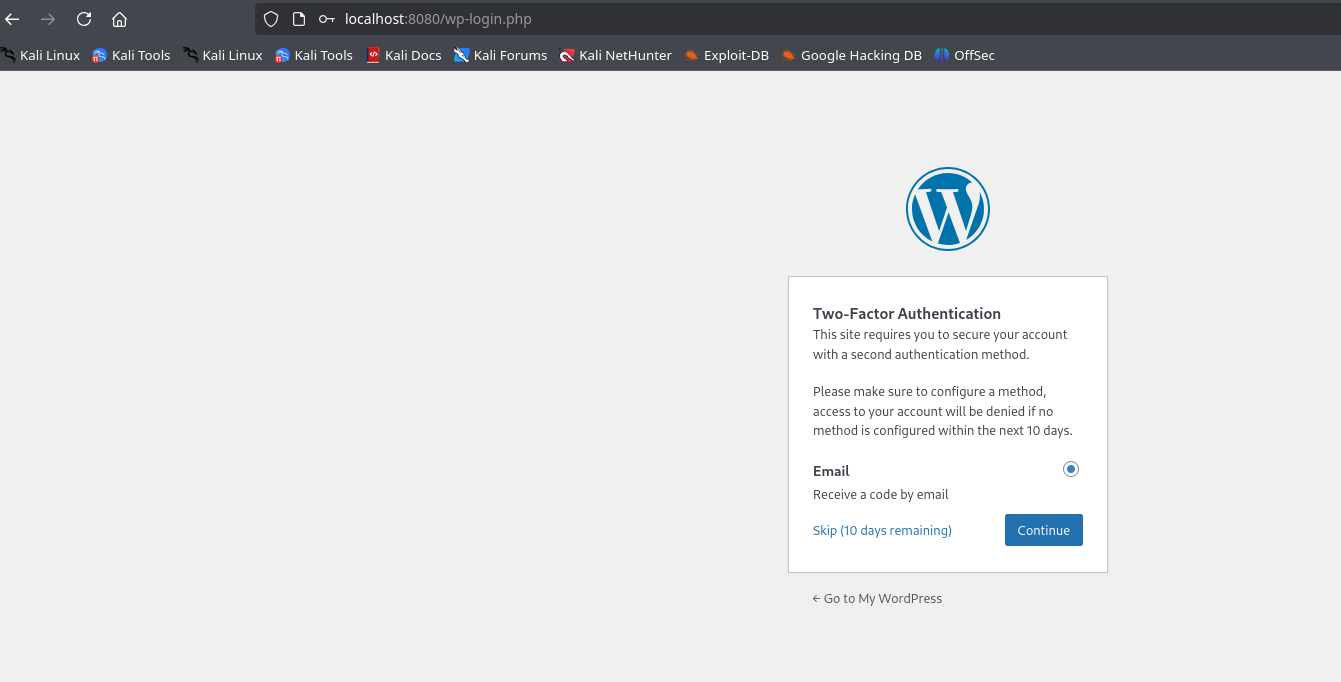 maalfer/cve-2024-10924-poc
MFA-Bypass in WordPress mit dem Plugin Really Simple Security, installiert zwischen den Versionen 9.0.0 – 9.1.1.1.
 imuspirit/cve-2023-51467
CVE-2023-51467 POC
 henry4e36/cve-2022-33174
Powertek PDU Identitätsumgehung
 zwxxb/cve-2023-2215
PoC für CVE-2023-2215 - Auth-Bypass
 dcollaoa/cve-2024-0012-gui-poc
Python-Skript für CVE-2024-0012 / CVE-2024-9474 Exploit
 0xblackash/cve-2026-21962
CVE-2026-21962
 whisperer1290/cve-2025-54309__enhanced_exploit
Multithread-Exploit für CrushFTP-Authentifizierungs-Bypass (CVE-2025-54309) mit Race-Condition-Implementierung, XML-Payload-Generierung und…
 wooooong/cve-2025-2825
Exploit-Skript für die CrushFTP-Authentifizierungsumgehung (CVE-2025-2825) unter Verwendung eines manipulierten Authorization-Headers und…
 al1ex/shiro-basic
Dies ist ein einfaches Shiro-Basisprojekt. Nur für Pentest-Umgebungen.
 nxploited/cve-2026-4484
Masteriyo LMS <= 2.1.6 – Fehlende Autorisierung für authentifizierte (Student+) Benutzer: Privilegienerweiterung zum Administrator
 nxploited/cve-2025-8570
BeyondCart Connector <= 2.1.0 - Fehlende Konfiguration des JWT-Secrets zur nicht authentifizierten Privilegieneskalation
 xltj/nopac
Go-Implementierung von NoPac, die CVE-2021-42278 und CVE-2021-42287 ausnutzt
 sfewer-r7/sonicsessionleak
Exploit für CVE-2024-53704 - SonicWall SonicOS SSLVPN Authentifizierungs-Bypass
 likekabin/cve-2018-10933_ssh
Python-Exploit für CVE-2018-10933, der die Authentifizierung des libssh-Servers umgeht und eine nicht authentifizierte Shell auf anfälligen…
 jfriedli/cve-2025-10294
Exploit für CVE-2025-10294: Authentifizierungsumgehung durch leeren HMAC-Schlüssel in ownid_shared_secret, die JWT-Fälschung und unbefugten…








