
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen

 n0n4m3x41/cve-2025-1739
0day-PoC für CVE-2025-1739
 my0113/shiro-cve-2022-32532
Minimale Java-Webanwendung zur Reproduktion von CVE-2022-32532, einer Apache Shiro RegExPatternMatcher-Authentifizierungsumgehung über…
 ghostn4444/cve-2025-53770
CVE-2025-53770 - SharePoint
 bongbongco/cve-2012-6066
FreeSSHD Sicherheitslücke zur Umgehung der Remote-Authentifizierung (freeSSHd 2.1.3)
 sudo-wp/sudowp-crowdsignal-forms
Ein sicherheitsgehärteter Fork von Crowdsignal Forms. Behebt CVE-2025-69015 (Broken Access Control), modernisiert für PHP 8.2+ und erzwingt strenge…
 asg-castle/cve-2023-27350
Proof-of-Concept-Exploit für CVE-2023-27350 in PaperCut NG; nutzt SetupCompleted-Zugriffskontrollfehler aus, um Authentifizierung zu umgehen und Code…
 squeeze440/tugtainer-poc
PoC — OIDC id_token wird in Tugtainer ohne Signatur-/Audience-/Ablaufprüfung akzeptiert (GHSA-crjc-6vc7-xrfh, CVE-2026-87004, CVSS 8.1).
 sm1ee/cve-2026-39324
Proof-of-Concept-Exploit für die Rack::Cookie-Authentifizierungsumgehung (CVE-2026-39324), das die Sitzungsfälschung über einen Fallback-Coder…
 turkios/cve-2026-32699-facturascripts-nick-bypass
Gebrochene Zugriffskontrolle im EditUser-Controller von FacturaScripts ermöglicht es authentifizierten Benutzern, jedes Konto (einschließlich Admin)…
 0xterror/cve-2026-8181
Exploit-PoC für die WordPress-Erweiterung Burst Statistics, der einen Authentifizierungs-Bypass ermöglicht und eine nicht authentifizierte…
 randomrobbiebf/cve-2023-7028
CVE-2023-7028
 bhdresh/cve-2021-33766
ProxyToken (CVE-2021-33766) : Eine Authentifizierungsumgehung in Microsoft Exchange Server POC Exploit
 yoryio/cve-2024-27198
Exploit für CVE-2024-27198 – TeamCity Server
 midisec/cve-2023-36899
Reproduktionsumgebung und Werkzeuge für die Schwachstelle CVE-2023-36899, die die Umgehung der Authentifizierung cookieloser Sitzungen im…
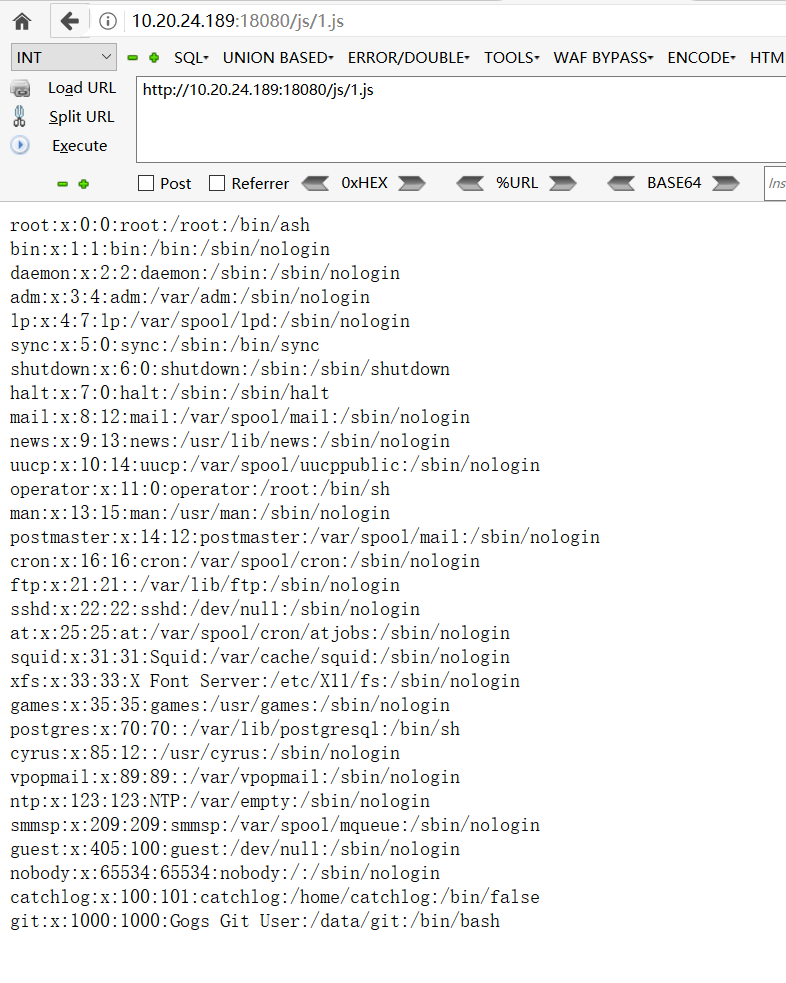 jas502n/gogs_rce
Exploit für Gogs RCE (CVE-2018-18925), der Sitzungsfälschung und Git-Hook-Injektion nutzt, um eine beliebige Befehlsausführung mit Root-Rechten zu…
 34zy/cve-2025-52970
CVE-2025-52970 - FortiWeb Authentifizierungsumgehung zu Remote-Code-Ausführung Exploit
 randomrobbiebf/cve-2023-2732
MStore API <= 3.9.2 - Umgehung der Authentifizierung
 randomrobbiebf/cve-2024-10924
Really Simple Security (Free, Pro, and Pro Multisite) 9.0.0 – 9.1.1.1 – Authentifizierungsumgehung








