
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen
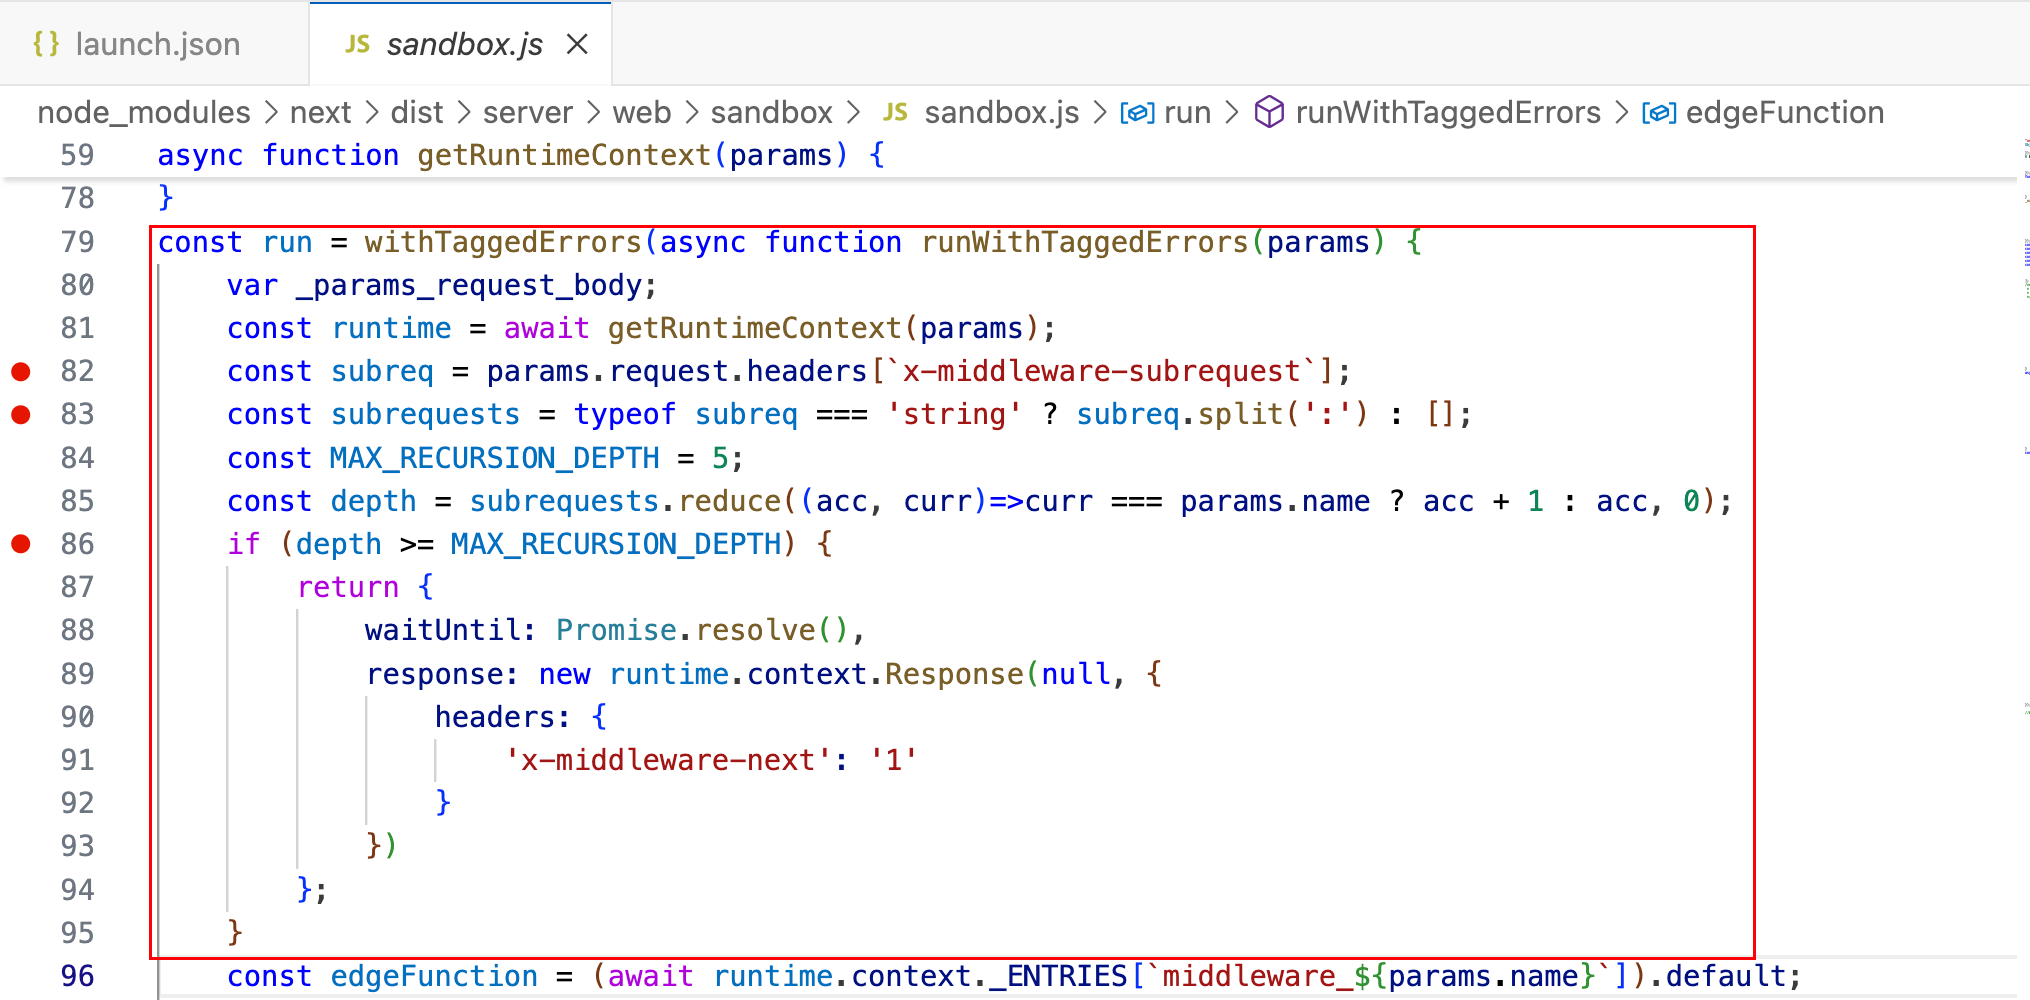
 oyst3r1ng/cve-2025-29927
Next.js Middleware Auth Bypass
 xenom0rph97/cve-2024-30896
Proof-of-Concept-Exploit für CVE-2024-30896, eine Privilegieneskalations-Schwachstelle in InfluxDB, die es Inhabern von allAccess-Tokens ermöglicht,…
 eqstlab/cve-2026-20896
Gitea Docker-Image-Authentifizierungsumgehung
 randomrobbiebf/cve-2024-52429
WP Quick Setup <= 2.0 - Fehlende Autorisierung für authentifizierte (Abonnent+) Beliebige Plugin/Theme-Installation
 nxploited/cve-2026-20182
Cisco Catalyst SD-WAN Peering Authentifizierungsumgehung
 johanneslks/cve-2026-33186
gRPC-Go RBAC Autorisierungsrichtlinien-Bypass durch fehlenden `:path` Slash (Auth Bypass)
 trqt/cve-2024-48322
Exploit für CVE-2024-48322, der auf RunCodes-Instanzen abzielt. Ruft Benutzerpasswörter über den E-Mail-Posteingang nach Umgehung der…
 sudo-wp/sudowp-postgallery
Ein sicherheitsgehärteter Fork des aufgegebenen WordPress-Plugins "PostGallery". Behebt kritische Schwachstellen für beliebigen Datei-Upload…
 0xblackash/cve-2025-31161
CVE-2025-31161
 vanhari/cve-2026-39987
Proof-of-Concept-Exploit für eine Authentifizierungsumgehung im terminalen WebSocket-Endpunkt von marimo, die eine nicht authentifizierte…
 satheesh575555/openssl_1_1_1_g
Robustes Toolkit, das TLS/SSL-Protokolle und eine vollwertige kryptografische Bibliothek für Verschlüsselung, Entschlüsselung, Zertifikatserstellung…
 darrocarocatest-sys/pv2-victim
authz-Forschung - Abdeckung des Fixes für CVE-2026-3306
 nxploited/cve-2026-15981
SAML Single Sign On <= 5.4.4 - Nicht authentifizierte Authentifizierungsumgehung über den Parameter SAMLResponse
 nxploited/cve-2025-4796
Eventin <= 4.0.34 - Authentifizierte (Contributor+) Privilegienerweiterung über Benutzer-E-Mail-Änderung/Kontoübernahme
 randomrobbiebf/cve-2024-54379
Minterpress <= 1.0.5 - Fehlende Autorisierung für authentifizierte Benutzer (Subscriber+) zur beliebigen Aktualisierung von Optionen
 nxploited/cve-2025-9209
RestroPress – Online-Bestellsystem für Lebensmittel 3.0.0 - 3.1.9.2 - Unbefugte Offenlegung von Informationen zu Authentifizierungsumgehung via…
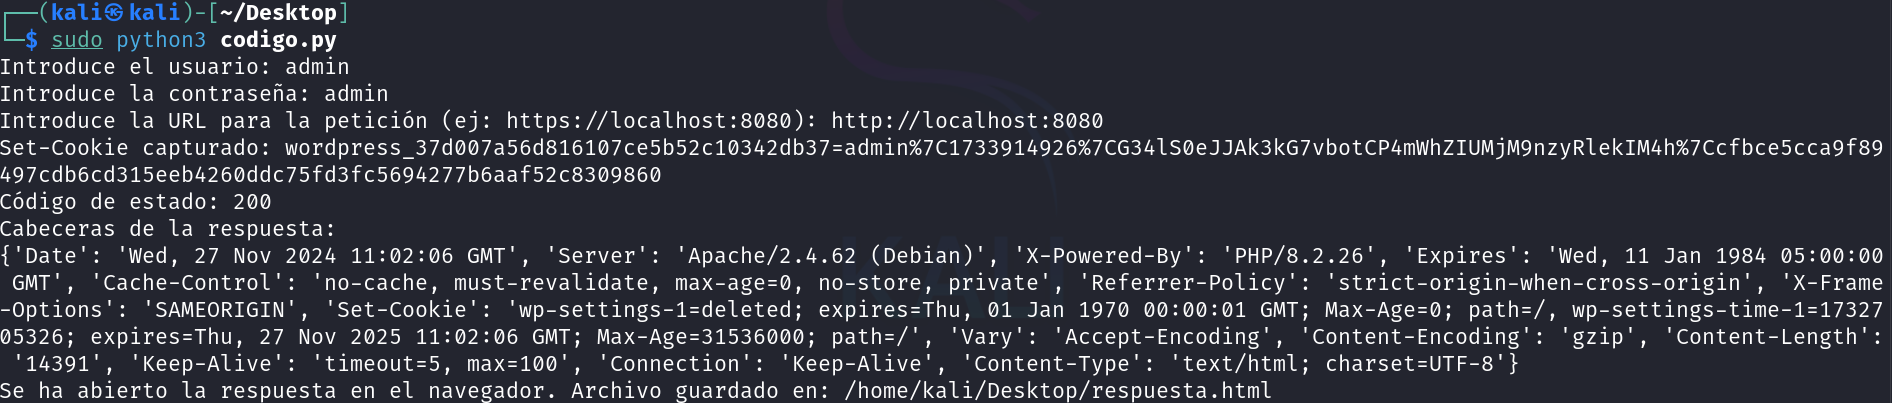 hunt3r850/cve-2024-10924-poc
Proof-of-Concept-Exploit für CVE-2024-10924, eine Schwachstelle zur Umgehung der Authentifizierung im WordPress-Plugin Really Simple Security, die…
 tansique-17/cve-2025-26198
Public Disclosure








