
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen
 dezso-dfield/cve-2023-27350
PaperCut NG/MG Authentication Bypass- und Remote-Code-Ausführungs-Exploit-Tool. Eine eigenständige Bash-Implementierung der PaperCut-Exploit-Kette…
 dersecure/cve-2024-33676
Technische Offenlegung von CVE-2024-33676: Schwache Authentifizierung an Enel X JuiceBox-EV-Ladegeräten ermöglicht PII-Extraktion,…
 adjscent/vulnerable-nextjs-14-cve-2025-29927
Nicht verwenden. Verwundbar.
 absholi7ly/poc-cve-2024-32962-xml-crypto
Simuliert einen Angriff, der CVE-2024-32962 ausnutzt, um SAML-Nachrichten zu fälschen und unbefugte Berechtigungen zu erlangen, und demonstriert die…
 00lucasm/cve-2025-58434-flowiseai-auth-bypass-poc
Flowiseai Flowise Auth-Bypass-Schwachstelle Proof of Concept

 marcstraube/zappzarapp-php-security
PHP 8.4+ Sicherheitsbibliothek (Spiegel)
 ac8999/cve-2026-27344
Fehlende Autorisierung in inseriswiss inseri core inseri-core ermöglicht die Ausnutzung falsch konfigurierter Sicherheitsstufen der…
 ricardojba/invoke-nopac
.Net Assembly-Lader für den [CVE-2021-42287 - CVE-2021-42278] Scanner & Exploit noPac
 sourceincite/randy
Ein vorauthentifizierter RCE-Exploit für Inductive Automation Ignition
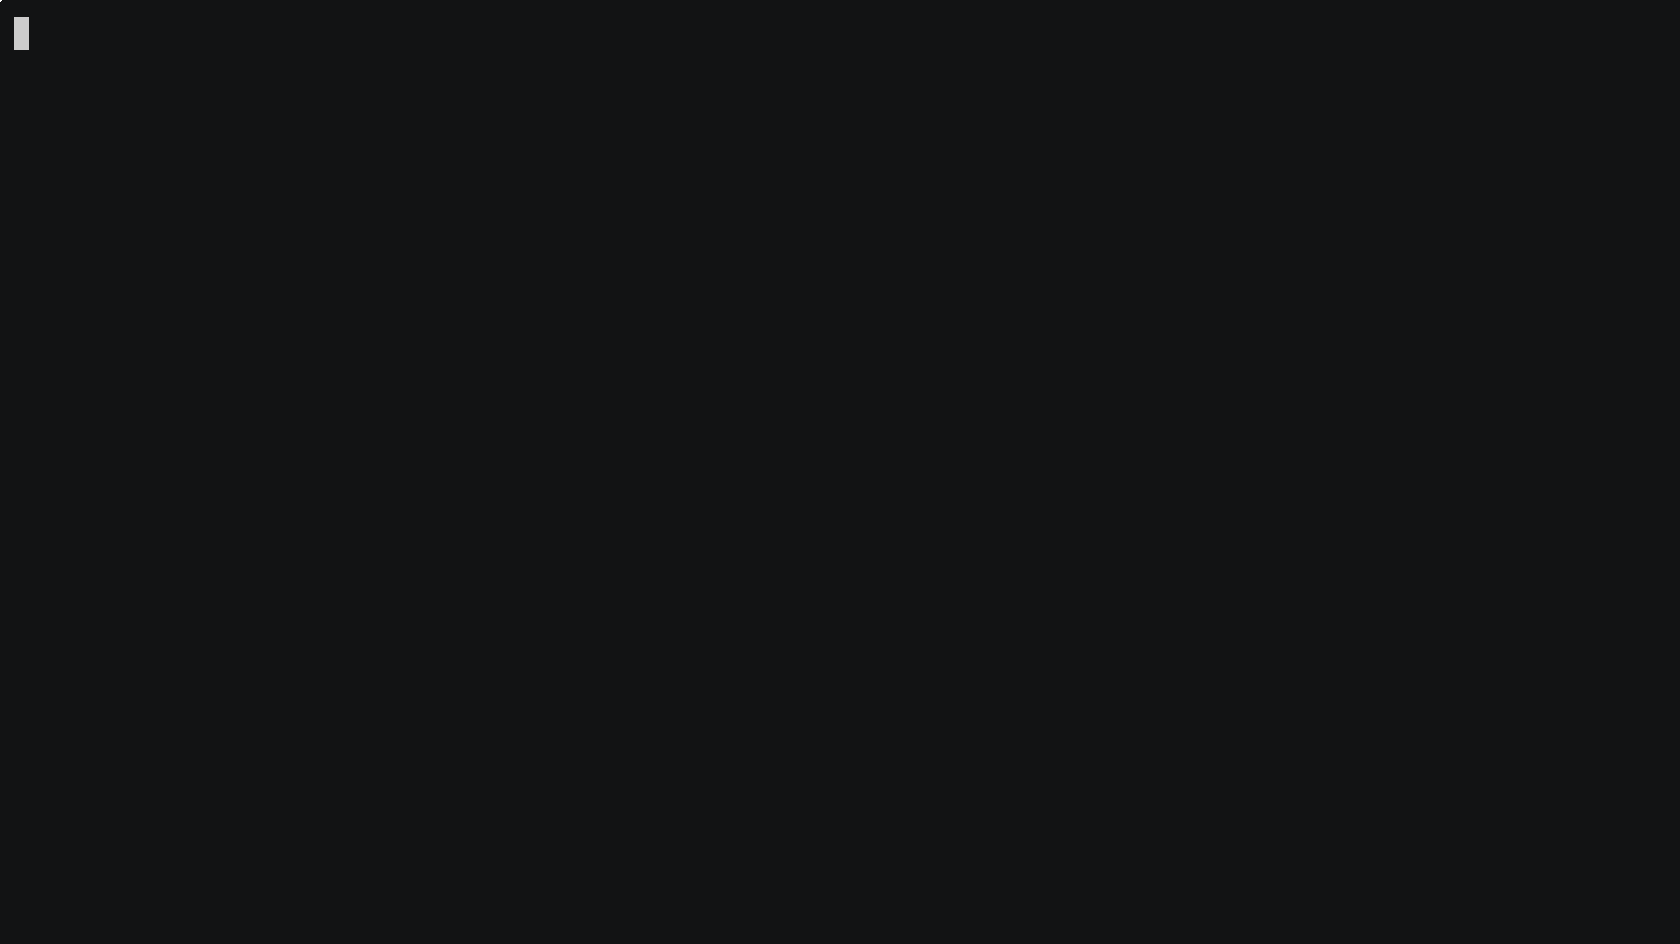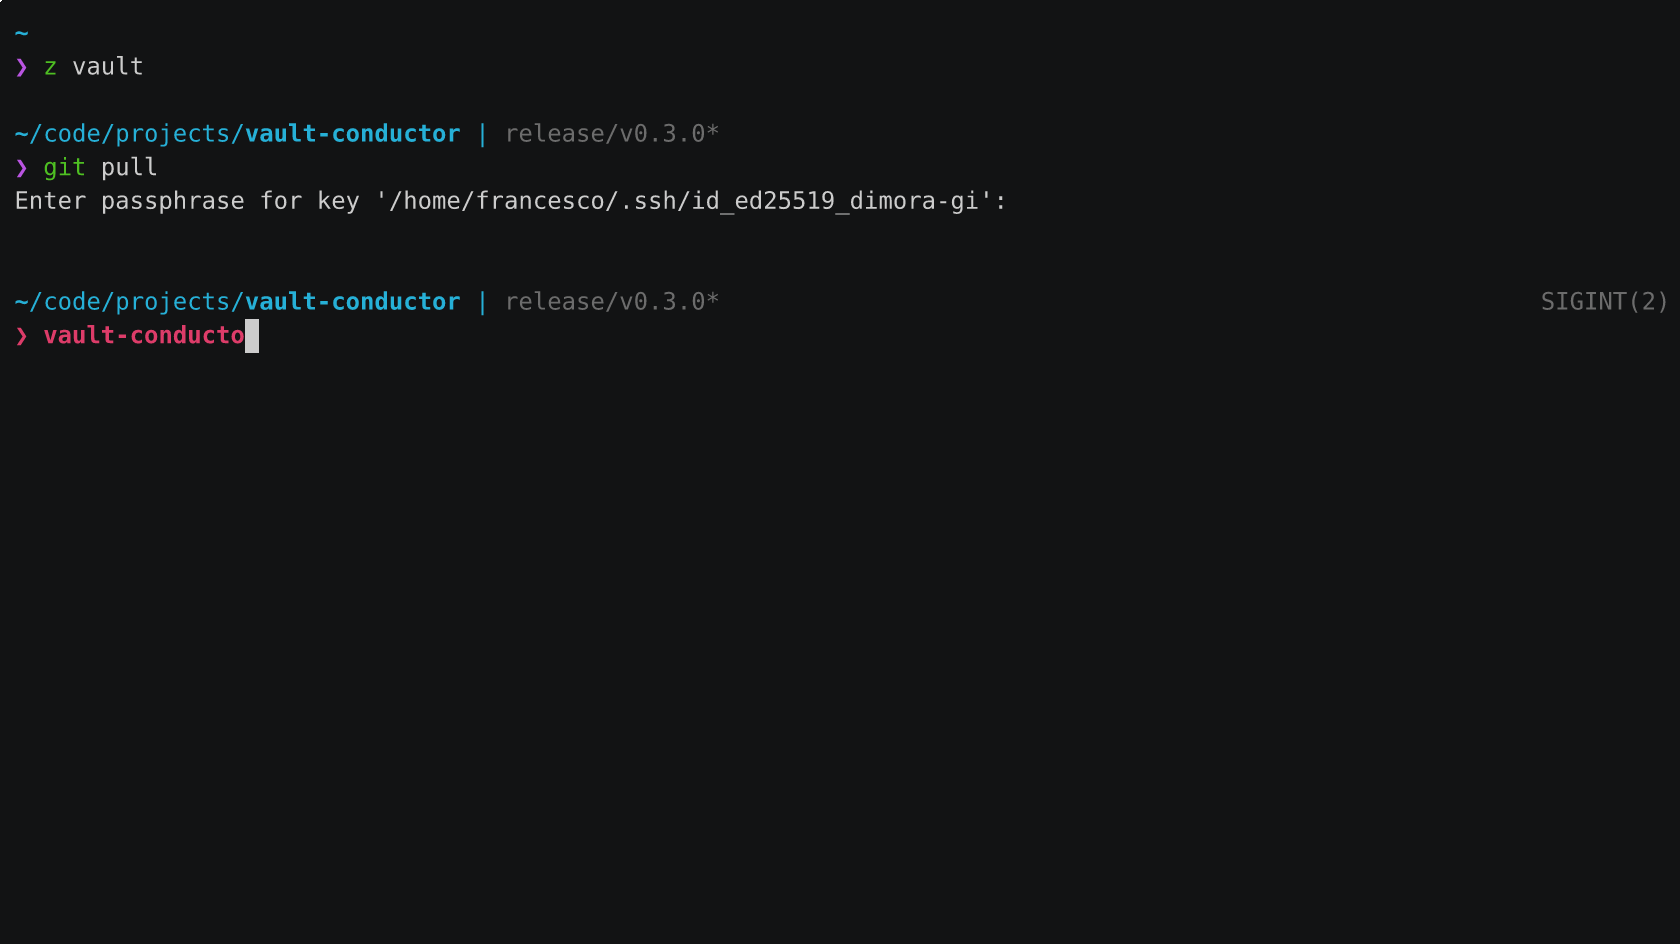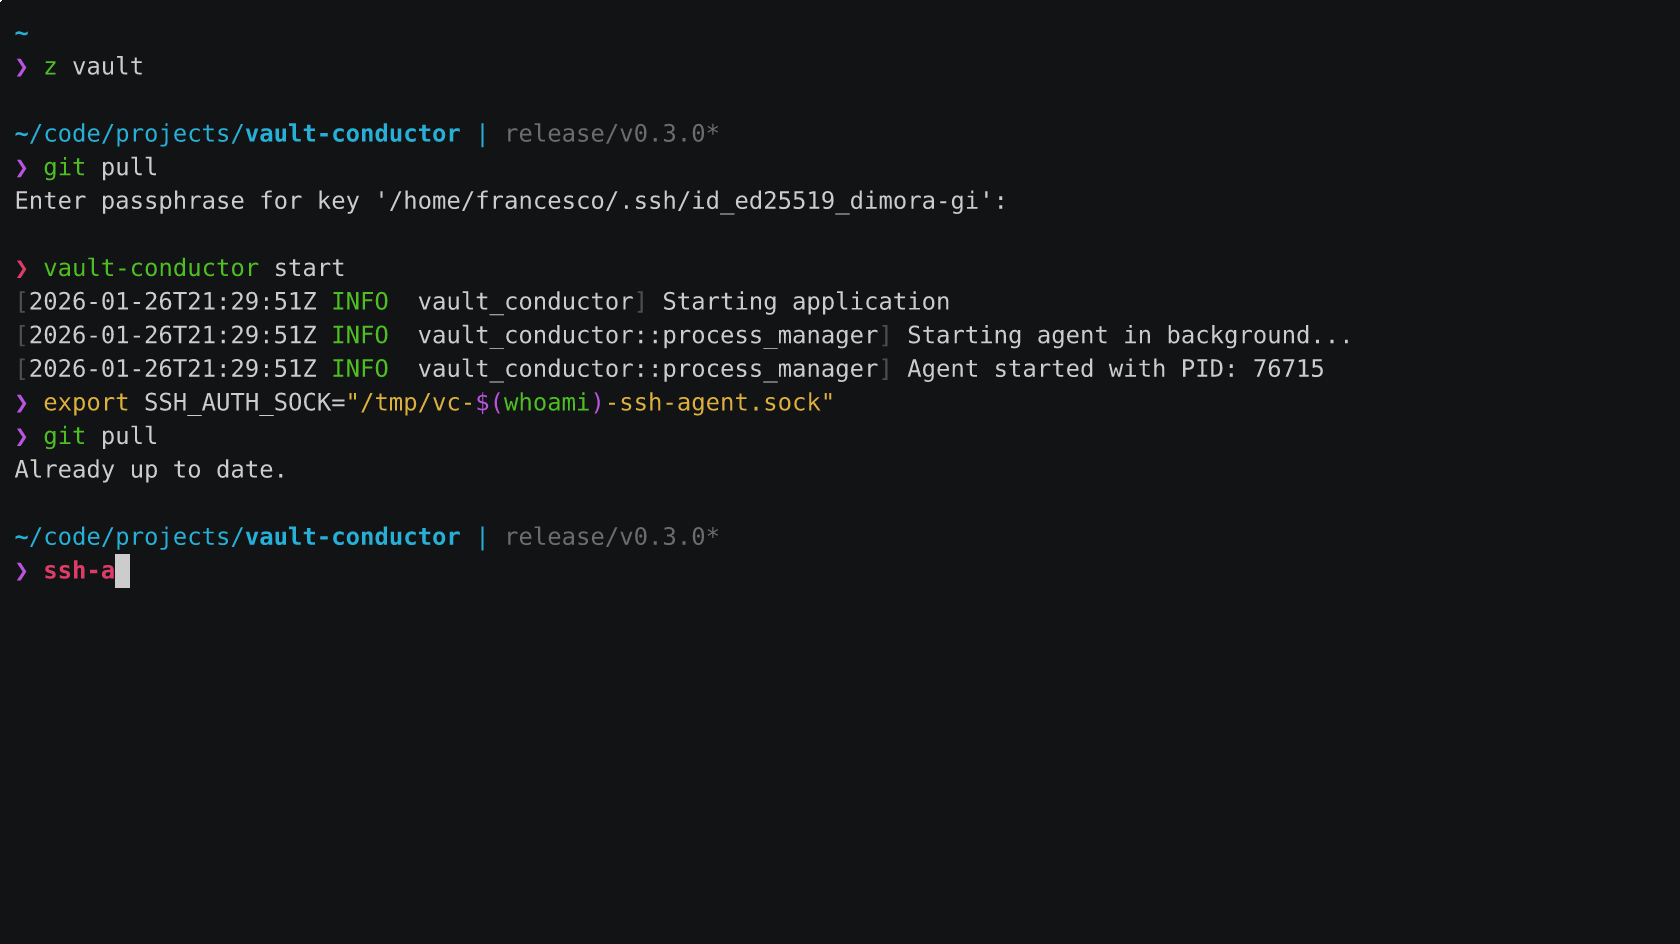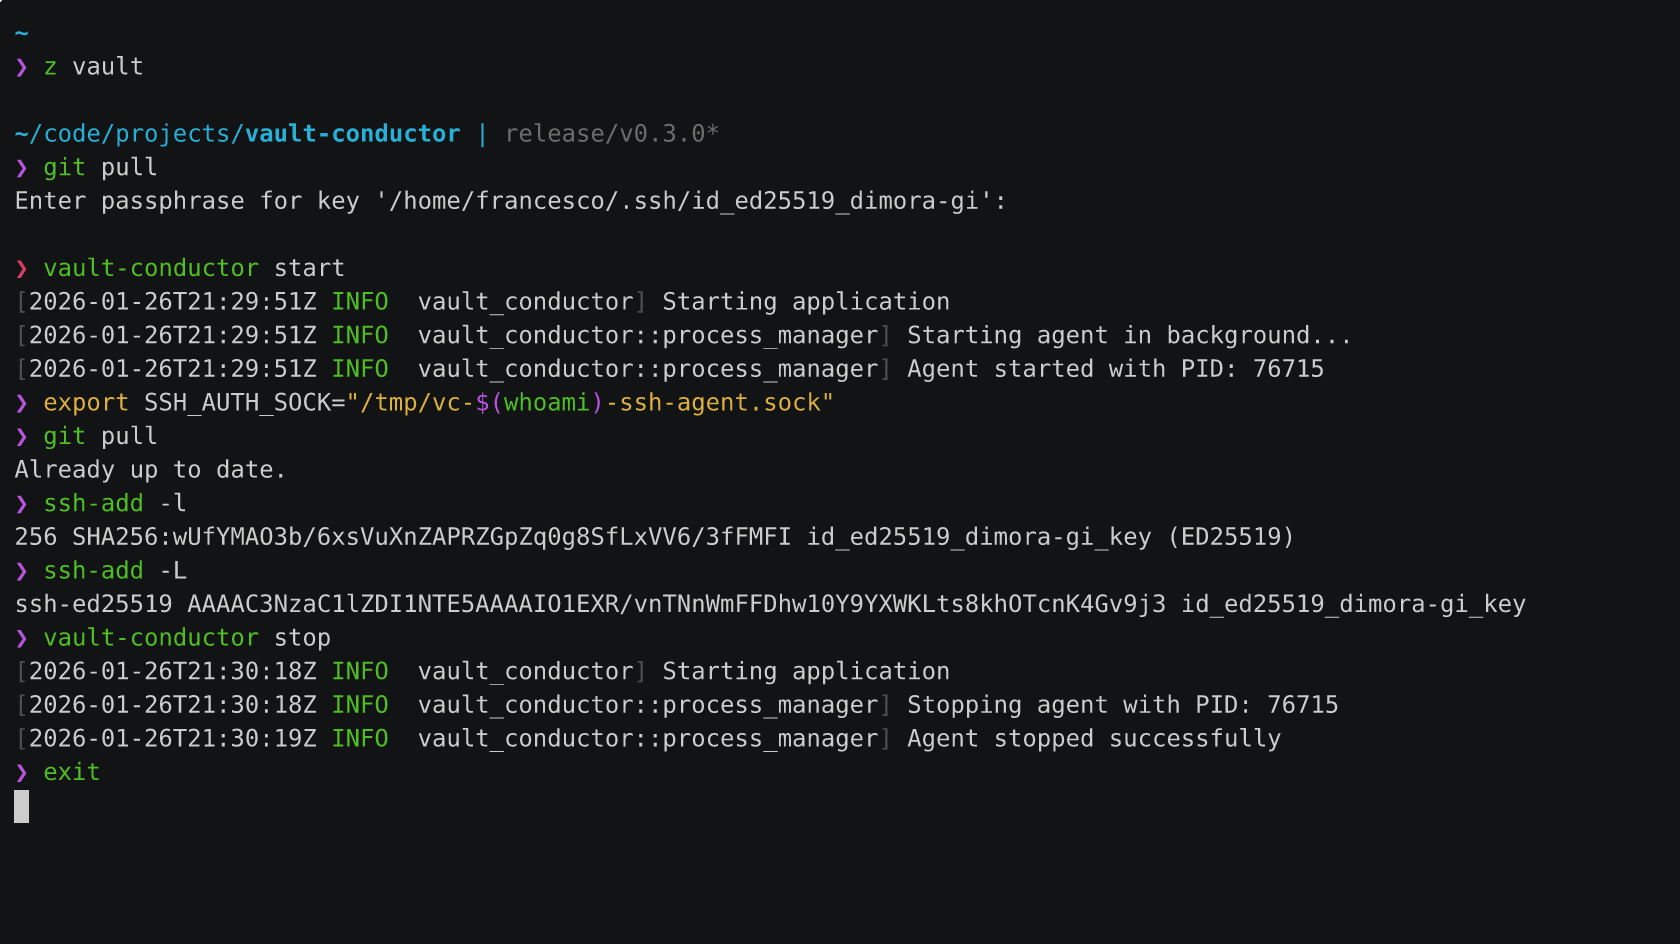 pirafrank/vault-conductor
Ein SSH-Agent, der im Bitwarden Secrets Manager gespeicherte SSH-Schlüssel bereitstellt.
 eddiejibson/limitrr-php
Besseres PHP-Rate-Limiting mit Redis.
 m3ssap0/wordpress-really-simple-security-authn-bypass-exploit
Python-Exploit für CVE-2024-10924 Authentifizierungsumgehung in Really Simple Security < 9.1.2. Ermöglicht unauthentifiziertes Login als jeder…
 katsana/remote-control
Ermöglicht Remote-Zugriff auf ein Benutzerkonto ohne Weitergabe von Anmeldedaten.
 nxploited/cve-2025-3102
Wordpress SureTriggers <= 1.0.78 - Umgehung der Autorisierung aufgrund fehlender Prüfung auf leere Werte zur Erstellung eines nicht authentifizierten…
 joesmithjaffa/cve-2017-14322
CVE-2017-14322 Interspire Email Marketer (emailmarketer) Exploit
 t3tra-dev/cve-2025-29927-demo
Dies ist eine Demo zur Reproduktion der Autorisierungs-Bypass-Schwachstelle CVE-2025-29927 in Next.js.
 jiansiting/cve-2019-10915
Proof-of-Concept-Exploit für CVE-2019-10915, das eine Authentifizierungsumgehung im Siemens TIA Administrator angreift und die Remote-Ausführung von…
 kc57/jitbit_helpdesk_auth_bypass
Dienstprogramm zum Ableiten des gemeinsamen Geheimnisses bei einer JitBit-Helpdesk-Installation, das zur Umgehung der Authentifizierung verwendet…








