

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Kategorien

Identitäts- & Zugriffsmanagement (IAM)

Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.

Kitploit empfohlen

Top-Tools

10 ausgewählt
keycloak preview#1

keycloak

GitHubkeycloak/keycloak
38.0kvor 4 Tagen
authentik preview#2

authentik

GitHubgoauthentik/authentik
26.4kvor 2 Tagen
zitadel preview#3

zitadel

GitHubzitadel/zitadel
15.6kvor 2 Tagen
kratos preview#4

kratos

GitHubory/kratos
13.8kvor 3 Monaten
hydra preview#5

hydra

GitHubory/hydra
17.7kvor 3 Monaten
dex preview#6

dex

GitHubdexidp/dex
11.3kvor 1 Tag
authelia preview#7

authelia

GitHubauthelia/authelia
28.5kvor 8h 20m
kanidm preview#9

kanidm

GitHubkanidm/kanidm
5.6kvor 3 Tagen
freeipa preview#10

freeipa

GitHubfreeipa/freeipa
1.3kvor 5 Tagen
pomerium preview#11

pomerium

GitHubpomerium/pomerium
5.1kvor 1 Tag
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
1105 Ergebnisse
SAMLRaider preview

SAMLRaider

GitHublindi2/samlraider

SAML2 Burp-Erweiterung

vulnerability-analysisweb-application-exploitationweb-security+4
3vor 7 Jahren
CVE-2026-15964-PoC preview

CVE-2026-15964-PoC

GitHubinstructor-admin/cve-2026-15964-poc

PoC & Checker für CVE-2026-15964 – nicht authentifizierte Passwortänderung im WordPress-Plugin Single Sign On For TNG <= 2.0.0 (CVSS 9.8)
authentication-authorizationprivilege-escalationweb-vulnerability-scanners+5
1vor 3 Monaten
nextjs-auth-bypass preview

nextjs-auth-bypass

GitHubshahin-shadow/nextjs-auth-bypass

Analyse und Ausnutzung einer Next.js-Autorisierungsbypass-Schwachstelle (CVE-2025-29927)

authentication-authorizationvulnerability-analysisweb-application-exploitation+3
1vor 7 Monaten
awesome-windows-domain-hardening preview

awesome-windows-domain-hardening

GitHubpaulsec/awesome-windows-domain-hardening

Eine kuratierte Liste großartiger Security-Hardening-Techniken für Windows.
configuration-auditingnetwork-securityidentity-access-management+3
1.8kvor 6 Jahren
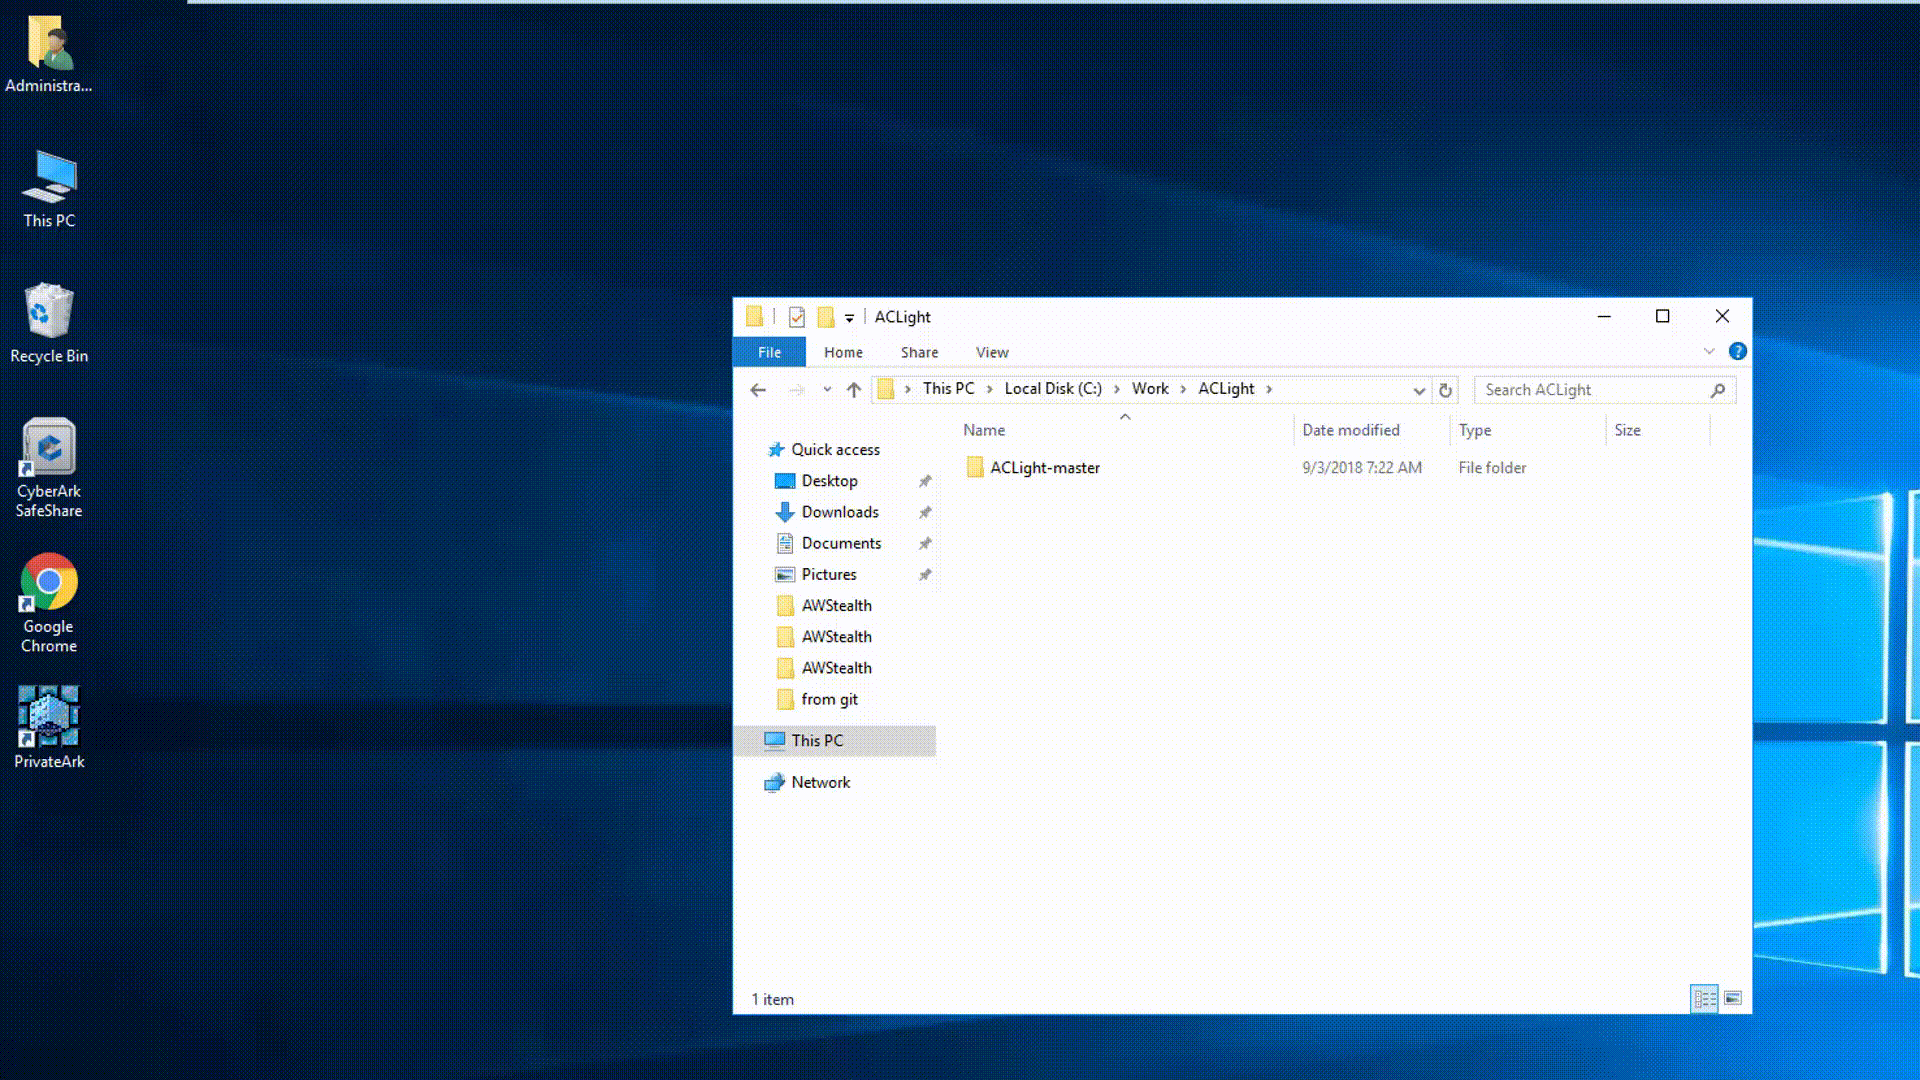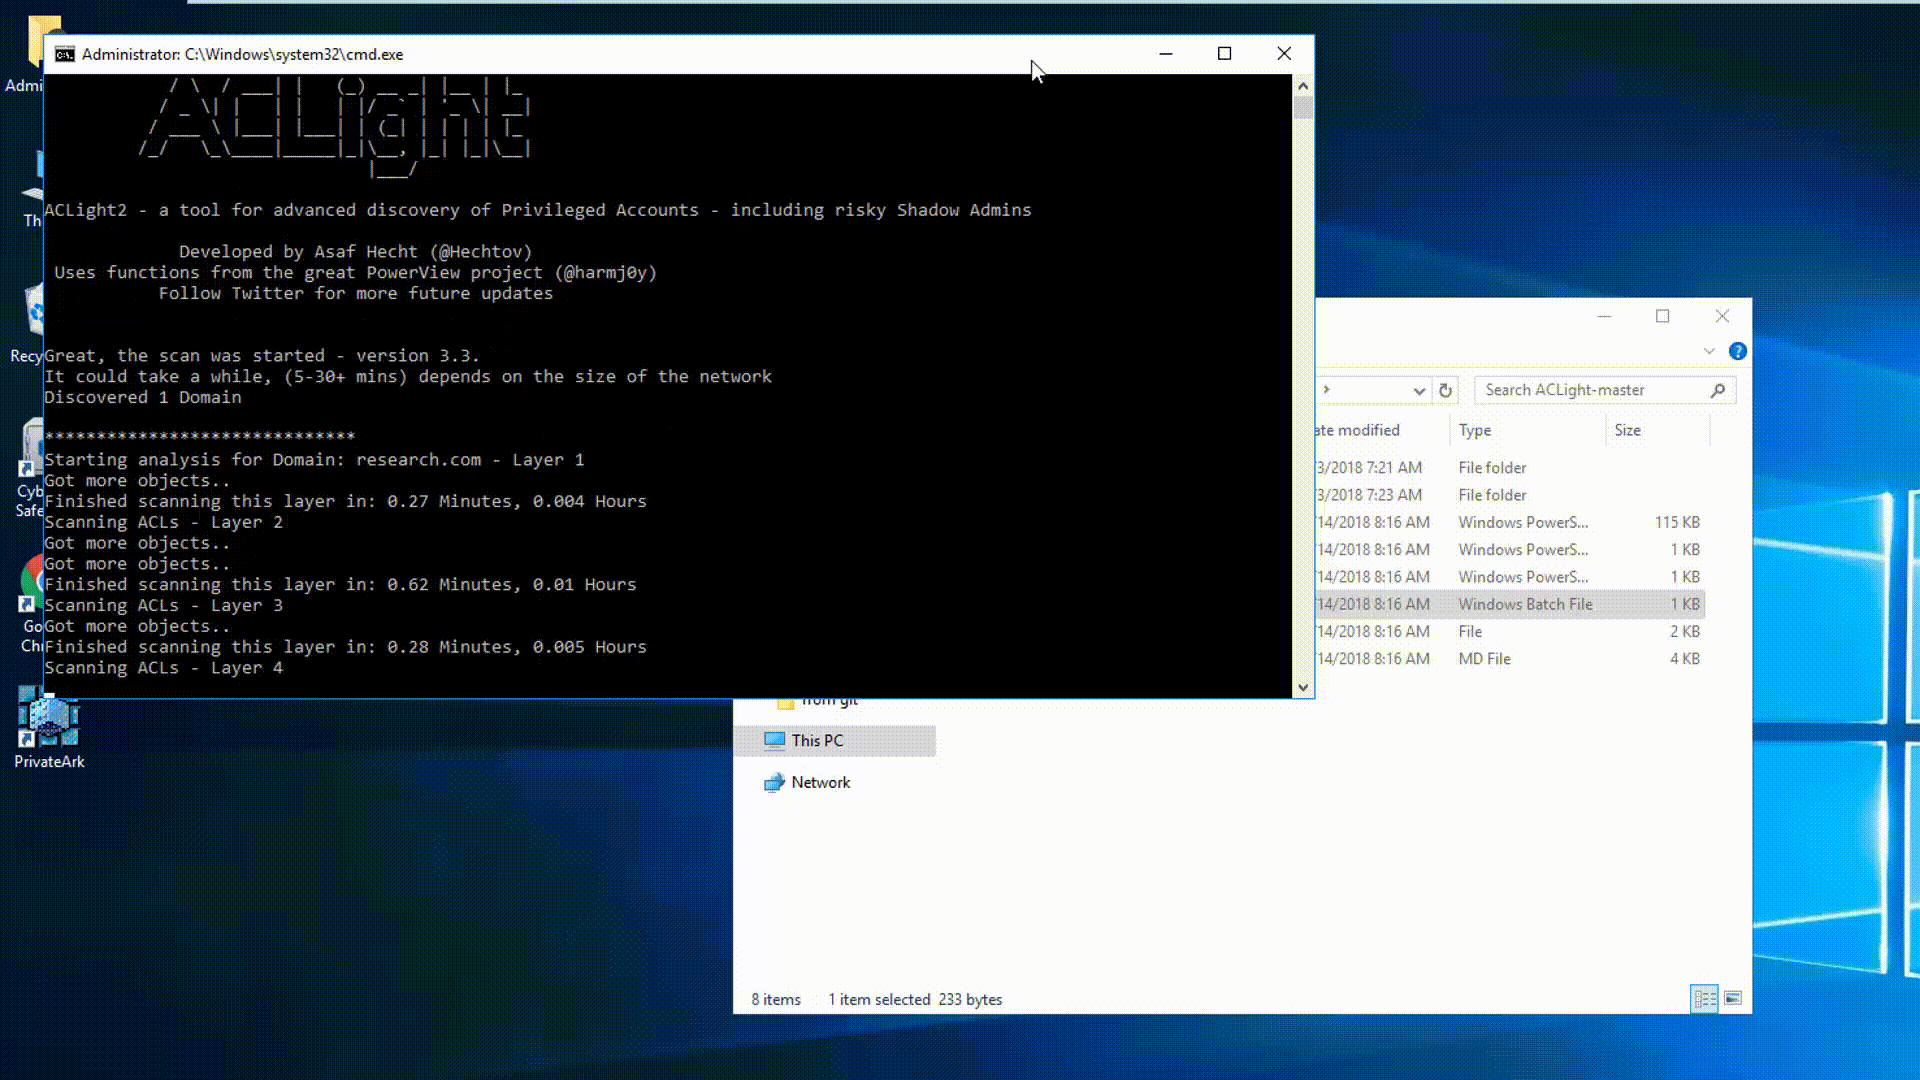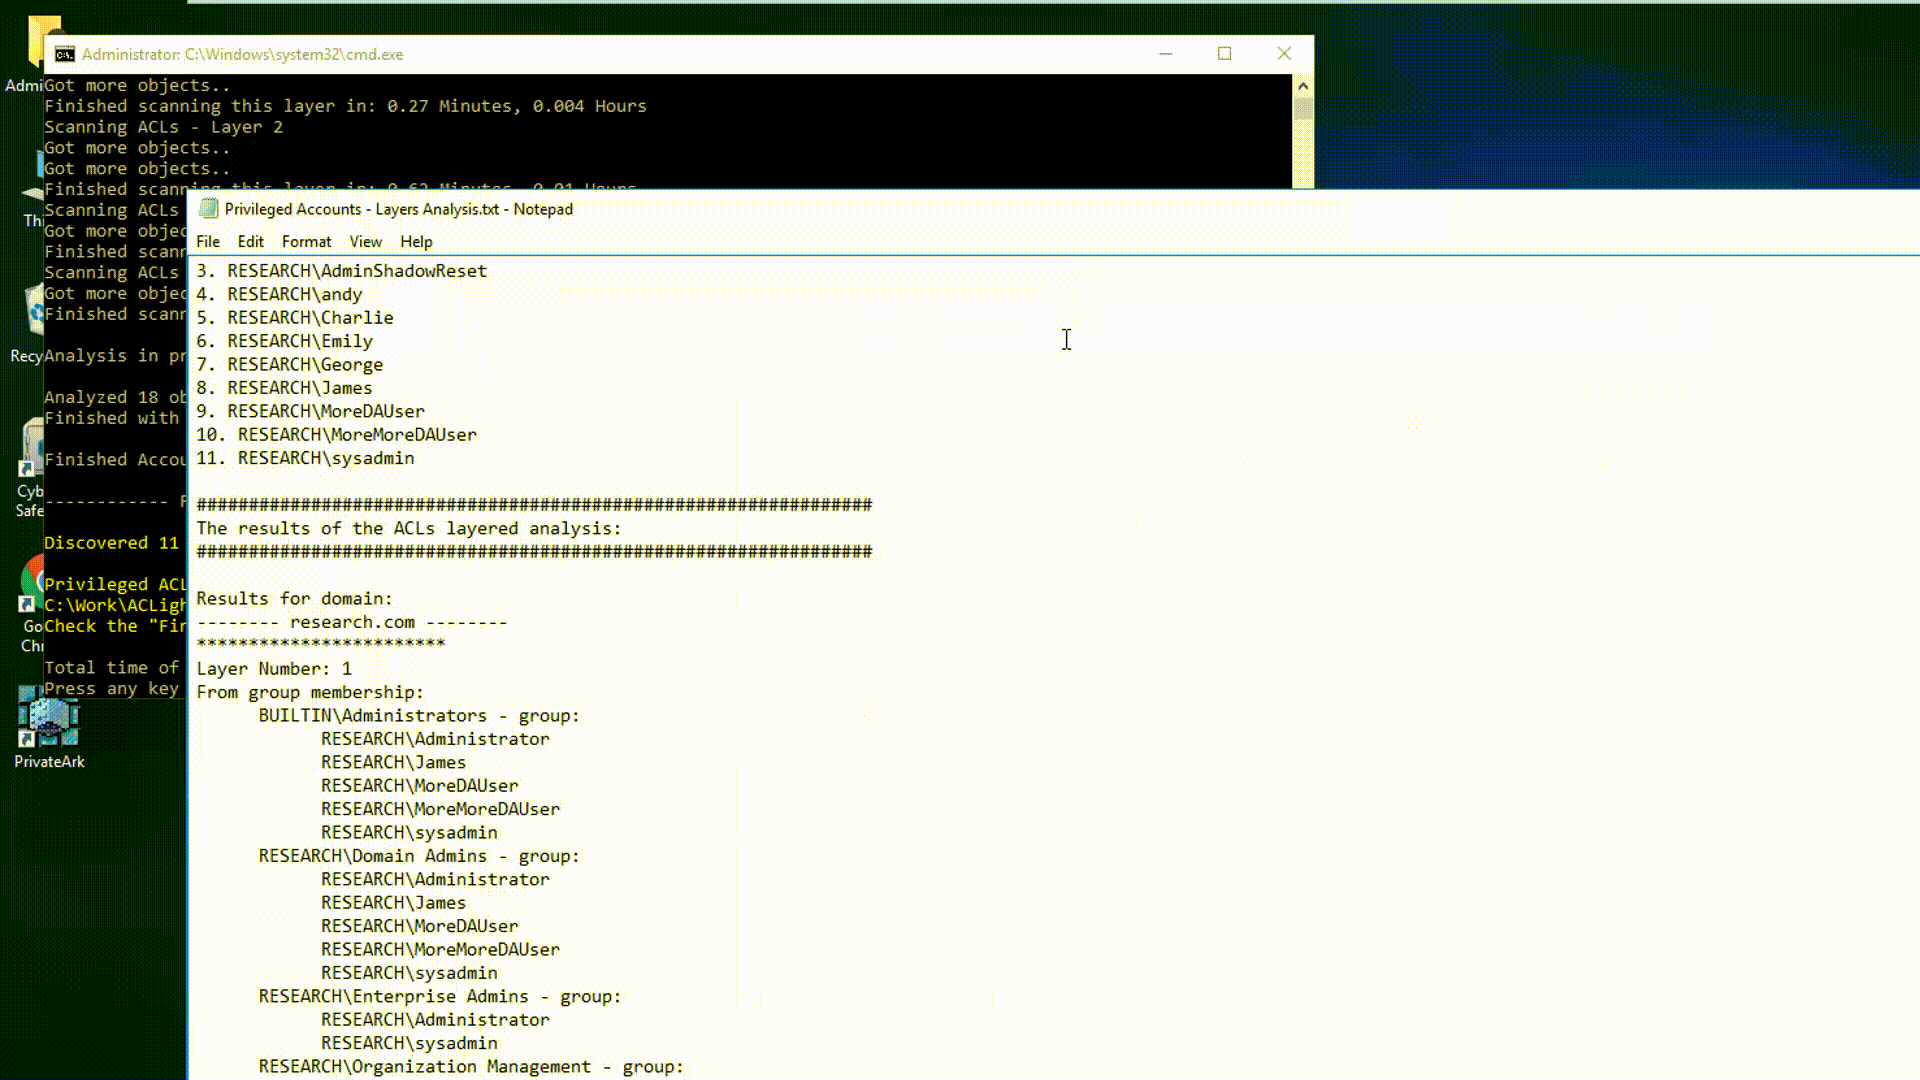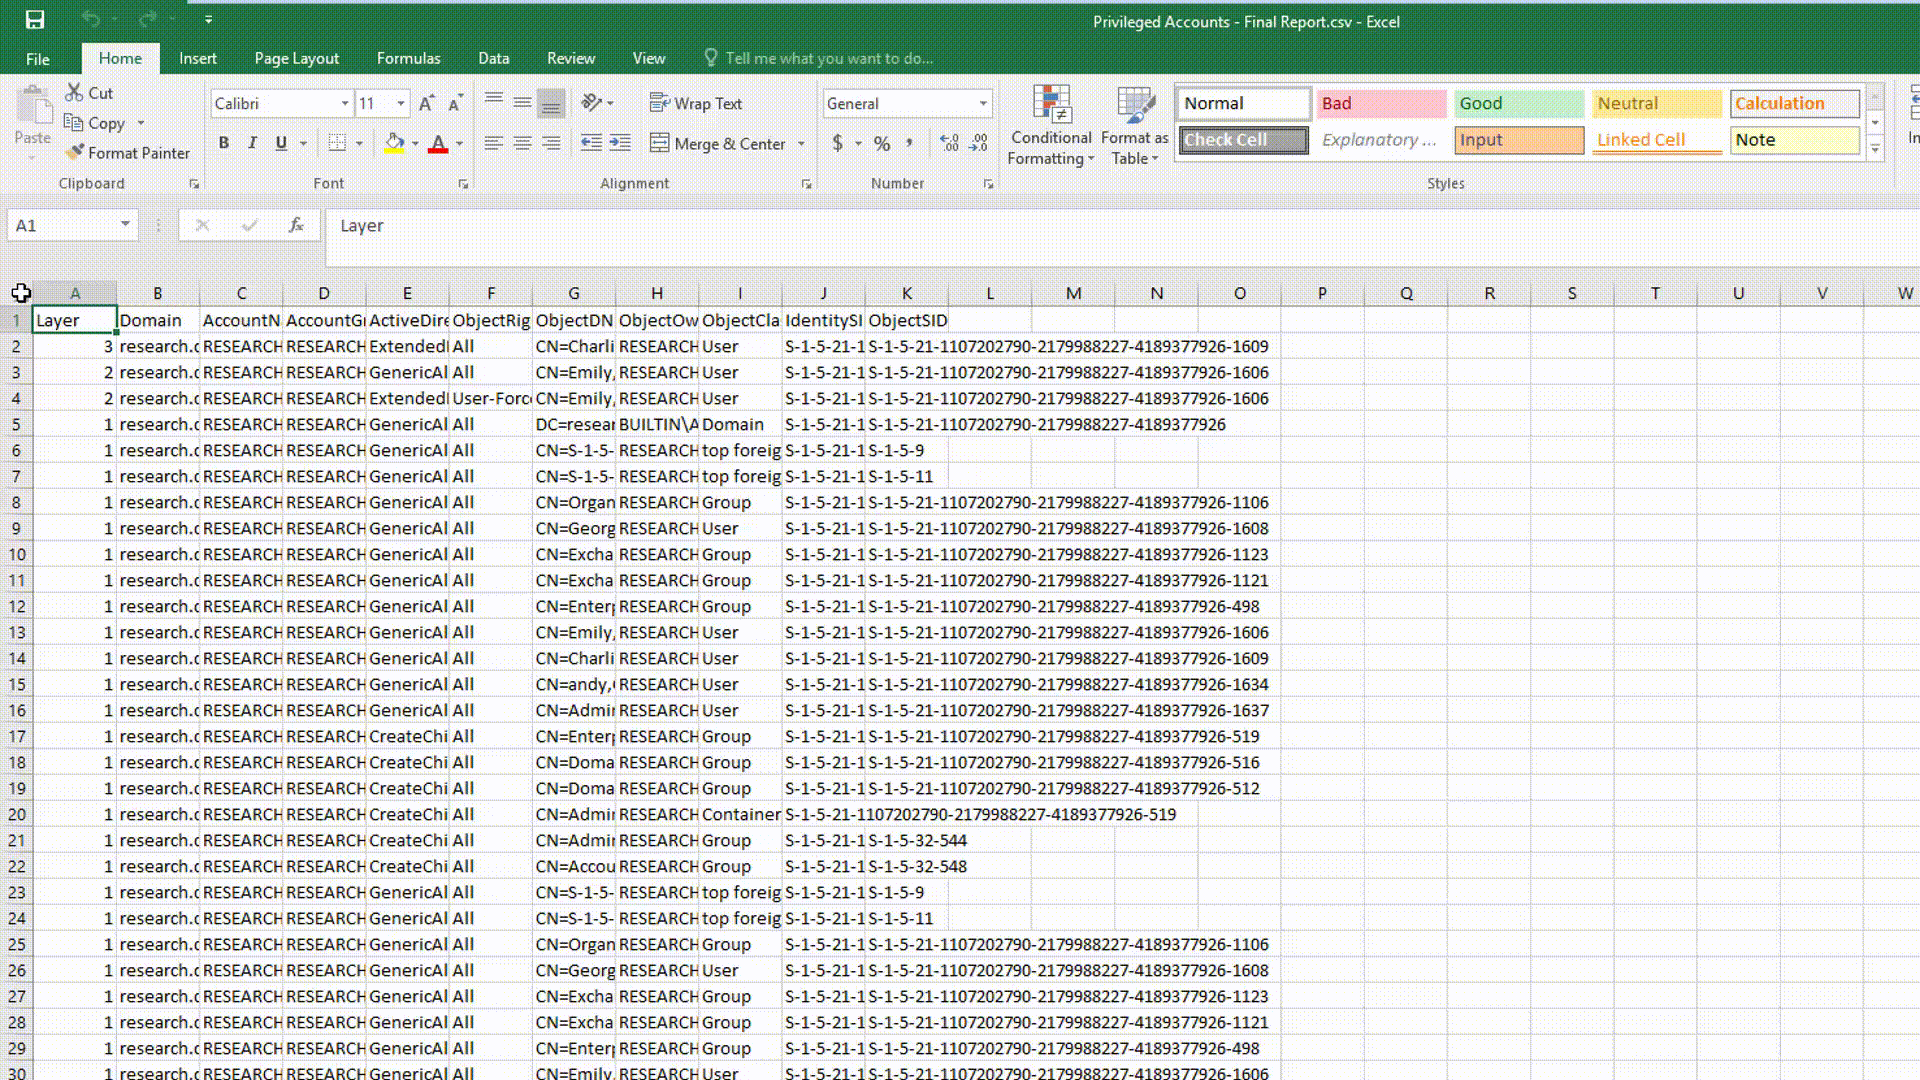
ACLight preview

ACLight

GitHubcyberark/aclight

Ein Skript zur erweiterten Erkennung privilegierter Konten – inklusive Schatten-Administratoren

privilege-escalationidentity-access-management
830vor 7 Jahren
agentsh preview

agentsh

GitHubcanyonroad/agentsh

Execution-Layer Security (ELS) für KI-Agenten — richtliniengesteuerte Shell mit Audit.

authentication-authorizationcontainer-securitydynamic-analysis-sandboxing+7
369vor 14 Tagen
CVE-2026-54121-PoC-Exploit preview

CVE-2026-54121-PoC-Exploit

GitHubtc4dy/cve-2026-54121-poc-exploit

👻 CVE-2026-54121 - Bestes CertiGhost AD CS Multi-Exploit-Framework | Erweitertes Toolkit mit Rogue-DC/LDAP-Servern, Zertifikatsmissbrauch,…

authentication-authorizationpenetration-testing-frameworksprivilege-escalation+5
27vor 8 Tagen
CVE-2020-28148 preview

CVE-2020-28148

GitHubfengchenzxc/cve-2020-28148

Wi-Fi-Portal-Authentifizierungs-Bypass-Exploit mittels MAC-Adressen-Spoofing, um unbefugten Netzwerkzugriff zu erlangen, demonstriert auf…

authentication-authorizationwi-fi-auditingvulnerability-analysis+4
17vor 4 Jahren
OWASP-Subtractive-Hardening-Top-10 preview

OWASP-Subtractive-Hardening-Top-10

GitHubowasp/owasp-subtractive-hardening-top-10

Das OWASP Subtractive Security Top 10 Project ist eine Initiative zur Identifizierung, Dokumentation und Förderung der wirkungsvollsten Möglichkeiten…

container-securitynetwork-securitycloud-security+6
12vor 12 Tagen
CVE-2022-43704 preview

CVE-2022-43704

GitHub9lyph/cve-2022-43704

Sinilink XY-WFTX WiFi-Fern-Thermostat-Modul Temperaturregler

authentication-authorizationembedded-systems-securitypacket-sniffing-analysis+7
5vor 2 Jahren
CVE-2026-16232 preview

CVE-2026-16232

GitHubhackspeak/cve-2026-16232

CVE-2026-16232 (Check Point SmartConsole-Authentifizierungsumgehung) PoC – von nicht authentifiziert zu Admin; für autorisierte Sicherheitstests

authentication-authorizationvulnerability-analysisexploitation+1
2vor 3 Monaten
CVE-2026-45156-POC preview

CVE-2026-45156-POC

GitHubcybertechajju/cve-2026-45156-poc

Dieses Repository enthält das Proof-of-Concept (PoC) Exploit-Skript für CVE-2026-45156
authentication-authorizationreconnaissancevulnerability-analysis+3
2vor 5 Monaten
CVE-2025-29927 preview

CVE-2025-29927

GitHubrubbxalc/cve-2025-29927

Funktionaler Exploit für CVE-2025-29927, eine kritische Umgehung der Middleware-Autorisierung in Next.js. Sendet manipulierte HTTP-Anfragen mit dem…

authentication-authorizationvulnerability-analysisexploitation+3
1vor 1 Jahr
CVE-2026-50751---Check-Point-IKEv1-Authentication-Bypass-Exploit preview

CVE-2026-50751---Check-Point-IKEv1-Authentication-Bypass-Exploit

GitHubfevar54/cve-2026-50751---check-point-ikev1-authentication-bypass-exploit

Schwachstelle: Logikschwäche im Remote Access und Mobile Access
authentication-authorizationvulnerability-scannersvulnerability-analysis+3
1vor 5 Monaten
CVE-2025-29927-PoC preview

CVE-2025-29927-PoC

GitHubheimd411/cve-2025-29927-poc

Proof-of-concept-Exploit für CVE-2025-29927, eine Sicherheitslücke zur Umgehung der Next.js-Middleware. Enthält Versions-Fingerprinting,…

authentication-authorizationvulnerability-analysisexploitation+3
vor 1 Jahr
jenkinsci__docker-commons-plugin_CVE-2022-20617_1-17 preview

jenkinsci__docker-commons-plugin_CVE-2022-20617_1-17

GitHubshoucheng3/jenkinsci__docker-commons-plugin_cve-2022-20617_1-17

Jenkins-Plugin, das eine gemeinsame API für die Verwaltung von Docker-Anmeldeinformationen, die Registry-Authentifizierung, die Daemon-Konfiguration…

authentication-authorizationcloud-infrastructure-securitycontainer-security+3
vor 1 Jahr
fabric8io__kubernetes-client_CVE-2021-4178_5-0-2 preview

fabric8io__kubernetes-client_CVE-2021-4178_5-0-2

GitHubshoucheng3/fabric8io__kubernetes-client_cve-2021-4178_5-0-2

Java-Client, der fluiden DSL-Zugriff auf Kubernetes- und OpenShift-REST-APIs bietet, um cloud-native Infrastruktur, Pods, Dienste und Konfigurationen…

authentication-authorizationcloud-infrastructure-securitycontainer-security+3
vor 1 Jahr
ESAPI__esapi-java-legacy_CVE-2022-23457_2-2-3-1 preview

ESAPI__esapi-java-legacy_CVE-2022-23457_2-2-3-1

GitHubshoucheng3/esapi__esapi-java-legacy_cve-2022-23457_2-2-3-1

Enterprise-Security-API-Bibliothek, die Sicherheitskontrollen für Java-Webanwendungen bereitstellt, einschließlich Authentifizierung,…


authentication-authorizationstatic-analysisencryption-decryption-tools+6
vor 1 Jahr
Zurück1…232425…62Weiter







