
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen
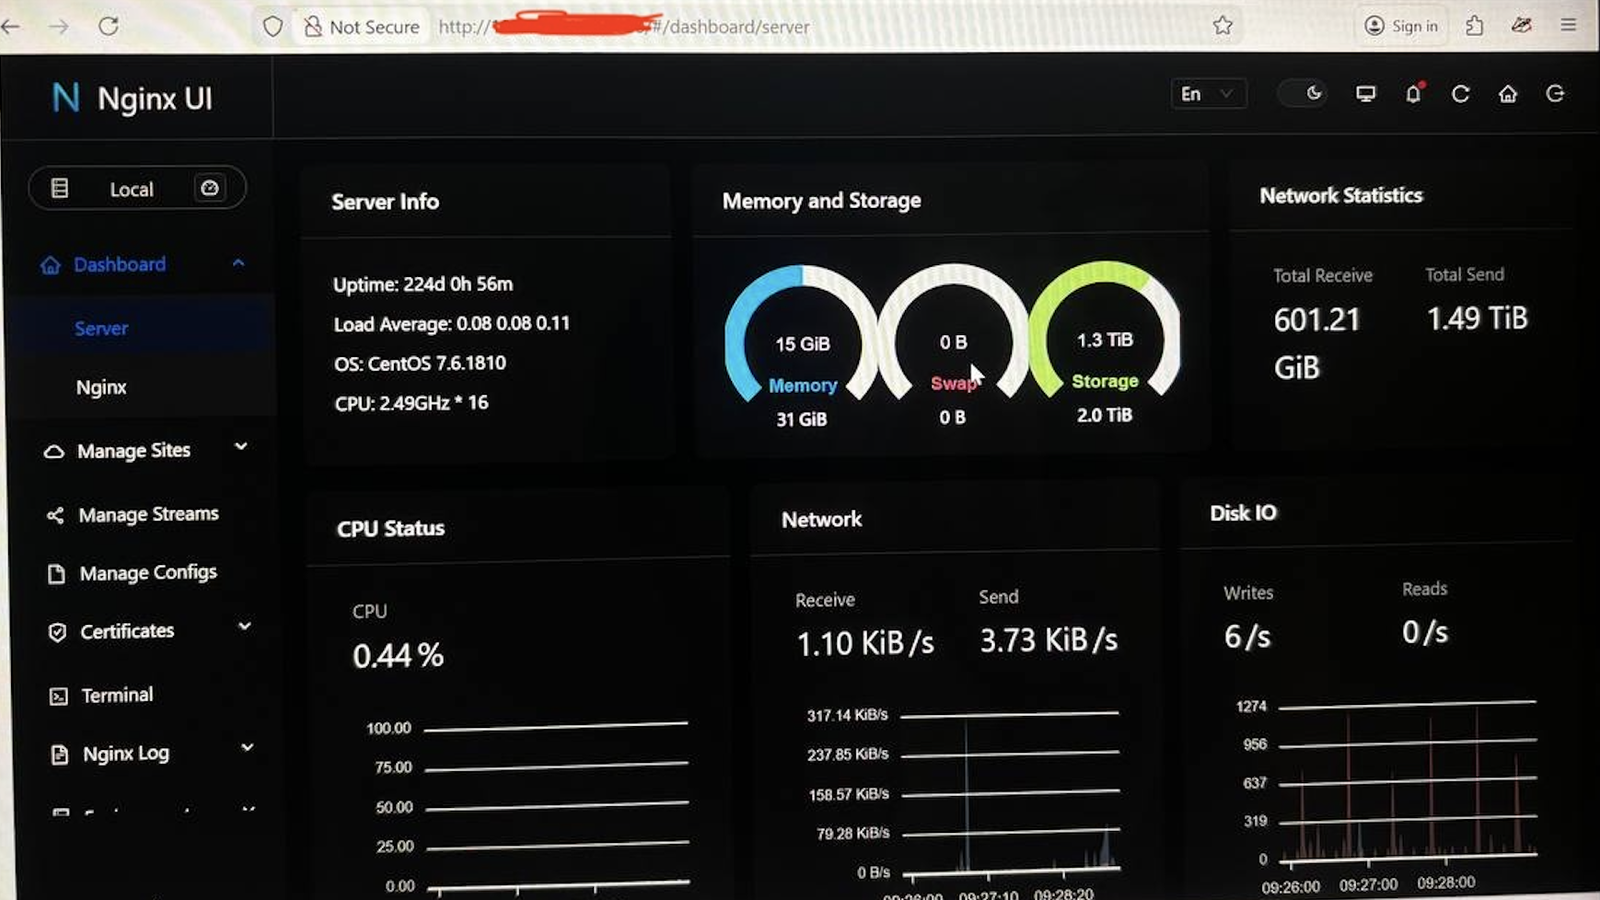
 skynoxk/cve-2026-27944
Automatisierter Exploit für CVE-2026-27944 in Nginx UI: lädt Backups herunter und entschlüsselt sie, extrahiert Geheimnisse und erstellt…
 ignitetechnologies/burpsuite-for-pentester
Dieses Cheatsheet wurde für Bug-Bounty-Jäger und Penetrationstester erstellt, um ihnen zu helfen, Schwachstellen von P4 bis P1 ausschließlich und…
 lithnet/ad-password-protection
Active Directory-Passwortfilter mit Überprüfung auf kompromittierte Passwörter und benutzerdefinierten Komplexitätsregeln
 akabe1/oauthscan
Burp Suite-Erweiterung zur Überprüfung der OAUTHv2- und OpenID-Sicherheit
 shanika04/cloudfoundry_uaa
CVE-2016-4468
 les-k/wp-secure-mcp
Ein WordPress-Plugin, das einen MCP-Server über die REST-API bereitstellt, wobei das Sicherheitsmodell im Mittelpunkt steht -- es schließt die…
 adarsh14734/aegis-releases
Sandbox- und MCP-Proxy, der KI-Coding-Agenten daran hindert, SSH-Schlüssel, AWS-Anmeldedaten und .env-Dateien zu lesen, mit…
 realalexandergeorgiev/artifactory-cve-2026-82329-poc.py
CVE-2026-82329 — JFrog Artifactory-Umgehung der Authentifizierung ohne Anmeldung („Phantom-Join-Key“ -> gefälschtes Service-Admin-Token)
 ishanoshada/cve-2026-41940-exploit-poc
Exploit-PoC für CVE-2026-41940, eine Umgehung der Authentifizierung von cPanel & WHM über CRLF-Injection. Enthält Massen-Scanning,…
 0xyur1/cve-2026-41940
cPanel/WHM-Authentifizierungsumgehung (Zero-Day-Sicherheitslücke)
 microsoft/security-101
8 Lektionen, um Ihre Cybersicherheitsausbildung zu starten.
 netflix/repokid
AWS Least Privilege für verteilte, schnelle Bereitstellung
 mandiant/mandiant-azure-ad-investigator
Schreibgeschütztes PowerShell-Modul zur Erkennung von UNC2452 und anderen Artefakten von Bedrohungsakteuren in Azure AD, zur Überprüfung von…
 bekwiner/cve-2026-47777
Detaillierte technische Analyse von CVE-2026-47777, einer Autorisierungsumgehung mit hohem Schweregrad in der Federation-Pipeline der Featured…
 teteco/cve-2026-52217-vtex-checkout-crosstenant-idor
Der VTEX Checkout Service legt OrderForm-Daten über die Endpunkte `/api/checkout/pub/orderForm/{orderFormId}` und `/attachments/*` offen. Diese…
 rootdirective-sec/cve-2026-10795-lab
Docker-Labor, das CVE-2026-10795 reproduziert: Authentifizierungsumgehung in UpdraftPlus UpdraftCentral, verkettet mit Plugin-Installation für RCE.…
 muhammedhussein17/keycloak
Sicherheitsforschung, die CVE-2026-9794 offenlegt, eine nicht authentifizierte Client-ID-Enumeration-Schwachstelle in Keycloak SAML ECP über ein…
 yubico/libfido2
Stellt Bibliotheksfunktionen für FIDO2 bereit, einschließlich der Kommunikation mit einem Gerät über USB oder NFC.








