
 #1
Tools für Hardware-Sicherheitsmodule, TPM, Secure Enclave und Hardware-Vertrauen.
Kitploit empfohlen
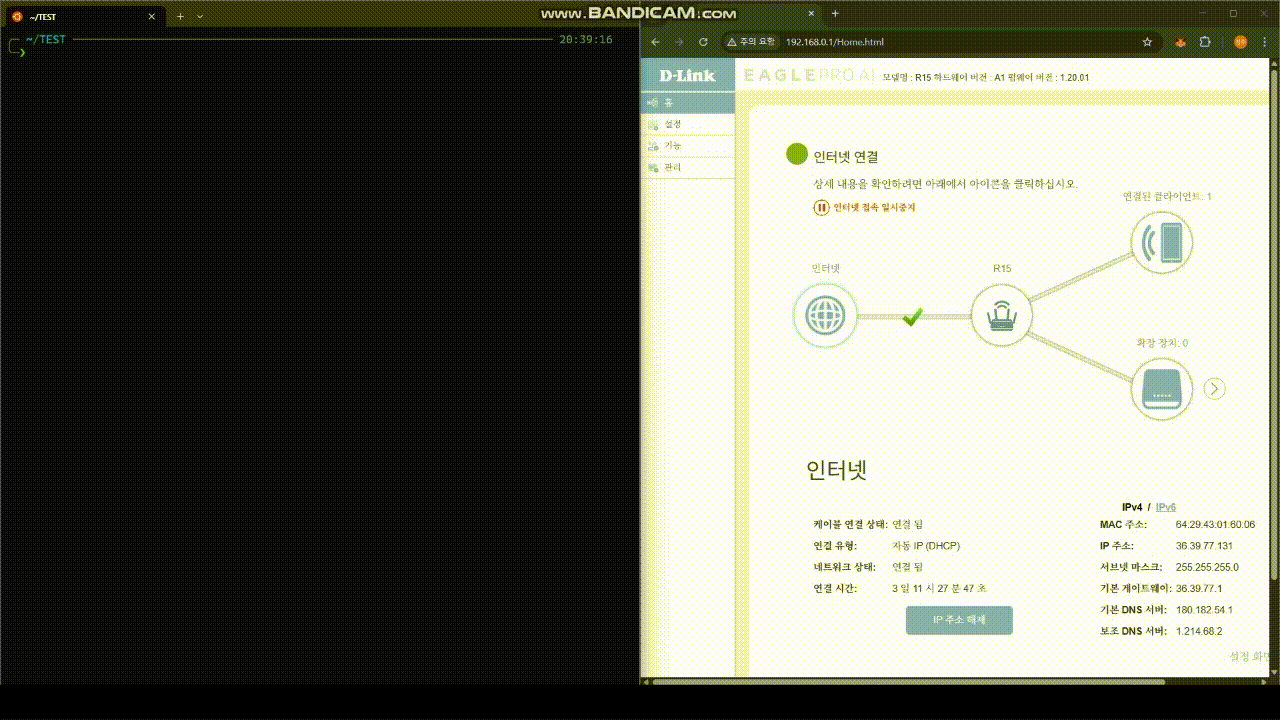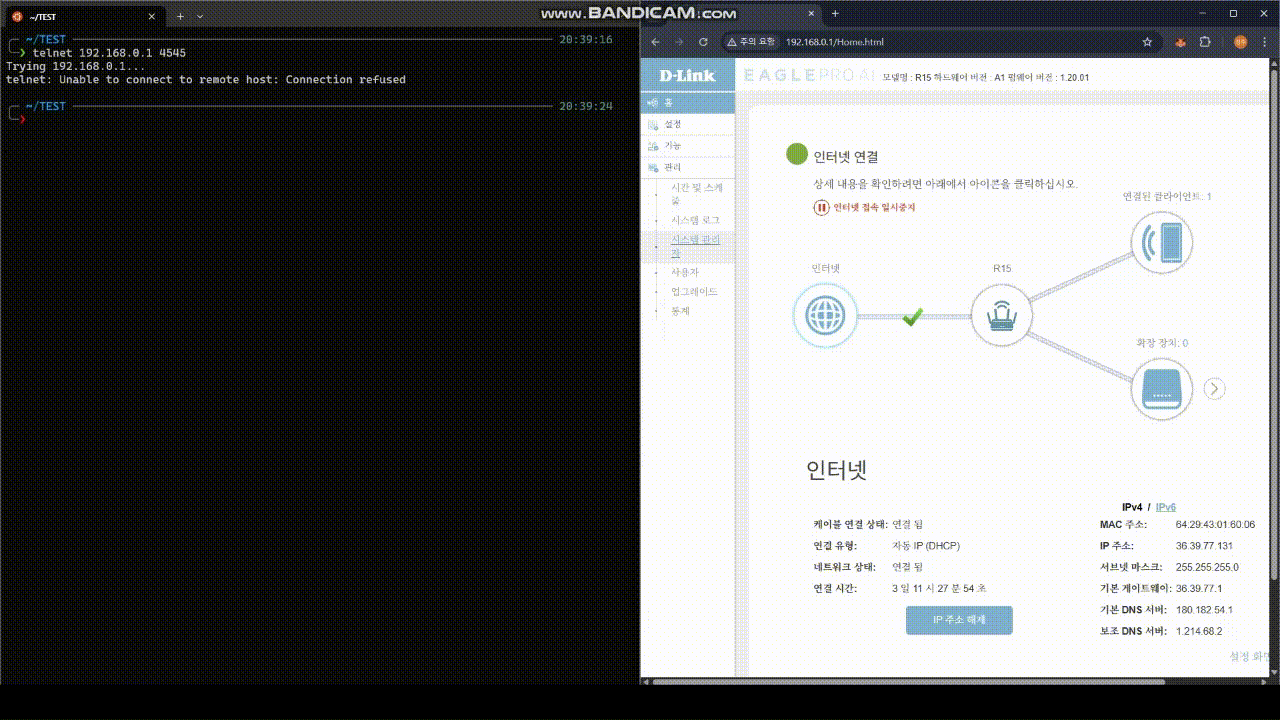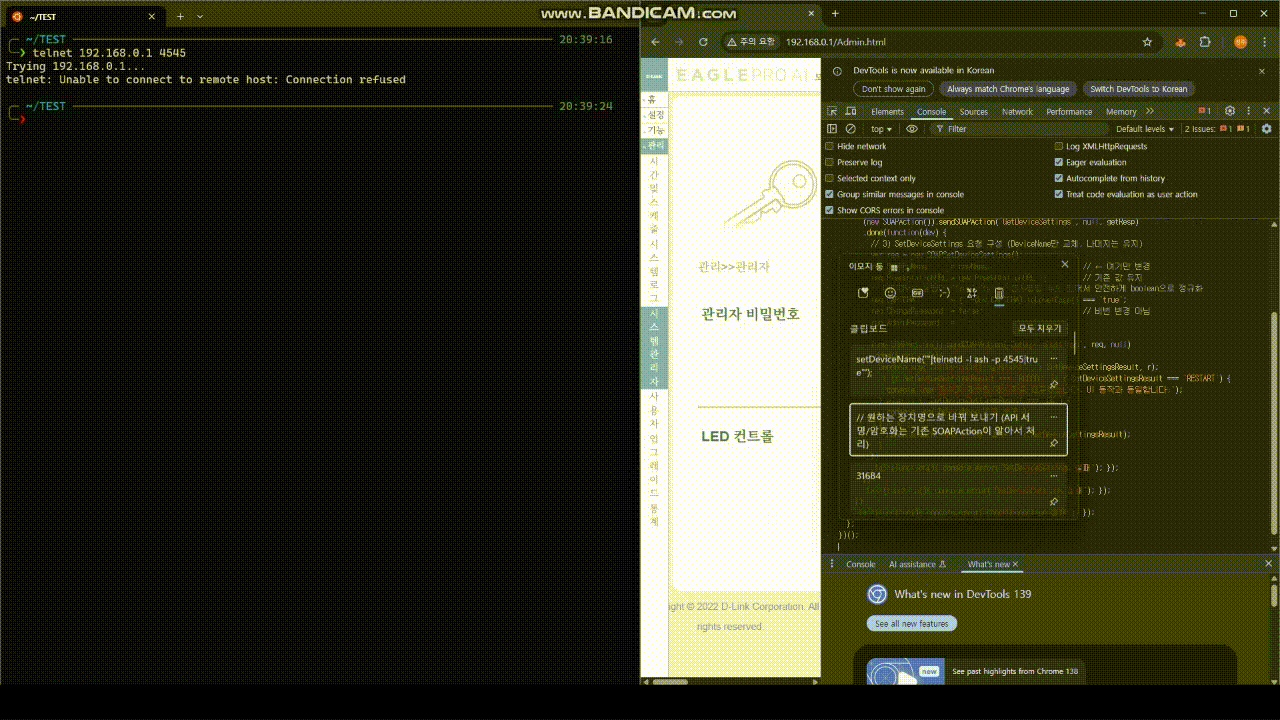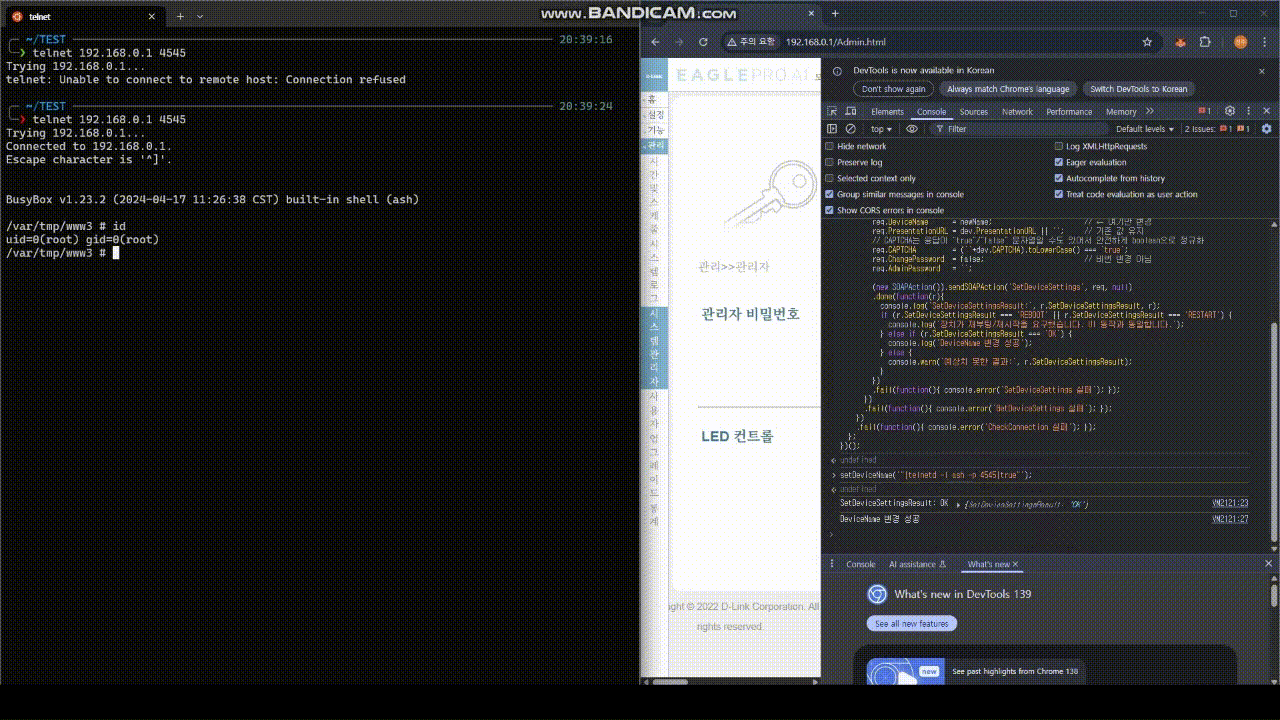
 k0n9-log/cve-2025-60854
D-Link AX1500 Schwachstelle
 fzbacon/cve-2023-26976_tenda_ac6_stack_overflow
Proof-of-Concept-Exploit für CVE-2023-26976, eine Stack-Überlauf-Sicherheitslücke in Tenda AC6-Routern, die Remote-Code-Ausführung über manipulierte…
 luismirandaacebedo/cve-2025-65855
Sicherheitshinweis für CVE-2025-65855 - Mehrere Schwachstellen im HelpFlash IoT OTA-Update-Mechanismus
 fevar54/poc_cve-2025-29943_write-what-where-condition
Proof-of-Concept für CVE-2025-29943, das ein undokumentiertes Stack-Engine-Bit in AMD-Zen-CPUs ausnutzt, um den Stack-Pointer in SEV-SNP-geschützten…
 simoesctt/cve-2024-0070-nvidia-gpu-driver--resonance-vulnerability
NVIDIA-GPU-Treiber haben einen zeitlichen Kohärenzfehler in ihrer Speicherverwaltung. Bei 587 kHz Resonanz erfahren die Speicherseiten des Treibers…
 shirabo/cve-2025-2082-pov
Proof-of-Concept für CVE-2025-2082, das eine Funktionszeiger-Überschreibung über einen Signed-to-Unsigned-Integer-Konvertierungsfehler in Tesla VCSEC…
 s-hamann/cve-2023-40289
Exploit für CVE-2023-40289, eine Befehlsinjektions-Schwachstelle in mehreren Baseboard Management Controllern (BMC) mit Firmware von ATEN
 nrtlox/cve-2025-63587
CVE-2025-63587
 nastycrow/cve-2025-51643
Dokumentation von CVE-2025-51643: physische SPI-Flash-Extraktion am Meitrack T366G-L GPS-Tracker, die Firmware-Dump, Offenlegung von…
 rupeshsurve04/cve-2025-67399
Dokumentation von CVE-2025-67399: Ausnutzung der physischen UART-Debug-Schnittstelle auf dem AIRTH Smart Home AQI Monitor (BK7231N SoC), die eine…
 cipherx1802/cve-2025-69821-beat-xp-vega-smartwatch-security-assessment
Eine Sicherheitsbewertung der Beat XP VEGA Smartwatch (Firmware RB303ATV006229) mit Fokus auf die Bluetooth-Low-Energy-Konnektivität (BLE) deckte…
 jason996/maritime-security-paper
Umfassende Forschung zu Sicherheitslücken in autonomen maritimen Schiffen und Verteidigungsempfehlungen
 hivesecurity/pso-printer-security-offensive
Offensives Sicherheitstool für Pentesting von Druckern
 14mb1v45h/cve-2025-38676
Stack-Pufferüberlauf während der cmdline-Analyse
 gmh5225/disk-spoofer
Kernel-Treiber-basiertes Programm zur Vortäuschung von Festplattengröße und Sektorabfragen, kann Windows-WMIC-Abfragen umgehen.
 aperikube/pwn-arm-nfc
ARM-Pufferüberlauf-Challenge, die NFC-Tag-Eingabe auf Raspberry Pi ausnutzt. Enthält Hardware-Montageanleitung, Servercode und Flag-Abruf für CTF-…
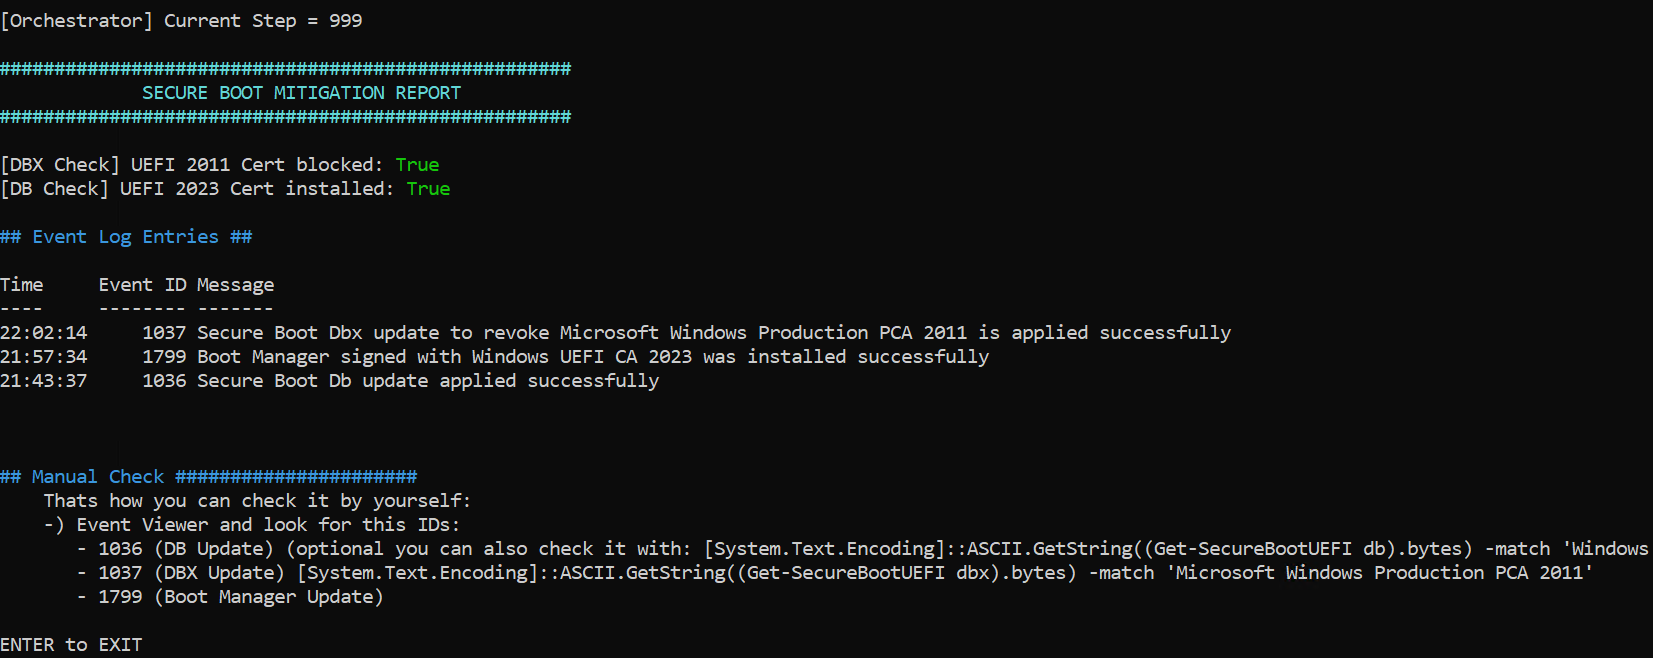 v1ckxy/orchestrated-powershell-for-cve-2023-24932-en
Englische Übersetzung
 bytereaper77/avx-side-channel
AVX-basierter Timing-Seitenkanal — ASLR-Erkennung








