
 #1
Tools für Hardware-Sicherheitsmodule, TPM, Secure Enclave und Hardware-Vertrauen.
Kitploit empfohlen
 dwallener/entropicapublic
Öffentliche Version des Entropica-Repos
 olafdaf/cve-2022-40363
Ein Pufferüberlauf in der Komponente nfc_device_load_mifare_ul_data von Flipper Devices Inc., Flipper Zero vor v0.65.2, ermöglicht es Angreifern,…
 lukejenkins/cve-2022-24693
Dokumentation und Reproduktionsschritte für CVE-2022-24693: hartcodierte Anmeldedaten in der Firmware von Baicells Nova436Q und Neutrino 430, die…
 plunder707/attestos
Bazzite plus eine TPM-Boot-Attestierungsschicht. In Arbeit: Builds unverifiziert, UKI-Mechanismus ungeklärt. Spezifikation:…
 masjadaan/cve-2025-29338
Technisches Advisory und Proof-of-Concept für einen stapelbasierten Pufferüberlauf (CWE-121) im NXP-moal.ko-WLAN-Kerneltreiber, der einen lokalen…
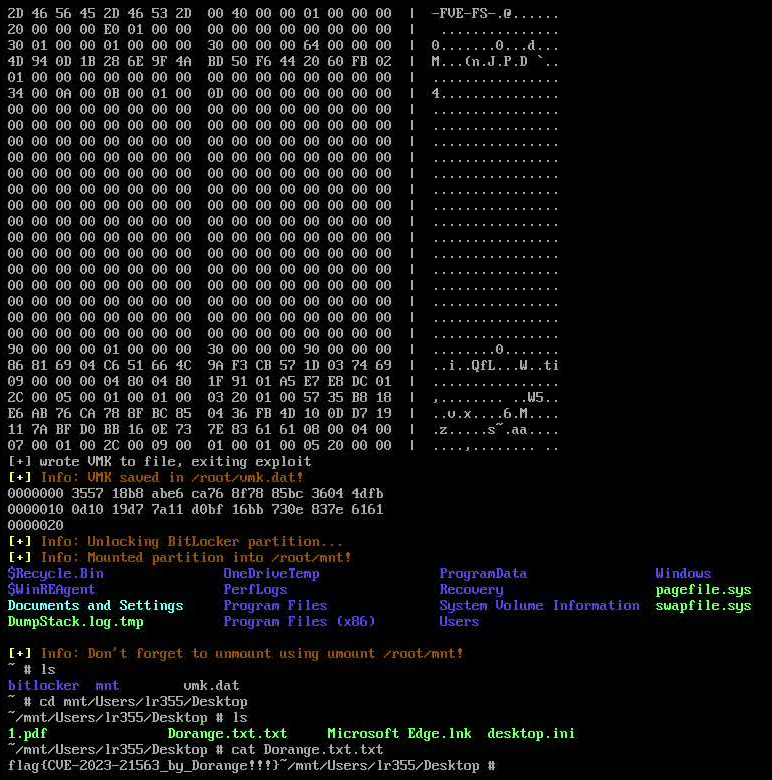 lr2006-robot/bitpixie
Knacken der BitLocker-Verschlüsselung basierend auf der Sicherheitslücke CVE-2023-21563
 c-sprinks/bitlocker-bypass-research
Forschung zur Umgehung der BitLocker-Vollverschlüsselung unter Verwendung von CVE-2023-21563 (BitPixie). Methodik, Exploit-Kette und…
 hunt-benito/the-key-ships-with-the-lock-cve-2026-82876-phison-s11-ssd-firmware-signature-bypass
Proof-of-Concept, der eine Umgehung der Firmware-Signaturprüfung bei Phison-S11-SSDs demonstriert und es Angreifern ermöglicht, modifizierte Firmware…
 infobyte/nec_aterm_tools
Extrahiert Hardware-Zufallsschlüssel aus NEC-Aterm-Router-Firmware-Images und QR-Codes, um gültige Passwörter für den Shell-Zugriff zu generieren.
 themalwareguardian/cve-2025-4275
Analyse und Ausnutzung von CVE-2025-4275 (Hydr0ph0bia), einer Schwachstelle in der Secure-Boot-Vertrauenskette, bei der Firmware-Variablen genutzt…
 themalwareguardian/cve-2022-34303
Demonstriert die Umgehung von Secure Boot über CVE-2022-34303 mittels einer von CryptoPro signierten UEFI-Shell, wobei der Befehl mm verwendet wird,…
 themalwareguardian/cve-2022-34302
Demonstriert CVE-2022-34302, eine Secure-Boot-Umgehung über den von New Horizon Datasys signierten Bootloader, dessen integrierter…
 george0papasotiriou/cve-2026-22013-hardware-wallet-usb-descriptor-buffer-overflow
Stack-Buffer-Overflow-PoC für einen USB-Deskriptor-Parser einer Hardware-Wallet (CVE-2026-22013), der das Überschreiben der Rücksprungadresse und die…
 abdul-kalam2000/retbleed-speculative-execution-poc
Reproduktion des Retbleed (CVE-2022-29900/29901) Micro-Architectural-Angriffs in gem5. RSB-Underflow, Flush+Reload-Seitenkanal-Leak und eine…
 davidbuchanan314/cve-2017-13672
POCs für CVE-2017-13672 (OOB-Lesen im VGA-Cirrus-QEMU-Treiber, verursacht DoS)
 badrrx/wifi-spiderweb
Ein aktives Cyber-Abwehr- & Honeypot-System für OpenWrt-Router, das von einem USB-Stick läuft.
 infobyte/isa_recovery
ISA Recovery
 george0papasotiriou/cve-2026-21014-can-bus-frame-replay-attack-on-automotive-ecu
Spielt aufgezeichnete CAN-Bus-Frames erneut ab, um CVE-2026-21014 zu demonstrieren und zu zeigen, wie fehlende Authentifizierung und Frischeprüfungen…








