 #1
Tools zur Bewertung der Sicherheit von physischer Hardware, eingebetteten Systemen und IoT-Geräten.
Kitploit empfohlen
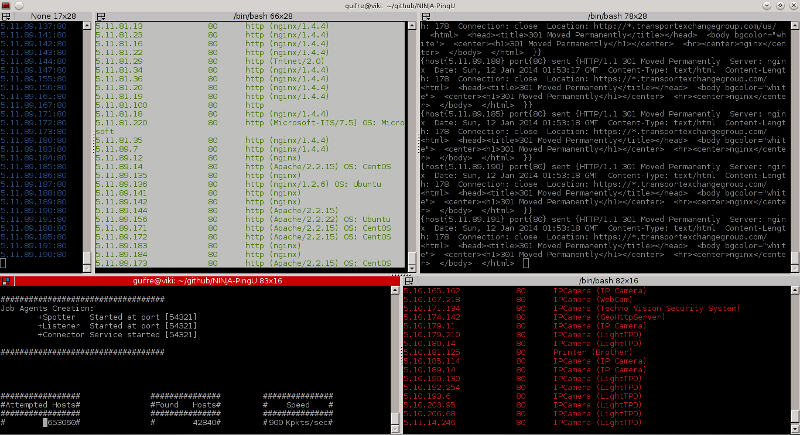
 owasp/ninja-pingu
Hochleistungs-Netzwerkscanner für groß angelegtes IP- und Port-Scannen mit Diensterkennung, eingebetteter Geräteerkennung und Schwachstellenanalyse…
 microsoft/hvloader
HvLoader.efi ist eine EFI-Anwendung zum Laden eines externen Hypervisor-Loaders.
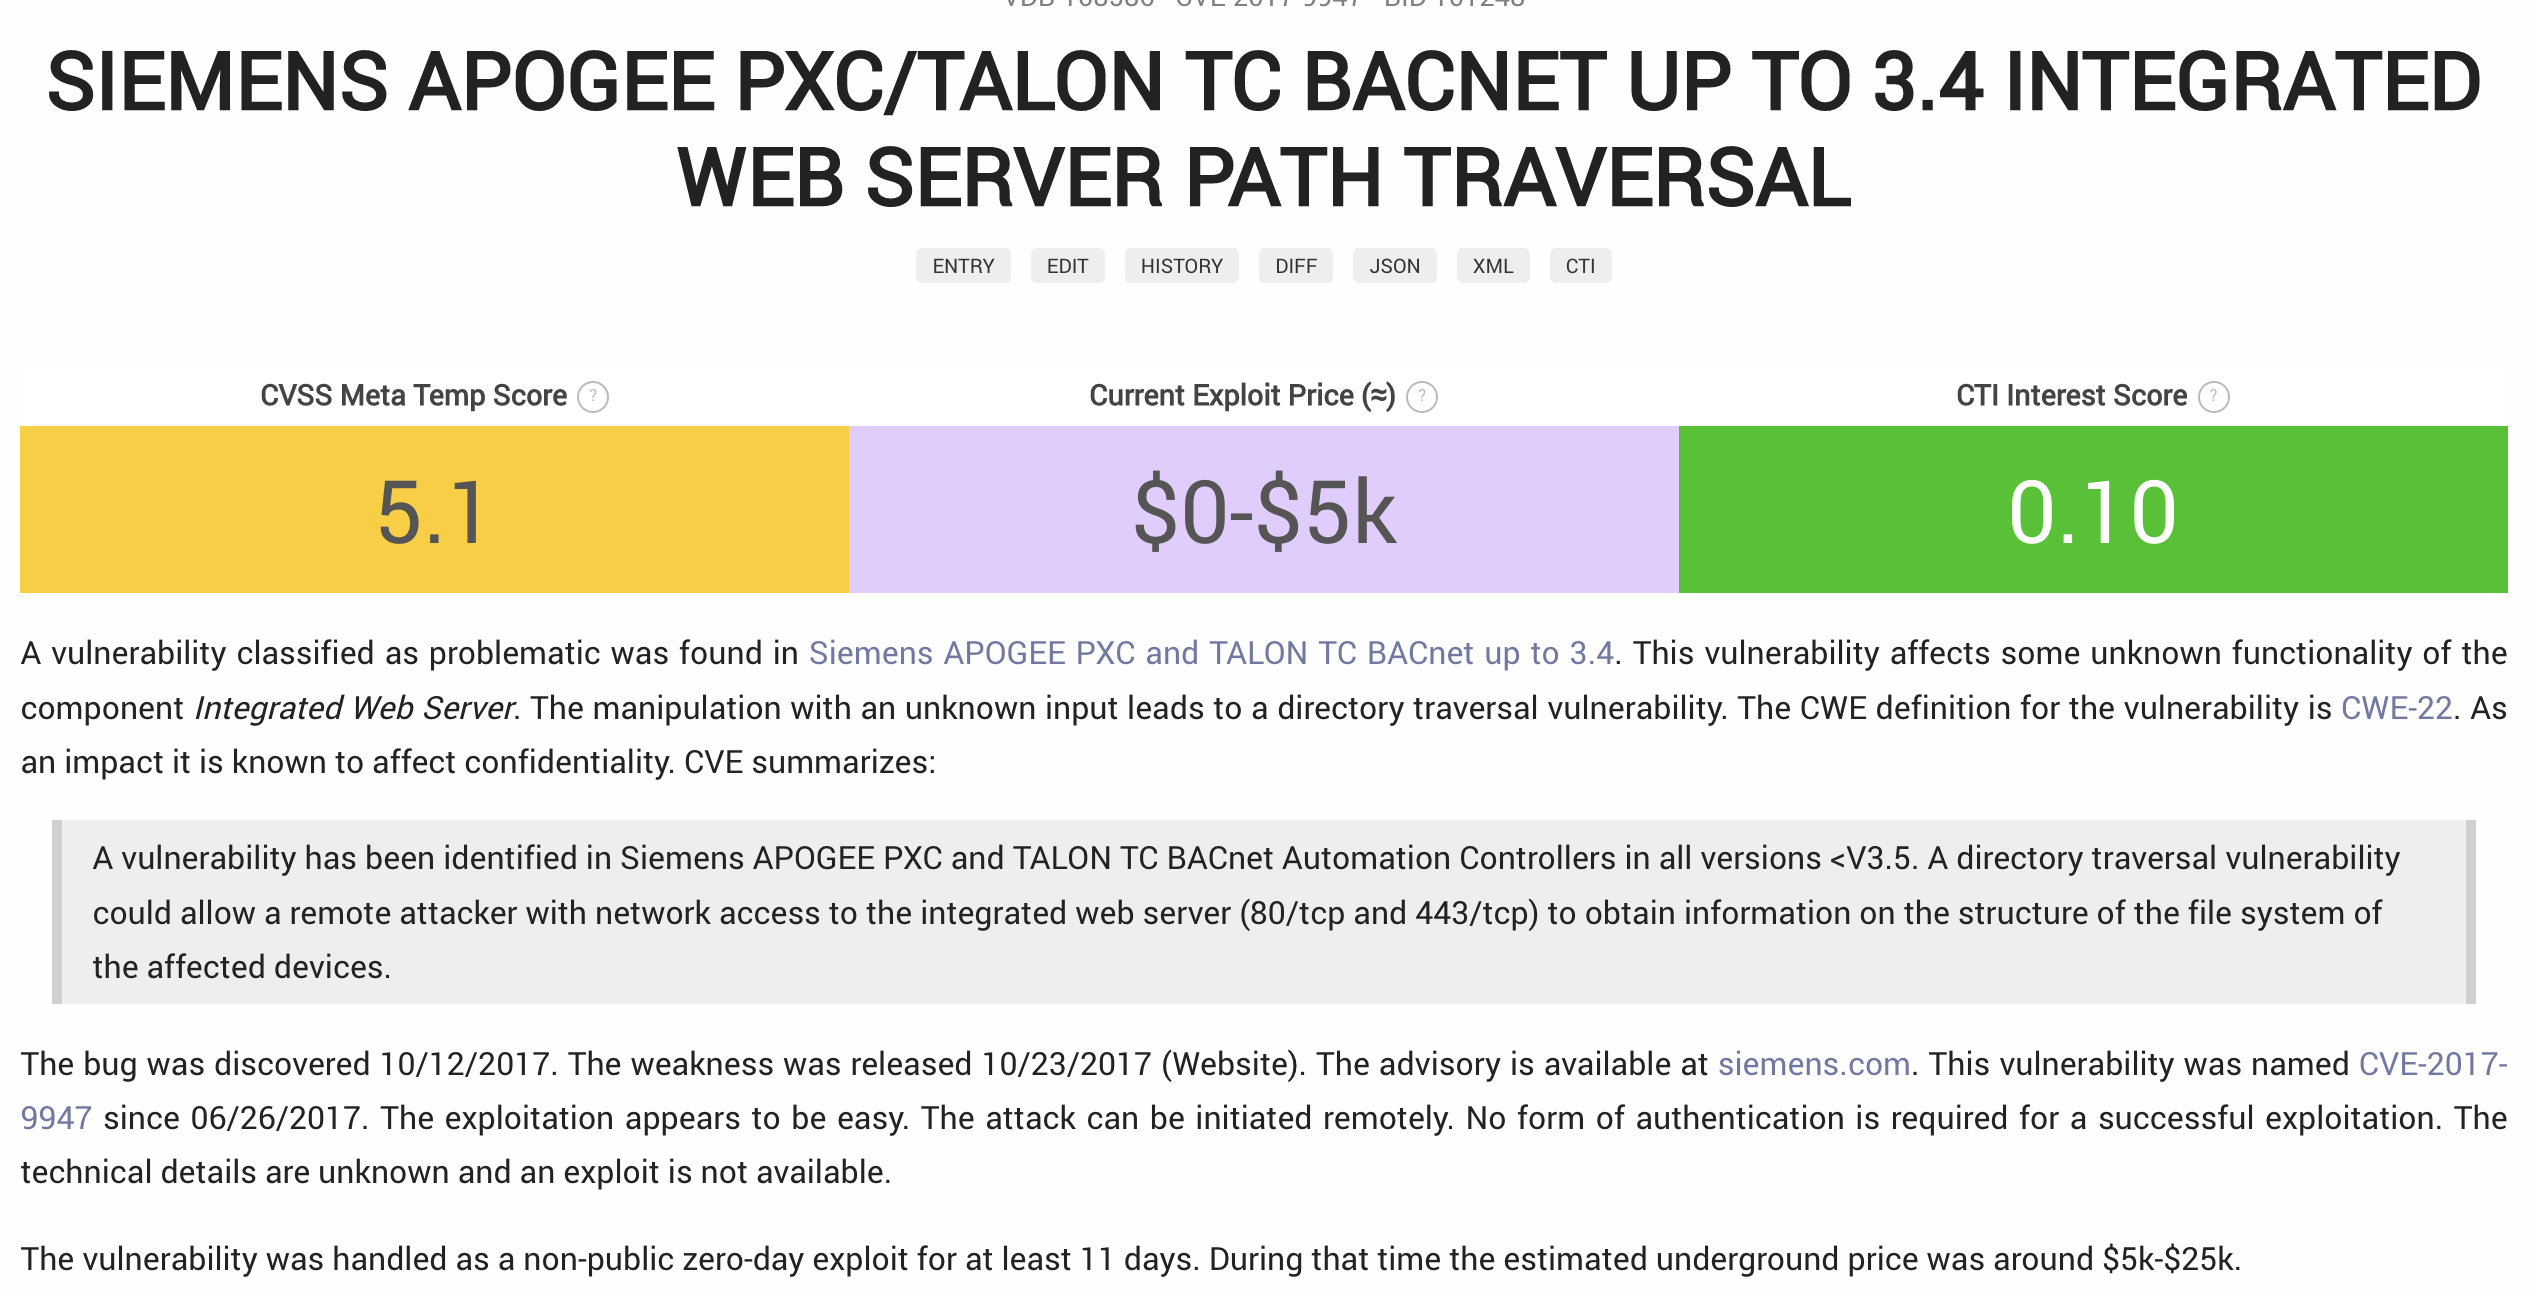 rosesecurity/apologee
APOLOGEE ist ein Python-Skript und ein Metasploit-Modul, das ein verstecktes Verzeichnis auf Siemens APOGEE PXC BACnet Automation Controllers (alle…
 cr0n1c/dlink_shell_poc
Dlink 615/815 Shell PoC
 cyanitol/netgear-telenetenable
Telenet Enable für Netgear-Router aus dem SVN-Checkout http://netgear-telnetenable.googlecode.com/svn/trunk/ netgear-telnetenable-read-only
 liznzn/cve-2019-2215
Temproot für Bravia TV über CVE-2019-2215.
 kiwidoggie/oni-framework
C2-Software für eingebettete Systeme, geschrieben in C/C#
 qurbat/cve-2020-8958
Proof of Concept für die Ausführung beliebiger OS-Befehle auf Guangzhou/V-SOL 1GE ONU-Geräten (CVE-2020-8958)
 vabold/ds-wireless-communication-remote-code-execution
Injiziert beliebigen Code in das Spiel eines Clients.
 robertguetzkow/cve-2021-37740
PoC für DoS-Schwachstelle CVE-2021-37740 in Firmware v3.0.3 von SCN-IP100.03 und SCN-IP000.03 von MDT. Der Fehler wurde in Firmware v3.0.4 behoben.
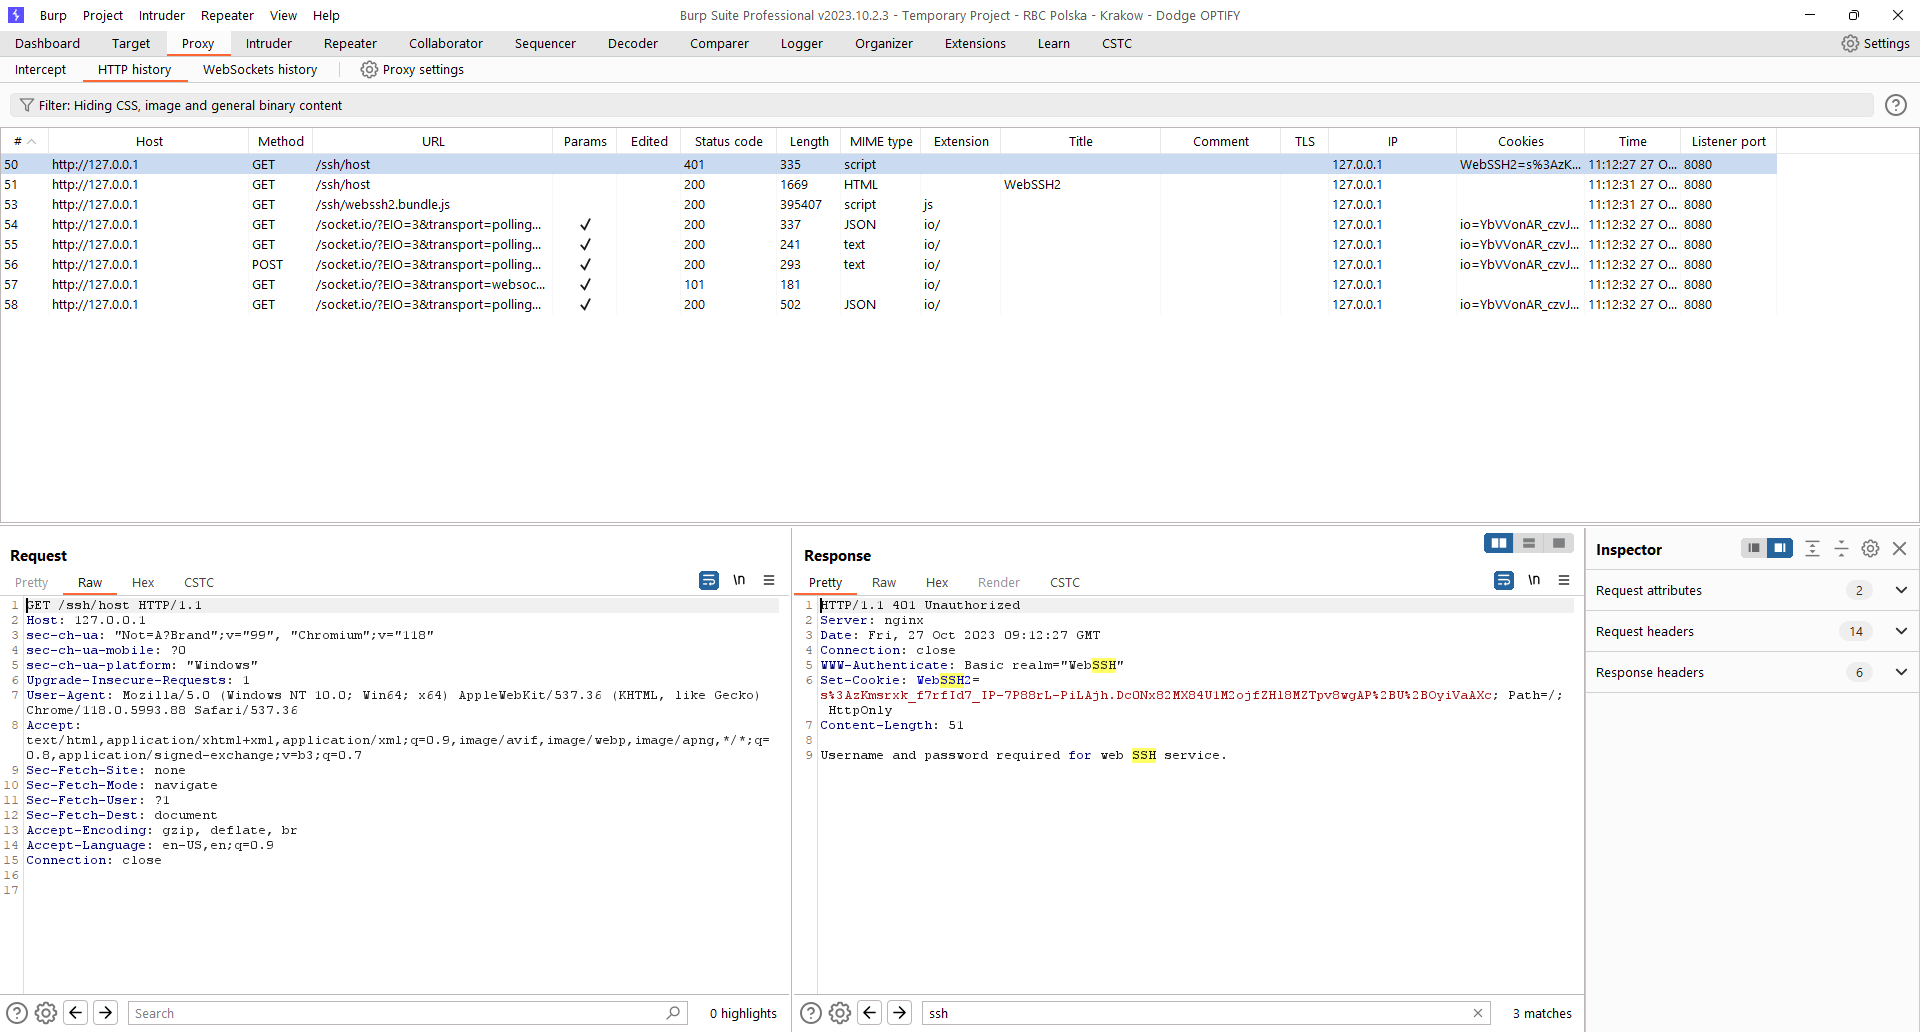 dodge-mptc/cve-2023-35794-webssh-hijacking
Repository enthält eine Beschreibung für CVE-2023-35794, entdeckt vom Dodge Industrial Team für die Dodge OPTIFY Plattform.
 bytereaper77/cve-2025-7795
Proof-of-Concept-Exploit für eine Pufferüberlauf-Schwachstelle in Tenda-Routern. Sendet manipulierte nicht authentifizierte POST-Anfragen, um einen…
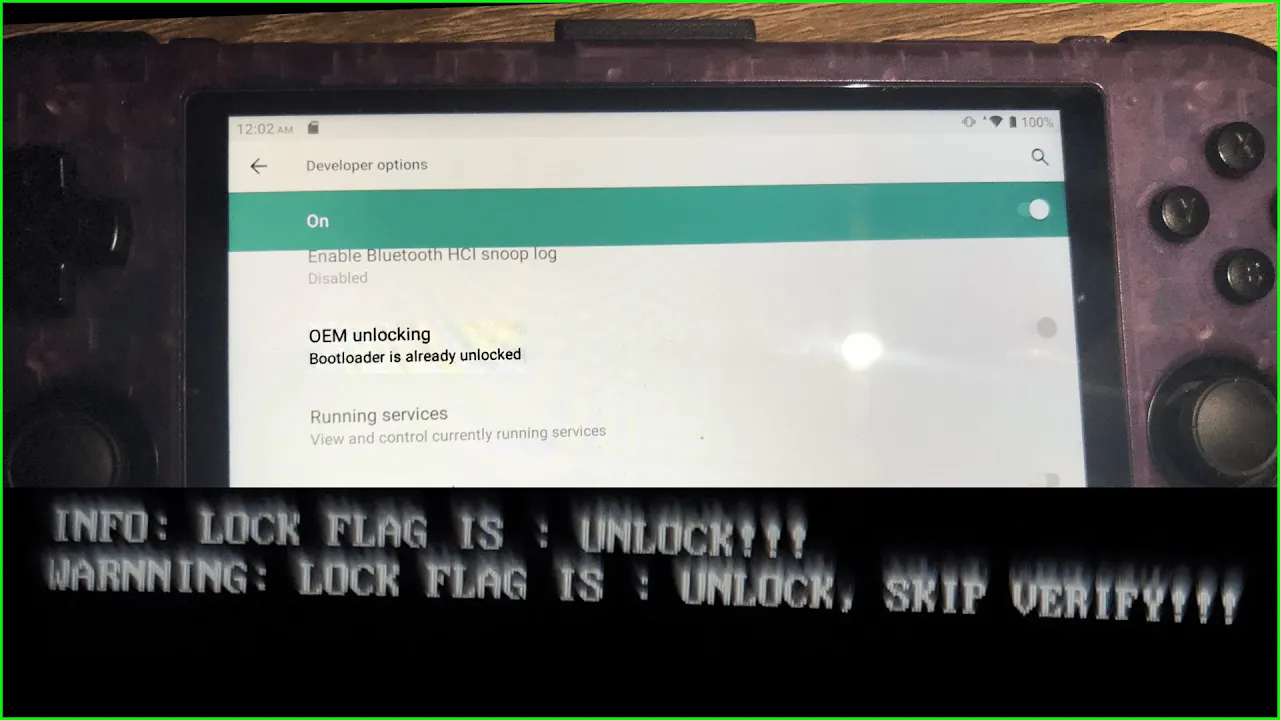 seriousattempts/bootloader_unlock_retroid_pocket_3plus
Bootloader-Entsperrung mittels CVE-2022-38694 für Retroid Pocket 3+
 spinfosecurity/rail-ot-protector
Rail-OT-Protector (ROP) — kostenloses, quelloffenes Cybersicherheits-Scan-Tool für Bahn- und Transit-OT/SCADA-Netzwerke. PowerShell- und Bash-Scanner…
 spinfosecurity/bas-guardian
Kostenloser BACnet/BMS-Schwachstellenscanner für Gebäudeautomationssysteme. Erkennt CVE-2026-3611 (CVSS 10.0), CVE-2026-24060 und exponierte…
 swzhouu/cve-2022-48311
HP Deskjet 2540 Serie Drucker Firmware-Version CEP1FN1418BR und Produktmodellnummer A9U23B HTTP-Konfigurationsseite Cross Site Scripting (XSS)…
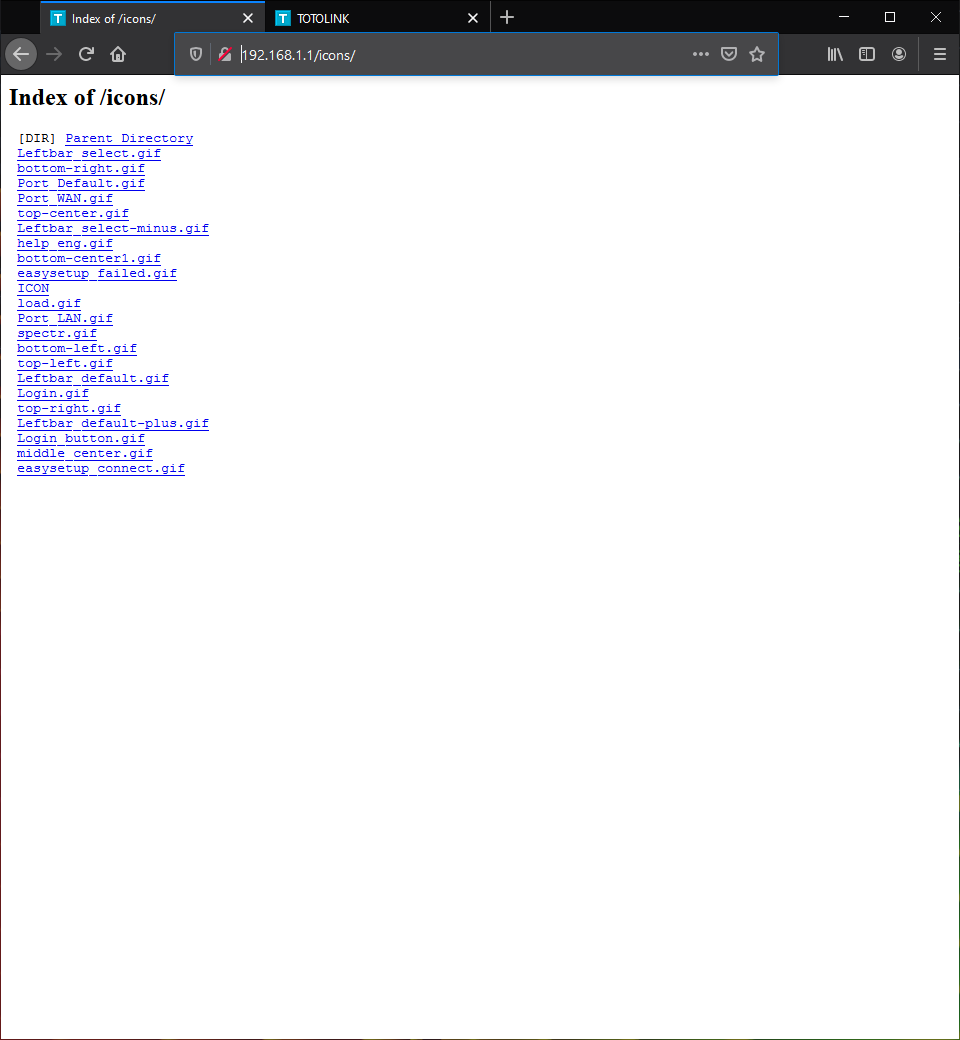 swzhouu/cve-2020-27368
TOTOLINK-A702R-V1.0.0-B20161227.1023 Schwachstelle durch Verzeichnis-Indexierung
 rauc/rauc-1.5-integration
Integrationsbeispiele für den CVE-2020-25860-Fix