
 #1
Tools zur Bewertung der Sicherheit von physischer Hardware, eingebetteten Systemen und IoT-Geräten.
Kitploit empfohlen

 fans0n-fan/treck20-related
PoC für CVE-2020-11896, Treck TCP/IP-Stack und Gerätebestandsermittlung
 nccgroup/proxmark3-amiimicyou
Proxmark3 Amiibo-Simulator, wie auf der Recon Montreal 2018 gezeigt
 murataydemir/active-scanning-and-information-gathering-in-ics-scada-networks-using-network-mapper-nmap
Aktives Scannen und Informationssammlung in ICS/SCADA-Netzwerken mit Network Mapper (NMAP) (Türkisch)
 murataydemir/purdue-model-for-industrial-control-system-environments
Purdue-Modell für industrielle Steuerungssysteme (ICS) Umgebungen (Türkisch)
 alexdetrano/4can
Open-Source-Raspberry-Pi-HAT mit 4 CAN-Schnittstellen für Automobil-Bus-Tests, CAN-in-the-middle-Angriffe und gleichzeitige…
 coleshelly/bandexploit
M1 Band Smartwatch Bluetooth Low Energy Exploit Python-Skript (CVE-2018-11631)
 jrdw0/cve-2017-7921-exp
Hikvision-Kamera CVE-2017-7921-EXP
 algosecure/iotmap
Forschungsprojekt zur Modellierung heterogener IoT-Protokolle
 breaktoprotect/cve-2017-16778-intercom-dtmf-injection
Eine koordinierte Offenlegung und Sicherheitswarnung bezüglich der Fermax Intercom DTML Injection-Schwachstelle. Besonderer Dank gilt Fermax…
 thewhiteh4t/killcast
Manipuliere Chromecast-Geräte in deinem Netzwerk
 varangamin/cve-2017-6206
Bei der Firmware der DGS-1510 Websmart-Switch-Serie wurden Sicherheitsschwachstellen festgestellt. Zu den Schwachstellen gehören ein nicht…
 sadfud/exploits
Reale Welt und CTFs, die Web-/Binary-POCs ausnutzen.
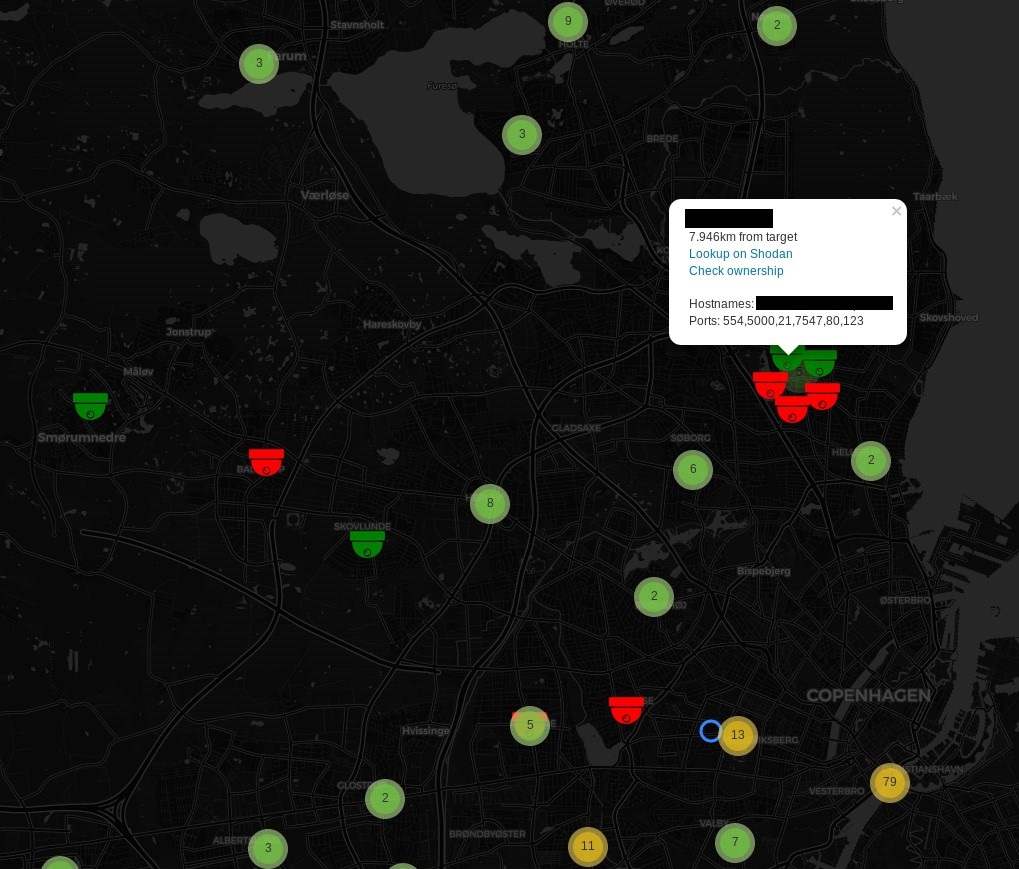 woj-ciech/kamerka
Erstelle eine interaktive Karte von Kameras aus Shodan
 certcc/trommel
TROMMEL: Durchsuchen Sie eingebettete Gerätedateien, um potenzielle Schwachstellenindikatoren zu identifizieren
 cyberharsh/mini_httpd-cve-2018-18778
PoC-Exploit für CVE-2018-18778: beliebiges Dateilesen in mini_httpd 1.29 über leeren Host-Header, betrifft IoT-Geräte von Huawei, Zyxel und anderen.
 synacktiv/shannon-dbg
Debugger für die Shannon-Basisband
 saeed22487/cve-2018-9995
CVE-2018-9995 – Hack von Überwachungskameras mit Sicherheitslücke
 ptresearch/inteltxe-poc
Intel Management Engine JTAG Proof of Concept








