
 #1
Tools zur Bewertung der Sicherheit von physischer Hardware, eingebetteten Systemen und IoT-Geräten.
Kitploit empfohlen

 boredpentester/abl_rop
Experimentieren mit CVE-2022-20120 (Pixel Bootloader / ABL) mit Unicorn, abgeleitet vom Emulator von eShard unter…
 laskdjlaskdj12/cve-2024-29671-poc
Dies ist ein POC für CVE-2024-29671
 cyber-defence-campus/netgear_r6700v3_circled
Demonstriert einige Funktionen von Morion durch die Generierung eines Exploits für CVE-2022-27646 (Stack-Buffer-Overflow auf Netgear R6700v3-Routern).
 spiralbl0ck/poc
Weiß nicht, finde es anhand des Namens heraus, fick dich L$user
 batmoshka55/cve-2018-9995_dvr_credentials
Exploit-Tool für CVE-2018-9995, das DVR-Anmeldeinformationen über eine manipulierte HTTP-Anfrage abruft und mehrere DVR-Anbieter für Sicherheitstests…
 brosck/cve-2022-1077
TEM FLEX-1080/FLEX-1085 1.6.0 log log.cgi Informationsoffenlegung
 l41kaa/cve-2024-48705
Wavlink AC1200 mit den Firmware-Versionen M32A3_V1410_230602 und M32A3_V1410_240222 ist anfällig für eine Command Injection nach der…
 pro-me3us/cve_2022_38181_raven
CVE-2022-38181 POC für FireTV 2. Generation Cube (raven)
 xairy/lights-out
Werkzeuge zur Steuerung der Webcam-LED am ThinkPad X230
 verylazytech/cve-2024-10914
PoC - CVE-2024–10914- Befehlsinjizierungsschwachstelle im Parameter `name` für D-Link NAS
 aengussong/hikvision_probe
Hikvision-IP identifizieren und auf CVEs prüfen (CVE-2017-7921, CVE-2022-28171, CVE-2021-36260)
 astrowmist/poc-cve-2012-1831
Proof of Concept für CVE-2012-1831 (Kingview Touchview 6.53). Dies ist eine Sicherheitslücke in industriellen Steuerungssystemen.
 umair9747/genzai
Das IoT-Sicherheits-Toolkit zur Identifizierung von IoT-Dashboards und zur Überprüfung auf Standardpasswörter und Schwachstellen.
 theos/sdks
Gepatchte SDKs, die privates Framework tbds enthalten
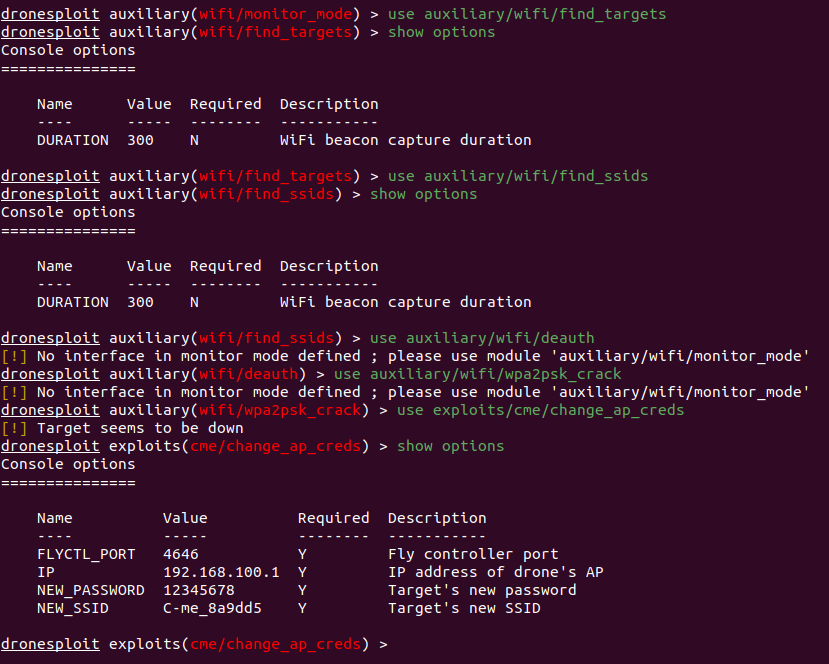 dronesploit/dronesploit
Metasploit-ähnliches Konsolen-Framework für Pentesting von kommerziellen Drohnen, mit modularen Exploits für drahtlose Angriffe,…
 lukejenkins/cve-2022-24693
Dokumentation und Reproduktionsschritte für CVE-2022-24693: hartcodierte Anmeldedaten in der Firmware von Baicells Nova436Q und Neutrino 430, die…
 bu0ucat/d-link-nas-cve-2024-10914-
Dies ist ein D-Link RCE-Schwachstellenerkennungsprogramm.
 nitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383
CVE-2024-46383








