
 #1
Tools zur Bewertung der Sicherheit von physischer Hardware, eingebetteten Systemen und IoT-Geräten.
Kitploit empfohlen

 dodge-mptc/cve-2023-35794-webssh-hijacking
Repository enthält eine Beschreibung für CVE-2023-35794, entdeckt vom Dodge Industrial Team für die Dodge OPTIFY Plattform.
 swzhouu/cve-2022-48311
HP Deskjet 2540 Serie Drucker Firmware-Version CEP1FN1418BR und Produktmodellnummer A9U23B HTTP-Konfigurationsseite Cross Site Scripting (XSS)…
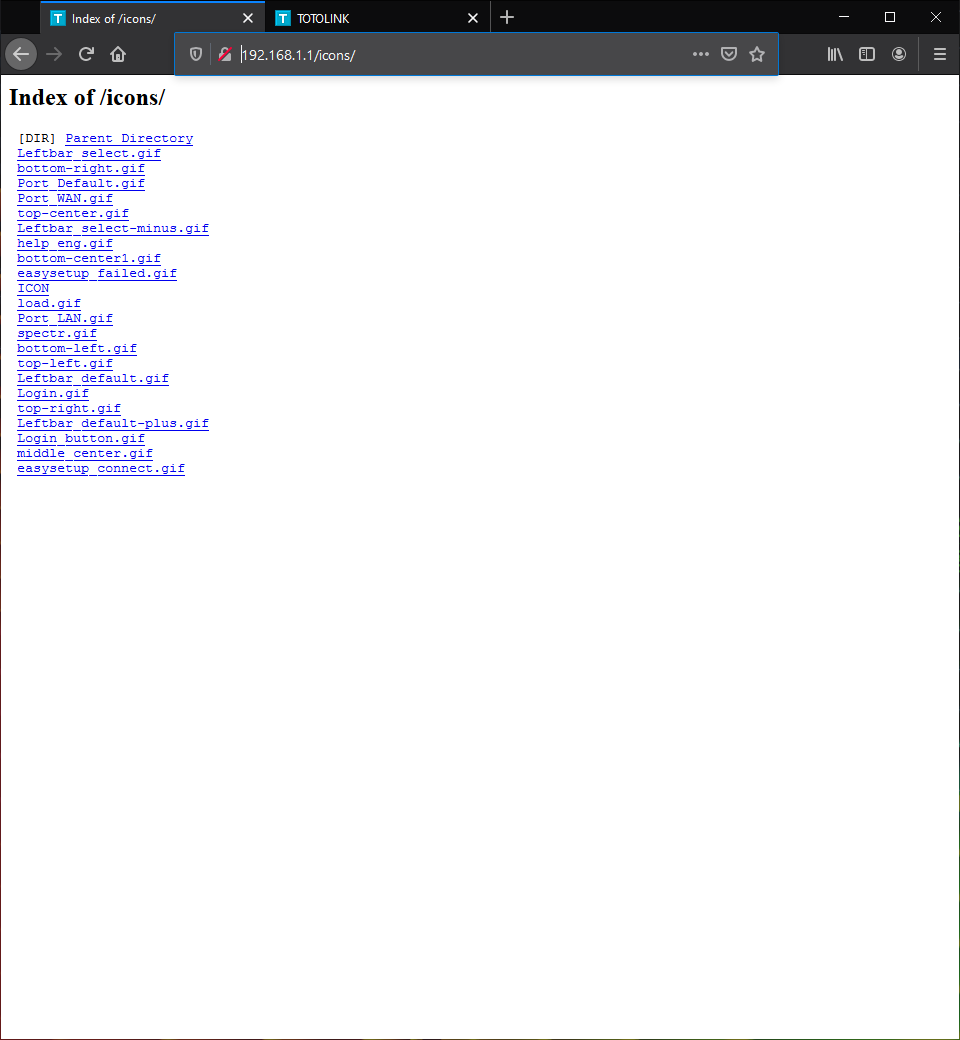 swzhouu/cve-2020-27368
TOTOLINK-A702R-V1.0.0-B20161227.1023 Schwachstelle durch Verzeichnis-Indexierung
 robertguetzkow/cve-2021-37740
PoC für DoS-Schwachstelle CVE-2021-37740 in Firmware v3.0.3 von SCN-IP100.03 und SCN-IP000.03 von MDT. Der Fehler wurde in Firmware v3.0.4 behoben.
 rauc/rauc-1.5-integration
Integrationsbeispiele für den CVE-2020-25860-Fix
 qurbat/cve-2020-8958
Proof of Concept für die Ausführung beliebiger OS-Befehle auf Guangzhou/V-SOL 1GE ONU-Geräten (CVE-2020-8958)
 prisect/hichipreset
Hicip IP admin password reset script using CVE-2020-9529. Dies ist selbstverständlich nur zu Bildungszwecken gedacht.
 chrisjd20/hikvision_cve-2017-7921_auth_bypass_config_decryptor
Diese Python-Datei entschlüsselt die configurationFile, die von Hikvision-Kameras verwendet wird, die für CVE-2017-7921 anfällig sind.
 bytereaper77/cve-2025-9090
Befehlseinschleusung in Tenda AC20 16.03.08.12 (/goform/telnet)
 bytereaper77/cve-2025-7795
Proof-of-Concept-Exploit für eine Pufferüberlauf-Schwachstelle in Tenda-Routern. Sendet manipulierte nicht authentifizierte POST-Anfragen, um einen…
 seriousattempts/bootloader_unlock_retroid_pocket_3plus
Bootloader-Entsperrung mittels CVE-2022-38694 für Retroid Pocket 3+
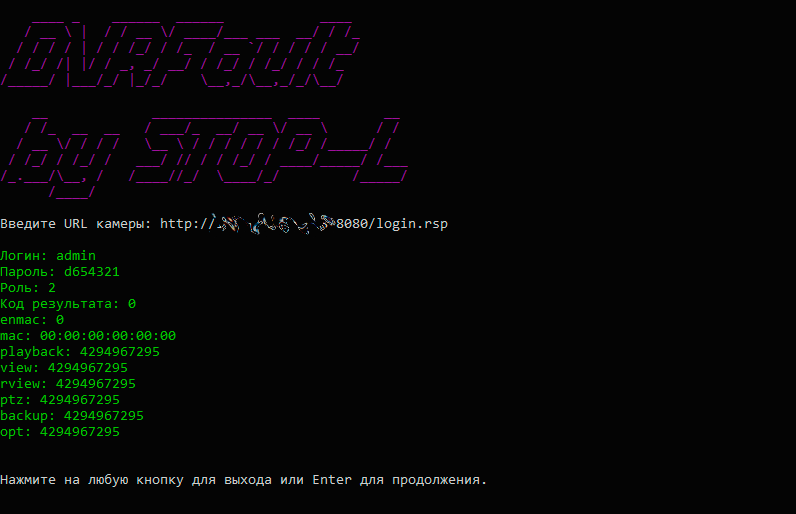 st0pl/dvrfaultnet
.NET-Konsolenanwendung, die die Schwachstelle CVE-2018-9995 ausnutzt
 rosesecurity/apologee
APOLOGEE ist ein Python-Skript und ein Metasploit-Modul, das ein verstecktes Verzeichnis auf Siemens APOGEE PXC BACnet Automation Controllers (alle…
 microsoft/hvloader
HvLoader.efi ist eine EFI-Anwendung zum Laden eines externen Hypervisor-Loaders.
 trungnguyen1909/qemu-t8030
iPhone 11 emuliert auf QEMU
 iot-ptv/iot-pt-v1
Eine virtuelle Umgebung zum Pentesting von IoT-Geräten










