
 #1
Tools zur Bewertung der Sicherheit von physischer Hardware, eingebetteten Systemen und IoT-Geräten.
Kitploit empfohlen

 bertoldvdb/pcanexploit
CVE-2024-44610: Authentifizierter Remote-Root-Exploit in Peak PCAN-Ethernet CAN-(FD)-Gateways
 eyodav/cve-2025-34226
OpenPLC Runtime leidet unter einer persistenten Denial-of-Service-Schwachstelle (DoS) im /upload-program-action-Endpunkt.
 sermikr0/cve-2026-38426
CVE-2026-38426 — strcpy() Stack-Pufferüberlauf in Tasmota fetch_jpg() boundary[40] (Tasmota <= 15.3.0.3)
 joelczk/cve-2025-48461
Technische Offenlegung einer vorhersehbaren Session-Cookie-Schwachstelle (CVE-2025-48461) im Advantech WISE-4060 IoT-Portal, die einen…
 amazingout/tesla-cve-2020-10558
TESLA MODEL 3 HACK
 pentdebra/scadashutdowntool
SCADA-Sicherheitstest-Tool
 lamaper/cve-2026-52200
Sicherheitshinweis, der eine fehlerhafte Zugriffskontrolle in der UZ801/ES-U3TS MifiService-Web-API beschreibt, die eine nicht authentifizierte…
 davidrxchester/smart-sketcher-upload
Nutzt eine Bluetooth-Authentifizierungsumgehung am Spielzeugprojektor smART Sketcher 2.0 aus und ermöglicht eine nicht authentifizierte Verbindung…
 szym0n13k/cve-2025-55972-remote-unauthenticated-denial-of-service-dos-in-tcl-smart-tv-upnp-dlna-avtransport
Ein TCL Smart TV, auf dem eine anfällige UPnP/DLNA-MediaRenderer-Implementierung läuft, ist von einem Remote-Denial-of-Service (DoS) ohne…
 eason-zz/bluetoothducky
# Exploit-Implementierung für CVE-2023-45866, die eine nicht authentifizierte Bluetooth-Tastatur-Injektion mithilfe von DuckyScript-Payloads auf dem…
 tomasz-lisowski/swsim
Eine Software-SIM-Karte.
 henkaku/henkaku
Homebrew-Aktivator für PS Vita
 busescanfly/pretty
"PRinter Exploitation Toolkit" LAN-Automatisierungstool
 umair9747/genzai
Das IoT-Sicherheits-Toolkit zur Identifizierung von IoT-Dashboards und zur Überprüfung auf Standardpasswörter und Schwachstellen.
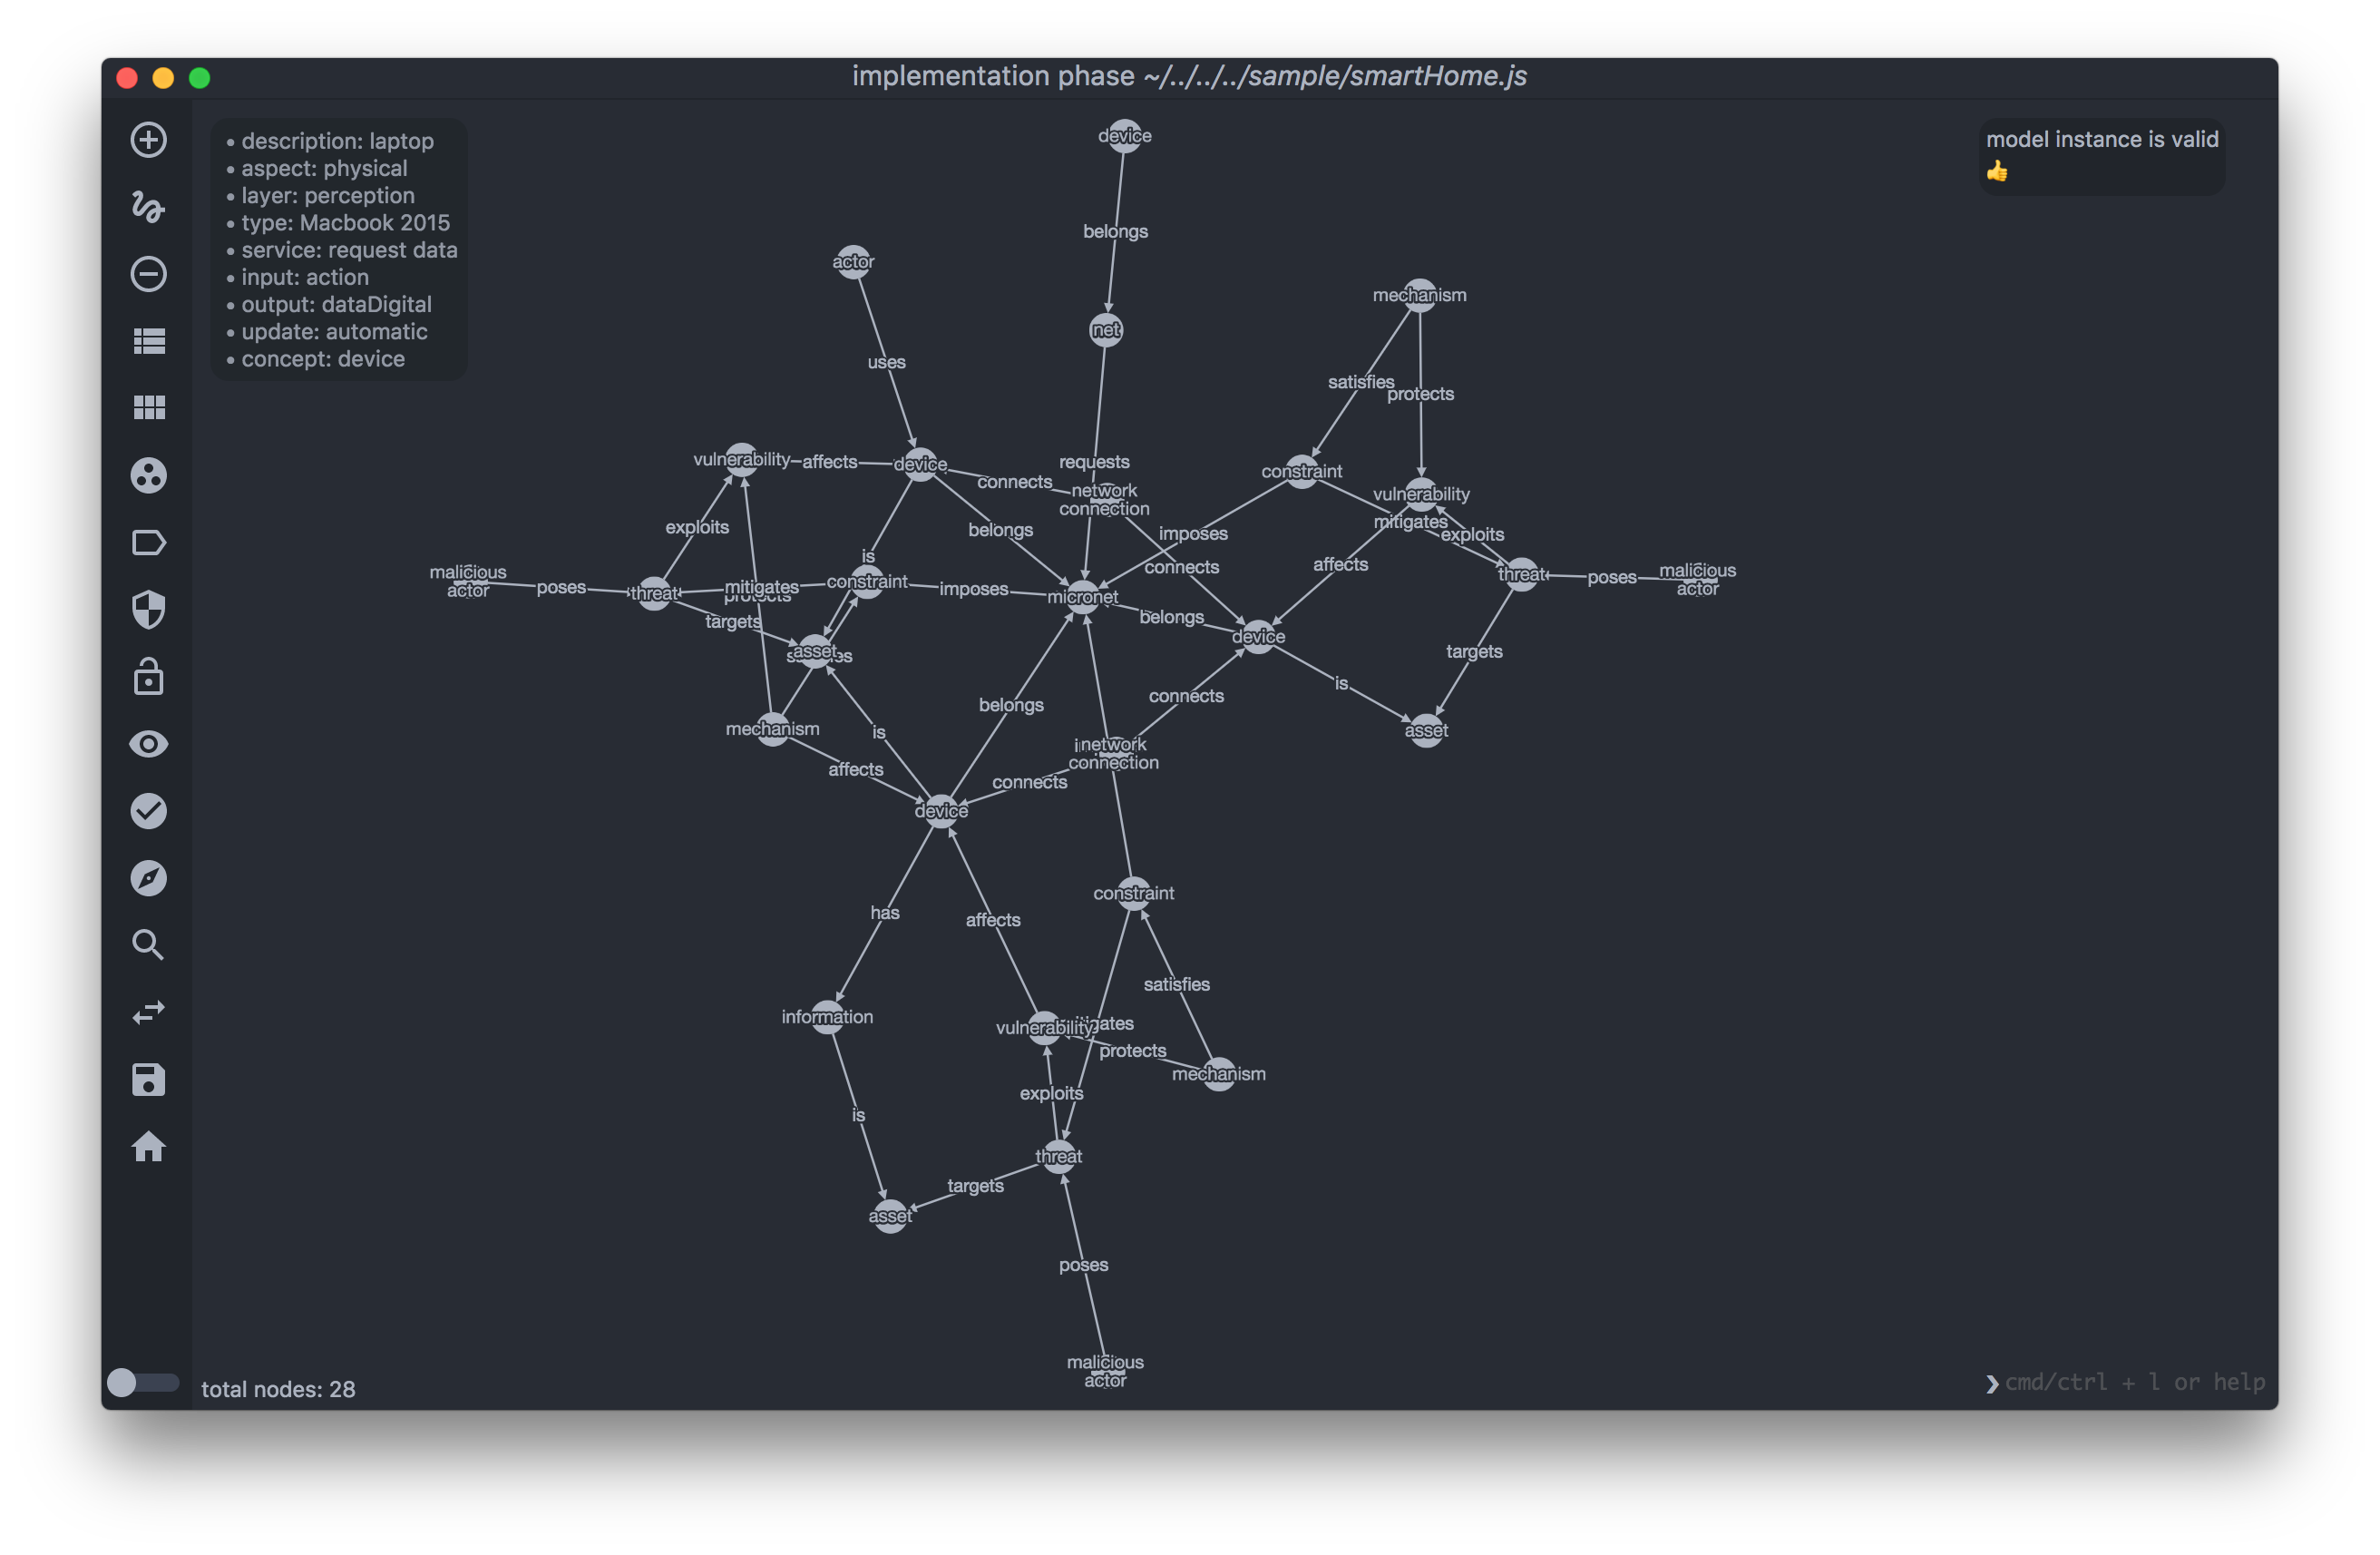 or3stis/apparatus
Ein grafisches Sicherheitsanalyse-Tool für IoT-Netzwerke
 cuerz/cve-2021-36260
Tool zur Massenerkennung und -ausnutzung von Hikvision-RCE-Schwachstellen
 otsmr/blackbox-fuzzing
Fuzzing von IoT-Geräten am Beispiel des Routers TL-WR902AC
 wkoszek/emuko
RISC-V-Emulator in Rust, der Linux mit JIT auf ARM64/x86_64 und Sv39 virtuellem Speicher bootet








